


Las carpetas deGoogle Cloud te permiten agrupar y organizar proyectos en una jerarquía de recursos. Puedes usar carpetas para delegar tareas administrativas, aplicar políticas de la organización específicas del entorno y optimizar la administración de costos en todos los departamentos.
Como nodos en la jerarquía de recursos de Google Cloud , las carpetas pueden contener proyectos, otras carpetas o una combinación de ambos en un recurso de organización. También te permiten agrupar recursos que comparten roles de Identity and Access Management (IAM), políticas de denegación o políticas de la organización comunes. Si bien una carpeta puede contener otros recursos o varias carpetas secundarias, cada uno de ellos puede tener solo un elemento superior.
Ejemplo de jerarquía de carpetas
En el siguiente diagrama, el recurso de organización, "Empresa", tiene carpetas que representan "Cargas de trabajo estándar", "Cargas de trabajo reguladas" y "Infraestructura compartida". En "Cargas de trabajo reguladas", las carpetas se organizan por entorno en "Entorno que no es de producción" y "Entorno de producción". La carpeta "Entorno de producción" se organiza aún más en las carpetas "Orientado al cliente (restringido)" y "Solo interno (estándar)" para aplicar controles de acceso centrados en las políticas. Los proyectos como "Proyecto de prueba", "Proyecto de desarrollo" y "Proyecto de producción" contienen los recursos necesarios para el proyecto. Esto proporciona un alto grado de flexibilidad para asignar políticas de permisos, de denegación o políticas de la organización en el nivel de detalle adecuado.
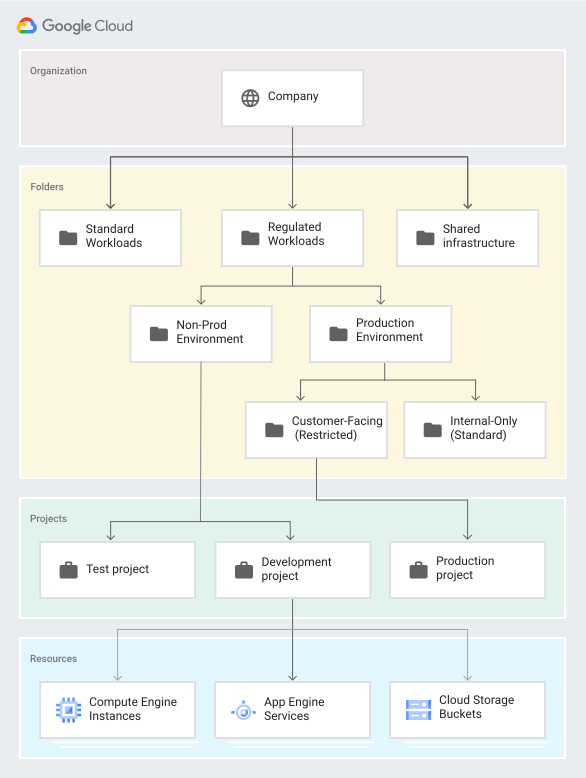
Puedes usar las políticas de permisos y denegación a nivel de la carpeta para controlar el acceso a los recursos que esta contiene. Por ejemplo, si a un usuario se le otorga el rol de Administrador de instancias de Compute en una carpeta, tendrá ese rol en todos los proyectos de la carpeta.
Antes de comenzar
La funcionalidad de la carpeta solo está disponible para los clientes Google Workspace y Cloud Identity que tengan un recurso de la organización. Para obtener más información sobre cómo adquirir un recurso de organización, consulta Obtén un recurso de organización.
Si exploras cómo usar mejor las carpetas, te recomendamos que sigas estos pasos:
- Revisa el control de acceso de las carpetas que usan IAM. El tema describe cómo puedes controlar quién tiene acceso a las carpetas y los recursos que contienen.
- Obtén información sobre cómo configurar permisos de carpeta. Las carpetas admiten varias funciones de IAM. Si deseas configurar permisos de forma general para que los usuarios puedan ver la estructura de sus proyectos, otorga a todo el dominio los roles de Visualizador de la organización y Visualizador de carpetas a nivel del recurso de organización. Para restringir la visibilidad a las ramas de la jerarquía de carpetas, otorga el rol de Visualizador de carpetas en la carpeta o las carpetas que quieres que vean los usuarios.
- Crea carpetas. Cuando planifiques cómo organizar tus recursos de Cloud, te recomendamos que comiences con una sola carpeta como entorno de pruebas, en el que puedas experimentar qué jerarquía tiene más sentido para el recurso de tu organización. Piensa en las carpetas en términos de los límites de aislamiento entre los recursos y los puntos de vinculación de las políticas de acceso y configuración. Puedes optar por crear carpetas que contengan los recursos que pertenecen a distintos departamentos y asignar las funciones de administrador en las carpetas para delegar privilegios de administrador. Las carpetas también se pueden usar para agrupar recursos que pertenezcan a aplicaciones o entornos diferentes, como el desarrollo, la producción o la prueba. Usa carpetas anidadas para modelar estos diferentes casos.
Una situación común es crear carpetas que, a su vez, contengan carpetas o proyectos adicionales, como se mostró antes en la jerarquía de recursos. Esta estructura se denomina jerarquía de carpetas. Cuando creas una jerarquía de carpetas, ten en cuenta lo siguiente:
- Puedes anidar carpetas de hasta 10 (diez) niveles de profundidad.
- Una carpeta superior no puede contener más de 300 carpetas. Esto se refiere solo a carpetas secundarias directas. Esas carpetas secundarias pueden, a su vez, contener carpetas o proyectos adicionales.
- Los nombres visibles de las carpetas deben ser únicos dentro del mismo nivel de la jerarquía.
Configura permisos para administrar carpetas
Para acceder a las carpetas y administrarlas, asigna roles de IAM específicos de la carpeta a grupos de usuarios específicos. Para obtener más información sobre estas funciones, consulta el control de acceso a las carpetas que usan IAM. También te recomendamos que revises nuestras prácticas recomendadas a fin de ayudarte a identificar la configuración óptima para los permisos de tu carpeta.
Para administrar carpetas de todo el recurso de organización, necesitas el rol de Administrador de carpetas. Esta función le otorga al usuario permiso para crear, editar, borrar, mover y cambiar los permisos de IAM en las carpetas, y también mover proyectos entre las carpetas.
Al principio, solo el administrador de la organización puede asignar el rol de administrador de carpetas para el recurso de organización. Las cuentas posteriores a las que se les asigne este rol pueden otorgarlo a otras cuentas.
Para configurar los permisos de las carpetas, sigue estos pasos:
Console
- En la consola de Google Cloud , abre la página Administrar recursos.
- Si el panel de información no está abierto, haz clic en Mostrar panel de información.
- En la tabla Recursos, expande la organización que contiene la carpeta.
- En la lista de recursos de la organización, selecciona la carpeta que deseas administrar.
- En el panel de información, haz clic en Agregar principal.
- En el campo Agregar principales, ingresa la dirección de correo electrónico a la que deseas otorgar permisos.
- En el menú Selecciona un rol, elige la categoría Administrador de recursos y, luego, el rol que deseas otorgar, como Administrador de carpetas.
- Haz clic en Guardar para otorgar el rol nuevo.
gcloud
Para otorgar el rol de administrador de carpetas a una principal con Google Cloud CLI, ejecuta el siguiente comando:
    gcloud organizations add-iam-policy-binding ORGANIZATION_ID \
    --member=user:USER_ID \
    --role=roles/resourcemanager.folderAdmin
REST
El JSON de la solicitud luce así:
request_json= '{ policy: { version: "1", bindings: [ { role: "roles/folderAdmin",
members: [ "user:admin@myorganization.com", ] }, { role: "roles/folderCreator",
members: [ "user:admin@myorganization.com", ] } , { role: "roles/folderMover",
members: [ "user:admin@myorganization.com", ] } , ] } }'
La solicitud curl luce así:
curl -X POST -H "Content-Type: application/json" \
-H "Authorization: Bearer ${bearer_token}" \
-d "$request_json" \
https://cloudresourcemanager.googleapis.com/v3/ORGANIZATION_NAME:setIamPolicy
Reemplaza ORGANIZATION_NAME por el nombre de la organización cuya política de permisos se está
configurando, por ejemplo, organizations/123.
Crea carpetas
Para crear carpetas, debes tener la función Administrador de carpetas o Creador de carpetas a nivel del superior. Por ejemplo, para crear carpetas a nivel de la organización, debes tener uno de estos roles a nivel de la organización.
Como parte de la creación de una carpeta, debes asignarle un nombre. Los nombres de las carpetas deben cumplir los siguientes requisitos:
- El nombre puede contener letras, dígitos, espacios, guiones y guiones bajos.
- El nombre visible de la carpeta debe comenzar y terminar con una letra o un dígito.
- El nombre debe tener entre 3 y 30 caracteres.
- El nombre debe ser distinto al de todas las demás carpetas que comparten el superior.
Para crear una carpeta, sigue estos pasos:
Console
Para crear carpetas, haz lo siguiente:
Ve a la página Administrar recursos en la consola de Google Cloud :
Haz clic en Crear carpeta y selecciona una de las siguientes opciones:
- Carpeta estándar de Google Cloud: Es un recurso de carpeta estándar.
- Carpeta de cumplimiento: Es una carpeta de Assured Workloads, que proporciona controles regulatorios, regionales o de soberanía adicionales para los recursos de Google Cloud . Si seleccionas esta opción, se te dirigirá a Assured Workloads para crear una carpeta.
En el cuadro Nombre de la carpeta, ingresa el nombre de la carpeta nueva.
En Recurso superior, haz clic en Explorar y, luego, selecciona el recurso de organización o la carpeta en la que deseas crear la carpeta nueva.
- Haz clic en Crear.
gcloud
Las carpetas se pueden crear de forma programática con la Google Cloud CLI.
Para crear una carpeta en el recurso de organización con la herramienta de línea de comandos de gcloud,
ejecuta el siguiente comando.
gcloud resource-manager folders create \
   --display-name=DISPLAY_NAME \
   --organization=ORGANIZATION_ID
Para crear una carpeta cuya carpeta superior sea otra, sigue estos pasos:
gcloud resource-manager folders create \
   --display-name=DISPLAY_NAME \
   --folder=FOLDER_ID
Reemplaza lo siguiente:
- DISPLAY_NAME: Es el nombre visible de la carpeta. Dos carpetas con la misma carpeta superior no pueden compartir un nombre visible. El nombre visible debe comenzar y terminar con una letra o un dígito, puede contener letras, dígitos, espacios, guiones y guiones bajos, y no puede tener más de 30 caracteres.
- ORGANIZATION_ID: Es el ID del recurso de organización superior si el superior es un recurso de organización.
- FOLDER_ID: Es el ID de la carpeta superior, si el elemento superior es una carpeta.
API
Se pueden crear carpetas con una solicitud a la API.
El JSON de la solicitud luce así:
request_json= '{
  display_name: DISPLAY_NAME,
  parent: ORGANIZATION_NAME
}'
La solicitud de curl para crear carpetas luce así:
curl -X POST -H "Content-Type: application/json" \
-H "Authorization: Bearer ${bearer_token}" \
-d "$request_json" \
https://cloudresourcemanager.googleapis.com/v3/folders
Aquí:
- DISPLAY_NAME: Es el nombre visible de la carpeta nueva, por ejemplo, "Mi carpeta increíble".
- ORGANIZATION_NAME: Es el nombre del recurso de organización en el que
crearás la carpeta, por ejemplo,
organizations/123.
La respuesta para crear carpetas luce así:
Si una llamada registra correctamente una operación, el cuerpo de la respuesta contiene una instancia de Operation.
{
  "name": "operations/fc.123456789",
  "metadata": {
    "@type": "type.googleapis.com/google.cloud.resourcemanager.v3.FolderOperation",
    "displayName": "DISPLAY_NAME",
    "operationType": "CREATE"
  }
}
La solicitud de curl para obtener operaciones luce así:
curl -H "Authorization: Bearer ${bearer_token}" \
https://cloudresourcemanager.googleapis.com/v3/operations/fc.123456789
La respuesta para obtener operaciones luce así:
{
  "name": "operations/fc.123456789",
  "metadata": {
    "@type": "type.googleapis.com/google.cloud.resourcemanager.v3.FolderOperation",
    "displayName": "DISPLAY_NAME",
    "operationType": "CREATE"
  },
  "done": true,
  "response": {
    "@type": "type.googleapis.com/google.cloud.resourcemanager.v3.Folder",
    "name": "folders/12345",
    "parent": "organizations/123",
    "displayName": "DISPLAY_NAME",
    "lifecycleState": "ACTIVE",
    "createTime": "2017-07-19T23:29:26.018Z",
    "updateTime": "2017-07-19T23:29:26.046Z"
  }
}
Agrega etiquetas durante la creación de carpetas
Las etiquetas proporcionan una forma de crear anotaciones para los recursos. Puedes agregar etiquetas cuando creas carpetas. Para ello, debes otorgar el rol de Usuario de etiquetas. Para obtener más información sobre los permisos que contiene este rol, consulta Crea y administra etiquetas. Solo puedes agregar el espacio de nombres para los pares clave-valor de la etiqueta de una de las siguientes maneras:
gcloud
Para agregar etiquetas durante la creación de la carpeta, ejecuta el siguiente comando:
  gcloud resource-manager folders create \
      --display-name=DISPLAY_NAME \
      --organization=ORGANIZATION_ID\
      --tags=KEY_VALUE_PAIRS
Reemplaza lo siguiente:
DISPLAY_NAME: Es el nombre visible de la carpeta.ORGANIZATION_ID: Es el identificador único del recurso de organización superior.KEY_VALUE_PAIRS: Es una lista separada por comas de pares clave-valor que puedes asignar a tu recurso. Un ejemplo de pares clave-valor separados por comas es123/environment=production, 456/create=testresource.
REST
El siguiente fragmento es una solicitud JSON que crea una carpeta y le agrega etiquetas.
  POST https://cloudresourcemanager.googleapis.com/v3/folders/
  Authorization: *************
  Content-Type: application/json

  {
    "display_name": "our-folder-456",
    "parent": "organizations/123",
    "tags": {
      "123/environment": "production",
      "123/costCenter": "marketing"
    }
  }
Recupera el ID de tu carpeta
Puedes recuperar el ID de una carpeta con la consola de Google Cloud o Google Cloud CLI.
Console
- En la consola de Google Cloud , abre la página Administrar recursos.
- Busca tu carpeta en la lista de recursos. El ID de la carpeta se muestra en la columna ID junto al nombre visible de la carpeta.
gcloud
Para ubicar el ID de tu carpeta, ejecuta el siguiente comando:
gcloud resource-manager folders list --organization=ORGANIZATION_ID
Retraso en la propagación
Cuando creas una carpeta nueva, es posible que tarde un poco en
propagarse por nuestros sistemas globales y hacerse visible en la consola de Google Cloud .
Esta demora en la propagación suele resolverse en unos minutos, pero, en casos excepcionales,
puede tardar más. Puedes verificar la creación de la carpeta de inmediato con
la herramienta de línea de comandos de gcloud o la API.
Borra carpetas
Para borrar una carpeta, debes tener el rol de administrador de carpetas
(roles/resourcemanager.folderAdmin) o el de editor de carpetas
(roles/resourcemanager.folderEditor). La carpeta debe estar vacía para que puedas
borrarla. Para obtener instrucciones detalladas, consulta
Borra carpetas.
Configura el acceso a las carpetas
Para configurar el acceso a las carpetas, debes tener la función Administrador de carpetas de IAM o Administrador de carpetas a nivel del superior.
Console
En la consola de Google Cloud , abre la página Administrar recursos.
Haz clic en la lista desplegable Organización en la esquina superior izquierda y, luego, selecciona el recurso de tu organización.
Selecciona la casilla de verificación junto al proyecto para el que deseas cambiar los permisos.
En el Panel de información del lado derecho, en Permisos, ingresa las direcciones de correo electrónico de los miembros que deseas agregar.
En la lista desplegable Seleccionar un rol, elige el rol que deseas otorgar a esos miembros.
Haz clic en Agregar. Aparecerá una notificación para confirmar la adición o actualización del nuevo rol de los miembros.
gcloud
Puedes configurar el acceso a las carpetas de manera programática con Google Cloud CLI o la API de REST.
gcloud resource-manager folders \
    add-iam-policy-binding FOLDER_ID \
    --member=user:email1@example.com \
    --role=roles/resourcemanager.folderEditor
gcloud resource-manager folders \
    add-iam-policy-binding FOLDER_ID \
    --member=user:email1@example.com \
    --role=roles/resourcemanager.folderViewer
O, como alternativa:
gcloud resource-manager folders \
    set-iam-policy FOLDER_ID POLICY_FILE
Reemplaza lo siguiente:
- FOLDER_ID: Es el ID de la carpeta nueva.
- POLICY_FILE: Es la ruta de acceso a un archivo de política para la carpeta.
API
El método setIamPolicy establece la política de control de acceso en una carpeta,
lo que reemplaza cualquier política existente. El campo resource debe ser el nombre del recurso de la carpeta, por ejemplo, folders/1234.
 request_json= '{
   policy: {
     version: "1",
     bindings: [
       {
         role: "roles/resourcemanager.folderEditor",
         members: [
           "user:email1@example.com",
           "user:email2@example.com",
         ]
       }
     ]
   }
 }'
La solicitud curl luce así:
   curl -X POST -H "Content-Type: application/json" \
   -H "Authorization: Bearer ${bearer_token}" \
   -d "$request_json" \
   https://cloudresourcemanager.googleapis.com/v3/FOLDER_ID:setIamPolicy
Reemplaza FOLDER_ID por el nombre de la carpeta cuya política de IAM se está configurando, por ejemplo, folders/123.
Controla las operaciones de larga duración
Google Cloud procesa de forma asíncrona algunas operaciones de carpetas, como la creación o la migración, porque requieren propagación global. Para evitar que se bloqueen la terminal o las secuencias de comandos de automatización, puedes usar la marca --async.
Cuando se usa esta marca, el comando devuelve un objeto de operación de larga duración (LRO)
de inmediato. Luego, puedes usar el operation_id para consultar la finalización cuando
lo desees. La marca --async solo es compatible con los comandos folders create y folders move.
Para usar la marca, sigue estos pasos:
Inicia una tarea asíncrona. Consulta el siguiente comando de ejemplo:
gcloud resource-manager folders create \
    --display-name="Test Async Folder" \
    --organization=2518 \
    --async
En el resultado, se proporciona un nombre de operación (p.ej., fc.8572) y se muestra
done: false.Respuesta de muestra:
name: operations/fc.8572
metadata:
operation_type: CREATE
display_name: Awe-Inspiring Async Folder
destination_parent: organizations/2518
done: false
Verifica el estado de la operación. Para verificar si la tarea finalizó, usa el comando
operations describecon el ID que se proporcionó en el paso anterior.gcloud beta resource-manager operations describe fc.8572Una vez que
donesea verdadero, el bloque de respuesta contendrá los detalles completos del recurso recién creado.name: operations/fc.8572 done: true response: name: folders/6428 display_name: Awe-Inspiring Async Folder lifecycle_state: ACTIVE create_time: '2024-03-20T10:00:00Z'
¿Qué sigue?
- Obtén más información para ver y actualizar carpetas.
- Obtén más información para administrar proyectos dentro de carpetas.
- Obtén más información sobre los roles y permisos para las carpetas.
- Obtén más información para enumerar todas las carpetas y los proyectos de tu jerarquía de recursos.