


瞭解使用 Google Cloud Fraud Defense 時可能遇到的常見問題或疑問。
一般
瞭解 Fraud Defense 和 reCAPTCHA 之間的關係,以及如何與現有整合項目搭配運作。
reCAPTCHA 和 Fraud Defense 有何不同?對我目前的整合有何影響?
Fraud Defense 是新一代的信任平台,可保護數位互動,防範機器人、人為詐欺和 AI 代理。在 Fraud Defense 產品套件中,reCAPTCHA 仍是核心的機器人防禦支柱。
基礎 reCAPTCHA API、機器人防禦功能和使用的權杖仍會獲得完整支援。現有的 reCAPTCHA 客戶可順利轉換至 Fraud Defense:
- 您會自動成為 Fraud Defense 客戶。
- 您無須遷移或採取任何行動。
- 價格不變。
- 現有的網站金鑰和整合功能會繼續運作,您無須變更任何程式碼或設定。
實作
reCAPTCHA 可以在全球使用嗎?
可以,如果使用者無法存取 www.google.com,您可以在前端程式碼中使用 www.recaptcha.net。
- 首先,請將
<script src="https://www.google.com/recaptcha/enterprise.js?render=<SITE_KEY>"></script>替換為<script src="https://www.recaptcha.net/recaptcha/enterprise.js?render=<SITE_KEY>"></script>,並將<SITE_KEY>替換為網站金鑰。 - 接著,對網站上使用
www.google.com/recaptcha/的其他位置套用相同邏輯。
Fraud Defense 會使用 Cookie 嗎?
Fraud Defense 執行時會設定必要的 Cookie (_GRECAPTCHA),以便提供風險分析。
如果您不想使用可能已設定其他 Cookie 的 www.google.com 網域,可以改用 www.recaptcha.net。
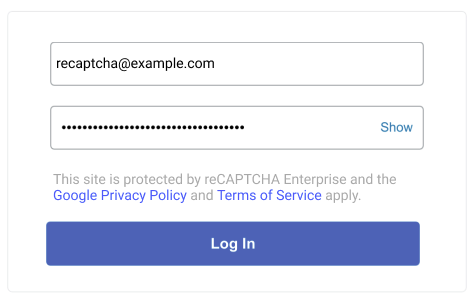
我想隱藏 reCAPTCHA 徽章。允許的內容
只要您在網站上說明使用 reCAPTCHA 保護網站,就可以隱藏徽章。加入以下文字:
This site is protected by reCAPTCHA.
例如:
我是否需要在原生行動應用程式中顯示 reCAPTCHA 徽章或小工具?
不會。reCAPTCHA Mobile SDK 會在背景隱密執行,不會在原生行動應用程式中顯示任何徽章或小工具。您不需要隱藏或設定徽章。
如果您選擇通知使用者,您的行動應用程式受到 reCAPTCHA 保護,可以在應用程式中顯示文字揭露,例如在「關於」畫面、使用者流程或頁尾。例如:
This app is protected by reCAPTCHA.
可以自訂 reCAPTCHA 小工具或徽章嗎?
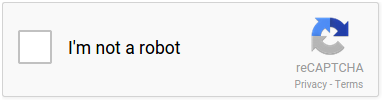
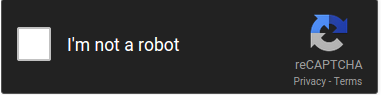
可以。reCAPTCHA 提供淺色和深色主題。如要選擇主題,請在算繪小工具或徽章時設定 data-theme 屬性或 theme 參數。
淺色主題:
深色主題:
建議您採用 CSP3 說明文件中的做法。請務必在 reCAPTCHA enterprise.js 指令碼標記中加入僅限使用一次的號碼,其餘部分由我們處理。
或者,您也可以在指令中加入下列值:
- script-src https://www.google.com/recaptcha/, https://www.gstatic.com/recaptcha/
- frame-src https://www.google.com/recaptcha/, https://recaptcha.google.com/recaptcha/
- connect-src https://www.google.com/recaptcha/
我可以在 Google Cloud 控制台的「驗證網域」清單中新增多少網域?
每個金鑰最多只能有 250 個網域。
如要在超過 250 個網域上使用金鑰,請參閱「建立網站金鑰」。
我使用的第三方外掛程式不正式支援 reCAPTCHA 的 Cloud API,僅支援舊版 reCAPTCHA API siteverify。我還能使用 reCAPTCHA 嗎?
可以。您可以在 Google Cloud 控制台中查看金鑰版本 (v2 或 v3),並擷取網站金鑰 (金鑰 ID) 和舊版密鑰。如要瞭解如何設定第三方外掛程式和 CMS 平台 (例如 WordPress 或 Shopify),請參閱「對照管理控制台和 Google Cloud 控制台術語」。
偵錯網站時,如何避免進入 Fraud Defense 程式碼?
在網站上偵錯其他 JavaScript 時,為避免進入 reCAPTCHA 程式碼,請將 reCAPTCHA 指令碼 /recaptcha__.+\.js$ 新增至瀏覽器的忽略清單。如需 Chrome 的操作說明,請參閱「忽略自訂指令碼清單」。其他瀏覽器也提供類似功能。
為什麼只有在 iOS 10 上,使用者完成驗證後,頁面會捲動到底部?
這是對焦錯誤,我們已向 Apple 回報。 這項問題只會影響 iOS 10 使用者,且僅限部分網站。如果受到影響,解決方法是將 reCAPTCHA 小工具移到頁面較高或較低的位置。
用量
查看 Google Cloud Fraud Defense 配額、指標和測試相關問題的解答。
為什麼我會看到「您的電腦或網路可能正在傳送自動查詢」訊息?
您可能會看到「您的電腦或網路可能正在傳送自動查詢。為保護使用者,我們目前無法處理你的要求。」
- 共用網路流量:您使用的共用網路 (例如公司 VPN 或公用 Wi-Fi) 產生濫用或自動流量。
- 可疑 IP 位址:網際網路服務供應商 (ISP) 指派給您的 IP 位址,最近與可疑活動有關。
- 網站遭受攻擊:您嘗試存取的網站正在遭受大量自動化要求或 DDoS 攻擊。
如要排解問題,請參閱流量異常說明頁面,或稍後再試。
使用 Fraud Defense 時,是否有任何頻率限制?
可以,請參閱配額與限制。
Fraud Defense 資訊主頁使用哪個時區?可以變更嗎?
這個時區是根據瀏覽器的用戶端時區設定。目前無法變更。
如何評估 Fraud Defense 傳回的分數品質?
最終還是要視您的用途和所需結果而定。一般來說,建議您使用自己的使用者行為內部指標,判斷分數是否準確,例如:
- 是否有使用者重設密碼並收到高分,但後來回報帳戶遭盜用?
- 登入時分數偏低的使用者是否會繼續向他人傳送垃圾內容?
- 使用者是否在登入失敗並獲得低分後,嘗試使用多個不同的使用者名稱登入?
如何查看更多網站流量資訊?
如要查看詳細資料,請前往Google Cloud 控制台的「Fraud Defense」頁面。
我想使用 reCAPTCHA 執行自動化測試。該怎麼辦?
您可以使用 Google Cloud CLI 建立專為測試設計的 reCAPTCHA 網站金鑰。詳情請參閱 recaptcha keys create reference 頁面中的 --testing-challenge 和 --testing-score 選項。
範例
- 建立一律傳回「No CAPTCHA」(無驗證) 和 1.0 的核取方塊網站金鑰 (請變更下方的 --domains 和 --display-name)。
gcloud recaptcha keys create --testing-challenge=nocaptcha --testing-score=1.0 --web --domains="domain1.com,domain2.com" --display-name="Always No CAPTCHA" --integration-type=checkbox
- 建立核取方塊網站金鑰,一律傳回不需要解題的驗證方法 (請變更下方的 --domains 和 --display-name)。
gcloud recaptcha keys create --testing-score=0.0 --testing-challenge=challenge --web --domains="domain1.com,domain2.com" --display-name="Unsolvable Challenge" --integration-type=checkbox
- 建立以分數為準的網站金鑰,一律傳回設定的分數 (請變更下方的 --domains、--display-name 和 --testing-score)。
gcloud recaptcha keys create --testing-score=1.0 --web --domains="domain1.com,domain2.com" --display-name="Always 1" --integration-type=score
我想與 reCAPTCHA REST API 通訊。我可以假設回應格式日後不會變更嗎?
隨著產品不斷演進,我們可能會套用非破壞性變更,例如在 API 中新增欄位。如果使用 JSON,請勿嚴格驗證回應格式,以確保與日後新增的 API 相容。
如果想建立傳統版 reCAPTCHA 金鑰,有哪些選項?
您無法再建立新的傳統版金鑰。如果您已有傳統金鑰,建議您從 reCAPTCHA 傳統版遷移。所有 Google Cloud reCAPTCHA 客戶每個月都能免付費建立 10,000 項評估。如要進一步瞭解用量和定價,請參閱「reCAPTCHA 定價」。
資料處理
瞭解 Fraud Defense 資料處理。
自 2026 年 4 月 2 日起,reCAPTCHA 徽章和客戶網站將移除 Google《隱私權政策》和《使用條款》的連結,這項異動有何影響?建議採取哪些行動?
自 2026 年 4 月 2 日起,reCAPTCHA 徽章將不再提及 Google 的《隱私權政策》和《使用條款》,以反映客戶為資料控管者,Google 為客戶資料處理者的角色。雖然這些連結在其他 Google 產品中仍會保持有效,但我們建議客戶主動從自己的網站中移除這些參照,以確保資訊正確。如有需要,您可以繼續隱藏 reCAPTCHA 徽章。
客戶是否扮演資料控管者的角色?
Fraud Defense 客戶向來是使用者資料的控管者。不過,Google 仍主張其在提供 Fraud Defense 時,是以獨立資料控管者的身分運作。切換為資料處理者角色後,Google 將不再決定處理客戶資料的目的和方式,因此 Fraud Defense 客戶應移除《Google 隱私權政策》和《使用條款》的相關內容。自 2026 年 4 月 2 日起,Fraud Defense 客戶是「客戶資料」的唯一資料控管者,Google 只會依據《Google Cloud 服務條款》和《Cloud 資料處理附加條款》處理您的 Fraud Defense「客戶資料」。
我會在 Cookie (_grecaptcha) 詳細資料中,提供 Google 資料隱私權政策的連結。這項 Cookie 是否會受到資料處理者異動影響?
reCAPTCHA Cookie (_grecaptcha) 仍會保留,且不受影響。
Google 轉為資料處理者後,對目前的 Fraud Defense 導入方式或合約立場是否有任何影響?
這項異動不會影響您導入的 Fraud Defense 服務,也不會影響您與 Google 的合約關係。不過,您應詳閱面向使用者的隱私權揭露聲明,確保聲明涵蓋 Fraud Defense 處理資料的目的,也就是安全性、詐欺和濫用防範。Google 已更新《Fraud Defense 服務專屬條款》,以反映資料處理者身分的轉變。本次更新主要移除客戶義務,例如向使用者顯示《Google 隱私權政策》和《Google 服務條款》的要求。
Google 擔任資料處理者時,對於 Fraud Defense 處理的客戶資料,有哪些處理限制?
Google 承諾,僅在必要時處理透過 Fraud Defense 擷取的客戶資料,以提供及維護服務,並確保服務的安全、威脅偵測、保護和回應能力,足以有效應對日新月異的威脅。這項用途限制已載明於現行的《Fraud Defense 服務專屬條款》,並進一步依據《Cloud 資料處理附加條款》中我們做為資料處理者的義務。
Fraud Defense 會收集哪些工作階段資料?Google 如何保護這些資料?
如要瞭解 Fraud Defense 收集的資料,以及 Google 採取的資料保護措施,請參閱《Cloud 資料處理附加條款》和《Fraud Defense 服務專屬條款》。
如要進一步瞭解 Google 如何保護資料,請參閱安全性白皮書。
Fraud Defense 是否符合 GDPR 規定?
可以。在 Google Cloud,我們支持優先考量並提升客戶個人資料安全與隱私保護的計畫,並希望 Fraud Defense 客戶能在 GDPR 規定下放心使用我們的服務。我們在《Cloud 資料處理附加條款》中承諾,在所有 Google Cloud 服務 (包括 Fraud Defense) 中處理客戶個人資料時,會遵守 GDPR。
如需 Fraud Defense 專屬的其他條款,請參閱「Fraud Defense 服務專屬條款」。
Fraud Defense 會收集付款交易資訊嗎?
在付款交易頁面安裝 Fraud Defense 後,這項服務會檢查特定交易信號,防範自動化攻擊。舉例來說,如果每秒有多筆相同價格的購買嘗試,在某些情況下可能代表遭到攻擊。
不過,機器人只是整體詐欺問題的一小部分。如需更全面的防護,請整合 Fraud Defense,以便傳送更完整的交易資訊,並接收卡片測試和盜用付款工具等詐欺行為的評估結果。