


As chaves reCAPTCHA (também conhecidas como chaves) permitem proteger seus endpoints verificando as interações do usuário nas suas páginas da Web e aplicativos para dispositivos móveis.
Para escolher o tipo de chave reCAPTCHA apropriado, é preciso entender os tipos de chaves compatíveis com cada plataforma e as diferenças entre elas.
Tipos de chaves reCAPTCHA
A tabela a seguir lista as chaves reCAPTCHA compatíveis com cada plataforma:
| Plataforma | Descrição | Chaves compatíveis | Tipo de desafio |
|---|---|---|---|
| web | Para integração em páginas da Web. | Chaves com base em pontuação | SCORE |
| Teclas de caixa de seleção | CHECKBOX |
||
| Chaves de desafio com base em políticas | POLICY_BASED_CHALLENGE |
||
| dispositivo móvel | Para integração com apps Android e iOS. | Chaves reCAPTCHA para Android | SCORE |
| Chaves reCAPTCHA para iOS | SCORE |
||
| WAF | Para páginas da Web e APIs veiculadas por servidores de computação de borda ou WAF. | chaves de token de ação | SCORE e CHECKBOX |
| Chaves de token de sessão | SCORE |
||
| chaves da página de desafio | INVISIBLE |
||
| API | Para integração com APIs ou clientes, como dispositivos IoT, que não são compatíveis com o JavaScript do reCAPTCHA ou SDKs para dispositivos móveis. | teclas expressas | SCORE |
Escolher um tipo de chave reCAPTCHA para Web
Para verificar as interações do usuário em sites, o reCAPTCHA fornece chaves baseadas em pontuação, que não acionam desafios CAPTCHA, chaves de caixa de seleção, que acionam desafios CAPTCHA não determinísticos, e chaves de desafio baseadas em políticas, que acionam desafios CAPTCHA determinísticos.
Todos os tipos de chave retornam uma pontuação para cada solicitação, que é baseada nas interações do usuário com seu site. Essa pontuação permite que você entenda o nível de risco que a interação representa e ajuda a tomar as medidas apropriadas para seu site.
A tabela a seguir resume as diferenças entre as chaves baseadas em pontuação, as chaves de caixa de seleção e as chaves de desafio baseadas em políticas:
| Categoria de comparação | Chave baseada em pontuação (recomendado) | Chave da caixa de seleção | Chave de desafio com base em políticas |
|---|---|---|---|
| Descrição | As chaves baseadas em pontuação permitem verificar se uma interação é legítima sem qualquer interação do usuário. | As chaves de caixa de seleção usam um desafio de caixa de seleção que exige interação do usuário para verificar se ele não é um robô. Além disso, é possível usar chaves de caixa de seleção para proteger ações específicas com testes CAPTCHA. |
As chaves de desafio com base em políticas acionam testes de CAPTCHA com base no limite de pontuação configurado. É possível usar chaves de desafio baseadas em políticas para proteger ações específicas usando testes CAPTCHA. |
| Como funciona | Com as chaves baseadas em pontuação, a API reCAPTCHA Enterprise retorna uma pontuação, que pode ser usada para realizar ações no contexto do seu site. Exemplos de ações incluem exigir mais fatores de autenticação, enviar uma postagem para a moderação ou limitar bots que podem estar extraindo conteúdo. |
Uma chave de caixa de seleção renderiza uma caixa de seleção Não sou um robô que o usuário precisa clicar para confirmar que não é um robô. Essa chave de caixa de seleção pode ou não desafiá-los com testes de CAPTCHA. Nos dois casos, a API reCAPTCHA Enterprise retorna uma pontuação. Os testes de CAPTCHA exigem que o usuário selecione determinados tipos de objeto, como placas de rua, em meio a uma coleção de imagens. O GIF animado a seguir é um exemplo de uma tecla de caixa de seleção: A imagem a seguir mostra um exemplo de teste CAPTCHA: 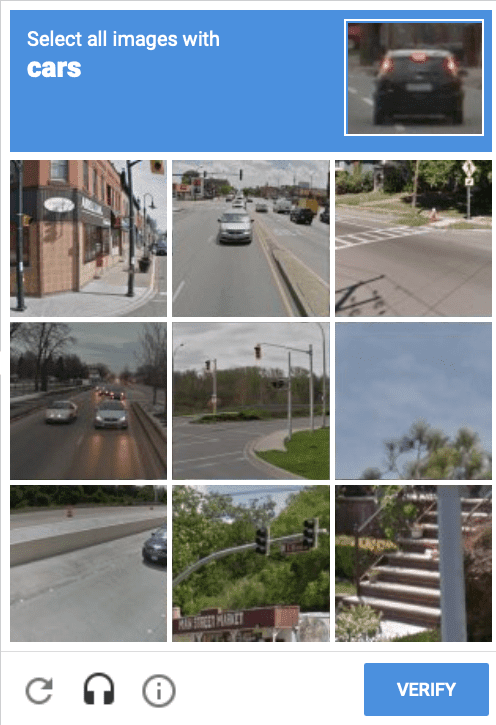
Antes de usar os testes de CAPTCHA, é necessário entender as ressalvas dos testes de CAPTCHA. |
Com as chaves de teste baseadas em políticas, os testes de CAPTCHA são acionados se a pontuação inicial calculada pelo reCAPTCHA estiver abaixo do limite de pontuação configurado. As chaves de desafio com base em políticas são diferentes das chaves de caixa de seleção porque podem acionar testes de CAPTCHA de maneira determinista. Os desafios de CAPTCHA exigem que o usuário selecione determinados tipos de objetos, como placas de rua, em uma coleção de imagens. A imagem a seguir mostra um exemplo de teste CAPTCHA:
Antes de usar os testes de CAPTCHA, é necessário entender as ressalvas dos testes de CAPTCHA. |
| Plataformas compatíveis | Sites e plataformas para dispositivos móveis. | Somente sites. | Somente sites. |
| Casos de uso |
As chaves baseadas em pontuação são adequadas para os seguintes casos de uso:
|
As chaves de caixa de seleção são adequadas para formulários, logins e inscrições em páginas da Web. Embora isso possa causar mais atrito para os usuários, como a etapa extra do teste de CAPTCHA, isso ajuda a impedir ataques pouco sofisticados. | As chaves de desafio com base em políticas são adequadas para formulários, logins e inscrições em páginas da Web. Embora possa causar mais atrito para os usuários, uma etapa extra, como um desafio CAPTCHA, ajuda a deter invasores menos sofisticados. |

Advertências sobre testes de CAPTCHA
Se você quiser usar chaves de caixa de seleção com desafios de CAPTCHA para se proteger contra ataques automatizados, esteja ciente das seguintes ressalvas:
- Os CAPTCHAs exigem interação do usuário, o que aumenta o atrito e pode diminuir as taxas de conversão.
- Devido aos avanços na visão computacional e na inteligência das máquinas, os CAPTCHAs estão se tornando cada vez menos úteis para distinguir entre humanos e bots.
- Os CAPTCHAs também estão ameaçados por invasores pagos que podem solucionar todos os tipos de teste.
- Os CAPTCHAs não são acessíveis para todos os usuários. Por isso, eles podem não ser adequados se o site tiver requisitos de acessibilidade.
Escolher tipos de chave reCAPTCHA para WAF
As integrações do reCAPTCHA para o Google Cloud Armor são compatíveis com tokens de ação, tokens de sessão e páginas de teste.
É possível usar um ou mais recursos do reCAPTCHA para o Google Cloud Armor em um único aplicativo. Por exemplo, é possível aplicar um token de sessão a todas as páginas e, com base na pontuação do token, redirecionar solicitações suspeitas para a página de teste reCAPTCHA. Além disso, é possível usar um token de ação para ações de alto perfil, como finalização de compra. Para mais informações, consulte os exemplos.
A tabela a seguir mostra uma breve comparação dos recursos disponíveis do reCAPTCHA para o Google Cloud Armor:
| Categoria de comparação | Tokens de ação reCAPTCHA | Tokens de sessão reCAPTCHA | Página de teste do reCAPTCHA |
|---|---|---|---|
| Caso de uso | Use para proteger ações do usuário, como login ou postagens de comentários. | Usado para proteger toda a sessão do usuário no domínio do site. | Use quando suspeitar de atividade de spam direcionada ao seu site e precisar
filtrar bots.
Esse método interrompe a atividade do usuário porque ele precisa verificar um teste de CAPTCHA. |
| Plataformas compatíveis | Sites e aplicativos para dispositivos móveis | Sites | Sites |
| Esforço de integração do cliente | Média
Integração manual do lado do cliente. |
Média
Instale o JavaScript do reCAPTCHA manualmente ou por injeção no WAF. |
Baixa
Intersticial acionado por políticas de segurança. |
| Precisão da detecção | Maior
Os indicadores específicos de cliente, servidor e ação estão disponíveis. |
Alta
Os indicadores específicos do cliente e do servidor estão disponíveis. |
Média
Os indicadores específicos do cliente e do servidor estão disponíveis. Os indicadores do cliente só estão disponíveis em uma página intersticial. |
| Versão compatível do reCAPTCHA | Chaves de caixa de seleção e baseadas em pontuação do reCAPTCHA | Chaves baseadas em pontuação do reCAPTCHA | Chaves baseadas em teste reCAPTCHA incorporadas em uma página intersticial |
Escolher chaves expressas do reCAPTCHA para APIs
Use o reCAPTCHA Express quando seu ambiente não for compatível com uma integração de cliente reCAPTCHA, como a API JavaScript ou os SDKs para dispositivos móveis. O reCAPTCHA Express é adequado para APIs, sites, aplicativos para dispositivos móveis e dispositivos IoT, como TVs e consoles de jogos, mas também pode ser usado para proteger sites ou aplicativos para dispositivos móveis quando uma integração do lado do cliente não é viável.
Como o reCAPTCHA Express é uma integração apenas do lado do servidor, ele não coleta indicadores do lado do cliente. Isso geralmente resulta em uma precisão de detecção menor do que as integrações que envolvem um componente do lado do cliente.
A seguir
- Crie chaves reCAPTCHA para sites.
- Crie chaves reCAPTCHA para aplicativos para dispositivos móveis.
- Saiba mais sobre as chaves do reCAPTCHA para WAF.
- Saiba mais sobre as chaves expressas do reCAPTCHA para APIs.