


מפתחות reCAPTCHA (נקראים גם מפתחות), מאפשרים להגן על נקודות הקצה באמצעות אימות של האינטראקציות של המשתמשים בדפי האינטרנט ובאפליקציות לנייד.
כדי לבחור את סוג המפתח המתאים של reCAPTCHA, אתם צריכים להבין את סוגי המפתחות שנתמכים בכל פלטפורמה ואת ההבדלים ביניהם.
סוגי מפתחות reCAPTCHA
בטבלה הבאה מפורטים מפתחות reCAPTCHA שנתמכים בכל פלטפורמה:
| פלטפורמה | תיאור | מפתחות נתמכים | סוג אתגר |
|---|---|---|---|
| אינטרנט | לשילוב בדפי אינטרנט. | מפתחות שמבוססים על ניקוד | SCORE |
| מקשים של תיבות סימון | CHECKBOX |
||
| מפתחות לאימות על סמך מדיניות | POLICY_BASED_CHALLENGE |
||
| נייד | לשילוב עם אפליקציות ל-Android ול-iOS. | מפתחות reCAPTCHA ל-Android | SCORE |
| מפתחות reCAPTCHA ל-iOS | SCORE |
||
| WAF | לדפי אינטרנט ולממשקי API שמוצגים דרך שרתי WAF או שרתי מחשוב קצה (edge computing). | מפתחות של אסימוני פעולה | SCORE וגם CHECKBOX |
| מפתחות של טוקנים לסשנים | SCORE |
||
| מפתחות לדף אתגר | INVISIBLE |
||
| API | לשילוב עם ממשקי API או לקוחות כמו מכשירי IoT שלא תומכים ב-JavaScript או בערכות ה-SDK לנייד של reCAPTCHA. | מקשי ExpressKeys | SCORE |
בחירת סוג מפתח reCAPTCHA לאינטרנט
כדי לאמת אינטראקציות של משתמשים באתרים, ב-reCAPTCHA יש מפתחות מבוססי-ניקוד שלא מפעילים אתגרי CAPTCHA, מפתחות של תיבות סימון שמפעילים אתגרי CAPTCHA לא דטרמיניסטיים ומפתחות של אתגרים מבוססי-מדיניות שמפעילים אתגרי CAPTCHA דטרמיניסטיים.
כל סוגי המפתחות מחזירים ניקוד לכל בקשה, על סמך האינטראקציות של המשתמשים עם האתר. הציון הזה מאפשר לכם להבין את רמת הסיכון שהאינטראקציה מציבה, ועוזר לכם לבצע את הפעולות המתאימות לאתר שלכם.
בטבלה הבאה מפורטים ההבדלים בין מפתחות שמבוססים על ניקוד, מפתחות של תיבות סימון ומפתחות של אתגרים שמבוססים על מדיניות:
| קטגוריית השוואה | מפתח מבוסס-ניקוד (מומלץ) | מפתח תיבת סימון | מפתח אתגר מבוסס-מדיניות |
|---|---|---|---|
| תיאור | מפתחות שמבוססים על ניקוד מאפשרים לכם לוודא אם אינטראקציה היא לגיטימית בלי אינטראקציה של המשתמש. | מפתחות של תיבות סימון משתמשים באתגר של תיבת סימון שדורש אינטראקציה של המשתמש כדי לאמת שהמשתמש הוא לא רובוט. אפשר גם להשתמש במפתחות של תיבות סימון כדי להגן על פעולות ספציפיות באמצעות אתגרי CAPTCHA. |
מפתחות לאתגרים שמבוססים על מדיניות מפעילים אתגרי CAPTCHA על סמך סף הניקוד שהוגדר. אתם יכולים להשתמש במפתחות לאימות מבוסס-מדיניות כדי להגן על פעולות ספציפיות באמצעות אתגרי CAPTCHA. |
| איך זה עובד | במפתחות שמבוססים על ניקוד, ה-API של reCAPTCHA Enterprise מחזיר ניקוד שמאפשר לכם לבצע פעולה בהקשר של האתר. דוגמאות לפעולות שאפשר לבצע: דרישה לגורמי אימות נוספים, שליחת פוסט לבדיקה או הגבלת בוטים שעשויים לגרד תוכן. |
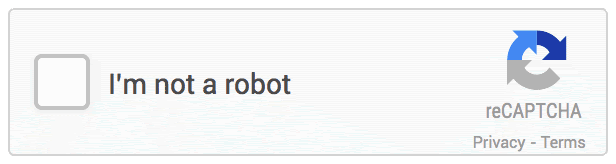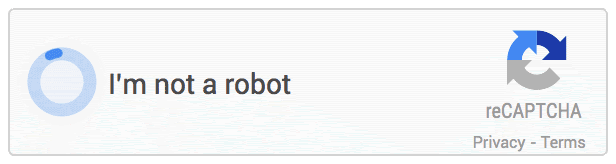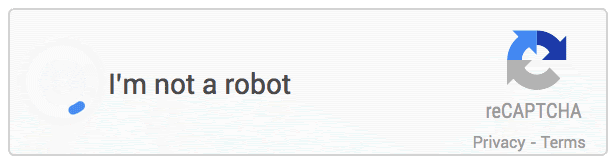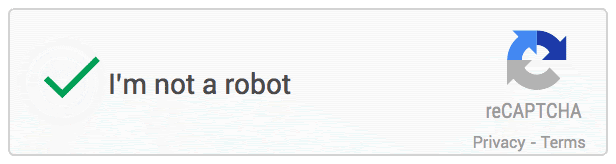
מפתח תיבת סימון מציג את תיבת הסימון אני לא רובוט, שהמשתמש צריך ללחוץ עליה כדי לאמת שהוא לא רובוט. יכול להיות שהמפתח הזה יציג למשתמשים אתגרי CAPTCHA, ויכול להיות שלא. בשני המקרים, reCAPTCHA Enterprise API מחזיר ציון. באתגרי CAPTCHA המשתמשים צריכים לבחור סוגים מסוימים של אובייקטים, כמו שלטי רחוב, מתוך אוסף של תמונות. קובץ ה-GIF המונפש הבא הוא דוגמה למקש תיבת סימון: בתמונה הבאה מוצגת דוגמה לאתגר CAPTCHA: 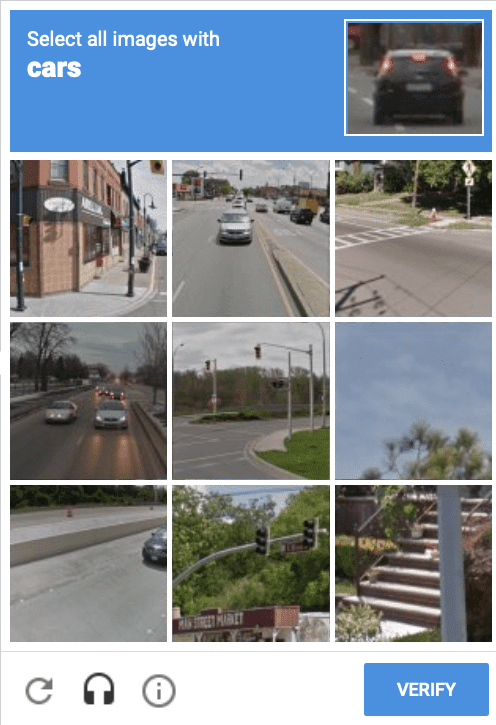
לפני שמשתמשים באתגרי CAPTCHA, חשוב להבין את האזהרות לגבי אתגרי CAPTCHA. |
כשמשתמשים במפתחות לאתגרים שמבוססים על מדיניות, אתגרי CAPTCHA מופעלים אם הניקוד הראשוני שחושב על ידי reCAPTCHA נמוך מסף הניקוד שהוגדר. מפתחות של אתגרים מבוססי-מדיניות שונים ממפתחות של תיבות סימון, כי הם יכולים להפעיל אתגרי CAPTCHA באופן דטרמיניסטי. באתגרי CAPTCHA המשתמשים צריכים לבחור סוגים מסוימים של אובייקטים, כמו שלטי רחוב, מתוך אוסף של תמונות. בתמונה הבאה מוצגת דוגמה לאתגר CAPTCHA:
לפני שמשתמשים באתגרי CAPTCHA, חשוב להבין את האזהרות לגבי אתגרי CAPTCHA. |
| פלטפורמות נתמכות | אתרים ופלטפורמות לנייד. | אתרים בלבד. | אתרים בלבד. |
| תרחישים לדוגמה |
מפתחות שמבוססים על ניקוד מתאימים לתרחישים הבאים:
|
מפתחות של תיבות סימון מתאימים לטפסים, להתחברות ולהרשמה בדפי אינטרנט. למרות שזה עלול לגרום לחיכוך נוסף עם המשתמשים, שלב נוסף כמו אתגר CAPTCHA עוזר להרתיע תוקפים לא מתוחכמים. | מפתחות לאימות מבוסס-מדיניות מתאימים לטפסים, להתחברות ולהרשמה בדפי אינטרנט. למרות שזה עלול לגרום לחיכוך נוסף עם המשתמשים, שלב נוסף כמו אתגר CAPTCHA עוזר להרתיע תוקפים לא מתוחכמים. |
אזהרות לגבי אתגרי CAPTCHA
אם אתם רוצים להשתמש במפתחות של תיבות סימון עם אתגרי CAPTCHA כדי להגן מפני התקפות אוטומטיות, חשוב לשים לב לאזהרות הבאות:
- משימות CAPTCHA דורשות אינטראקציה של המשתמש, מה שמגביר את החיכוך ויכול להפחית את שיעורי ההמרה.
- בגלל ההתקדמות בתחום הראייה הממוחשבת והבינה המלאכותית, מבחני CAPTCHA הופכים לפחות שימושיים להבחנה בין בני אדם לבוטים.
- בנוסף, מבחני CAPTCHA חשופים למתקפות של תוקפים בתשלום שיכולים לפתור את כל סוגי האתגרים.
- לא כל המשתמשים יכולים להשתמש ב-CAPTCHA, ולכן יכול להיות שהם לא מתאימים אם יש באתר שלכם דרישות נגישות.
בחירת סוגי מפתחות reCAPTCHA ל-WAF
שילובים של reCAPTCHA ל-Google Cloud Armor תומכים בטוקנים לפעולות, בטוקנים לסשנים ובדף אתגר.
אתם יכולים להשתמש בתכונה אחת או יותר של reCAPTCHA ל-Google Cloud Armor באפליקציה אחת. לדוגמה, אתם יכולים להחיל טוקן לסשן על כל הדפים, ובהתאם לניקוד של הטוקן לסשן, להפנות בקשות חשודות לדף של מבחן reCAPTCHA. אפשר גם להשתמש בטוקן פעולה לפעולות חשובות, כמו תשלום. מידע נוסף זמין בדוגמאות.
בטבלה הבאה מוצגת השוואה קצרה בין התכונות הזמינות של reCAPTCHA ל-Google Cloud Armor:
| קטגוריית השוואה | אסימוני פעולה של reCAPTCHA | טוקנים לסשנים של reCAPTCHA | דף מבחן reCAPTCHA |
|---|---|---|---|
| תרחיש לדוגמה | משתמשים בזה כדי להגן על פעולות של משתמשים, כמו התחברות או פרסום תגובות. | האפשרות הזו משמשת להגנה על כל הסשן של המשתמש בדומיין של האתר. | כדאי להשתמש בשיטה הזו אם אתם חושדים שיש פעילות ספאם שמכוונת לאתר שלכם ואתם צריכים לסנן בוטים.
השיטה הזו קוטעת את הפעילות של המשתמש כי הוא צריך לאמת אתגר CAPTCHA. |
| פלטפורמות נתמכות | אתרים ואפליקציות לנייד | Websites | Websites |
| מאמץ השילוב של הלקוח | בינונית
שילוב ידני בצד הלקוח. |
בינונית
מתקינים את JavaScript של reCAPTCHA באופן ידני או באמצעות הזרקה ב-WAF. |
נמוכה
מודעת מעברון שמופעלת על ידי מדיניות האבטחה. |
| דיוק הזיהוי | הגבוה ביותר
יש אותות ספציפיים ללקוח, לשרת ולפעולה. |
גבוהה
יש אותות ספציפיים ללקוח ולשרת. |
בינונית
יש אותות ספציפיים ללקוח ולשרת. אותות הלקוח זמינים רק בדף מעברון. |
| גרסת reCAPTCHA נתמכת | מפתחות מבוססי-ניקוד ומפתחות של תיבות סימון ב-reCAPTCHA | מפתחות מבוססי-ניקוד של reCAPTCHA | מפתחות מבוססי מבחן reCAPTCHA שמוטמעים במעברון |
בחירת מפתחות reCAPTCHA Express לממשקי API
אתם יכולים להשתמש ב-reCAPTCHA Express אם הסביבה שלכם לא תומכת בשילוב של לקוח reCAPTCHA, כמו JavaScript API או ערכות ה-SDK לנייד. reCAPTCHA Express מתאים לממשקי API, לאתרים, לאפליקציות לנייד ולמכשירי IoT כמו טלוויזיות וקונסולות משחקים, אבל אפשר להשתמש בו גם כדי להגן על אתרים או על אפליקציות לנייד כשאי אפשר לשלב בצד הלקוח.
מכיוון ש-reCAPTCHA Express הוא שילוב בצד השרת בלבד, אין לו איסוף אותות בצד הלקוח. בדרך כלל, זה מוביל לדיוק נמוך יותר בזיהוי בהשוואה לשילובים שכוללים רכיב בצד הלקוח.
המאמרים הבאים
- יצירת מפתחות reCAPTCHA לאתרים
- יצירת מפתחות reCAPTCHA לאפליקציות לנייד
- מידע נוסף על מפתחות reCAPTCHA ל-WAF
- מידע נוסף על מפתחות reCAPTCHA Express לממשקי API