


באמצעות Network Connectivity Center (NCC) אפשר להשתמש במכשיר וירטואלי של צד שלישי כדי ליצור קישוריות בין אתר חיצוני לבין משאבים ברשת של הענן הווירטואלי הפרטי (VPC). כדי ליצור קישוריות מסוג כזה, משתמשים בתכונה נתב וירטואלי. השימוש בנתב וירטואלי באופן הזה נתמך בכל האזורים של Google Cloud .
מכשיר נתב
התכונה Router appliance (נתב וירטואלי) מאפשרת להתקין מכשיר וירטואלי לרשת בתוך Google Cloud ולהשתמש בו כמשאב בסיסי ל-spoke.
כדי ליצור מכשיר נתב וירטואלי, מתקינים תמונה של מכשיר וירטואלי במכונה וירטואלית (VM) של Compute Engine ומשלימים שלבי הגדרה נוספים. ההגדרה הזו כוללת יצירת קישור בין רשתות שכנות (peering) באמצעות Border Gateway Protocol (BGP) בין מכונת ה-VM לבין Cloud Router. פרוטוקול BGP מאפשר החלפה דינמית של מסלולים בין Cloud Router לבין מופע של נתב וירטואלי. החלפת נתיבים מאפשרת לכם ליצור קישוריות בין רשת ה-VPC שלכם לבין רשתות אחרות. מומלץ להשתמש בתמונה שסופקה על ידי שותף נתמך של NCC. מידע נוסף על נתב וירטואלי זמין במאמר סקירה כללית על נתב וירטואלי.
NCC מאפשרת לכם להשתמש בארכיטקטורה של רכזת וחיבורים היקפיים (hub-and-spoke) לקישוריות בין רשתות. מידע על NCC זמין בסקירה הכללית על NCC. מידע נוסף על נתב וירטואלי מופיע במאמר סקירה כללית על נתב וירטואלי.
חיבור אתר לרשת VPC
בטופולוגיה הבאה, מופע של מכשיר נתב משמש כמשאב הגיבוי עבור רכזת NCC. מופע של נתב וירטואלי מתחבר לנתב עמית ברשת מקומית. מכונת הנתב הווירטואלי גם מבצעת פירינג עם Cloud Router. הנתיבים מהרשת המקומית מוחלפים באופן דינמי עם רשת ה-VPC.
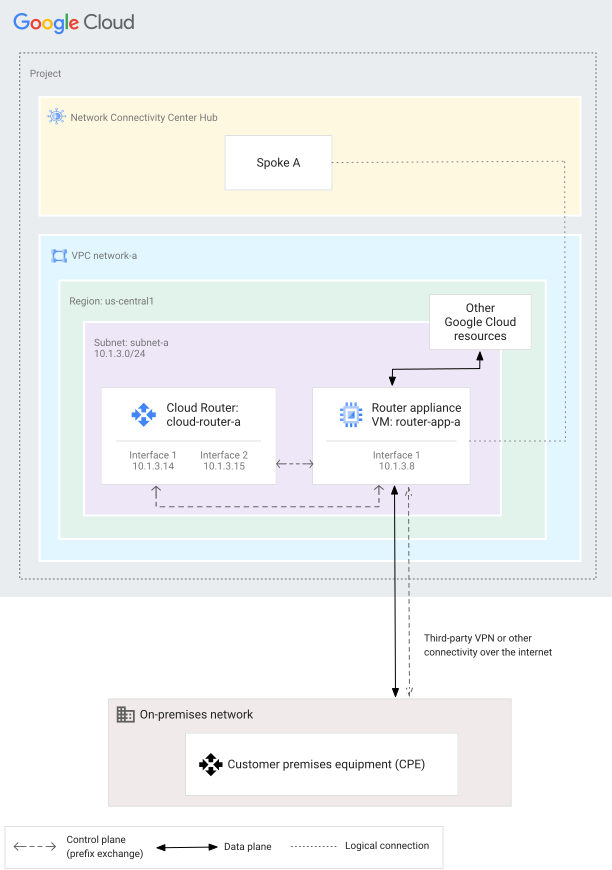
קישור אתר לשתי רשתות VPC
בטופולוגיה הבאה, למופע של מכשיר נתב יש ממשקים בשתי רשתות VPC. כל ממשק שימש ליצירת רכיב נתב וירטואלי מסוג spoke. במקרה כזה, המסלולים מהרשת המקומית מועברים לכל רשת VPC. הקישוריות בין שתי רשתות ה-VPC נקבעת לפי התכונות של מכשיר הרשת הווירטואלי.
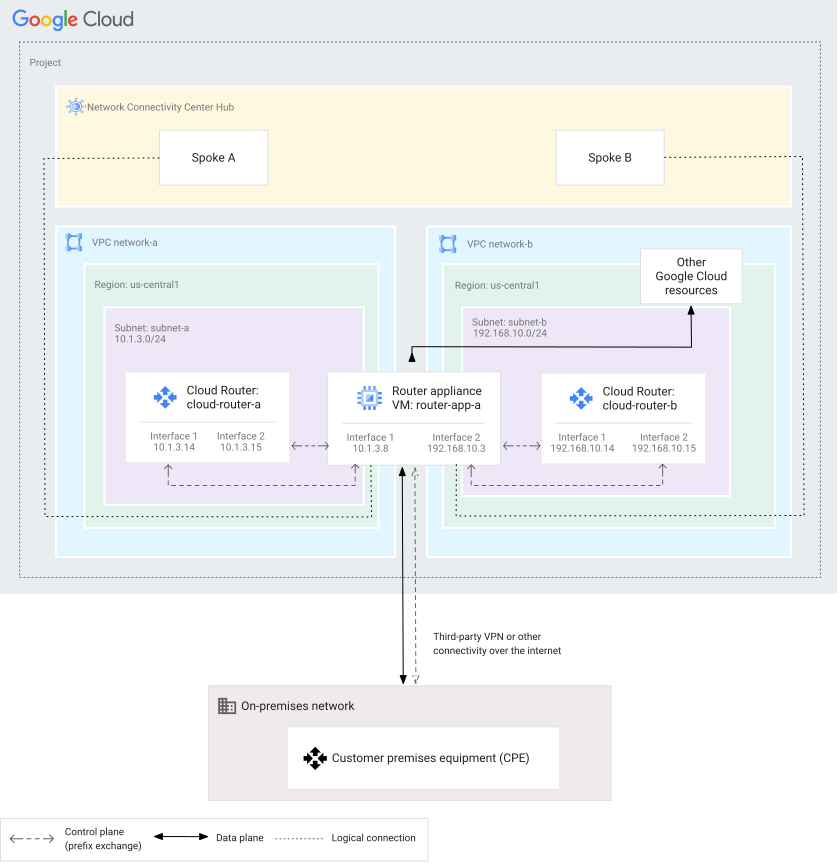
לתיאור מפורט של הטופולוגיה הזו ולהוראות להגדרתה, אפשר לעיין במאמר בנושא יצירת קישוריות באמצעות מכשיר של צד שלישי.
הפעלת יתירות כשל בין אזורים עבור פריסות מרובות עננים
הטופולוגיה הבאה מציגה מעבר אוטומטי לגיבוי (failover) דרך מכשירי נתב בשני אזורים באמצעות ניתוב דינמי. מופע הנתב מארח תמונה של מכשיר נתב. נתב וירטואלי מתווך את הקישוריות בין רשתות מקומיות לכמה רשתות VPC בתרחישים היברידיים או מרובי עננים.
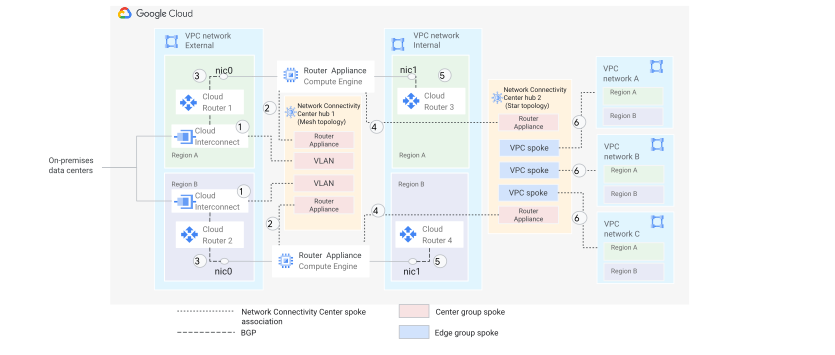
בטופולוגיה הזו, מכשירי נתב מתווספים לשני מרכזי NCC, hub 1 להחלפת נתיבים עם רשת מקומית ו-hub 2 להחלפת נתיבים עם רשתות VPC מסוג Hub and Spoke.
הערכים המספריים בתרשים מתארים את הקשרים הבאים:
- מרכזי נתונים מקומיים מחוברים אל Google Cloud דרך רשת ה-VPC החיצונית באמצעות Cloud Interconnect או Cloud VPN שמשויכים ל-Cloud Router באזור המקומי. החיבורים ההיברידיים מתווספים ל-NCC hub,
hub 1כ-hybrid spokes. - המכונות הווירטואליות שמארחות את המכונות של הנתב הווירטואלי מתווספות ל-NCC hub,
hub 1, שמוגדר להשתמש בטופולוגיית רשת מסוג Mesh באמצעותnic0כ-Router appliance spoke. מכונות ה-VM שמארחות את מכשירי הנתב נוצרות בזוגות בכמה אזורים למטרות זמינות גבוהה. כל אזור מתווסף כרכזת NCC עם רכיב נתב יחיד. - בכל אזור, מופע של מכשיר נתב יוצר קישור בין רשתות שכנות (peering) באמצעות Border Gateway Protocol (BGP) עם
Cloud Router 1אוCloud Router 2מקומיים. כל Cloud Router מקבל ומפרסם קידומות של נתיבים מהמכשיר המקושר. מכיוון שנתב וירטואלי צריך להחליף נתונים עם החיבורים המקומיים, צריך להפעיל את השדה 'העברת נתונים מאתר לאתר' בכל ה-spokes ב-NCChub 1. מצב הניתוב הדינמי ברשת ה-VPC החיצונית צריך להיות מוגדר כגלובלי. - כדי לאפשר תקשורת עם רשתות VPC מסוג spoke, המכונות הווירטואליות שמארחות את מופעי נתב ה-Appliance מחוברות ל-NCC
hub 2דרךnic1כ-Router Appliance spoke בקבוצה המרכזית. - בכל אזור, מופע של נתב וירטואלי יוצר קישור בין רשתות שכנות (peering) של BGP עם
Cloud Router 3אוCloud Router 4מקומיים. כל Cloud Router מקבל ומפרסם קידומות של נתיבים מהמכשיר המקושר. כדי לאפשר יתירות כשל בין אזורים עבור מכשירים במקרה של כשלים באזור, מצב הניתוב הדינמי עבור רשת ה-VPC הפנימית חייב להיות מוגדר כגלובלי. רשתות ה-VPC מסוג Hub-and-Spoke A, B ו-C מחוברות כולן ל-NCC
hub 2בטופולוגיית כוכב דרך רשתות ה-VPC מסוג Hub-and-Spoke בקבוצת קצה, כדי למנוע תקשורת ישירה בין רשתות ה-VPC.מידע על מיקומים נתמכים זמין במאמר מיקומים שנתמכים להעברת נתונים. מידע מפורט על טופולוגיות של קישוריות זמין במאמר בנושא טופולוגיות מוגדרות מראש של קישוריות.
המאמרים הבאים
- במאמר עבודה עם רכזות ונקודות הסתעפות מוסבר איך ליצור רכזות ונקודות הסתעפות.
- כדי לראות רשימה של שותפים שהפתרונות שלהם משולבים עם NCC, אפשר לעיין ברשימת השותפים של NCC.
- כדי למצוא פתרונות לבעיות במכשיר נתב וירטואלי, אפשר לעיין במאמר בנושא פתרון בעיות.
- פרטים על פקודות API ו-
gcloudזמינים במאמר ממשקי API והפניות.