


מכשיר הנתב הוא תכונה של Network Connectivity Center (NCC) שמאפשרת להשתמש במכשיר וירטואלי של רשת צד שלישי ב- Google Cloud. בגישה הזו, המכשיר יכול להחליף מסלולים עם Cloud Router באמצעות פרוטוקול Border Gateway Protocol (BGP).
באמצעות מכשיר הנתב ו-NCC, אתם יכולים:
- חיבור של כמה רשתות VPC זו לזו. רשתות ה-VPC יכולות להיות בפרויקטים שונים באותו ארגון ב- Google Cloud או בארגונים שונים.
- חיבור של כמה רשתות VPC לרשתות מקומיות או לרשתות של ספקי שירותי ענן אחרים. אפשר להגיע לרשתות החיצוניות האלה דרך כל סוג של רשת Spoke היברידית. הגישה הזו נקראת קישוריות בין האתר לענן.
- משתמשים במכונות וירטואליות של מכשירי נתב כדי לנהל את הקישוריות בין רשתות ה-VPC.
- משתמשים ב Google Cloud רשת VPC כרשת תקשורת מרחבית (WAN) ארגונית כדי לחבר רשתות שנמצאות מחוץ ל- Google Cloud. אתם יכולים ליצור קישוריות בין האתרים החיצוניים שלכם באמצעות כל סוג של חיבור היברידי. הגישה הזו נקראת קישוריות מאתר לאתר.
איך זה עובד
כדי להגדיר מכונה של נתב וירטואלי, אתם יכולים להתקין קובץ אימג' במכונה וירטואלית של Compute Engine. אתם יכולים להשתמש בתמונה שסופקה על ידי שותף NCC נתמך. אפשר גם להשתמש בתמונה בהתאמה אישית, כמו תמונה שיצרתם.
אחרי שמתקינים את מכונת הנתב הווירטואלי, מגדירים ממשקים ב-Cloud Router כדי ליצור קישור בין רשתות שכנות (peering) באמצעות Border Gateway Protocol (BGP) עם מכונת הנתב הווירטואלי. פרוטוקול BGP מאפשר החלפה דינמית של מסלולים בין Cloud Router לבין המכונה של הנתב הווירטואלי. חילופי המסלולים מאפשרים קישוריות מהאתר דרך מכונה של מכשיר הנתב לרשת ה-VPC. כלומר, מכונות וירטואליות ומשאבים אחרים עם כתובות IP באותה רשת VPC יכולים להשתמש בנתיבים שהופצו על ידי מכונת הנתב הווירטואלי.
Cloud Router משתמש בממשקים שמוגדרים עם כתובות IP פנימיות מסוג RFC 1918 כדי ליצור קישור בין רשתות שכנות (peering) ב-BGP עם מכונות של נתבים וירטואליים.
מנגנוני קישוריות נתמכים לאתרים חיצוניים
מכונות של מכשירי נתב יכולות ליצור קישוריות במישור הנתונים לאתרים חיצוניים, כמו ציוד באתר הלקוח או סניפים, באמצעות כל מנגנון שזמין למכונות וירטואליות. הם כוללים סוגים אחרים של חיבורים היברידיים שנתמכים על ידי Google Cloud:
- מנהרות IPsec VPN: המכונה של הנתב הווירטואלי יכולה להתחבר דרך שער Cloud VPN שפרוס באותה רשת VPC.
- Cloud Interconnect: אתם יכולים להשתמש ב-Cloud Interconnect, כמו Dedicated Interconnect או צירופים ל-VLAN של Partner Interconnect, כדי לחבר רשתות מקומיות לרשת ה-VPC שמארחת את המכונות של הנתב הווירטואלי.
אין ממשקי API, משאבים או הרשאות נפרדים לנתב וירטואלי. Google Cloud כדי לעבוד עם מכשיר הנתב, אתם משתמשים במשאבים ובהרשאות של Compute Engine ו-Cloud Router.
תרחיש לדוגמה: העברת נתונים בין אתרים מקומיים
בטופולוגיה הבאה מוצגת רשת VPC ושני אתרים מקומיים. כל אתר מקומי מתחבר ל- Google Cloud באמצעות Spoke של מכשיר נתב. שני האתרים המקומיים יכולים להשתמש ברשת של Google כדי להחליף נתונים זה עם זה.
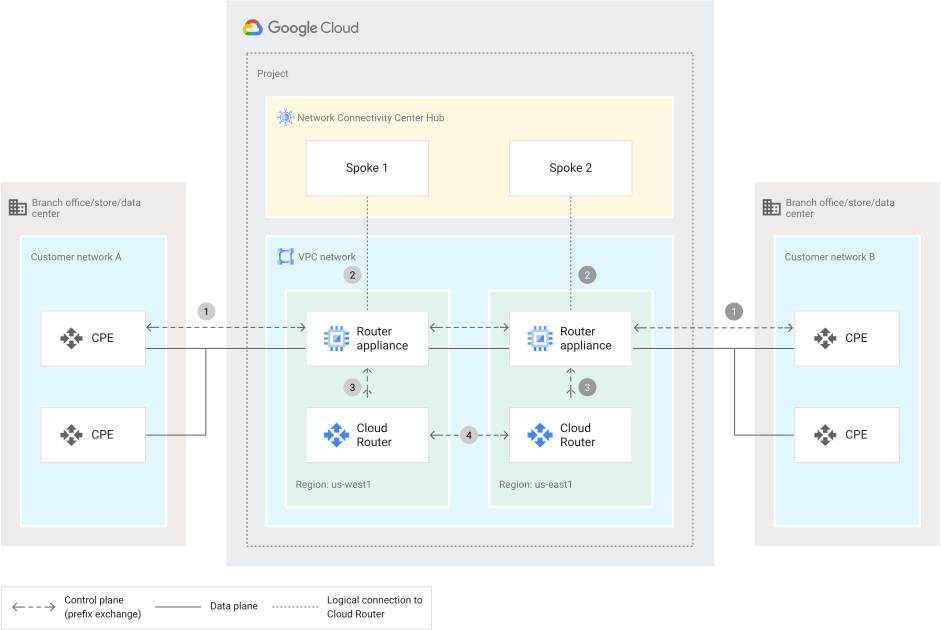
Customer network Aו-Customer network Bהמקומיים מחוברים באמצעות ציוד באתר הלקוח (CPE) למכונה של נתב וירטואלי. בדרך כלל, מכשירי CPE משתמשים במנגנון קישוריות, כמו מנהרת שכבת-על של SD-WAN, מנהרת VPN של IPsec (כולל שערי Cloud VPN) או Cloud Interconnect, כדי ליצור קישוריות עם מכונת הנתב הווירטואלי.כל מכונה של מכשיר נתב נמצאת באזורGoogle Cloud שהכי קרוב לרשת הלקוח שמשויכת אליו. שני המופעים של הנתב הווירטואלי נמצאים ברשת VPC אחת. עם זאת, המכונות של הנתב הווירטואלי נמצאות באזורים שונים. לכן, מצב הניתוב הדינמי של רשת ה-VPC מוגדר ל-
global.שני המופעים של הנתב הווירטואלי מחוברים כ-spokes ל-hub של Network Connectivity Center (NCC). מכיוון ש-
Customer network Aו-Customer network Bצריכים לשלוח נתונים זה לזה, בשני ה-spokes מופעל השדה של קישוריות מאתר לאתר.אפשר להשתמש בהעברת נתונים מאתר לאתר רק במיקומים נתמכים. למידע נוסף, קראו את המאמר מיקומים שנתמכים להעברת נתונים.
בכל אזור, מכונה של מכשיר נתב יוצרת קישור בין רשתות שכנות (peering) באמצעות Border Gateway Protocol (BGP) עם ה-Cloud Router המתאים. כל Cloud Router מקבל ומפרסם קידומות של מסלולים מהמיקום המקומי התואם.
הנתבים של Cloud Router מחליפים ביניהם באופן דינמי את כל המסלולים שהתקבלו. ההגדרה הזו מספקת החלפת נתיבים דינמית מקצה לקצה וקישוריות של מישור הנתונים בין
Customer network Aל-Customer network B.
במאמר יצירת מכונות של מכשירי נתב מוסבר איך להגדיר טופולוגיה של אתר יחיד עם איזון עומסים.
דרישות
כשפורסים מכונות של מכשירי נתב, צריך לפעול לפי הדרישות הבאות.
הגדרת BGP
- התמונה של מכשיר הנתב שאתם מתקינים צריכה לתמוך בפרוטוקול הניתוב BGP.
- כדי להפעיל קישור בין רשתות שכנות באמצעות BGP בין מכונה של מכשיר נתב לבין Cloud Router, צריך לצרף כל מכונה של מכשיר נתב כ-spoke ל-hub של NCC.
- יוצרים Cloud Router באותו אזור של רשת המשנה שמכילה את ממשק ה-peering של מכונת הנתב הווירטואלי.
- יוצרים באופן ידני ממשקי BGP במכונה של הנתב הווירטואלי. הממשקים האלה צריכים להיות באותה רשת משנה של מכונה של נתב וירטואלי.
- יצירה ידנית של סשנים של BGP עם Cloud Router ממכונת הנתב הווירטואלי.
- במכונות וירטואליות שמוגדרים בהן כמה ממשקי רשת כחלק ממכונת הנתב הווירטואלי, אפשר ליצור סשנים של BGP עם Cloud Routers שנמצאים באותה רשת משנה כמו ממשק ה-VM. למידע נוסף על ממשקי VM, קראו את המאמר סקירה כללית ודוגמאות של ממשקי רשת מרובים.
המלצות לגבי זמינות
* הסכם רמת השירות (SLA) הרגיל של מכונות וירטואליות ב-Compute Engine חל גם על הזמינות של מכונות הנתב הווירטואלי. הסכם רמת השירות (SLA) לזמינות הוא 99.5% למכונה וירטואלית אחת ו-99.99% למכונות וירטואליות בכמה אזורים. מידע נוסף מופיע במאמר הסכם רמת השירות של Compute Engine. * לזוג מכונות של מכשיר נתב, כל אחת למיקום מקומי אחר, מריצים לפחות שתי מכונות וירטואליות באזורים שונים. כל מכונה וירטואלית צריכה להיות מקושרת לשני ממשקים מיותרים של Cloud Router. מידע נוסף על אזורים זמין במאמר אזורים ותחומים.לתשומת ליבכם
לפני שמשתמשים במכשיר הנתב, כדאי לקרוא את הקטעים הבאים.
שיקולים כלליים
- כדי להפעיל את מכשיר הנתב נדרש NCC. כלומר, אי אפשר להגדיר מכונות עצמאיות של מכשירי נתב שמקשרות בין עמיתים ל-Cloud Router או לנתבים אחרים של עמיתים. צריך להגדיר מכונות של מכשירי נתב כחלק מ-NCC spoke.
אפשר להשתמש בנתב וירטואלי במודל VPC משותף רק אם הוא נפרס בפרויקט המארח. צריך לפרוס את מכונת הנתב הווירטואלי בפרויקט המארח, וגם את כל המשאבים המשויכים האחרים, כמו רכזת, רשת Spoke ו-Cloud Router.
נתב וירטואלי לא תומך ב-VPC משותף כשה-VM של נתב וירטואלי נפרס בפרויקט השירות.
שיקולים בנוגע לניתוב
- אם כמה מכונות של נתב וירטואלי מפרסמות את אותן תחיליות ניתוב עם אותו MED,מערכת Google Cloud משתמשת בניתוב מסלולים מרובים בעלות שווה (ECMP) בכל המכונות של נתב וירטואלי.
- מומלץ לא לפרסם את אותן קידומות באמצעות שילוב של סוגי Spoke שונים (מכונות של נתב וירטואלי, שערים של Cloud VPN וצירופים ל-VLAN). אם אפשר להגיע לאותן קידומות דרך שילוב של סוגי Spoke, שימוש ב-ECMP בסוגי ה-Spoke המשולבים עלול להוביל לתנועה לא מאוזנת בכל קישור.
- אם Cloud Router אחד לומד קידומת עם כמה צעדים הבאים, הוא בוחר קודם את הצעדים הבאים עם אורך הנתיב הקצר ביותר של AS, ואז משתמש ב-MED כדי להכריע במקרה של שוויון. למידע נוסף, קראו את הקטע אורך הנתיב של AS במסמכי התיעוד של Cloud Router.
המאמרים הבאים
- במאמר יצירת מכונות של נתב וירטואלי מוסבר איך מגדירים משאבי Google Cloud למכונה של הנתב הווירטואלי.
- ברשימה הזו מופיעים השותפים שהפתרונות שלהם משולבים ב-NCC.
- כדי לראות את פרטי המעקב והרישום ביומן של הנתב הווירטואלי, קראו את המאמר צפייה ביומנים ובמדדים.
- במאמר פתרון בעיות מוסבר איך לפתור בעיות במכשיר הנתב.
- למידע נוסף על פקודות API ו-
gcloud, קראו את המאמר ממשקי API והפניות.