


Identity and Access Management (IAM) menawarkan beberapa jenis kebijakan untuk membantu Anda mengontrol resource yang dapat diakses oleh akun utama. Halaman ini membantu Anda memahami perbedaan cara penggunaan dan pengelolaan jenis kebijakan ini.
Jenis kebijakan IAM di Google Cloud
IAM menawarkan jenis kebijakan berikut:
- Kebijakan izin
- Kebijakan tolak
- Kebijakan Principal Access Boundary (PAB)
- Kebijakan akses
Tabel berikut merangkum perbedaan antara jenis kebijakan ini:
| Kebijakan | Fungsi kebijakan | API yang digunakan untuk mengelola kebijakan | Hubungan antara kebijakan dan target | Metode melampirkan kebijakan ke target | Resource induk kebijakan |
|---|---|---|---|---|---|
| Kebijakan izin | Memberikan akses entitas ke resource | API untuk resource yang ingin Anda kelola kebijakan izinkannya |
Hubungan one-to-one Setiap kebijakan izin dilampirkan ke satu resource; setiap resource hanya dapat memiliki satu kebijakan izin |
Menentukan resource saat membuat kebijakan | Sama dengan resource yang terlampir pada kebijakan izin |
| Kebijakan tolak | Memastikan bahwa akun utama tidak dapat menggunakan izin tertentu | IAM v2 API |
Hubungan one-to-many Setiap kebijakan penolakan dilampirkan ke satu resource; setiap resource dapat memiliki hingga 500 kebijakan penolakan |
Menentukan resource saat membuat kebijakan penolakan | Sama seperti resource tempat kebijakan penolakan dilampirkan |
| Kebijakan PAB | Membatasi resource yang dapat diakses oleh akun utama | IAM v3 API |
Hubungan many-to-many Setiap kebijakan PAB dapat dilampirkan ke sejumlah set akun utama yang tidak terbatas; setiap set akun utama dapat memiliki hingga 10 kebijakan PAB yang terikat dengannya |
Buat pengikatan kebijakan yang melampirkan kebijakan PAB ke set utama | Organisasi |
| Kebijakan akses | Memberi atau menolak akses entitas ke resource untuk layanan yang didukung | IAM v3 API |
Hubungan many-to-many Setiap kebijakan akses dapat dilampirkan ke hingga 5 resource; setiap resource dapat memiliki hingga 5 kebijakan akses yang terikat ke resource tersebut |
Buat binding kebijakan akses yang melampirkan kebijakan akses ke resource | Project, folder, atau organisasi tempat kebijakan akses dibuat |
Bagian berikut memberikan detail tentang setiap jenis kebijakan.
Kebijakan untuk memberikan akses ke akun utama
Untuk memberikan akses pokok ke resource, gunakan salah satu kebijakan berikut:
- Gunakan kebijakan izin untuk memberikan akses ke jenis resource apa pun.
- Gunakan kebijakan akses untuk memberikan akses ke resource Eventarc.
Kebijakan izin memungkinkan Anda memberikan akses ke resource di Google Cloud. Kebijakan izin terdiri dari binding peran dan metadata. Binding peran menentukan akun utama mana yang harus memiliki peran tertentu pada resource.
Kebijakan izin selalu dilampirkan ke satu resource. Setelah Anda melampirkan kebijakan izin ke resource, kebijakan tersebut akan diwariskan oleh turunan resource tersebut.
Untuk membuat dan menerapkan kebijakan izin, Anda mengidentifikasi resource yang menerima kebijakan
izin, lalu menggunakan metode
setIamPolicy resource tersebut untuk membuat kebijakan izin. Semua akun utama dalam kebijakan
izinkan diberi peran yang ditentukan pada resource dan semua turunan
resource tersebut. Setiap resource hanya dapat memiliki satu kebijakan izin yang dilampirkan padanya.
Untuk mengetahui informasi selengkapnya tentang kebijakan izin, lihat Memahami kebijakan izin.
Kebijakan akses memungkinkan Anda mengontrol akses ke resource Eventarc. Kebijakan akses dapat mengizinkan dan menolak akses ke resource. Untuk membuat dan menerapkan kebijakan akses, Anda membuat kebijakan akses, lalu membuat pengikatan kebijakan untuk menghubungkan kebijakan tersebut ke project dengan resource Eventarc.Setiap binding kebijakan mengikat satu kebijakan akses ke satu resource. Kebijakan akses dapat terikat ke maksimal 5 resource. Setiap resource dapat memiliki hingga 5 kebijakan akses yang terikat padanya. Jika kebijakan akses dihapus, semua binding kebijakan yang terkait dengan kebijakan tersebut juga akan dihapus.
Untuk mempelajari lebih lanjut cara menggunakan kebijakan akses guna mengontrol akses ke resource Eventarc, lihat dokumentasi Eventarc.
Kebijakan untuk menolak akses ke akun utama
Untuk menolak akses pokok ke resource, gunakan salah satu opsi berikut:
- Gunakan kebijakan tolak untuk menolak akses untuk semua jenis resource.
- Gunakan kebijakan akses untuk menolak akses bagi resource Eventarc.
Kebijakan tolak, seperti kebijakan izinkan, selalu dilampirkan ke satu resource. Anda dapat melampirkan kebijakan penolakan ke project, folder, atau organisasi. Project, folder, atau organisasi ini juga berfungsi sebagai induk kebijakan dalam hierarki resource. Setelah Anda melampirkan kebijakan penolakan ke resource, kebijakan tersebut akan diwariskan oleh turunan resource tersebut.
Untuk membuat dan menerapkan kebijakan penolakan, Anda menggunakan IAM v2 API. Saat membuat kebijakan penolakan, Anda menentukan resource yang akan dikaitkan dengan kebijakan penolakan. Semua akun utama dalam kebijakan penolakan dicegah menggunakan izin yang ditentukan untuk mengakses resource tersebut dan semua turunan resource tersebut. Setiap resource dapat memiliki hingga 500 kebijakan penolakan yang dilampirkan.
Untuk mengetahui informasi selengkapnya tentang kebijakan penolakan, lihat Kebijakan penolakan.
Kebijakan akses memungkinkan Anda mengontrol akses ke resource Eventarc. Kebijakan akses dapat mengizinkan dan menolak akses ke resource. Untuk membuat dan menerapkan kebijakan akses, Anda membuat kebijakan akses, lalu membuat pengikatan kebijakan untuk menghubungkan kebijakan tersebut ke project dengan resource Eventarc.Setiap binding kebijakan mengikat satu kebijakan akses ke satu resource. Kebijakan akses dapat terikat ke maksimal 5 resource. Setiap resource dapat memiliki hingga 5 kebijakan akses yang terikat padanya. Jika kebijakan akses dihapus, semua binding kebijakan yang terkait dengan kebijakan tersebut juga akan dihapus.
Untuk mempelajari lebih lanjut cara menggunakan kebijakan akses guna mengontrol akses ke resource Eventarc, lihat dokumentasi Eventarc.
Kebijakan untuk membatasi resource yang dapat diakses oleh akun utama
Untuk membatasi resource yang dapat diakses oleh akun utama, gunakan kebijakan Batas Akses Akun Utama. Kebijakan Principal Access Boundary tersedia di IAM v3 API.
Untuk membuat dan menerapkan kebijakan Batas Akses Principal, Anda membuat kebijakan Batas Akses Principal, lalu membuat pengikatan kebijakan untuk menghubungkan kebijakan tersebut ke set principal.
Kebijakan Batas Akses Principal selalu merupakan turunan dari organisasi Anda. Pengikatan kebijakan untuk kebijakan Principal Access Boundary adalah turunan dari project, folder, atau organisasi yang paling dekat dengan set utama yang dirujuk dalam pengikatan kebijakan.
Setiap pengikatan kebijakan mengikat satu kebijakan Batas Akses Akun Utama ke satu set akun utama. Kebijakan Batas Akses Akun Utama dapat diikat ke sejumlah set akun utama. Setiap set akun utama dapat memiliki hingga 10 kebijakan Batas Akses Akun Utama yang terikat padanya. Jika kebijakan Principal Access Boundary dihapus, semua binding kebijakan yang terkait dengan kebijakan tersebut juga akan dihapus.
Untuk mengetahui informasi selengkapnya tentang kebijakan Batas Akses Akun Utama, lihat Kebijakan Batas Akses Akun Utama.
Evaluasi kebijakan
Saat akun utama mencoba mengakses resource, IAM mengevaluasi semua kebijakan izin, tolak, dan Principal Access Boundary yang relevan untuk melihat apakah akun utama diizinkan mengakses resource. Jika salah satu kebijakan ini menunjukkan bahwa akun utama tidak dapat mengakses resource, IAM akan mencegah akses.
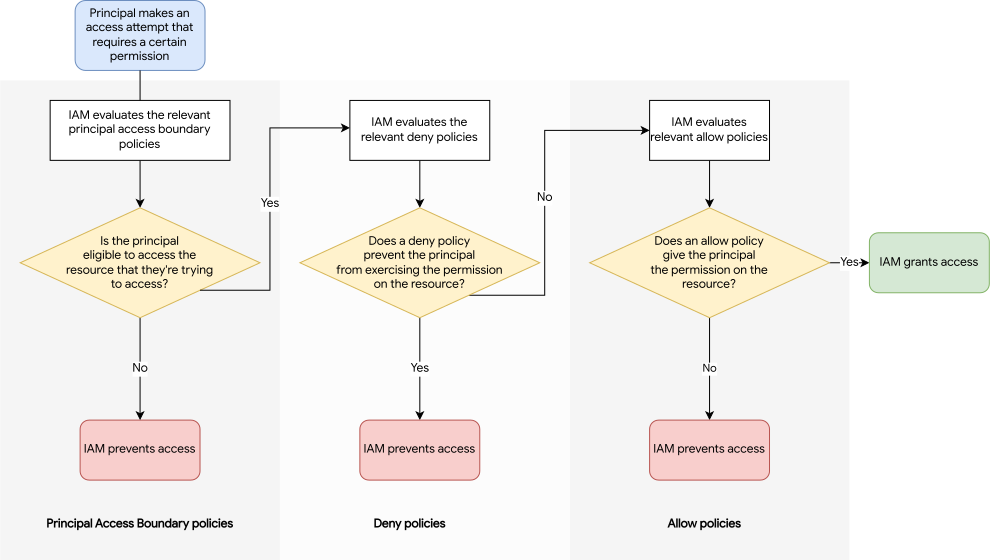
Pada kenyataannya, IAM mengevaluasi semua jenis kebijakan secara bersamaan, lalu mengompilasi hasilnya untuk menentukan apakah akun utama dapat mengakses resource. Namun, akan lebih mudah jika kita memikirkan evaluasi kebijakan ini dalam tahap-tahap berikut:
-
IAM mengevaluasi kebijakan Batas Akses Akun Utama yang tunduk pada akun utama. Kebijakan ini menunjukkan apakah prinsipal memenuhi syarat untuk mengakses resource.
- Jika akun utama tidak memenuhi syarat untuk mengakses resource, maka IAM akan mencegahnya mengakses resource.
- Jika akun utama memenuhi syarat untuk mengakses resource, maka IAM akan melanjutkan ke langkah berikutnya.
- Jika akun utama tidak tunduk pada kebijakan Batas Akses Akun Utama, maka IAM akan melanjutkan ke langkah berikutnya.
-
IAM memeriksa semua kebijakan tolak yang relevan untuk melihat apakah akun utama telah ditolak izinnya. Kebijakan tolak yang relevan adalah kebijakan tolak yang dilampirkan ke resource, serta kebijakan tolak yang diwariskan.
- Jika salah satu dari kebijakan tolak ini mencegah akun utama menggunakan izin yang diperlukan, IAM akan mencegah akun utama mengakses resource.
- Jika tidak ada kebijakan tolak yang mencegah akun utama menggunakan izin yang diperlukan, IAM akan melanjutkan ke langkah berikutnya.
-
IAM memeriksa semua kebijakan izin yang relevan untuk melihat apakah akun utama memiliki izin yang diperlukan. Kebijakan izin yang relevan adalah kebijakan izin yang dilampirkan ke resource, serta semua kebijakan izin yang diwariskan.
- Jika akun utama tidak memiliki izin yang diperlukan, maka IAM akan mencegahnya mengakses resource.
- Jika akun utama memiliki izin yang diperlukan, maka IAM akan mengizinkannya mengakses resource.
Diagram berikut menunjukkan alur evaluasi kebijakan ini:
Langkah berikutnya
- Pelajari lebih lanjut tentang kebijakan izin.
- Pelajari lebih lanjut kebijakan penolakan.
- Pelajari lebih lanjut kebijakan Batas Akses Principal.