


Identity and Access Management (IAM) bietet verschiedene Richtlinientypen, mit denen Sie steuern können, auf welche Ressourcen Hauptkonten zugreifen können. Auf dieser Seite werden die Unterschiede zwischen der Verwendung und Verwaltung dieser Richtlinientypen erläutert.
IAM-Richtlinientypen in Google Cloud
IAM bietet die folgenden Richtlinientypen:
- Zulassungsrichtlinien
- Ablehnungsrichtlinien
- Principal Access Boundary-Richtlinien (PAB-Richtlinien)
- Zugriffsrichtlinien
Die folgende Tabelle fasst die Unterschiede zwischen diesen Richtlinientypen zusammen:
| Richtlinie | Richtlinienfunktion | API zum Verwalten der Richtlinie | Beziehung zwischen Richtlinien und Zielen | Methode zum Anhängen von Richtlinien an das Ziel | Übergeordnete Ressource der Richtlinie |
|---|---|---|---|---|---|
| Zulassungsrichtlinien | Hauptkonten Zugriff auf Ressourcen gewähren | Die API für die Ressource, für die Sie Zulassungsrichtlinien verwalten möchten |
1:1-Beziehung Jede Zulassungsrichtlinie ist an eine Ressource angehängt. Jede Ressource kann nur eine Zulassungsrichtlinie haben. |
Ressource beim Erstellen der Richtlinie angeben | Identisch mit der Ressource, an die die Zulassungsrichtlinie angehängt ist |
| Ablehnungsrichtlinien | Sicherstellen, dass Hauptkonten bestimmte Berechtigungen nicht verwenden können | Die IAM v2 API |
1:n-Beziehung Jede Ablehnungsrichtlinie ist an eine Ressource angehängt. Jede Ressource kann bis zu 500 Ablehnungsrichtlinien haben. |
Ressource beim Erstellen der Ablehnungsrichtlinie angeben | Identisch mit der Ressource, an die die Ablehnungsrichtlinie angehängt ist |
| PAB-Richtlinien | Die Ressourcen einschränken, auf die ein Hauptkonto zugreifen darf | Die IAM v3 API |
m:n-Beziehung Jede PAB-Richtlinie kann an eine unbegrenzte Anzahl von Hauptkontogruppen angehängt werden. An jede Hauptkontogruppe können bis zu 10 PAB-Richtlinien gebunden werden. |
Erstellen Sie eine Richtlinienbindung, mit der die PAB-Richtlinie an eine Hauptkontogruppe angehängt wird. | Das Unternehmen |
| Zugriffsrichtlinien | Hauptkonten Zugriff auf Ressourcen für unterstützte Dienste gewähren oder verweigern | Die IAM v3 API |
m:n-Beziehung Jede Zugriffsrichtlinie kann an bis zu 5 Ressourcen angehängt werden. An jede Ressource können bis zu 5 Zugriffsrichtlinien gebunden werden . |
Erstellen Sie eine Zugriffsrichtlinienbindung, mit der die Zugriffsrichtlinie an die Ressource angehängt wird. | Das Projekt, der Ordner oder die Organisation, in dem bzw. der die Zugriffsrichtlinie erstellt wird |
In den folgenden Abschnitten finden Sie Details zu den einzelnen Richtlinientypen.
Richtlinien zum Gewähren des Zugriffs auf Hauptkonten
Verwenden Sie eine der folgenden Richtlinien, um Hauptkonten Zugriff auf Ressourcen zu gewähren:
- Mit Zulassungsrichtlinien können Sie Zugriff auf jeden Ressourcentyp gewähren.
- Mit Zugriffsrichtlinien können Sie Zugriff auf Eventarc-Ressourcen gewähren.
Mit Zulassungsrichtlinien können Sie Zugriff auf Ressourcen in Google Cloudgewähren. Zulassungsrichtlinien bestehen aus Rollenbindungen und Metadaten. Rollenbindungen geben an, welche Hauptkonten eine bestimmte Rolle für die Ressource haben sollen.
Zulassungsrichtlinien sind immer an eine einzelne Ressource angehängt. Nachdem Sie eine Zulassungsrichtlinie an eine Ressource angehängt haben, wird sie von den Nachfolgerelementen dieser Ressource übernommen.
Wenn Sie eine Zulassungsrichtlinie erstellen und anwenden möchten, suchen Sie eine Ressource, die Zulassungsrichtlinien akzeptiert, und verwenden Sie dann die Methode setIamPolicy dieser Ressource, um die Zulassungsrichtlinie zu erstellen. Allen Hauptkonten in der Zulassungsrichtlinie werden die angegebenen Rollen für die Ressource und alle Nachfolgerelemente der Ressource gewährt. An jede Ressource kann nur eine Zulassungsrichtlinie angehängt werden.
Weitere Informationen zu „allow”-Richtlinien finden Sie unter „allow”-Richtlinien.
Mit Zugriffsrichtlinien können Sie den Zugriff auf Eventarc-Ressourcen steuern. Zugriffsrichtlinien können den Zugriff auf Ressourcen sowohl zulassen als auch verweigern. Wenn Sie eine Zugriffsrichtlinie erstellen und anwenden möchten, erstellen Sie zuerst eine Zugriffsrichtlinie und dann eine Richtlinienbindung, um diese Richtlinie mit einem Projekt mit Eventarc-Ressourcen zu verknüpfen.Jede Richtlinienbindung bindet eine Zugriffsrichtlinie an eine Ressource. Eine Zugriffsrichtlinie kann an bis zu 5 Ressourcen gebunden werden. An jede Ressource können bis zu 5 Zugriffsrichtlinien gebunden werden. Wenn eine Zugriffsrichtlinie gelöscht wird, werden auch alle Richtlinienbindungen für diese Richtlinie gelöscht.
Weitere Informationen zur Verwendung von Zugriffsrichtlinien zum Steuern des Zugriffs auf Eventarc Ressourcen finden Sie in der Eventarc-Dokumentation.
Richtlinien zum Verweigern des Zugriffs auf Hauptkonten
Verwenden Sie eine der folgenden Optionen, um Hauptkonten den Zugriff auf Ressourcen zu verweigern:
- Mit Ablehnungsrichtlinien können Sie den Zugriff für jeden Ressourcentyp verweigern.
- Mit Zugriffsrichtlinien können Sie den Zugriff auf Eventarc-Ressourcen verweigern.
Ablehnungsrichtlinien sind wie Zulassungsrichtlinien immer an eine einzelne Ressource angehängt. Sie können eine Ablehnungsrichtlinie an ein Projekt, einen Ordner oder eine Organisation anhängen. Dieses Projekt, dieser Ordner oder diese Organisation fungiert auch als übergeordnete Richtlinie in der Ressourcenhierarchie. Nachdem Sie eine Ablehnungsrichtlinie an eine Ressource angehängt haben, wird sie von den Nachfolgerelementen dieser Ressource übernommen.
Zum Erstellen und Anwenden von Ablehnungsrichtlinien verwenden Sie die IAM v2 API. Wenn Sie eine Ablehnungsrichtlinie erstellen, geben Sie die Ressource an, an die die Ablehnungsrichtlinie angehängt ist. Alle Hauptkonten in der Ablehnungsrichtlinie können die angegebenen Berechtigungen nicht für den Zugriff auf diese Ressource und ihre Nachfolgerelemente verwenden. An jede Ressource können bis zu 500 Ablehnungsrichtlinien angehängt werden.
Weitere Informationen finden Sie unter Ablehnungsrichtlinien.
Mit Zugriffsrichtlinien können Sie den Zugriff auf Eventarc-Ressourcen steuern. Zugriffsrichtlinien können den Zugriff auf Ressourcen sowohl zulassen als auch verweigern. Wenn Sie eine Zugriffsrichtlinie erstellen und anwenden möchten, erstellen Sie zuerst eine Zugriffsrichtlinie und dann eine Richtlinienbindung, um diese Richtlinie mit einem Projekt mit Eventarc-Ressourcen zu verknüpfen.Jede Richtlinienbindung bindet eine Zugriffsrichtlinie an eine Ressource. Eine Zugriffsrichtlinie kann an bis zu 5 Ressourcen gebunden werden. An jede Ressource können bis zu 5 Zugriffsrichtlinien gebunden werden. Wenn eine Zugriffsrichtlinie gelöscht wird, werden auch alle Richtlinienbindungen für diese Richtlinie gelöscht.
Weitere Informationen zur Verwendung von Zugriffsrichtlinien zum Steuern des Zugriffs auf Eventarc Ressourcen finden Sie in der Eventarc-Dokumentation.
Richtlinien zum Einschränken der Ressourcen, auf die ein Hauptkonto zugreifen kann
Verwenden Sie eine Principal Access Boundary-Richtlinie, um die Ressourcen einzuschränken, auf die ein Hauptkonto zugreifen darf. Principal Access Boundary-Richtlinien sind in der IAM v3 API verfügbar.
Wenn Sie eine Principal Access Boundary-Richtlinie erstellen und anwenden möchten, erstellen Sie zuerst eine Principal Access Boundary-Richtlinie und dann eine Richtlinienbindung, um diese Richtlinie mit einer Hauptkontogruppe zu verknüpfen.
Principal Access Boundary-Richtlinien sind immer untergeordnete Elemente Ihrer Organisation. Richtlinienbindungen für Principal Access Boundary-Richtlinien sind untergeordnete Elemente des Projekts, Ordners oder der Organisation, die dem in der Richtlinienbindung angegebenen Hauptkonto am nächsten ist.
Jede Richtlinienbindung bindet eine Principal Access Boundary-Richtlinie an eine Hauptkontogruppe. Eine Principal Access Boundary-Richtlinie kann an eine beliebige Anzahl von Hauptkontogruppen gebunden werden. An jede Hauptkontogruppe können bis zu 10 Principal Access Boundary-Richtlinien gebunden werden. Wenn eine Principal Access Boundary-Richtlinie gelöscht wird, werden auch alle Richtlinienbindungen für diese Richtlinie gelöscht.
Weitere Informationen zu Principal Access Boundary-Richtlinien finden Sie unter Principal Access Boundary policies.
Richtlinienbewertung
Wenn ein Hauptkonto versucht, auf eine Ressource zuzugreifen, wertet IAM alle relevanten Zulassungs-, Ablehnungs- und Principal Access Boundary-Richtlinien aus, um festzustellen, ob das Hauptkonto auf die Ressource zugreifen darf. Wenn eine dieser Richtlinien angibt, dass das Hauptkonto nicht auf die Ressource zugreifen darf, verhindert IAM den Zugriff.
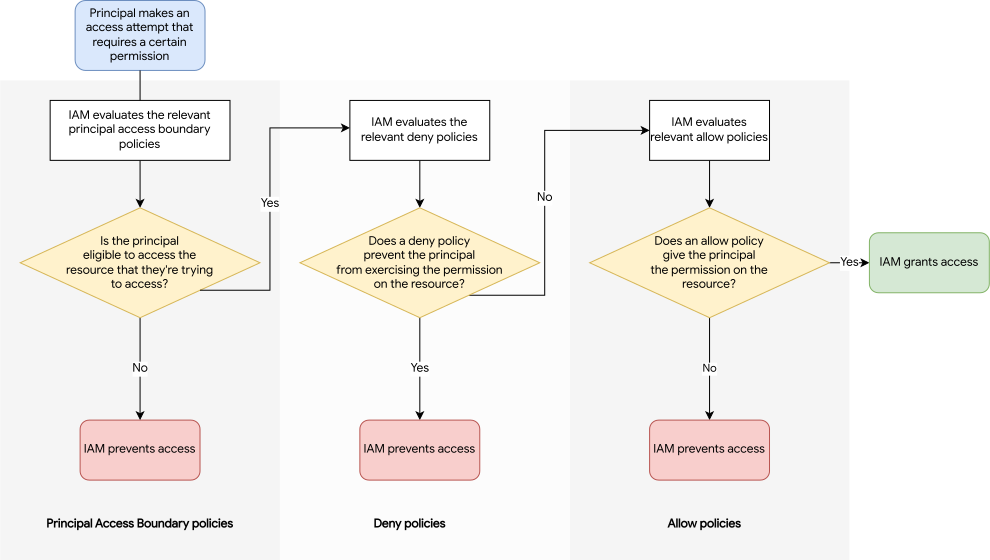
In der Realität wertet IAM alle Richtlinientypen gleichzeitig aus und stellt dann die Ergebnisse zusammen, um zu ermitteln, ob das Hauptkonto auf die Ressource zugreifen kann. Es kann jedoch hilfreich sein, sich diese Richtlinienbewertung in den folgenden Phasen vorzustellen:
-
IAM wertet die Principal Access Boundary-Richtlinien aus, denen das Hauptkonto unterliegt. Diese Richtlinien geben an, ob das Hauptkonto auf die Ressource zugreifen darf.
- Wenn das Hauptkonto nicht auf die Ressource zugreifen darf, verhindert IAM, dass es auf die Ressource zugreift.
- Wenn das Hauptkonto auf die Ressource zugreifen darf, dann fährt IAM mit dem nächsten Schritt fort.
- Wenn das Hauptkonto keinen Principal Access Boundary-Richtlinien unterliegt, dann fährt IAM mit dem nächsten Schritt fort.
-
IAM prüft alle relevanten Ablehnungsrichtlinien, um festzustellen, ob die Berechtigung für das Hauptkonto abgelehnt wurde. Relevante Ablehnungsrichtlinien sind die Ablehnungsrichtlinien, die mit der Ressource verknüpft sind, sowie alle übernommenen Ablehnungsrichtlinien.
- Wenn irgendeine dieser Ablehnungsrichtlinien das Hauptkonto daran hindert, eine erforderliche Berechtigung zu verwenden, verhindert IAM, dass es auf die Ressource zugreift.
- Wenn keine Ablehnungsrichtlinien verhindern, dass das Hauptkonto eine erforderliche Berechtigung verwendet, fährt IAM mit dem nächsten Schritt fort.
-
IAM prüft alle relevanten Zulassungsrichtlinien, um zu ermitteln, ob das Hauptkonto die erforderlichen Berechtigungen hat. Relevante Zulassungsrichtlinien sind die Zulassungsrichtlinien, die der Ressource zugeordnet sind, sowie alle übernommenen Zulassungs richtlinien.
- Wenn das Hauptkonto nicht die erforderlichen Berechtigungen hat, dann verhindert IAM, dass es auf die Ressource zugreift.
- Wenn das Hauptkonto die erforderlichen Berechtigungen hat, ermöglicht IAM ihm den Zugriff auf die Ressource.
Das folgende Diagramm zeigt diesen Richtlinienbewertungsablauf:
Nächste Schritte
- Weitere Informationen zu Zulassungsrichtlinien.
- Weitere Informationen zu Ablehnungsrichtlinien.
- Weitere Informationen zu Principal Access Boundary-Richtlinien.