


Saat berinteraksi dengan alat, API, atau layanan eksternal (seperti BigQuery, Jira, GitHub, atau Google Maps), agen AI generatif memerlukan mekanisme yang aman untuk mengautentikasi permintaan keluar. Pengelola autentikasi (pengelola auth) Identitas Agen menyediakan hal ini dengan bertindak sebagai brankas kredensial terpusat dan broker autentikasi yang menyederhanakan autentikasi alat keluar.
Manfaat menggunakan pengelola autentikasi
Pengelola autentikasi memberikan manfaat berikut untuk pengembangan agen:
- Vault kredensial terpusat: Menyimpan kunci API, secret klien OAuth, dan token pengguna di vault yang dikelola Google, sehingga membantu menghindari secret yang disandikan dan penyimpanan database kustom.
- OAuth 2.0 Otomatis: Menangani alur OAuth 2.0 multi-langkah, seperti izin pengguna, penukaran kode otorisasi, dan refresh token, tanpa kode backend kustom.
- Integrasi ADK yang lancar: Terintegrasi secara native dengan
Agent Development Kit (ADK) untuk mengambil dan menyuntikkan header autentikasi keluar, seperti
AuthorizationatauX-Goog-Api-Key, ke dalam pemanggilan alat dan server Model Context Protocol (MCP). - Kontrol akses ID SPIFFE terperinci: Menggunakan identitas agen berbasis SPIFFE untuk menentukan kebijakan Identity and Access Management (IAM) yang presisi, sehingga membantu memastikan hanya pokok agen dan developer yang berwenang yang dapat mengakses penyedia autentikasi tertentu.
Cara kerja pengelola autentikasi
Pengelola autentikasi bertindak sebagai brankas kredensial antara lingkungan Agent Runtime di Gemini Enterprise Agent Platform dan endpoint layanan eksternal.
Saat agen memanggil alat eksternal, ADK akan mencegat eksekusi alat, meminta kredensial yang sesuai dari vault pengelola autentikasi, dan melampirkan header autentikasi yang diperlukan sebelum mengirimkan permintaan ke API target.
Diagram alur berikut mengilustrasikan arsitektur tingkat tinggi dan
siklus proses pengambilan kredensial:
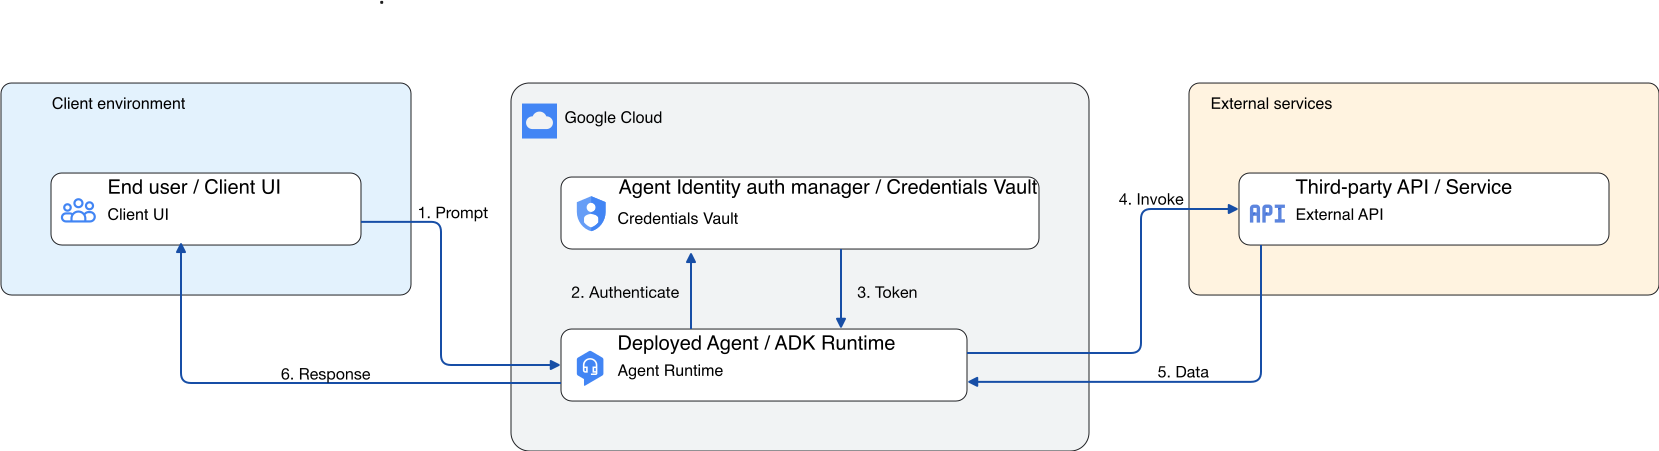
- Pengguna akhir memicu peristiwa atau perintah yang memerlukan autentikasi alat keluar.
- Agen yang di-deploy (menggunakan ADK) secara transparan mencegat permintaan alat dan mengkueri vault pengelola autentikasi yang aman.
- Pengelola autentikasi menampilkan kredensial aman (kunci API atau token OAuth) ke agen.
- Agen memanggil API atau alat eksternal dengan kredensial terlampir.
- Layanan pihak ketiga memvalidasi kredensial dan menampilkan data yang diminta ke agen.
- Agen menggunakan data yang dikembalikan untuk membuat dan memberikan respons akhir kepada pengguna.
Contoh integrasi pihak ketiga
Pengelola autentikasi mendukung pola OAuth 2.0 dan kunci API standar, sehingga kompatibel dengan banyak layanan pihak ketiga.
Tabel berikut mencantumkan beberapa layanan pihak ketiga terverifikasi, metode autentikasi yang didukung, dan dokumentasi penyiapan.
| Layanan | Metode autentikasi yang didukung | Dokumentasi penyiapan kredensial |
|---|---|---|
| Atlassian Jira | OAuth 3-legged, kunci API | Panduan OAuth 2.0 Jira |
| Dropbox | OAuth 3-legged | Panduan OAuth Dropbox |
| GitHub | 3-legged OAuth* | Aplikasi OAuth GitHub |
| GitLab | OAuth 3-legged | Penyedia OAuth GitLab |
| Microsoft | 3-legged OAuth* | Microsoft identity platform |
| Salesforce | OAuth 3-legged, OAuth 2-legged | Aplikasi Terhubung Salesforce |
| ServiceNow | OAuth 3-legged*, OAuth 2-legged | Penyiapan OAuth ServiceNow |
* Untuk mengetahui detail tentang batasan dan persyaratan layanan, lihat Pertimbangan khusus layanan.
Pertimbangan khusus layanan
- GitHub dan Microsoft: Pengelola autentikasi mendukung integrasi cakupan tunggal untuk GitHub dan Microsoft. Pengelola autentikasi tidak mendukung permintaan beberapa cakupan. Untuk mengetahui informasi selengkapnya, lihat Error beberapa cakupan GitHub atau Microsoft.
- ServiceNow: Di ServiceNow, administrator mengonfigurasi cakupan yang diizinkan di tingkat aplikasi. Terlepas dari apa yang diminta agen, ServiceNow hanya memberikan cakupan yang dikonfigurasi ini. Jika agen memerlukan cakupan yang tidak dikonfigurasi, autentikasi mungkin gagal atau memasuki loop permintaan. Pastikan konfigurasi aplikasi ServiceNow mencakup semua cakupan yang diperlukan agen Anda. Untuk mengetahui informasi selengkapnya, lihat Loop autentikasi ServiceNow atau cakupan yang tidak terduga.
Lokasi
Pengelola autentikasi Agent Identity tersedia di berbagai region di Amerika, Eropa, dan Asia Pasifik. Untuk mengetahui daftar region yang didukung, lihat Lokasi Identitas Agen.
Langkah berikutnya
- Mengautentikasi menggunakan kunci API dengan pengelola autentikasi
- Melakukan autentikasi menggunakan 2-legged OAuth dengan pengelola autentikasi
- Mengautentikasi menggunakan 3-legged OAuth dengan pengelola autentikasi
- Ringkasan Identitas Agen
- Mengelola penyedia autentikasi Agent Identity
- Lokasi Identitas agen
- Memecahkan masalah pengelola autentikasi Agent Identity