


Quando gli agenti di AI generativa interagiscono con strumenti, API o servizi esterni (come BigQuery, Jira, GitHub o Google Maps), hanno bisogno di un meccanismo sicuro per autenticare le richieste in uscita. Il gestore di autenticazione di identità dell'agente (gestore di autenticazione) fornisce questo servizio fungendo da archivio centralizzato delle credenziali e da intermediario di autenticazione che semplifica l'autenticazione degli strumenti in uscita.
Vantaggi dell'utilizzo di Auth Manager
Auth Manager offre i seguenti vantaggi per lo sviluppo di agenti:
- Vault delle credenziali centralizzato: archivia chiavi API, client secret OAuth e token utente in un vault gestito da Google, contribuendo a evitare secret hardcoded e archiviazione di database personalizzati.
- OAuth 2.0 automatizzato: gestisce i flussi OAuth 2.0 in più passaggi, come il consenso dell'utente, lo scambio del codice di autorizzazione e gli aggiornamenti dei token, senza codice backend personalizzato.
- Integrazione perfetta dell'ADK: si integra in modo nativo con
l'Agent Development Kit (ADK) per recuperare e inserire intestazioni
di autenticazione in uscita, come
AuthorizationoX-Goog-Api-Key, nelle invocazioni di strumenti e server Model Context Protocol (MCP). - Controllo dell'accesso granulare all'ID SPIFFE: utilizza le identità dell'agente basate su SPIFFE per definire policy IAM (Identity and Access Management) precise, contribuendo a garantire che solo i principali e gli sviluppatori degli agenti autorizzati possano accedere a specifici provider di autenticazione.
Come funziona Auth Manager
Auth Manager funge da archivio delle credenziali tra l'ambiente Agent Runtime su Gemini Enterprise Agent Platform e gli endpoint di servizio esterni.
Quando un agente chiama uno strumento esterno, l'ADK intercetta l'esecuzione dello strumento, richiede le credenziali appropriate dal vault di Auth Manager e collega le intestazioni di autenticazione richieste prima di inviare la richiesta all'API di destinazione.
Il seguente diagramma di flusso illustra l'architettura di alto livello e
il ciclo di vita del recupero delle credenziali:
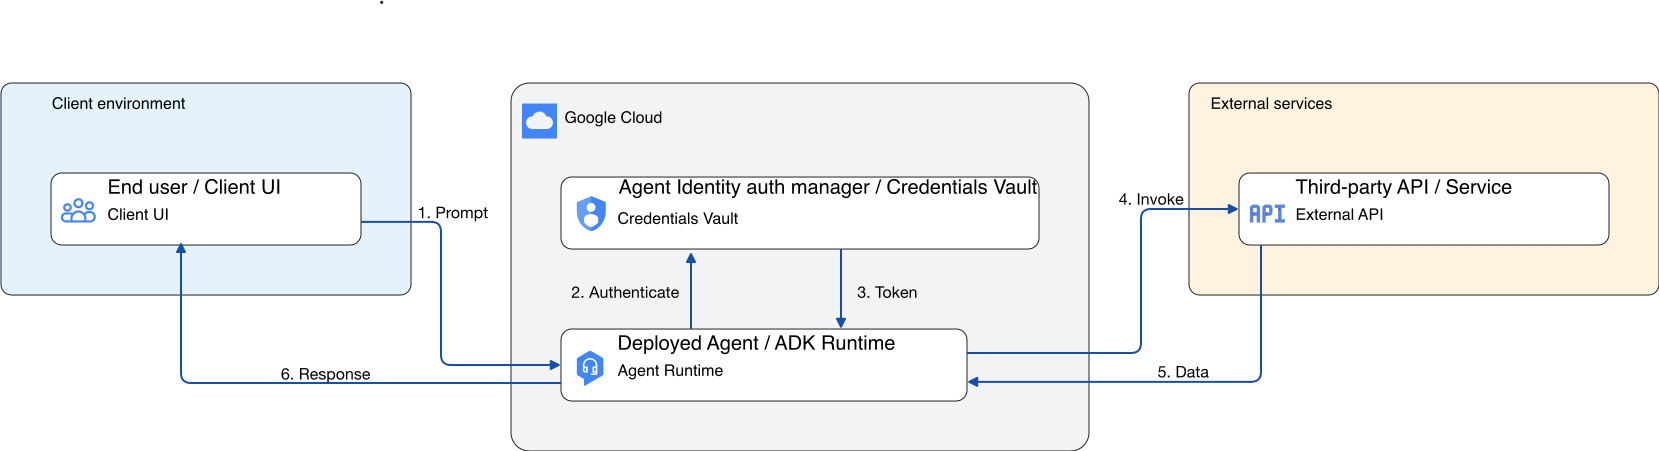
- L'utente finale attiva un evento o una richiesta che richiede l'autenticazione dello strumento in uscita.
- L'agente di cui è stato eseguito il deployment (utilizzando l'ADK) intercetta in modo trasparente la richiesta dello strumento ed esegue query sul vault di gestione dell'autenticazione sicura.
- Auth Manager restituisce la credenziale sicura (chiave API o token OAuth) all'agente.
- L'agente richiama l'API o lo strumento esterno con le credenziali allegate.
- Il servizio di terze parti convalida la credenziale e restituisce i dati richiesti all'agente.
- L'agente utilizza i dati restituiti per generare e fornire la risposta finale all'utente.
Integrazioni di terze parti di esempio
Auth Manager supporta i pattern standard di OAuth 2.0 e delle chiavi API, il che lo rende compatibile con molti servizi di terze parti.
La tabella seguente elenca alcuni servizi di terze parti verificati, i metodi di autenticazione supportati e la documentazione di configurazione.
| Servizio | Metodi di autenticazione supportati | Documentazione sulla configurazione delle credenziali |
|---|---|---|
| Atlassian Jira | OAuth a tre vie, chiave API | Guida a Jira OAuth 2.0 |
| Dropbox | OAuth a tre vie | Guida a OAuth di Dropbox |
| GitHub | OAuth a tre vie* | App OAuth GitHub |
| GitLab | OAuth a tre vie | Provider OAuth GitLab |
| Microsoft | OAuth a tre vie* | Microsoft identity platform |
| Salesforce | OAuth a tre vie, OAuth a due vie | App connesse a Salesforce |
| ServiceNow | OAuth a tre vie*, OAuth a due vie | Configurazione OAuth di ServiceNow |
* Per informazioni dettagliate su limitazioni e requisiti del servizio, consulta Considerazioni specifiche per il servizio.
Considerazioni specifiche per i servizi
- GitHub e Microsoft: Auth Manager supporta le integrazioni con un solo ambito per GitHub e Microsoft. Auth Manager non supporta la richiesta di più ambiti. Per maggiori informazioni, vedi Errore di più ambiti di GitHub o Microsoft.
- ServiceNow: in ServiceNow, gli amministratori configurano gli ambiti consentiti a livello di applicazione. Indipendentemente da ciò che richiede un agente, ServiceNow concede solo questi ambiti configurati. Se un agente richiede un ambito non configurato, l'autenticazione potrebbe non riuscire o entrare in un ciclo di richieste. Assicurati che la configurazione dell'applicazione ServiceNow includa tutti gli ambiti richiesti dal tuo agente. Per saperne di più, consulta Ciclo di autenticazione ServiceNow o ambiti imprevisti.
Località
Il gestore di autenticazione di Agent Identity è disponibile nelle regioni delle Americhe, dell'Europa e dell'Asia Pacifico. Per un elenco delle regioni supportate, consulta Località dell'identità dell'agente.
Passaggi successivi
- Autenticati utilizzando la chiave API con Auth Manager
- Eseguire l'autenticazione utilizzando OAuth a due vie con Auth Manager
- Eseguire l'autenticazione utilizzando OAuth a tre vie con Auth Manager
- Panoramica di Agent Identity
- Gestire i provider di autenticazione di Agent Identity
- Posizioni di Agent Identity
- Risolvere i problemi relativi al gestore di autenticazione di Agent Identity