


Lorsque des agents d'IA générative interagissent avec des outils, des API ou des services externes (tels que BigQuery, Jira, GitHub ou Google Maps), ils ont besoin d'un mécanisme sécurisé pour authentifier les requêtes sortantes. Le gestionnaire d'authentification des identités d'agent (gestionnaire d'authentification) fournit cette fonctionnalité en agissant comme un coffre-fort centralisé pour les identifiants et un courtier d'authentification qui simplifie l'authentification des outils sortants.
Avantages de l'utilisation du gestionnaire d'authentification
Le gestionnaire d'authentification offre les avantages suivants pour le développement d'agents :
- Coffre-fort centralisé pour les identifiants : stocke les clés API, les codes secrets du client OAuth et les jetons utilisateur dans un coffre-fort géré par Google, ce qui permet d'éviter les secrets codés en dur et le stockage personnalisé dans une base de données.
- OAuth 2.0 automatisé : gère les flux OAuth 2.0 en plusieurs étapes, comme le consentement de l'utilisateur, l'échange de code d'autorisation et l'actualisation des jetons, sans code de backend personnalisé.
- Intégration ADK fluide : s'intègre de manière native à l'Agent Development Kit (ADK) pour récupérer et injecter des en-têtes d'authentification sortants, tels que
AuthorizationouX-Goog-Api-Key, dans les appels d'outils et de serveur MCP (Model Context Protocol). - Contrôle des accès précis aux ID SPIFFE : utilise des identités d'agent basées sur SPIFFE pour définir des stratégies IAM (Identity and Access Management) précises, ce qui permet de s'assurer que seuls les principaux et les développeurs d'agents autorisés peuvent accéder à des fournisseurs d'authentification spécifiques.
Fonctionnement du gestionnaire d'authentification
Le gestionnaire d'authentification sert de coffre-fort pour les identifiants entre votre environnement Agent Runtime sur Gemini Enterprise Agent Platform et les points de terminaison de service externes.
Lorsqu'un agent appelle un outil externe, l'ADK intercepte l'exécution de l'outil, demande les identifiants appropriés au coffre du gestionnaire d'authentification et ajoute les en-têtes d'authentification requis avant d'envoyer la requête à l'API cible.
Le diagramme de flux suivant illustre l'architecture générale et le cycle de vie de la récupération des identifiants :
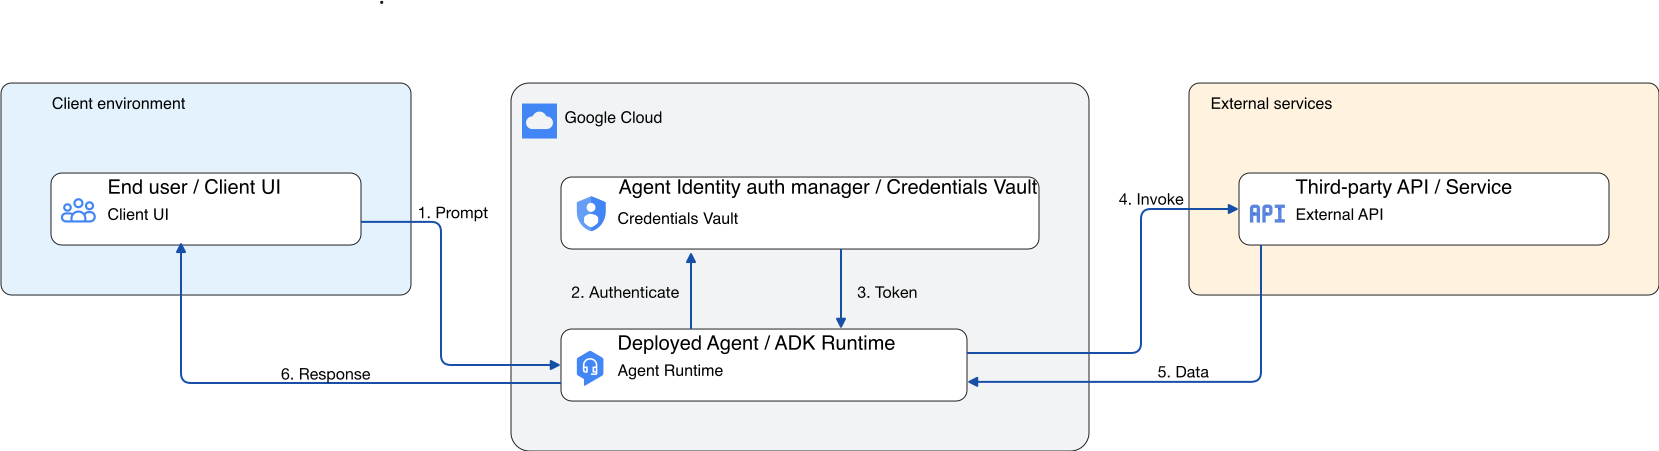
- L'utilisateur final déclenche un événement ou un prompt nécessitant une authentification d'outil sortant.
- L'agent déployé (à l'aide de l'ADK) intercepte de manière transparente la requête d'outil et interroge le coffre-fort du gestionnaire d'authentification sécurisé.
- Le gestionnaire d'authentification renvoie les identifiants sécurisés (clé API ou jeton OAuth) à l'agent.
- L'agent appelle l'API ou l'outil externe avec les identifiants associés.
- Le service tiers valide l'identifiant et renvoie les données demandées à l'agent.
- L'agent utilise les données renvoyées pour générer et fournir la réponse finale à l'utilisateur.
Exemples d'intégrations tierces
Le gestionnaire d'authentification est compatible avec les modèles standards OAuth 2.0 et de clés API, ce qui le rend compatible avec de nombreux services tiers.
Le tableau suivant liste certains services tiers validés, leurs méthodes d'authentification compatibles et la documentation de configuration.
| Service | Méthodes d'authentification compatibles | Documentation sur la configuration des identifiants |
|---|---|---|
| Atlassian Jira | OAuth en trois étapes, clé API | Guide Jira OAuth 2.0 |
| Dropbox | OAuth en trois étapes | Guide OAuth Dropbox |
| GitHub | OAuth en trois étapes* | Applications OAuth GitHub |
| GitLab | OAuth en trois étapes | Fournisseur OAuth GitLab |
| Microsoft | OAuth en trois étapes* | Plate-forme d'identités Microsoft |
| Salesforce | OAuth en trois étapes, OAuth en deux étapes | Applications connectées Salesforce |
| ServiceNow | OAuth en trois étapes*, OAuth en deux étapes | Configurer ServiceNow OAuth |
* Pour en savoir plus sur les limites et les exigences du service, consultez Considérations spécifiques aux services.
Considérations spécifiques aux services
- GitHub et Microsoft : le gestionnaire d'authentification est compatible avec les intégrations à portée unique pour GitHub et Microsoft. Le gestionnaire d'authentification n'accepte pas les demandes de plusieurs niveaux d'accès. Pour en savoir plus, consultez Erreur de plusieurs niveaux d'accès GitHub ou Microsoft.
- ServiceNow : dans ServiceNow, les administrateurs configurent les champs d'application autorisés au niveau de l'application. Quelles que soient les requêtes d'un agent, ServiceNow n'accorde que les habilitations configurées. Si un agent nécessite un champ d'application qui n'est pas configuré, l'authentification peut échouer ou entrer dans une boucle de requête. Assurez-vous que la configuration de l'application ServiceNow inclut tous les niveaux d'accès dont votre agent a besoin. Pour en savoir plus, consultez Boucle d'authentification ServiceNow ou champs d'application inattendus.
Emplacements
Le gestionnaire d'authentification des identités d'agent est disponible dans les régions des Amériques, d'Europe et d'Asie-Pacifique. Pour obtenir la liste des régions disponibles, consultez Emplacements de l'identité de l'agent.
Étapes suivantes
- S'authentifier à l'aide d'une clé API avec le gestionnaire d'authentification
- S'authentifier à l'aide d'OAuth en deux étapes avec le gestionnaire d'authentification
- S'authentifier à l'aide du protocole OAuth en trois étapes avec le gestionnaire d'authentification
- Présentation de l'identité de l'agent
- Gérer les fournisseurs d'authentification des identités d'agent
- Emplacements de l'identité de l'agent
- Résoudre les problèmes liés au gestionnaire d'authentification des identités d'agent