


Wenn generative KI-Agents mit externen Tools, APIs oder Diensten (z. B. BigQuery, Jira, GitHub oder Google Maps) interagieren, benötigen sie einen sicheren Mechanismus zur Authentifizierung ausgehender Anfragen. Der Authentifizierungsmanager für die Identität von KI-Agenten (Authentifizierungsmanager) bietet dies, indem er als zentraler Anmeldedatenspeicher und Authentifizierungsbroker fungiert, der die Authentifizierung von ausgehenden Tools vereinfacht.
Vorteile der Verwendung des Autorisierungsmanagers
Der Auth-Manager bietet folgende Vorteile für die Entwicklung von Agents:
- Zentralisierter Anmeldedatenspeicher: API-Schlüssel, OAuth-Clientschlüssel und Nutzer-Tokens werden in einem von Google verwalteten Speicher gespeichert. So lassen sich hartcodierte Secrets und benutzerdefinierte Datenbankspeicher vermeiden.
- Automatisierte OAuth 2.0-Authentifizierung: Mehrstufige OAuth 2.0-Abläufe wie Nutzereinwilligung, Austausch von Autorisierungscodes und Aktualisierung von Tokens werden ohne benutzerdefinierten Backend-Code ausgeführt.
- Nahtlose ADK-Integration: Lässt sich nativ in das Agent Development Kit (ADK) einbinden, um ausgehende Authentifizierungsheader wie
AuthorizationoderX-Goog-Api-Keyabzurufen und in Tool- und MCP-Serveraufrufe (Model Context Protocol) einzufügen. - Detaillierte SPIFFE-ID-Zugriffssteuerung: Verwendet SPIFFE-basierte Agentenidentitäten, um präzise IAM-Richtlinien (Identity and Access Management) zu definieren. So kann sichergestellt werden, dass nur autorisierte Agenten-Principals und Entwickler auf bestimmte Authentifizierungsanbieter zugreifen können.
So funktioniert der Auth-Manager
Der Auth-Manager fungiert als Anmeldedaten-Vault zwischen Ihrer Umgebung für die Laufzeit für KI-Agenten auf der Gemini Enterprise Agent Platform und Endpunkten für externe Dienste.
Wenn ein Agent ein externes Tool aufruft, fängt das ADK die Ausführung des Tools ab, fordert die entsprechenden Anmeldedaten aus dem Auth Manager-Tresor an und hängt die erforderlichen Authentifizierungsheader an, bevor die Anfrage an die Ziel-API gesendet wird.
Das folgende Flussdiagramm zeigt die allgemeine Architektur und den Lebenszyklus des Abrufs von Anmeldedaten:
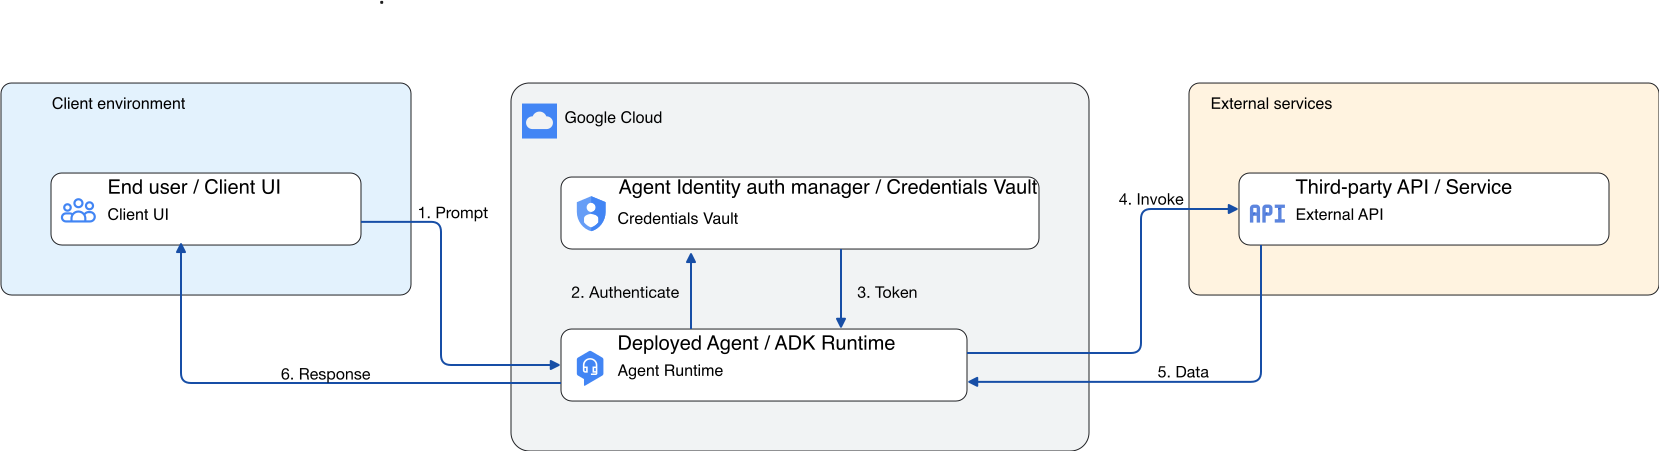
- Der Endnutzer löst ein Ereignis oder einen Prompt aus, für den eine ausgehende Tool-Authentifizierung erforderlich ist.
- Der bereitgestellte Agent (mit dem ADK) fängt die Toolanfrage transparent ab und fragt den sicheren Auth-Manager-Vault ab.
- Der Auth-Manager gibt die sicheren Anmeldedaten (API-Schlüssel oder OAuth-Token) an den Agent zurück.
- Der Agent ruft die externe API oder das externe Tool mit den angehängten Anmeldedaten auf.
- Der Drittanbieterdienst validiert die Anmeldedaten und gibt die angeforderten Daten an den Agent zurück.
- Der Agent verwendet die zurückgegebenen Daten, um die endgültige Antwort für den Nutzer zu generieren und zu senden.
Beispielintegrationen von Drittanbietern
Der Auth-Manager unterstützt Standardmuster für OAuth 2.0 und API-Schlüssel und ist daher mit vielen Drittanbieterdiensten kompatibel.
In der folgenden Tabelle sind einige geprüfte Drittanbieterdienste, die unterstützten Authentifizierungsmethoden und die Einrichtungsdokumentation aufgeführt.
| Dienst | Unterstützte Authentifizierungsmethoden | Dokumentation zur Einrichtung von Anmeldedaten |
|---|---|---|
| Atlassian Jira | OAuth mit drei Schritten, API-Schlüssel | Jira OAuth 2.0-Leitfaden |
| Dropbox | Dreibeiniges OAuth | Dropbox-OAuth-Leitfaden |
| GitHub | Dreibeiniges OAuth* | GitHub-OAuth-Apps |
| GitLab | Dreibeiniges OAuth | GitLab-OAuth-Anbieter |
| Microsoft | Dreibeiniges OAuth* | Microsoft Identity Platform |
| Salesforce | Dreibeiniges OAuth, zweibeiniges OAuth | Verbundene Salesforce-Apps |
| ServiceNow | Dreibeiniges OAuth*, zweibeiniges OAuth | ServiceNow-OAuth-Einrichtung |
* Weitere Informationen zu Dienstbeschränkungen und -anforderungen finden Sie unter Dienstspezifische Überlegungen.
Dienstspezifische Überlegungen
- GitHub und Microsoft: Der Auth-Manager unterstützt Integrationen mit einem einzelnen Bereich für GitHub und Microsoft. Der Auth-Manager unterstützt nicht das Anfordern mehrerer Bereiche. Weitere Informationen finden Sie unter GitHub- oder Microsoft-Fehler mit mehreren Bereichen.
- ServiceNow: In ServiceNow konfigurieren Administratoren zulässige Bereiche auf Anwendungsebene. Unabhängig davon, was ein Agent anfordert, gewährt ServiceNow nur diese konfigurierten Bereiche. Wenn für einen Agent ein Bereich erforderlich ist, der nicht konfiguriert ist, kann die Authentifizierung fehlschlagen oder es kann zu einer Anforderungsschleife kommen. Die ServiceNow-Anwendungskonfiguration muss alle Bereiche enthalten, die Ihr Kundenservicemitarbeiter benötigt. Weitere Informationen finden Sie unter ServiceNow-Authentifizierungsschleife oder unerwartete Bereiche.
Standorte
Der Authentifizierungsmanager für die Identität von KI-Agenten ist in Regionen in Amerika, Europa und im asiatisch-pazifischen Raum verfügbar. Eine Liste der unterstützten Regionen finden Sie unter Standorte für Agent Identity.
Nächste Schritte
- Mit einem API-Schlüssel und dem Auth-Manager authentifizieren
- Mit zweiseitigem OAuth und dem Auth-Manager authentifizieren
- Mit dreibeinigem OAuth und dem Auth-Manager authentifizieren
- Agent-Identität – Übersicht
- Agent Identity-Authentifizierungsanbieter verwalten
- Standorte der Agent-Identität
- Fehlerbehebung beim Agent Identity-Authentifizierungsmanager