


이 문서에서는 Gemini Notebook Enterprise에 Model Armor 를 사용 설정하는 방법을 설명합니다. Model Armor는 Gemini Notebook Enterprise를 사용하여 제공된 프롬프트와 응답을 선제적으로 검사하여 AI 애플리케이션의 보안과 안전을 강화하는 서비스입니다. Google Cloud 이렇게 하면 다양한 위험으로부터 보호하고 책임감 있는 AI 개발 관행을 보장할 수 있습니다. Model Armor는 Gemini Notebook Enterprise에서 추가 비용 없이 지원됩니다.
Model Armor는 개인 식별 정보 (PII)를 삭제하거나 변경하지 않으며 민감한 정보를 마스크 처리하지 않습니다. 하지만 Gemini Notebook Enterprise는 Sensitive Data Protection 감지기를 트리거하는 응답을 차단합니다.
사용자 쿼리 또는 Gemini Notebook Enterprise의 응답에서 발생할 수 있는 문제에 대한 Model Armor의 응답은 템플릿의 적용 유형에 따라 결정됩니다.
적용 유형이 검사 및 차단인 경우 Gemini Notebook Enterprise는 요청을 차단하고 오류 메시지를 표시합니다. 콘솔을 사용하여 Model Armor 템플릿을 만들 때 적용 유형은 기본적으로 이 유형으로 설정됩니다.
적용 유형이 검사만인 경우 Gemini Notebook Enterprise 는 요청 또는 응답을 차단하지 않습니다.
자세한 내용은 적용 유형 정의를 참조하세요.
시작하기 전에
사용자와 서비스 계정에 필요한 역할이 할당되어 있는지 확인합니다.
Gemini Notebook Enterprise에서 Model Armor를 사용 설정하려면 Gemini Enterprise 관리자 (
roles/discoveryengine.agentspaceAdmin) 역할이 필요합니다.Model Armor 템플릿을 만들려면 Model Armor 관리자 역할 (
roles/modelarmor.admin)이 필요합니다.Model Armor API를 호출하려면 Model Armor 사용자 역할 (
roles/modelarmor.user)이 필요합니다.Model Armor 템플릿이 Gemini Notebook Enterprise의 Notebook과 다른 프로젝트에 있는 경우 템플릿의 프로젝트는 Notebook의 서비스 계정에 Model Armor 사용자 역할 (
roles/modelarmor.user)을 부여해야 합니다. 서비스 계정 ID는service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com입니다. 여기서PROJECT_NUMBER는 Gemini Notebook Enterprise 인스턴스의 프로젝트 번호입니다.
Model Armor 템플릿 만들기
어시스턴트의 사용자 프롬프트와 응답에 동일한 Model Armor 템플릿을 만들고 사용할 수도 있고, 두 개의 별도 Model Armor 템플릿을 만들 수도 있습니다. 자세한 내용은 Model Armor 템플릿 만들기 및 관리를 참조하세요.
Gemini Notebook Enterprise용 Model Armor 템플릿을 만들 때는 다음 구성을 고려하세요.
하나의 프로젝트에서 Model Armor 템플릿을 중앙에서 만들고 여러 프로젝트에서 재사용할 수 있습니다. 프로젝트 간 템플릿을 사용하는 경우 시작하기 전에 설명된 대로 프로젝트 간 권한이 구성되어 있는지 확인합니다.
리전 필드에서 멀티 리전 을 선택합니다. 다음 표는 Model Armor 템플릿 리전을 Gemini Notebook Enterprise 리전에 매핑하는 방법을 보여줍니다.
Gemini Notebook Enterprise 멀티 리전 Model Armor 멀티 리전 전역 - 미국 (미국 내 여러 리전)
- EU (유럽 연합의 여러 리전)
미국 (미국 내 여러 리전) 미국 (미국 내 여러 리전) EU (유럽 연합의 여러 리전) EU (유럽 연합의 여러 리전) Google은 Gemini Notebook Enterprise용 Model Armor 템플릿에서 Cloud Logging을 구성하지 않는 것이 좋습니다. 이 구성은 비공개 로그 뷰어(
roles/logging.privateLogViewer) IAM 역할을 가진 사용자에게 민감한 정보을 노출할 수 있습니다. 대신 다음 옵션을 고려하세요.Model Armor 템플릿을 통과하는 데이터를 로깅해야 하는 경우 더 엄격한 액세스 제어를 제공하는 BigQuery와 같은 보안 스토리지로 로그를 재라우팅할 수 있습니다. 자세한 내용은 로그 라우팅 을 지원되는 대상으로 참조하세요.
데이터 액세스 감사 로그를 구성하여 Model Armor에서 생성된 요청 및 응답 검사 결과를 분석하고 보고할 수 있습니다. 자세한 내용은 감사 로그 구성을 참조하세요.
Model Armor 템플릿으로 Gemini Notebook Enterprise 구성
다음 단계에서는 Gemini Notebook Enterprise에 Model Armor 템플릿을 추가하는 방법을 설명합니다.
REST
Gemini Notebook Enterprise에 Model Armor 템플릿을 추가하려면 다음 명령어를 실행합니다.
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {
        "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
        "responseTemplate": "RESPONSE_PROMPT_TEMPLATE"
      }
    }
  }
}'
다음을 바꿉니다.
PROJECT_ID: 프로젝트의 ID입니다.PROJECT_NUMBER: 프로젝트 수 Google CloudENDPOINT_LOCATION: API 요청의 멀티 리전입니다. 다음 값 중 하나를 지정합니다.- 미국 멀티 리전의 경우
us - EU 멀티 리전의 경우
eu - 전역 위치의 경우
global
- 미국 멀티 리전의 경우
QUERY_PROMPT_TEMPLATE: 만든 Model Armor 템플릿의 리소스 이름 입니다.리소스 이름을 가져오려면 Model Armor 템플릿 보기 문서의 단계를 따르고 리소스 이름 값을 복사합니다.
RESPONSE_PROMPT_TEMPLATE: 만든 Model Armor 템플릿의 리소스 이름 입니다. 동일한 프로젝트 또는 다른 프로젝트에서 만든 Model Armor 템플릿을 사용할 수 있습니다.
Model Armor 템플릿이 사용 설정되어 있는지 테스트
Model Armor 템플릿을 구성한 후 Gemini Notebook Enterprise가 Model Armor 필터에 설정된 신뢰도 수준에 따라 사용자 프롬프트와 응답을 선제적으로 검사하고 차단하는지 테스트합니다.
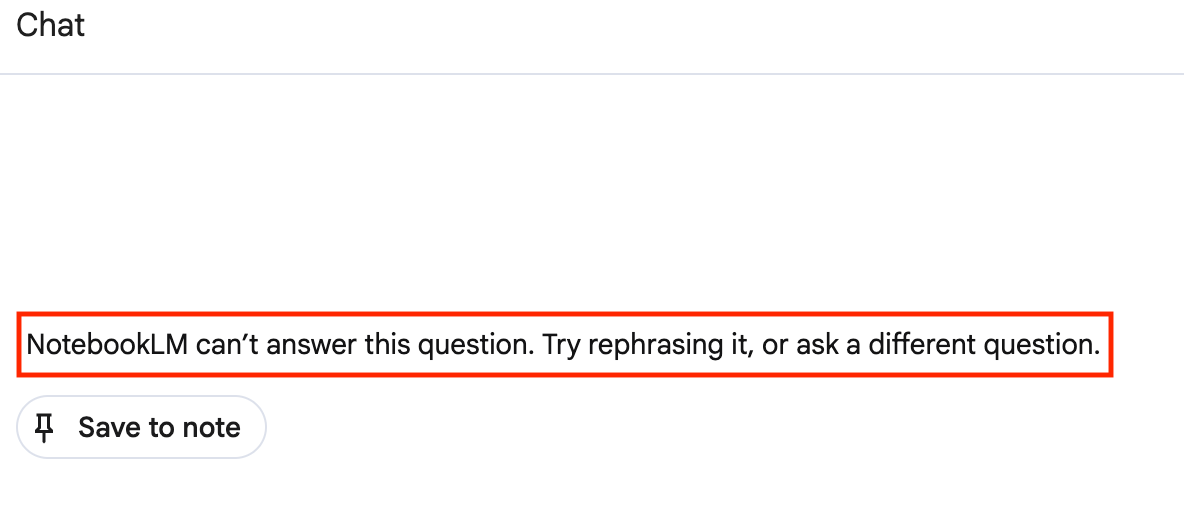
정책을 위반하는 요청을 검사 및 차단 하도록 Model Armor 템플릿이 구성된 경우 다음 정책 위반 메시지가 표시됩니다.
콘솔
예를 들어 다음과 같은 정책 위반 메시지가 표시됩니다.
REST
다음이 포함된 JSON 응답입니다.
예를 들면 다음과 같습니다.
json
"answer.state": "SKIPPED",
"answer.assist_skipped_reasons": "CUSTOMER_POLICY_VIOLATION_REASON"
Gemini Notebook Enterprise에서 Model Armor 템플릿 삭제
Gemini Notebook Enterprise에서 Model Armor 템플릿을 삭제하려면 다음 명령어를 실행합니다.
REST
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {}
    }
  }
}'
다음을 바꿉니다.
PROJECT_ID: 프로젝트의 ID입니다.PROJECT_NUMBER: 프로젝트 수 Google CloudENDPOINT_LOCATION: API 요청의 멀티 리전입니다. 다음 값 중 하나를 지정합니다.- 미국 멀티 리전의 경우
us - EU 멀티 리전의 경우
eu - 전역 위치의 경우
global
- 미국 멀티 리전의 경우
Model Armor 사용 시 고려사항
Gemini Notebook Enterprise에서 Model Armor를 사용할 때는 다음 사항을 고려하세요.
| 익명화 및 마스크 처리 |
Model Armor가 프롬프트 또는 응답을 검사하는 데 Sensitive Data Protection
템플릿을 사용하는 경우
Model Armor는 콘텐츠가
템플릿에 정의된 감지기 기준과 일치하는지 확인합니다. Sensitive Data Protection은 템플릿 구성을 기반으로 익명화를 지원하지만 Model Armor는 익명화되거나 마스크 처리된 데이터를 Gemini Notebook Enterprise로 다시 전달하지 않습니다. 콘텐츠가 Sensitive Data Protection의 감지기를 트리거하고 적용 유형이 INSPECT_AND_BLOCK인 경우
Gemini Notebook Enterprise는 익명화하는 대신 요청 또는 응답을 차단합니다.
|
|---|---|
| 토큰 한도 및 할당량 | Gemini Notebook Enterprise에서 Model Armor를 사용할 때는 직접적인 토큰 한도가 없지만 Model Armor 평가의 총 처리량은 Gemini Enterprise 시스템 할당량과 Model Armor API 비율 제한에 의거하여 간접적으로 제어됩니다. |
| 서비스수준계약 | Gemini Notebook Enterprise는 서비스 수준 계약을 제공합니다. Model Armor를 사용하도록 Gemini Notebook Enterprise가 구성된 경우 차단된 쿼리는 SLA 위반으로 간주되지 않습니다. 오류 시 허용 또는 오류 시 종료 모드 사용 여부와 관계없습니다. |
| 규정 준수 | Gemini Notebook Enterprise와 Model Armor는 모두 다양한 규정 준수 인증을 제공합니다. 함께 사용하면 유효한 규정 준수 인증은 두 제품의 공통 하위 집합입니다. 두 제품의 규정 준수 인증을 검토하여 규제 요구사항을 충족하는지 확인합니다. |
| 문서 검사 | Model Armor 템플릿이 사용자 프롬프트 또는 응답을 검사하도록 구성된 경우 요청으로 전송될 때 소스에서 추출된 문서 텍스트가 검사됩니다. 하지만 문서에 삽입된 이미지는 검사되지 않습니다. 지원되는 문서 유형 목록은 문서 검사를 참조하세요. |
감사 로그 구성
Model Armor는 요청 및 응답 검사 결과를 분석하는 데 사용할 수 있는 데이터 액세스 감사 로그를 기록합니다. 이러한 로그에는 Gemini Notebook Enterprise의 사용자 쿼리 또는 응답이 포함되지 않으므로 보고 및 분석에 안전합니다. 자세한 내용은 Model Armor의 감사 로깅을 참조하세요.
이러한 로그에 액세스하려면
비공개 로그 뷰어
(roles/logging.privateLogViewer) IAM 역할이 있어야 합니다.
데이터 액세스 감사 로그 사용 설정
데이터 액세스 감사 로그를 사용 설정하려면 다음 단계를 따르세요.
Google Cloud 콘솔에서 IAM 및 관리자 > 감사 로그로 이동합니다.
Model Armor API 를 선택합니다.
권한 유형 섹션에서 데이터 읽기 권한 유형을 선택합니다.
저장 을 클릭합니다.
데이터 액세스 감사 로그 검토
데이터 액세스 감사 로그를 검토하려면 다음 단계를 따르세요.
Google Cloud 콘솔에서 로그 탐색기로 이동합니다.
로그에서 다음 메서드 이름을 검색합니다.
google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPrompt: 검사된 사용자 요청을 봅니다.google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponse: 검사된 응답을 봅니다.