


Questo documento descrive come attivare Model Armor per Gemini Notebook Enterprise. Model Armor è un servizio Google Cloud che migliora la sicurezza delle tue applicazioni di AI analizzando in modo proattivo i prompt e le risposte forniti utilizzando Gemini Notebook Enterprise. In questo modo, contribuisce a proteggere da vari rischi e garantisce pratiche di AI responsabile. Model Armor è supportato su Gemini Notebook Enterprise senza costi aggiuntivi.
Model Armor non rimuove né altera le informazioni che consentono l'identificazione personale (PII) né maschera i dati sensibili. Tuttavia, Gemini Notebook Enterprise blocca qualsiasi risposta che attiva i rilevatori di Sensitive Data Protection.
La risposta di Model Armor a potenziali problemi nelle query degli utenti o nelle risposte di Gemini Notebook Enterprise è regolata dal tipo di applicazione del template.
Se il tipo di applicazione è Ispeziona e blocca, Gemini Notebook Enterprise blocca la richiesta e visualizza un messaggio di errore. Questo è il tipo di applicazione predefinito quando crei un template Model Armor utilizzando la console.
Se il tipo di applicazione è Solo ispezione, Gemini Notebook Enterprise non blocca le richieste o le risposte.
Per saperne di più, consulta Definisci il tipo di applicazione.
Prima di iniziare
Assicurati che a te e al account di servizio siano assegnati i ruoli richiesti:
Per attivare Model Armor in Gemini Notebook Enterprise, devi disporre del ruolo Gemini Enterprise Admin (
roles/discoveryengine.agentspaceAdmin).Per creare i template Model Armor, devi disporre del ruolo Model Armor Admin (
roles/modelarmor.admin).Per chiamare le API Model Armor, devi disporre del ruolo Utente Model Armor (
roles/modelarmor.user).Se il template Model Armor si trova in un progetto diverso da quello del notebook in Gemini Notebook Enterprise, il progetto del template deve concedere il ruolo Utente Model Armor (
roles/modelarmor.user) al service account del notebook. L'ID account di servizio èservice-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com, dovePROJECT_NUMBERè il numero di progetto della tua istanza di Gemini Notebook Enterprise.
Crea un template Model Armor
Puoi creare e utilizzare lo stesso template di Model Armor per i prompt degli utenti e le risposte dell'assistente oppure puoi creare due template di Model Armor separati. Per saperne di più, consulta Crea e gestisci i template di Model Armor.
Quando crei un template Model Armor per Gemini Notebook Enterprise, tieni presente queste configurazioni:
Puoi creare i template di Model Armor centralmente in un progetto e riutilizzarli in progetti diversi. Se utilizzi un template tra progetti, assicurati che le autorizzazioni tra progetti siano configurate come descritto in Prima di iniziare.
Seleziona Multiregione nel campo Regioni. La tabella seguente mostra come mappare le regioni dei template di Model Armor alle regioni di Gemini Notebook Enterprise:
Gemini Notebook Enterprise multiregionale Model Armor multiregionale Globale - US (più regioni negli Stati Uniti)
- EU (più regioni nell'Unione Europea)
US (più regioni negli Stati Uniti) US (più regioni negli Stati Uniti) EU (più regioni nell'Unione Europea) EU (più regioni nell'Unione Europea) Google sconsiglia di configurare Cloud Logging nel template Model Armor per Gemini Notebook Enterprise. Questa configurazione può esporre dati sensibili agli utenti con il ruolo IAM Visualizzatore log privati (
roles/logging.privateLogViewer). In alternativa, valuta le seguenti opzioni:Se devi registrare i dati che passano attraverso il template di Model Armor, puoi reindirizzare i log a uno spazio di archiviazione sicuro come BigQuery, che offre controlli di accesso più rigorosi. Per saperne di più, consulta Instrada i log verso destinazioni supportate.
Puoi configurare i log di controllo dell'accesso ai dati per analizzare e generare report sui risultati del controllo delle richieste e delle risposte generati da Model Armor. Per saperne di più, consulta Configura gli audit log.
Configura Gemini Notebook Enterprise con i template di Model Armor
I passaggi seguenti descrivono come aggiungere i template di Model Armor a Gemini Notebook Enterprise.
REST
Per aggiungere i template di Model Armor a Gemini Notebook Enterprise, esegui questo comando :
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {
        "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
        "responseTemplate": "RESPONSE_PROMPT_TEMPLATE"
      }
    }
  }
}'
Sostituisci quanto segue:
PROJECT_ID: l'ID progetto.PROJECT_NUMBER: il numero del tuo progetto Google Cloud .ENDPOINT_LOCATION: la località multiregionale per la richiesta API. Specifica uno dei seguenti valori:usper la multi-regione Stati Unitieuper la multi-regione UEglobalper la località globale
QUERY_PROMPT_TEMPLATE: il nome della risorsa dei template Model Armor che hai creato.Per ottenere il Nome risorsa, segui i passaggi descritti nella documentazione Visualizza un template Model Armor e copia il valore Nome risorsa.
RESPONSE_PROMPT_TEMPLATE: il nome della risorsa dei template Model Armor che hai creato. Puoi utilizzare i template di Model Armor creati nello stesso progetto o in un progetto diverso.
Verifica se il template Model Armor è abilitato
Dopo aver configurato il template Model Armor, verifica se Gemini Notebook Enterprise esamina e blocca in modo proattivo i prompt e le risposte degli utenti in base ai livelli di confidenza impostati nei filtri di Model Armor.
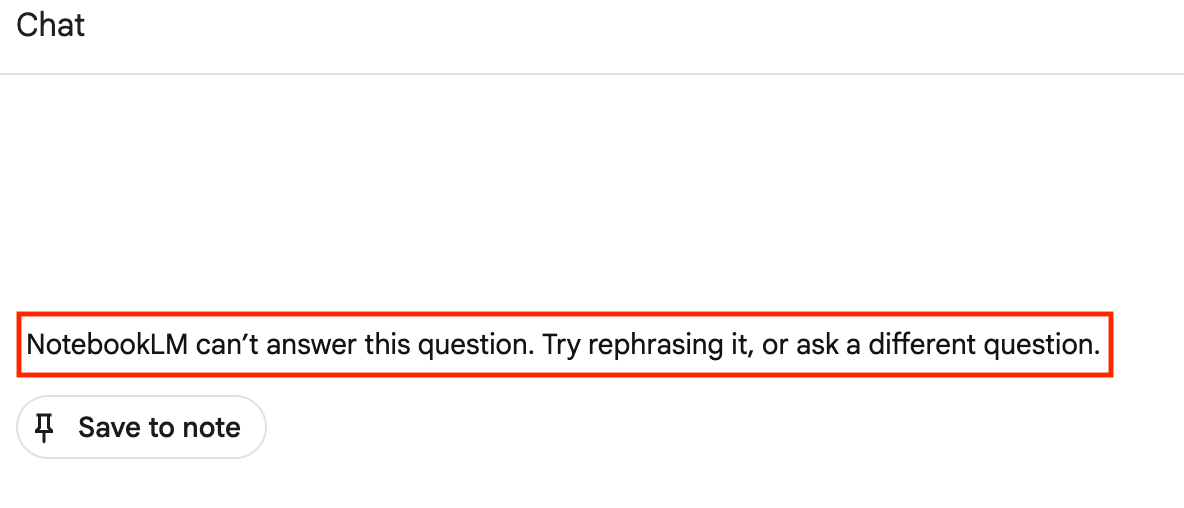
Quando il template di Model Armor è configurato per ispezionare e bloccare le richieste che violano la policy, viene visualizzato il seguente messaggio di violazione della policy:
Console
Ad esempio, se visualizzi il messaggio di violazione delle norme:
REST
Una risposta JSON che include quanto segue:
Ad esempio:
json
"answer.state": "SKIPPED",
"answer.assist_skipped_reasons": "CUSTOMER_POLICY_VIOLATION_REASON"
Rimuovi i template di Model Armor da Gemini Notebook Enterprise
Per rimuovere i template di Model Armor da Gemini Notebook Enterprise, esegui questo comando:
REST
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {}
    }
  }
}'
Sostituisci quanto segue:
PROJECT_ID: l'ID progetto.PROJECT_NUMBER: il numero del tuo progetto Google Cloud .ENDPOINT_LOCATION: la località multiregionale per la richiesta API. Specifica uno dei seguenti valori:usper la multi-regione Stati Unitieuper la multi-regione UEglobalper la località globale
Considerazioni sull'utilizzo di Model Armor
Quando utilizzi Model Armor con Gemini Notebook Enterprise, tieni presente quanto segue:
| Anonimizzazione e mascheramento |
Quando Model Armor utilizza un template di Sensitive Data Protection per la scansione di prompt o risposte, verifica se i contenuti corrispondono ai criteri del rilevatore definiti nel template. Sebbene Sensitive Data Protection supporti l'anonimizzazione in base alla configurazione del template, Model Armor non restituisce dati anonimizzati o mascherati a Gemini Notebook Enterprise. Se i contenuti attivano rilevatori di Sensitive Data Protection e il tipo di applicazione è INSPECT_AND_BLOCK, Gemini Notebook Enterprise blocca la richiesta o la risposta anziché anonimizzarla.
|
|---|---|
| Limiti e quote di token | Sebbene non esistano limiti diretti per i token quando utilizzi Model Armor con Gemini Notebook Enterprise, il throughput totale delle valutazioni di Model Armor è comunque regolato indirettamente dalle quote di sistema di Gemini Enterprise e dai limiti di frequenza dell'API Model Armor. |
| Accordo sul livello del servizio | Gemini Notebook Enterprise fornisce un accordo sul livello del servizio. Quando Gemini Notebook Enterprise è configurato per utilizzare Model Armor, le query bloccate non vengono conteggiate come violazioni dello SLA, indipendentemente dal fatto che venga utilizzata la modalità fail-open o fail-closed. |
| Conformità | Sia Gemini Notebook Enterprise sia Model Armor offrono varie certificazioni di conformità. Se utilizzati insieme, le certificazioni di conformità effettive sono il sottoinsieme comune di entrambi i prodotti. Esamina le certificazioni di conformità per entrambi i prodotti per assicurarti che soddisfino i tuoi requisiti normativi. |
| Controllo dei documenti | Se un template Model Armor è configurato per filtrare i prompt o le risposte degli utenti, il testo del documento estratto dalle fonti viene filtrato quando viene inviato nelle richieste. Tuttavia, le immagini incorporate nei documenti non vengono sottoposte a screening. Per l'elenco dei tipi di documenti supportati, consulta Screening dei documenti. |
Configura audit log
Model Armor registra gli audit log di accesso ai dati che puoi utilizzare per analizzare i risultati dello screening delle richieste e delle risposte. Questi log non contengono le query degli utenti o le risposte di Gemini Notebook Enterprise, quindi sono sicuri per i report e l'analisi. Per saperne di più, consulta Audit logging per Model Armor.
Per accedere a questi log, devi disporre del ruolo IAM Visualizzatore log privati (roles/logging.privateLogViewer).
Abilita gli audit log di accesso ai dati
Per abilitare i log di controllo dell'accesso ai dati, segui questi passaggi:
Nella console Google Cloud , vai a IAM e amministrazione > Audit log.
Seleziona l'API Model Armor.
Nella sezione Tipo di autorizzazione, seleziona il tipo di autorizzazione Lettura dati.
Fai clic su Salva.
Esamina i log di controllo dell'accesso ai dati
Per esaminare i log di controllo dell'accesso ai dati, segui questi passaggi:
Nella console Google Cloud , vai a Esplora log.
Cerca nei log i seguenti nomi di metodi:
google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPromptper visualizzare le richieste degli utenti che sono state esaminate.google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponseper visualizzare le risposte filtrate.