


本页面简要介绍了用于在Google Cloud上建立企业着陆区的设计原则、实现选项和安全蓝图。
如果您是云架构师、安全管理员或平台工程师,请使用本页面上的信息评估着陆区部署模型、建立资源层次结构、配置身份联合和混合网络,并在执行工作负载迁移之前强制执行合规性控制。
在阅读本页面之前,您应该对组织的治理模型、网络拓扑和合规性要求有基本的了解。
着陆区实现选项
Google Cloud 提供了一套结构化的工具,用于构建着陆区,如下图所示:
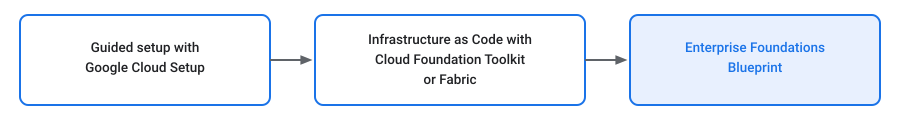
使用 Google Cloud 设置进行引导式设置
对于小型团队或初始试点迁移,Google Cloud 设置引导式流程提供了交互式控制台指南,用于配置基本组织设置、结算账号、管理员用户和初始项目结构。
使用 Cloud Foundation Toolkit 或 Fabric 实现基础设施即代码
对于可重复的自动化企业部署,请使用基于以下工具包的基础设施即代码 (IaC) 模板来构建着陆区:
- Foundation Toolkit (CFT):由Google Cloud 创建的模块化、可用于生产用途的 Terraform 蓝图集合,用于强制执行标准安全和网络模式。
- Cloud Foundation Fabric (CFF):一个由可组合的 Terraform 模块和端到端蓝图示例组成的开源套件,旨在快速实现企业环境。
企业基础蓝图
对于需要高级安全边界和合规性护栏的企业组织,请部署企业基础蓝图。此蓝图基于 Foundation Toolkit 模块,提供以下功能:
- 组织层次结构:用于开发、预演和生产工作负载的结构化文件夹。
- 身份和访问权限管理:Cloud Identity 联合和严格的 Identity and Access Management (IAM) 角色分配。
- 混合网络:具有合作伙伴互连或专用互连以及 Cloud DNS 路由的共享 VPC 网络。
- 边界护栏:强制执行的组织政策和 VPC Service Controls,可防止数据渗漏。
合规性框架映射
将受监管的工作负载迁移到 Google Cloud时,请将本地安全控制措施映射到以下云安全功能:
- PCI-DSS 和 HIPAA 合规性:强制执行 VPC Service Controls 边界,并使用 Assured Workloads 管理数据驻留和加密密钥。
- FedRAMP 合规性:使用 Assured Workloads 控制包部署预配置的 FedRAMP 落地可用区。
- 审核报告:启用 Cloud Audit Logs 并将日志导出到 BigQuery 以生成合规性报告。
参考架构
如需了解架构模式、安全控制和设计指南,请参阅 Google Cloud 架构中心内的以下资源:
- 迁移到 Google Cloud:构建您的基础
- Google Cloud 着陆区设计指南
- 企业安全基础蓝图
- Google Cloud 部署原型
- Google Cloud Well-Architected Framework