


Auf dieser Seite finden Sie eine Übersicht über die Designprinzipien, Implementierungsoptionen und Sicherheits-Blueprints, die zum Einrichten von Landing-Zones für Unternehmen inGoogle Cloudverwendet werden.
Wenn Sie Cloud-Architekt, Sicherheitsadministrator oder Plattform-Engineer sind, können Sie die Informationen auf dieser Seite verwenden, um Bereitstellungsmodelle für Landing-Zones zu bewerten, Ressourcenhierarchien einzurichten, Identitätsföderation und hybride Netzwerke zu konfigurieren und Compliance-Kontrollen durchzusetzen, bevor Sie Arbeitslastmigrationen ausführen.
Bevor Sie diese Seite lesen, sollten Sie ein grundlegendes Verständnis des Governance-Modells, der Netzwerktopologie und der Compliance-Anforderungen Ihrer Organisation haben.
Optionen für die Implementierung von Landing-Zones
Google Cloud bietet eine strukturierte Abfolge von Tools zum Erstellen von Landing-Zones, wie im folgenden Diagramm dargestellt:
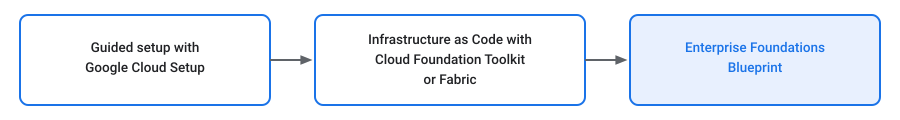
Geführte Einrichtung mit Google Cloud Setup
Für kleine Teams oder erste Pilotmigrationen bietet der Google Cloud -Einrichtungsleitfaden interaktive Anleitungen in der Console zum Konfigurieren grundlegender Organisationseinstellungen, Rechnungskonten, Administratoren und anfänglicher Projektstrukturen.
Infrastruktur als Code mit Cloud Foundation Toolkit oder Fabric
Für wiederholbare, automatisierte Unternehmensbereitstellungen können Sie Landing-Zones mithilfe von IaC-Vorlagen (Infrastructure as Code) erstellen, die auf den folgenden Toolkits basieren:
- Foundation Toolkit (CFT): Eine Sammlung modularer, produktionsreifer Terraform-Blueprints, die vonGoogle Cloud erstellt wurden und Standard-Sicherheits- und Netzwerkmuster erzwingen.
- Cloud Foundation Fabric (CFF): Eine Open-Source-Suite mit zusammensetzbaren Terraform-Modulen und End-to-End-Blueprint-Beispielen für die schnelle Implementierung von Unternehmensumgebungen.
Blueprints für Unternehmensgrundlagen
Für Unternehmen, die erweiterte Sicherheitsgrenzen und Compliance-Schutzmaßnahmen benötigen, stellen Sie den Blueprint für Unternehmensgrundlagen bereit. Dieser Blueprint basiert auf Foundation Toolkit-Modulen und bietet die folgenden Funktionen:
- Organisationshierarchie: strukturierte Ordner für Entwicklungs-, Staging- und Produktionsarbeitslasten.
- Identitäts- und Zugriffsverwaltung: Cloud Identity-Föderation und strikte Zuweisung von IAM-Rollen (Identity and Access Management).
- Hybridnetzwerk: freigegebene VPC-Netzwerk mit Partner Interconnect oder Dedicated Interconnect und Cloud DNS-Routing.
- Perimeter-Schutzmaßnahmen: erzwungene Organisationsrichtlinien und VPC Service Controls, um Daten-Exfiltration zu verhindern.
Zuordnung von Compliance-Frameworks
Wenn Sie regulierte Arbeitslasten zu Google Cloudmigrieren, ordnen Sie lokale Sicherheitskontrollen den folgenden Cloud-Sicherheitsfunktionen zu:
- PCI-DSS- und HIPAA-Compliance: Erzwingen Sie VPC Service Controls-Perimeter und verwenden Sie Assured Workloads, um den Datenstandort und Verschlüsselungsschlüssel zu verwalten.
- FedRAMP-Compliance: Stellen Sie vorkonfigurierte FedRAMP-Landing-Zones mithilfe von Assured Workloads-Steuerungspaketen bereit.
- Audit-Berichte: Aktivieren Sie Cloud-Audit-Logs und exportieren Sie Logs nach BigQuery für Compliance-Berichte.
Referenzarchitekturen
Informationen zu Architekturmustern, Sicherheitskontrollen und Designleitfäden finden Sie in den folgenden Ressourcen im Google Cloud Architecture Center:
- Migration zu Google Cloud: Grundlage aufbauen
- Google Cloud Leitfaden zum Design von Landing-Zonen
- Blueprint für Unternehmenssicherheitsgrundlagen
- Google Cloud Archetypen für die Bereitstellung
- Google Cloud Well-Architected Framework