


En esta página, se proporciona una descripción general de los principios de diseño, las opciones de implementación y los planos de seguridad que se usan para establecer zonas de destino empresariales en Google Cloud.
Si eres arquitecto de la nube, administrador de seguridad o ingeniero de plataformas, usa la información de esta página para evaluar los modelos de implementación de zonas de destino, establecer jerarquías de recursos, configurar la federación de identidades y las redes híbridas, y aplicar controles de cumplimiento antes de ejecutar las migraciones de cargas de trabajo.
Antes de leer esta página, debes tener un conocimiento básico del modelo de administración, la topología de red y los requisitos de cumplimiento de tu organización.
Opciones de implementación de la zona de destino
Google Cloud proporciona una progresión estructurada de herramientas para compilar zonas de destino, como se muestra en el siguiente diagrama:
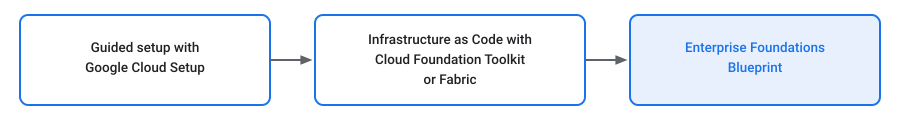
Configuración guiada con Google Cloud Setup
Para equipos pequeños o migraciones piloto iniciales, el flujo guiado de configuración deGoogle Cloud proporciona orientación interactiva en la consola para establecer la configuración básica de la organización, las cuentas de facturación, los usuarios administradores y las estructuras iniciales de los proyectos.
Infraestructura como código con Cloud Foundation Toolkit o Fabric
Para implementaciones empresariales automatizadas y repetibles, construye zonas de destino con plantillas de infraestructura como código (IaC) basadas en los siguientes kits de herramientas:
- Cloud Foundation Toolkit (CFT): Es una colección de planos de Terraform modulares y listos para producción creados por Google Cloud que aplican patrones de seguridad y redes estándar.
- Cloud Foundation Fabric (CFF): Es un paquete de código abierto de módulos de Terraform componibles y ejemplos de planos de extremo a extremo diseñados para la implementación rápida de entornos empresariales.
Plano de bases empresarial
Para las organizaciones empresariales que requieren límites de seguridad avanzados y barandillas de cumplimiento, implementa el plano de bases empresariales. Según los módulos de Foundation Toolkit, este plano proporciona las siguientes funciones:
- Jerarquía de la organización: Carpetas estructuradas para cargas de trabajo de desarrollo, etapa de pruebas y producción.
- Identity and Access Management: Federación de Cloud Identity y asignaciones estrictas de roles de Identity and Access Management (IAM).
- Herramientas de redes híbridas: Red de VPC compartida con interconexión de socio o interconexión dedicada y enrutamiento de Cloud DNS.
- Medidas de seguridad perimetrales: políticas de la organización y Controles del servicio de VPC aplicados para evitar el robo de datos.
Asignación de marcos de cumplimiento
Cuando migres cargas de trabajo reguladas a Google Cloud, asigna controles de seguridad locales a las siguientes funciones de seguridad en la nube:
- Cumplimiento de PCI-DSS y HIPAA: Aplica perímetros de Controles del servicio de VPC y usa Assured Workloads para administrar la residencia de datos y las claves de encriptación.
- Cumplimiento de FedRAMP: Implementa zonas de destino de FedRAMP preconfiguradas con los paquetes de control de Assured Workloads.
- Informes de auditoría: Habilita los registros de auditoría de Cloud y exporta registros a BigQuery para generar informes de cumplimiento.
Arquitecturas de referencia
Para conocer los patrones de arquitectura, los controles de seguridad y las guías de diseño, consulta los siguientes recursos en el Architecture Center de Google Cloud :
- Migración a Google Cloud: construye tu base
- Google Cloud Guía de diseño de la zona de destino
- Plano de bases de seguridad empresarial
- Google Cloud Arquetipos de implementación
- Google Cloud Well-Architected Framework
¿Qué sigue?
- Migración de máquinas virtuales
- Migración de bases de datos
- Migración de almacenamiento y datos no estructurados