


Google Distributed Cloud(GDC) 에어 갭은 공인 데이터 센터 시설에 배포된 하드웨어 랙, 호스트 운영체제, 멀티 테넌트 경계, 소프트웨어 공급망, 네트워크 트래픽을 보호하는 데 도움이 됩니다.
시설 보안
GDC 하드웨어는 사용자 또는 지정된 시설 운영자가 관리하는 공인 데이터 센터 시설 내에 배포됩니다. 조직과 인프라 운영자는 GDC 랙을 호스팅하는 시설의 물리적 액세스 제어, 환경 보호, 미디어 처리 절차를 시행할 책임이 있습니다.
권장되는 물리적 보안 제어는 다음과 같습니다.
- 경계 및 랙 액세스 제어: 배지 리더, 생체 인증, 방문자 에스코트 로그, 연중무휴 24시간 경비원 순찰, 잠긴 랙 도어를 사용하여 데이터 센터 및 GDC 랙에 대한 물리적 출입을 제한합니다.
- 감시 및 조작 감지: 지속적인 폐쇄 회로 텔레비전(CCTV) 및 물리적 침입 경보로 랙 통로를 모니터링합니다.
- 전원, 냉각, 케이블 격리: 규제 및 인증 요구사항(예: ISO/IEC 27001 또는 ICD 705)을 충족하는 중복 전원 공급, 환경 모니터링, 보호된 케이블 경로를 제공합니다.
하드웨어 보안
GDC는 검증된 OEM(Original Equipment Manufacturer)의 상용(COTS) 구성요소로 제조된 사전 통합된 모듈식 하드웨어 랙에서 실행됩니다. 백그라운드 확인을 거친 직원이 근무하는 인증된 리전 시설에서 하드웨어 랙을 통합합니다. 고위험 하드웨어 및 펌웨어 구성요소는 공급망 및 물리적 변조 위협에 대한 전용 보안 검토도 거칩니다.
주요 하드웨어 보안 제어는 다음과 같습니다.
- 컴퓨팅 서버: 베어메탈 서버는 신뢰할 수 있는 하드웨어 루트, 신뢰 플랫폼 모듈(TPM 2.0), 서명된 베이스보드 관리 컨트롤러(BMC) 펌웨어를 사용하여 운영체제를 로드하기 전에 하드웨어 및 부팅 무결성을 확인합니다.
- 네트워크 스위치 및 경계 방화벽: 랙 상단 및 관리 스위치는 포트 수준 액세스 제어 및 MACsec 암호화를 적용합니다. 중복 경계 방화벽은 영역 경계에서 회선 속도 스테이트풀(Stateful) 검사 및 침입 방지를 제공합니다.
- 스토리지 어플라이언스: 엔터프라이즈 블록, 파일, 객체 스토리지 어플라이언스는 자체 암호화 드라이브(SED)에서 하드웨어 가속 AES-256 저장 데이터 암호화를 적용하고 전용 스토리지 가상 머신(SVM)을 통해 논리적 테넌트 격리를 적용합니다.
- 하드웨어 보안 모듈(HSM): 네트워크에 연결된 전용 HSM 어플라이언스(FIPS 140-2 Level 3 및 FIPS 140-3 검증)는 변조 방지 하드웨어에서 루트 암호화 키를 생성, 저장, 보호합니다.
자세한 내용은 다음 문서를 참조하세요.
| 주제 | 문서 및 구성 가이드 |
|---|---|
| 하드웨어 및 HSM 관리 | HSM 키 제어 및 클러스터 노드 머신 |
호스트 및 노드 보안
GDC의 모든 베어메탈 호스트 및 Kubernetes 클러스터 노드는 공격 표면을 최소화하고 무단 권한 에스컬레이션을 방지하도록 구성된 강화된 운영체제 이미지를 실행합니다.
- STIG 강화 운영체제: 노드는 미국 국방정보체계국(DISA) 보안 기술 구현 가이드(STIG) 및 인터넷 보안 센터(CIS) 벤치마크에 따라 강화된 Linux를 실행합니다. 불필요한 패키지, 컴파일러, 네트워크 서비스가 기본 이미지에서 삭제됩니다.
- UEFI 보안 부트: 베어메탈 호스트와 사용자 가상 머신(VM) 모두 UEFI 보안 부트를 지원하여 시작 중에 암호화 서명된 부트로더와 커널 이미지만 실행되는지 확인합니다.
- 커널 및 강제 액세스 제어: 노드는 시행 모드에서 SELinux, seccomp 시스템 호출 필터링, Linux 네임스페이스, cgroups 리소스 한도를 적용하여 기본 호스트 커널에서 컨테이너를 격리합니다.
- 호스트 무결성 및 엔드포인트 보호: 파일 무결성 모니터링(FIM)은 중요한 시스템 파일에 무단 변경사항이 있는지 확인하고 엔드포인트 탐지 및 대응(EDR) 및 멀웨어 방지 제어는 프로세스 실행 및 호스트 원격 분석을 모니터링합니다.
자세한 내용은 다음 문서를 참조하세요.
| 주제 | 문서 및 구성 가이드 |
|---|---|
| 노드 격리 및 벤치마크 | 노드 격리 개요 및 CIS Kubernetes 벤치마크 |
| VM 보안 부팅 및 OS 관리 | VM을 안전하게 부팅 및 OS 패키지 관리 |
테넌시
GDC는 조직 간의 엄격한 물리적 및 네트워크 격리와 조직 내 프로젝트 간의 논리적 네임스페이스 격리를 모두 갖춘 계층적 멀티테넌시를 제공합니다.
조직, 클러스터, 프로젝트 간 논리적 격리
다음 다이어그램은 루트 관리자 클러스터, 조직 인프라 클러스터, 워크로드 클러스터가 관리 및 테넌트 경계에서 격리되는 방식을 보여줍니다.
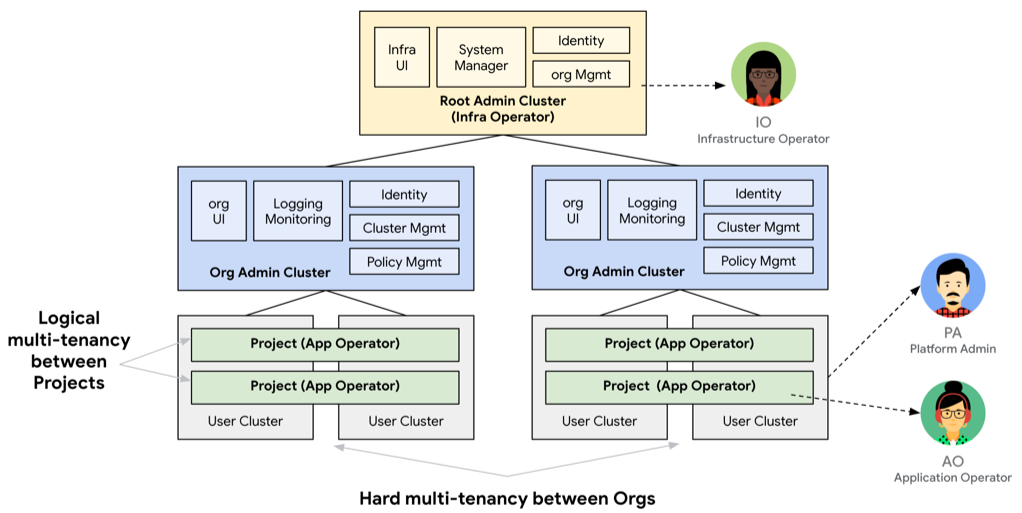
- 루트 관리자 클러스터: 조직 부트스트랩, 하드웨어 인벤토리 관리, 인프라 보안 및 모니터링 가능성 서비스 실행 전용입니다.
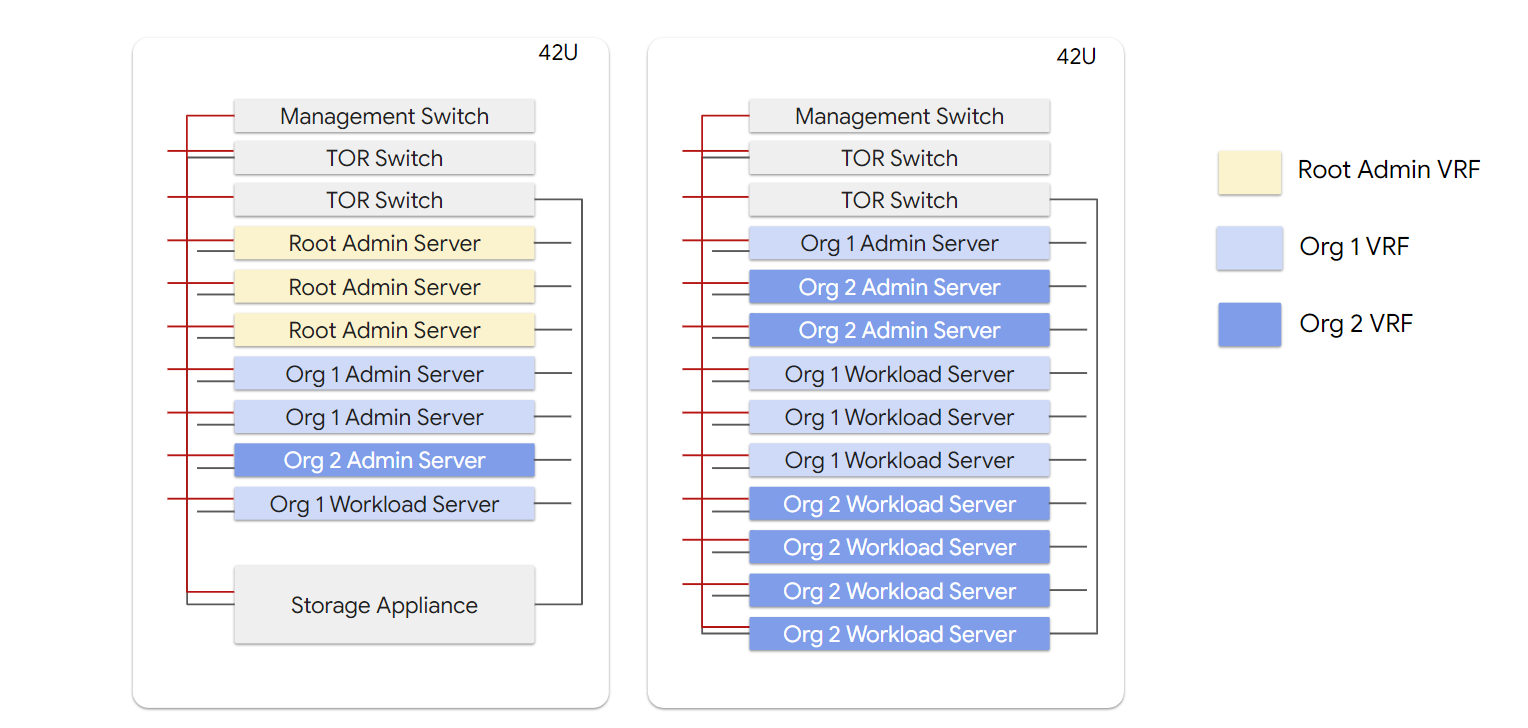
- 조직: 최상위 테넌트 경계입니다. 각 조직에는 자체 전용 조직 인프라 클러스터, ID 공급업체 구성, 키 관리 시스템(KMS) 계층 구조, 가상 라우팅 및 전달(VRF) 인스턴스가 있습니다.
- Kubernetes 클러스터: 조직 범위의 공유 클러스터(여러 프로젝트를 호스팅함) 또는 프로젝트 범위의 표준 클러스터(더 강력한 워크로드 분리를 위해 단일 프로젝트 전용)를 프로비저닝할 수 있습니다.
- 프로젝트: VM, 컨테이너, 데이터베이스, 스토리지 리소스를 배포하는 조직 내 논리적 테넌시 단위입니다. 프로젝트는 클러스터 전반에서 Kubernetes 네임스페이스 동일성, 역할 기반 액세스 제어(RBAC) 경계, 프로젝트 네트워크 정책을 적용합니다.
랙 전반의 물리적 격리 및 VRF 격리
GDC는 물리적 42U 랙에서 조직을 별도의 컴퓨팅 서버, 스토리지 가상 머신(SVM), 네트워크 VRF로 격리하므로 조직 간에 물리적 컴퓨팅 서버가 공유되지 않습니다.
자세한 내용은 다음 문서를 참조하세요.
| 주제 | 문서 및 구성 가이드 |
|---|---|
| 리소스 계층 구조 및 프로젝트 | 리소스 계층 구조 및 프로젝트 관리 |
| Kubernetes 클러스터 | GDC의 Kubernetes 클러스터 및 클러스터 구성 |
| 경계 및 워크로드 설계 | 액세스 경계 설계 및 워크로드 분리 설계 |
애플리케이션 보안
GDC는 에어 갭을 통해 제공되는 플랫폼 소프트웨어와 조직 내에 배포된 고객 애플리케이션을 모두 보호합니다.
소프트웨어 공급망 및 SLSA 검증
모든 GDC 플랫폼 구성요소, 퍼스트 파티 서비스, 관리형 서드 파티 서비스는 격리된 밀폐형 빌드 환경에서 빌드되고 취약점이 있는지 검사됩니다. 아티팩트는 에어 갭('하이 사이드')을 통해 전송되기 전에 소프트웨어 아티팩트에 대한 공급망 등급(SLSA) 요구사항에 따라 연결된 측('로우 사이드')에서 서명됩니다.
각 출시에는 소프트웨어 구성요소, 종속 항목, 라이브러리를 자세히 설명하는 소프트웨어 자재명세서(SBOM)가 포함되며, 아티팩트는 배포 전에 암호화 서명과 SHA-256 체크섬을 사용하여 확인됩니다.
Artifact Registry 및 정책 시행
GDC는 배포 전에 컨테이너 이미지 및 정책 컨트롤러 제어를 시행합니다.
- 로컬 Artifact Registry(Harbor): 컨테이너 이미지와 Helm 차트는 에어 갭 환경 내의 로컬 Harbor 레지스트리에 저장되며, 외부 인터넷 액세스 없이 이미지 서명 및 취약점 스캔을 지원합니다.
- 허용 제어 및 조직 정책: Open Policy Agent(OPA) Gatekeeper는 Kubernetes 클러스터에 조직 정책을 적용하여 포드가 권한 에스컬레이션, 호스트 네트워크 액세스 또는 신뢰할 수 없는 컨테이너 이미지로 실행되지 않도록 합니다.
자세한 내용은 다음 문서를 참조하세요.
| 주제 | 문서 및 구성 가이드 |
|---|---|
| 정책 및 Artifact Registry | 조직 정책 구성 및 Harbor 리소스 만들기 및 관리 |
| 워크로드 및 서비스 | GDC의 컨테이너 워크로드 및 Marketplace 서비스 배포 |
네트워크 보안
GDC는 물리적 스위치 포트에서 레이어 7 서비스 메시 정책에 이르기까지 다층 네트워크 세분화를 적용합니다.
데이터 영역 VRF 및 VXLAN 세분화
데이터 영역 패브릭은 가상 확장 가능 LAN(VXLAN) 캡슐화와 함께 멀티 프로토콜 BGP(MP-BGP) 이더넷 VPN(EVPN)을 사용하여 루트 관리자 클러스터와 각 테넌트 조직 간의 트래픽을 격리합니다.
- 대역 외(OOB) 관리 네트워크: 하드웨어 관리 인터페이스는 테넌트 트래픽과 격리되고 루트 관리자 클러스터에서만 액세스할 수 있는 물리적으로 분리된 관리 네트워크에서 작동합니다.
- VRF 및 VXLAN 격리: 각 조직에는 전용 레이어 3 가상 네트워크 식별자(VNI), 외부 및 내부 VRF, 격리된 스토리지 가상 머신(SVM)이 할당되므로 명시적인 방화벽 순회 없이는 테넌트 트래픽이 조직 경계를 넘을 수 없습니다.
- 차세대 방화벽, IDPS, 서비스 거부(DoS) 보호: 경계 방화벽과 침입 감지 및 방지 시스템(IDPS)은 기본 거부 상태를 적용하고, 위협 서명에 대해 인바운드 및 아웃바운드 트래픽을 검사하고, 부하 분산기와 함께 작동하여 세션 플러드를 제한합니다. 방화벽 및 IDPS 로그는 조직의 모니터링 가능성 스택 및 인프라 보안 모니터링과 통합됩니다.
- 프로젝트 및 Kubernetes 네트워크 정책: 조직 내에서
ProjectNetworkPolicy,OrganizationNetworkPolicy, Cilium 지원 KubernetesNetworkPolicy리소스를 사용하여 프로젝트와 포드 간에 default-deny 마이크로 세그멘테이션을 적용할 수 있습니다.
자세한 내용은 다음 문서를 참조하세요.
| 주제 | 문서 및 구성 가이드 |
|---|---|
| 경계 및 위협 방지 | 네트워킹 개요, 요청 위협 방지, 이그레스 제어 |
| 네트워크 정책 및 흐름 로그 | 조직 네트워크 정책, 프로젝트 네트워크 정책, Kubernetes 네트워크 정책 구성, 흐름 로그 관리 |
| 외부 연결 | GDC VPN 구성 및 Interconnect를 사용한 연결 설정 |