


이 문서에서는 Google Distributed Cloud (GDC) 에어 갭 내에서 보안을 유지하기 위한 핵심 개념, 레이어, 운영 역할을 다루는 개요를 제공합니다. GDC는 보안이 철저하고 연결되지 않은 환경과 엄격한 데이터 주권 요구사항을 준수하도록 설계되었습니다.
이 문서는 조직의 보안을 관리하는 인프라 운영자 그룹, 플랫폼 관리자 그룹, 애플리케이션 운영자 그룹 내의 사용자를 대상으로 합니다. 자세한 내용은 GDC 에어 갭 문서 대상을 참조하세요.
이 문서는 다음 카테고리의 주요 보안 속성을 이해하는 데 도움이 됩니다.
- 규정 준수
- 보안 운영
- 신뢰성 운영
- 암호화
- Identity and Access Management(IAM)
- 네트워크 보안
- 애플리케이션 보안
- 호스트 및 노드 보안
- 하드웨어 보안
- 시설 보안
보안 전략
GDC는 여러 보안 레이어를 사용하는 보안 우선 접근 방식을 통해 최대한의 제어 기능을 제공하고 법적 규정을 준수하며 기밀 데이터를 보호합니다. 엄격한 테넌트 격리를 제공하기 위해 로컬 데이터 센터의 전용 보안 하드웨어에서 실행되도록 설계되었습니다.
GDC에서 제공하는 보안 레이어에는 하드웨어 보안, 호스트 및 노드 보안, 애플리케이션 보안, 네트워크 보안, 암호화, Identity and Access Management(IAM), 보안 및 안정성 운영, 규정 준수, 보안 제품이 포함됩니다.
GDC에는 전체 애플리케이션 스택을 보호하기 위한 공유 보안 모델이 있습니다. GDC는 Infrastructure as a Service (IaaS), Platform as a Service (PaaS), Software as a Service (SaaS)를 제공합니다. GDC의 모든 구성에서 Google과 운영자는 인프라 계층을 보호할 책임이 있습니다. 고객은 애플리케이션 컨테이너, 기본 이미지, 종속 항목을 포함한 프로젝트 설정 및 애플리케이션 계층을 보호할 책임이 있습니다.
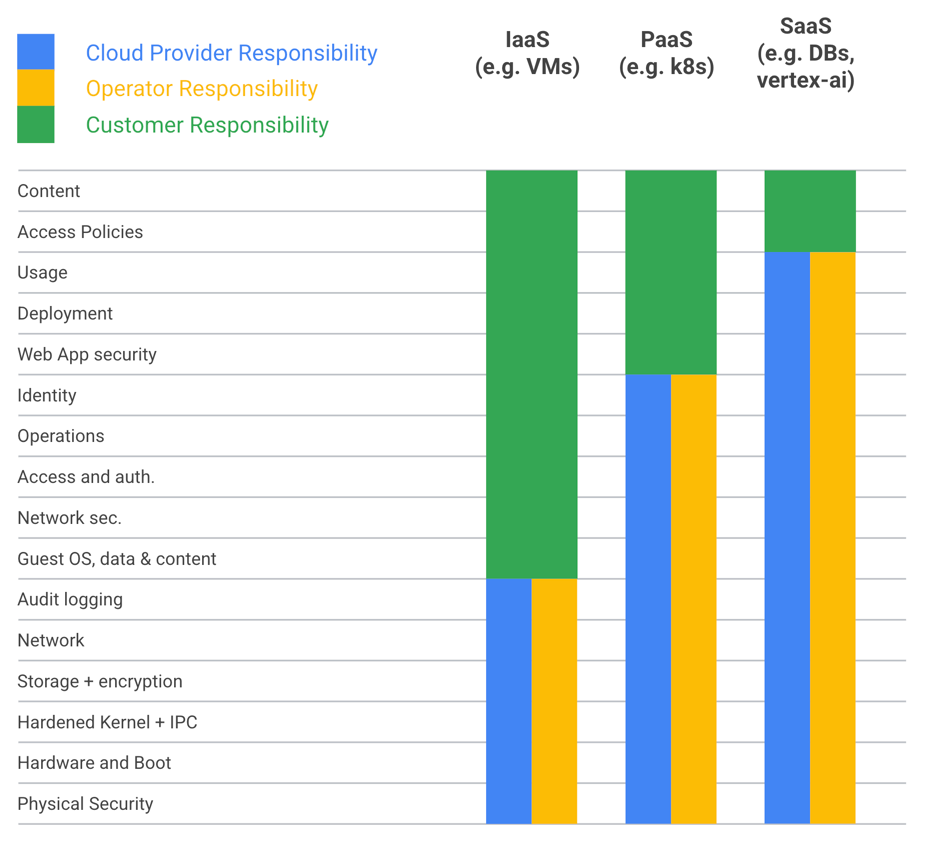
보안 관점에서 다음 잠재고객 그룹이 GDC를 운영합니다.
인프라 운영자 그룹: 시스템 인프라의 일상적인 운영을 관리하며 고객 데이터에 액세스할 수 없습니다. 이 페르소나는 시스템의 최고 수준 관리자이며 주권 제한의 성격에 따라 Google, 계약된 서드 파티 또는 고객이 될 수 있습니다.
플랫폼 관리자 그룹: 프로젝트의 리소스와 권한을 관리하는 고객 캐릭터입니다. 이는 고객에게 부여되는 가장 높은 수준의 관리 권한이며 고객 데이터에 대한 액세스를 부여할 수 있는 유일한 관리 수준입니다.
애플리케이션 운영자 그룹: 배포 및 실행할 애플리케이션을 개발하고 GDC에서 세분화된 리소스와 권한을 구성합니다. 이 페르소나는 플랫폼 관리자(PA)가 수립한 정책 내에서 시스템이 고객의 보안 및 규정 준수 요구사항을 충족하도록 합니다.
자세한 내용은 문서 대상을 참고하세요.
시설 보안
고객이 지정한 에어 갭 적용 데이터 센터에 GDC를 배포할 수 있습니다. 위치별 물리적 보안은 개별 고객 요구사항에 따라 달라집니다. 현지 규정을 준수하기 위해 데이터 센터에 ISO 27001과 같은 인증이 필요할 수 있습니다. 데이터 센터에는 데이터 센터에 대한 무단 액세스를 방지하는 안전한 경계 방어 시스템, 데이터 센터의 모든 활동을 모니터링하는 포괄적인 카메라 범위, 승인된 직원만 데이터 센터에 액세스할 수 있도록 하는 물리적 인증, 하루 24시간, 주 7일 동안 데이터 센터를 순찰하고 보안 사고에 대응하는 경비 직원, 직원이 데이터 센터에 액세스하고 사용하는 방식을 규제하는 엄격한 액세스 및 보안 정책과 같은 여러 보안 조치가 마련되어 있어야 합니다. 이러한 보안 조치는 데이터 센터에 저장된 데이터를 무단 액세스, 사용, 공개, 중단, 수정 또는 파기로부터 보호하기 위한 중요한 초기 보호 계층입니다.
하드웨어 보안
Google은 하드웨어 보안을 보장하기 위해 엄격한 프로세스를 적용하고 있습니다. 모든 GDC 하드웨어는 고객별 주권 및 공급망 요구사항을 충족하도록 검증 및 인증된 파트너로부터 구매 및 조립됩니다. 하드웨어는 Google의 엄격한 내부 표준과 보안에 가장 민감한 고객의 요구사항을 충족하도록 테스트 및 승인되었습니다. GDC 하드웨어의 모든 하위 구성요소는 검증되고 신뢰할 수 있는 것으로 알려진 신뢰할 수 있는 공급업체에서 제공됩니다. GDC 랙에 대한 하드웨어 통합은 Google에서 민감한 하드웨어를 처리하도록 승인한 시설인 리전별 인증 센터에서 수행됩니다. GDC 하드웨어를 취급하는 모든 직원은 백그라운드 확인을 거치므로 승인된 직원만 하드웨어에 액세스할 수 있습니다. 또한 일부 고위험 하드웨어 및 펌웨어 구성요소의 실제 구현은 전담팀에서 보안 검토를 진행합니다. 이러한 검토에서는 지속적인 위협을 포함하여 하드웨어 및 펌웨어 구성요소에 대한 공급망 공격, 물리적 공격, 로컬 실행 공격과 같은 위협을 고려합니다. 이러한 검토를 통해 보안 펌웨어 및 펌웨어 업데이트, 펌웨어 무결성, 안전한 부팅, 보안 관리 및 서비스 등 하드웨어 보안 요구사항에 직접적인 정보를 제공하는 지식을 구축합니다. Google은 하드웨어를 사용하는 모든 공급업체 및 팀과 긴밀한 관계를 유지하여 최고 수준의 보안 기능을 제공합니다. 즉, Google은 하드웨어를 최대한 안전하게 유지하기 위해 파트너와 지속적으로 협력합니다. Google은 하드웨어 및 보안 요구사항을 개선하고, 대화형 보안 검토를 수행하고, 제품팀과 협력하여 GDC용으로 특별히 제작되고 실제 하드웨어 및 펌웨어뿐만 아니라 다른 제품 기능과도 긴밀하게 통합된 새로운 보안 기능을 구현함으로써 기준을 높입니다.
호스트 및 노드 보안
GDC는 기본적으로 Google의 커스텀 패키징된 보안 노드 운영체제(OS)만 시스템에 로드할 수 있도록 합니다. 강화된 이미지와 구성은 공격 표면을 크게 줄입니다. 저장 데이터와 전송 중인 데이터를 보호하는 암호화 모듈은 FIPS 140-2/3 검증을 거쳤습니다. 즉, 보안에 대한 엄격한 테스트를 거쳤으며 독립적인 공인 실험실에서 검증을 받았습니다. GDC는 베어메탈 노드에서 실행되는 운영체제용 멀웨어 방지 소프트웨어와 스토리지 시스템을 검사하는 솔루션을 제공합니다. Google은 이러한 스캐너의 업데이트를 패키징하며, 이는 IO가 GDC 업그레이드 프로세스를 사용하여 적용하는 정기 시스템 업데이트에 포함됩니다. 감지 알림이 IO로 전송됩니다. 또한 GDC는 의도하지 않은 변경으로부터 시스템을 보호하기 위해 무결성 모니터링 및 위반 감지 도구를 제공합니다. 전반적으로 이러한 보안 조치는 다양한 공격으로부터 시스템을 보호하는 데 도움이 됩니다. 보안 조치로 인해 공격자가 시스템에 액세스하고, 취약점을 악용하고, 멀웨어를 설치하기가 어려워집니다.
테넌시
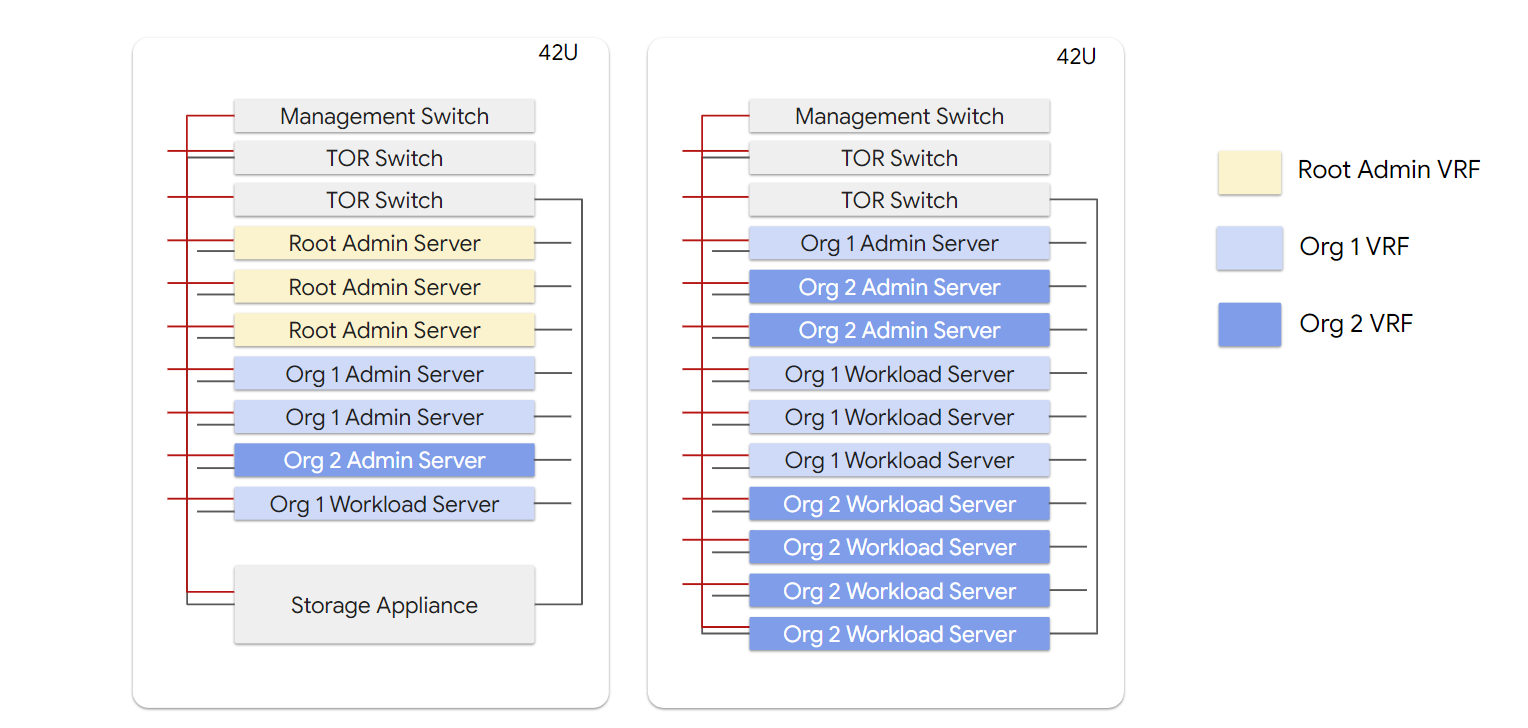
GDC는Google Cloud 플랫폼과 유사한 멀티 테넌트 관리형 클라우드 플랫폼입니다. 이 아키텍처는 테넌트 간에 강력한 격리를 제공하고 클라우드 사용자 간에 강력한 보호 레이어를 제공하며 사용자가 엄격한 워크로드 인증 표준을 충족할 수 있도록 설계되었습니다. GDC는 두 가지 등급의 테넌트 격리를 제공합니다. 조직이라는 첫 번째 등급은 강력한 물리적 컴퓨팅 격리를 제공하고, 프로젝트라는 두 번째 등급은 논리적 분리를 통해 더 세분화된 리소스 할당 옵션을 제공합니다.
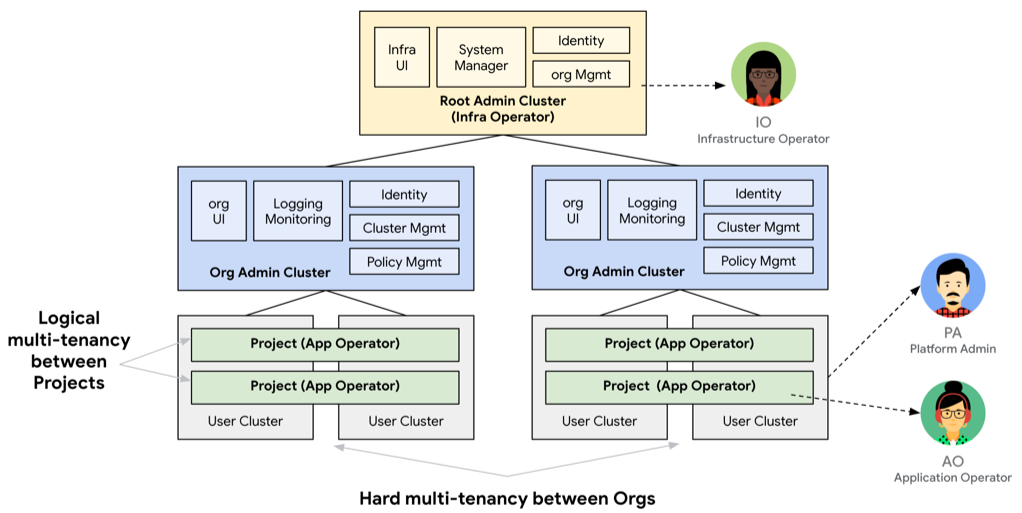
조직 간에 물리적 컴퓨팅 서버가 공유되지 않으며 운영자 레이어도 테넌시를 유지합니다. IO는 PA 레이어에 액세스할 수 없습니다. 마찬가지로 AO도 PA 레이어에 액세스할 수 없습니다.
애플리케이션 보안
소프트웨어 공급망 공격으로부터 보호하기 위해 모든 GDC 소프트웨어는 Google이 CNCF 및 Linux Foundation을 비롯한 조직과 협력하여 개발한 공급망 보안 프레임워크인 SLSA (Supply chain Levels for Software Artifacts)에 따라 개발됩니다.
SLSA는 소프트웨어 공급망 내에서 조작을 방지하고, 무결성을 개선하고, 패키지를 보호하기 위한 표준 및 제어 체크리스트입니다. 이 체크리스트는 소스 코드 저장소, 빌드 시스템, 서드 파티 종속 항목 패키지를 공격하는 악용을 방지하도록 설계되었습니다.
모든 GDC 소스 코드와 종속 항목은 안전한 Google 데이터 센터에서 격리되고 암호화된 Google 버전 제어 시스템에 저장됩니다. 모든 코드에는 확인된 기록이 있으며, 코드 변경사항이 버전 제어 시스템에 수락되기 전에 다른 사람이 코드 변경사항을 검토해야 합니다.
빌드는Google Cloud Build 및 Google 자동 테스트 도구를 활용하여 컨테이너 이미지와 바이너리의 완전 자동화된 빌드, 테스트, 출시를 지원하는 Google 출시 조정 시스템을 사용하여 제공됩니다. 모든 빌드는 격리되고 밀폐되며 코드로서의 빌드 원칙을 사용하여 정의되며 소프트웨어 배포 프로세스에서 일방적인 액세스 권한을 가진 개인은 없습니다.
모든 이미지는 여러 애플리케이션 보안 스캐너를 사용하여 취약점을 검사하고 암호화 서명과 SHA256 체크섬의 조합을 사용하여 여러 지점에서 검증됩니다. 각 출시에는 소프트웨어 구성요소, 종속 항목 및 라이브러리, 제공된 데이터에 관한 세부정보가 포함된 소프트웨어 자재명세서(SBOM)가 포함됩니다.
네트워크 보안
이 섹션에서는 GDC 네트워크 보안을 간략하게 설명합니다.
물리적 네트워크
GDC는 연결 해제된 환경에서 사용하도록 설계되었지만 실제로는 GDC 시스템이 고객의 내부 비공개 네트워크를 통해 연결된 더 넓은 보호 환경에 연결될 가능성이 높으며, 공개 인터넷과는 연결이 해제된 상태로 유지됩니다.
고객의 비공개 네트워크와 GDC 시스템 간의 모든 네트워크 트래픽은 방화벽과 침입 감지 및 방지(IDS/IPS) 시스템을 통과합니다. 방화벽은 시스템에 대한 액세스를 제어하는 첫 번째 방어선입니다. 방화벽 및 IDS/IPS는 구성 가능한 보안 정책을 기반으로 인바운드 및 아웃바운드 트래픽을 제어하고 머신러닝을 사용하여 트래픽을 자동으로 분석하고 무단 액세스를 차단합니다. IDS/IPS 시스템은 기본적으로 인프라의 모든 인바운드 및 아웃바운드 통신을 검사합니다. PA는 자체 워크로드 트래픽 검사에 IDS/IPS 시스템을 사용할 수도 있습니다. 방화벽과 IDS/IPS는 모두 고객 워크로드를 위한 조직의 모니터링 가능성 스택 및 인프라를 위한 IO의 SIEM 스택과 통합되어 추가 보안 분석 및 포렌식을 지원합니다.
방화벽은 의도하지 않은 액세스와 데이터 유출을 방지하기 위해 초기 보안 상황으로 기본 거부 규칙을 적용합니다. IO 및 PA에는 필요에 따라 추가 액세스 규칙을 정의하는 메서드가 있습니다. GDC 내부에는 고객 워크로드 데이터에서 관리 및 제어 기능을 격리하기 위해 물리적으로 분리된 두 개의 네트워크가 있습니다.
대역 외 관리 (OOB) 네트워크는 네트워크 기기, 스토리지 어플라이언스, 기타 하드웨어 구성요소의 구성 변경과 같은 관리 기능에만 사용됩니다. IO만 OOB 네트워크에 액세스할 수 있으며 예외적인 경우에만 액세스할 수 있습니다. 네트워크 ACL은 IO가 제어하는 루트 관리자 클러스터에 있는 서버만 이 네트워크에 액세스할 수 있도록 구성됩니다. 데이터 영역 네트워크는 워크로드 서버를 함께 연결하며 PA 및 AO가 액세스할 수 있습니다.
소프트웨어 정의 네트워킹
데이터 영역 네트워크는 테넌트 트래픽 격리를 위한 가상 라우팅 및 전달(VRF)을 기반으로 하는 오버레이 네트워크입니다. 각 테넌트 조직에는 외부 및 내부 VRF 네트워크가 있습니다. 외부 부하 분산기 및 이그레스 NAT와 같은 외부 연결 서비스는 외부 도메인에 있습니다. 고객 워크로드는 내부 VRF에 상주합니다.
내부 네트워크는 노드 간 워크로드 트래픽, 조직 내 파일 및 블록 스토리지와 같은 테넌트 내 통신에 사용됩니다. 외부 네트워크는 조직 외부와 통신하는 데 사용됩니다. 액세스 제어 기능에 액세스하기 위한 테넌트 관리 트래픽 또는 프로젝트에 액세스하기 위한 고객 트래픽은 외부 네트워크를 거쳐야 합니다. 각 고객 워크로드에는 인그레스 및 이그레스 트래픽을 구성하는 부하 분산기와 NAT 게이트웨이가 있습니다.
가상 네트워크
GDC Virtual 네트워킹은 오버레이 네트워크를 기반으로 빌드된 조직 수준 네트워크 계층입니다. GDC 관리형 컨테이너 네트워크 인터페이스 (CNI) 드라이버인 Anthos 네트워킹 데이터 영역을 기반으로 합니다.
GDC의 가상 네트워킹 레이어는 조직 내에서 '프로젝트'라고 하는 소프트 격리를 제공합니다. 이 레이어는 다음과 같은 네트워크 보안 기능을 제공합니다.
- 프로젝트 네트워크 정책: 프로젝트 경계 보호용
- 조직 네트워크 정책: 조직 경계 보호용
프로젝트 네트워크 및 조직 네트워크 정책에는 의도하지 않은 액세스 및 데이터 유출을 방지하기 위한 시작점으로 기본 거부 구성이 있습니다.
서비스 거부 방지
GDC로 들어오는 모든 트래픽은 IDS/IPS 및 부하 분산기 집합을 통과합니다. IDS/IPS는 승인되지 않은 트래픽을 감지하고 삭제하며 세션 플러딩으로부터 리소스를 보호합니다. 부하 분산기는 서비스 손실을 방지하기 위해 트래픽을 적절하게 제한할 수 있습니다. 모든 외부 연결은 고객의 비공개 네트워크를 통해 처리되므로 고객은 분산 공격에 대한 추가 서비스 거부 보호 레이어를 제공할 수 있습니다.
암호화
이 섹션에서는 GDC 암호화를 간략하게 설명합니다.
PKI
GDC는 인프라 서비스의 중앙 집중식 X.509 CA 관리를 위한 공개 키 인프라(PKI)를 제공합니다. 기본적으로 GDC에는 설치별 비공개 루트 CA와 여기에서 배포되는 중간 및 리프가 있습니다. 또한 GDC는 고객 대상 엔드포인트에 고객이 발급한 인증서를 설치할 수 있도록 지원하므로 인증서 사용의 유연성이 향상됩니다. GDC는 트러스트 저장소 배포를 중앙에서 조정하므로 워크로드와 시스템 서비스가 애플리케이션 트래픽을 더 쉽게 인증하고 암호화할 수 있습니다. 전반적으로 GDC는 편리하면서도 엄격하게 제어되는 트러스트 관리를 위해 다양한 인프라 서비스를 보호하는 강력한 PKI 솔루션을 제공합니다.
키 관리 서비스
GDC는 하드웨어 보안 모듈 (HSM)에서 지원하는 키 관리 서비스 (KMS)를 제공합니다. KMS는 퍼스트 파티 서비스입니다. 키 자료는 KMS 내에 유지되며, KMS는 HSM에서 지원됩니다. 커스텀 리소스 정의(CRD)는 암호화된 키 자료를 보유합니다. KMS만 메모리의 원시 키 자료에 액세스할 수 있습니다. 조직당 KMS가 하나씩 있습니다. 모든 저장 데이터는 기본적으로 HSM 지원 키를 사용하여 암호화됩니다. 고객은 자체 암호화 키를 관리하도록 선택할 수도 있습니다 KMS는 FIPS 승인 알고리즘과 FIPS 검증 모듈을 지원합니다. KMS는 키 에스크로, 삭제 또는 재해 복구 사용 사례를 위해 안전한 방식으로 키 가져오기 및 내보내기를 지원합니다. 이러한 기능을 통해 KMS는 암호화 키를 관리하는 안전하고 안정적인 방법이 됩니다.
GDC는 고객 관리 암호화 키(CMEK)도 제공합니다. CMEK를 사용하면 고객이 GDC에서 저장 데이터를 보호하는 키를 제어할 수 있습니다. CMEK를 채택하는 주된 이유 중 하나는 데이터 유출 해결 및 오프보딩을 위한 높은 수준의 데이터 폐기 방법인 암호화 삭제입니다. 키는 보호하는 데이터와 별개로 삭제할 수 있습니다. 조직의 모든 데이터는 플랫폼 운영자가 필요에 따라 모니터링, 감사, 삭제할 수 있는 CMEK 집합으로 보호됩니다. CMEK 키는 HSM API를 사용하여 관리할 수 있는 암호화 키입니다. CMEK는 블록 스토리지, 가상 머신 디스크, 데이터베이스 서비스, 사용자 컨테이너 워크로드의 데이터를 암호화하는 데 사용할 수 있습니다.
암호화
이 섹션에서는 GDC 암호화를 간략하게 설명합니다.
저장 데이터
파일, 블록, 객체 스토리지에 저장된 모든 GDC 데이터는 여러 수준의 암호화를 사용하여 저장 데이터 암호화가 적용됩니다. 멀티 테넌트 환경에서 각 테넌트의 데이터는 파일, 블록, 객체 스토리지에 기록되기 전에 테넌트별 키로 암호화됩니다.
- 블록 스토리지 (애플리케이션 볼륨, VM 디스크, 데이터베이스 스토리지)는 세 가지 수준에서 암호화됩니다.
- 소프트웨어 레이어: 고객이 관리하는 볼륨별 HSM 지원 키를 사용하여 테넌트 전용 컴퓨팅 하드웨어 내에서 수행되는 Linux Unified Key Setup(LUKS) 암호화입니다.
- 어플라이언스 레이어: 고객이 관리하는 테넌트별 HSM 지원 키를 사용하여 스토리지 어플라이언스 내에서 수행되는 볼륨 집계 수준 암호화(NVE/NAE)입니다.
- 디스크 레이어: IO에서 관리하는 드라이브별 HSM 지원 키가 있는 자체 암호화 드라이브 (SED)입니다.
- 객체 스토리지는 두 계층에서 암호화됩니다.
- 버킷 레이어: 고객이 관리하는 버킷별 HSM 지원 키를 사용하여 테넌트 전용 컴퓨팅 하드웨어 내에서 조정되는 객체 데이터 암호화입니다.
- 디스크 레이어: IO에서 관리하는 드라이브별 HSM 지원 키가 있는 SED
- 단일 테넌트의 시스템 구성 데이터인 서버 디스크 스토리지는 한 계층에서 암호화됩니다.
- 디스크 레이어: 고객이 관리하는 드라이브별 HSM 지원 키가 있는 SED
전송 중 데이터
모든 GDC 트래픽은 기본적으로 FIPS 140-2 인증 암호화 모듈과 TLS 1.2 이상, HTTPS, IPSec 터널과 같은 업계 표준 프로토콜을 사용하여 암호화됩니다. 또한 고객은 공동 책임 모델에 따라 애플리케이션 계층에서 암호화된 알고리즘을 사용하여 GDC 위에 배포된 모든 애플리케이션의 암호화 요구사항이 충족되는지 확인해야 합니다.
Identity and Access Management(IAM)
시스템 액세스는 최소 권한의 원칙에 기반합니다. 사용자에게는 필요한 리소스에 대한 액세스 권한만 부여됩니다. 이 프로세스는 무단 액세스 및 오용으로부터 시스템을 보호합니다. 또한 시스템은 일방적인 액세스 금지와 같은 직무 분리를 시행합니다. 한 사람이 하나의 시스템이나 프로세스를 완전히 제어할 수 없습니다. 이 프로세스는 사기와 오류를 방지하는 데 도움이 됩니다. GDC는 고객의 기존 ID 공급업체와 통합할 수 있습니다. 이 시스템은 IDP 제휴를 위해 SAML 2.0과 OIDC를 지원합니다. 이 지원을 통해 사용자는 기존 ID 공급업체를 사용하여 시스템 내에서 사용자를 인증하여 한 위치에서 사용자를 관리할 수 있습니다. 모든 사용자와 워크로드는 시스템에 액세스하기 전에 인증됩니다. RBAC 및 ABAC는 모든 컨트롤 플레인 및 데이터 액세스를 승인하는 데 사용됩니다. 사용자는 인증 및 승인을 받은 경우에만 리소스에 액세스하고 작업을 수행할 수 있습니다. 모든 액세스는 감사 로그에 기록되므로 관리자는 누가 언제 리소스에 액세스했는지 추적할 수 있습니다. 이 프로세스는 무단 액세스 및 오용을 식별하는 데 도움이 됩니다.
보안 운영
GDC 보안 운영 (SecOps)은 엄격한 보안, 규정 준수, 주권 요구사항이 있는 법인에 정보 보증을 제공하여 규제 대상 고객의 에어 갭 적용 워크로드에 대한 운영 기밀성, 무결성, 가용성을 극대화합니다. 이 보안 아키텍처는 다음 목표를 충족하도록 설계되었습니다.
- 보안 분석 및 대응을 위해 GDC 플랫폼 로깅을 상호 연관시킵니다.
- 보안 취약점을 신속하게 식별, 보고, 추적합니다.
- 엔드포인트 탐지 및 대응(EDR)을 통해 모든 OIC 및 GDC 애셋을 방어합니다.
- SecOps 운영 센터에서 사이버 보안 사고를 식별, 억제, 근절, 복구하기 위해 지속적으로 모니터링할 수 있도록 도구, 프로세스, 런북을 제공합니다.
| 기능 | 설명 |
|---|---|
| 보안 정보 및 이벤트 관리 | Elastic Security는 다양한 소스의 보안 데이터를 수집, 색인 생성, 분석하여 조직이 위협을 탐지하고 대응할 수 있도록 지원하는 보안 정보 및 이벤트 관리 (SIEM) 플랫폼입니다. |
| 취약점 관리 | Tenable Security Center는 조직이 보안 취약점을 식별하고 해결하는 데 도움이 되는 취약점 관리 플랫폼입니다. |
| 엔드포인트 탐지 및 대응 | Elastic Security, Windows Defender, ClamAV 조직에 보안 상황에 대한 포괄적인 뷰를 제공하여 위협을 더 효과적으로 감지하고 대응할 수 있도록 하는 통합 보안 플랫폼입니다. |
| 안전한 케이스 관리 | 조직에서 보안 사고 수명 주기를 관리할 수 있는 소프트웨어 솔루션입니다. |
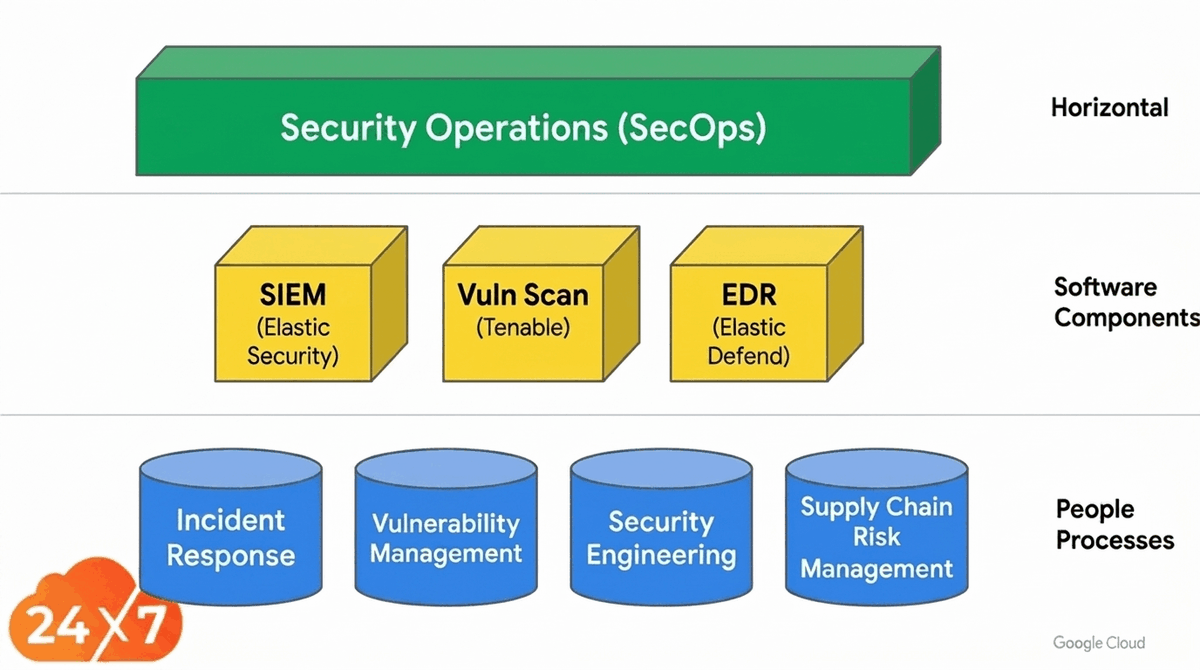
GDC SecOps를 사용하면 IO가 보안 운영 기능을 제공할 수 있습니다. GDC SecOps팀은 사고 대응, 취약점 관리, 보안 엔지니어링, 공급망 위험 관리를 포함한 사람 중심의 프로세스를 제공합니다. GDC SecOps를 사용하면 보안 운영 센터 (SOC)에서 다음을 수행할 수 있습니다.
| 기능 | 설명 |
|---|---|
| 감지 | Google의 보안 인프라는 잠재적인 위협과 취약점을 지속적으로 모니터링합니다. 위협이나 취약점이 감지되면 보안 운영팀에 즉시 보고서가 전송됩니다. |
| 분류 | 보안 운영팀은 각 사고를 분류하여 위협의 심각도와 적절한 대응을 결정합니다. |
| 격리 | 보안 운영팀은 위협을 억제하고 확산을 방지하기 위한 조치를 취합니다. |
| 조사 | 보안 운영팀은 사고를 조사하여 근본 원인을 파악하고 보안 상황의 취약점을 식별합니다. |
| 응답 | 보안 운영팀은 사고에 대응하고 발생한 피해를 완화하기 위한 조치를 취합니다. |
| 복구 | 보안 운영팀은 사고를 복구하고 시스템과 네트워크를 정상 상태로 복원하기 위한 조치를 취합니다. |
취약점 관리
GDC는 출시 전에 사전 프로덕션 환경에서 여러 취약점 식별 프로세스를 실행하여 잠재적인 Common Vulnerabilities and Exposure(CVE)를 파악합니다. GDC는 또한 일상적인 모니터링 및 보고를 위해 프로덕션 환경에서 취약점 스캔을 제공합니다. 프로덕션 환경의 모든 발견 사항은 위협 추적 및 완화 목적으로 보안 운영 프로세스에 통합됩니다.
보안 사고 대응
GDC에 배포된 코드에서 취약점이 발견되거나 시스템 내에서 사고가 발생하면 IO 및 GDC 보안팀에서 일련의 사고 대응 프로세스를 사용하여 완화하고, 보안 패치를 만들고 적용하며, 영향을 받는 당사자에게 알릴 수 있습니다. 이 사고 관리 프로세스는 GDC의 연결 해제된 특성에 맞게 수정된 Google의 표준 사고 관리 프로세스와 유사합니다.
발견된 각 CVE 또는 사고에 대해 사고 책임자 (IC)가 할당되어 대응 프로세스를 실행합니다. IC는 사고 확인 및 검증, 취약점에 공통 취약점 점수 체계 (CVSS) 점수 할당, 패치 생성 및 배포 준비 프로세스 관리, 적절한 커뮤니케이션 생성 등의 프로세스를 관리합니다.
신뢰성 운영
이 섹션에서는 GDC 안정성 작업에 대해 간략히 설명합니다.
로깅 및 모니터링
GDC는 GDC 플랫폼, 서비스, 워크로드에 대한 모니터링, 로깅, 추적, 보고 기능을 제공하는 모니터링 가능성 플랫폼과 함께 제공됩니다.
로깅 하위 시스템은 모든 핵심 GDC 플랫폼 및 서비스와 고객 워크로드의 로그를 시계열 데이터베이스로 수집하고 집계하며 대화형 사용자 인터페이스(UI) 및 API를 통해 해당 데이터를 제공합니다.
중요한 감사 로그 이벤트에는 다음 영역이 포함됩니다.
- 사용자 인증 및 승인 요청
- 인증 토큰 생성 및 취소
- 모든 관리 액세스 및 변경사항
- 모든 컨트롤 플레인 API 작업
- IDS, IPS, 방화벽, 바이러스 백신을 포함한 모든 보안 관련 활동
Break Glass 액세스
IO에 고객 데이터에 대한 액세스 권한이 없습니다. 하지만 긴급 상황에서는 IO가 고객 데이터에 액세스해야 하는 경우가 있을 수 있습니다. 이러한 경우 GDC에는 PA가 문제 해결을 위해 IO에 액세스 권한을 명시적으로 부여하는 데 사용하는 일련의 비상 액세스 절차가 있습니다.
모든 breakglass 사용자 인증 정보는 오프라인으로 금고에 저장되거나 HSM에 루팅된 키로 암호화됩니다. 이러한 사용자 인증 정보에 대한 액세스는 알림을 트리거할 수 있는 감사 가능한 이벤트입니다.
예를 들어 IAM 구성이 손상되어 사용자 액세스가 차단된 경우 IO는 보안 워크스테이션을 통해 SSH 인증서 기반 인증을 사용하며 액세스를 설정하려면 다자간 승인이 필요합니다. 수행된 모든 작업은 추적 및 감사 가능합니다. 비상 액세스 사고 후 SSH 키가 변경됩니다.
재해 복구
GDC는 PA가 클러스터, 네임스페이스 또는 VM의 백업 정책을 만들고 관리할 수 있는 백업 시스템과 함께 제공됩니다. 백업 시스템에는 예약, 백업 실행, 데이터 복원, 보고를 위한 일반적인 시스템이 포함됩니다.
시스템 업그레이드 및 업데이트
GDC는 에어 갭 적용 환경이므로 인프라 운영자가 고객 시스템에 대한 모든 업데이트를 처리합니다. Google은 IO가 다운로드할 수 있도록 안전한 위치에 바이너리 업데이트를 서명하고 게시합니다. IO는 바이너리를 검증하고 배포 및 배치를 위해 바이너리를 GDC로 이동합니다.
이 시스템에는 GDC 소프트웨어, 노드 수준 OS, 바이러스 백신 및 멀웨어 정의 및 서명, 스토리지 및 네트워크 어플라이언스, 기기 업데이트, 기타 바이너리 업데이트를 포함한 모든 소프트웨어 및 펌웨어 업데이트가 포함됩니다.
변경 관리 - 코드형 인프라
GDC는 코드형 인프라 (IAC)를 사용하여 GDC 구성의 프로비저닝 및 배포를 자동화합니다. IAC는 인프라 운영팀 간의 책임을 분리합니다. 예를 들어 구성 변경을 제안하는 것과 변경을 승인하는 것을 분리하여 전체 프로세스를 더 안전하게 만들 수 있습니다. GDC IAC를 사용하면 모든 구성 변경사항이 복수 사용자 검토 및 승인 프로세스를 통해 검증되므로 승인된 구성만 배포됩니다. 이러한 검토는 투명하고 감사 가능한 프로세스를 만들고, 변경사항의 일관성을 개선하며, 구성 드리프트를 줄입니다.
규정 준수 프로세스
GDC는 NIST 800-53, SOC 2와 같은 일반적인 규정을 준수하며 FIPS 140-2 및 3과 같은 인증을 지원합니다. GDC는 다양한 인증 프로세스를 거치며 Google 수준의 보안 표준을 충족합니다. 규정 준수는 지속적인 프로세스입니다. 이 여정에서 고객과 운영자를 지원하기 위해 GDC는 지속적인 모니터링과 테스트를 제공합니다. GDC는 지속적인 모니터링 프로세스의 보안 관행의 일환으로 알 수 없는 소프트웨어 및 하드웨어 또는 새 소프트웨어 또는 하드웨어 추가와 같은 인벤토리 변경사항을 추적합니다. GDC는 악의적인 행위자의 공격을 시뮬레이션하여 정기적으로 침투 테스트를 수행합니다. GDC는 시스템에서 멀웨어를 주기적으로 검사하고 감염이 있으면 GDC에 알립니다. 재해 복구 테스트 프로세스는 재해와 관련된 상황에서 복구하는 GDC의 기능을 테스트합니다. 이러한 프로세스는 GDC 데이터와 시스템을 안전하게 보호합니다.
보안 기술 구현 가이드(STIG) 규정 준수
STIG 규칙 RHEL-08-040320에 따라 xorg-x11-server-common 패키지는 NVIDIA GPU 드라이버 및 하드웨어 가속 라이브러리 (예: Vulkan 및 Mesa)에 필요한 승인된 시스템 종속 항목입니다. 그래픽 디스플레이 관리자 서비스는 노드 운영체제 이미지에서 사용 중지되고 비활성 상태입니다.