


Questo documento descrive i modi in cui puoi gestire le risorse in più zone in un universo Google Distributed Cloud (GDC) con air gap. Ogni superficie, che si tratti della console GDC, della CLI gdcloud, delle API o di Terraform, fornisce meccanismi per gestire in modo appropriato le risorse in una zona designata per le risorse di zona o a livello globale per le risorse supportate per il provisioning globale. In un universo multizona, devi gestire le risorse di zona e globali per garantire l'alta affidabilità.
Questo documento è rivolto ai seguenti gruppi di segmenti di pubblico:
- Amministratori della piattaforma, come gli amministratori IT, responsabili dello sviluppo dei workflow di ripristino di emergenza.
- Operatori di applicazioni, come gli sviluppatori di applicazioni, responsabili dello sviluppo e della manutenzione delle applicazioni in un universo GDC.
Per saperne di più, consulta la documentazione relativa ai segmenti di pubblico per GDC con air gap.
Prima di iniziare
Prima di gestire le risorse in più zone, devi completare i seguenti prerequisiti in base alla piattaforma che preferisci:
- Per utilizzare l'interfaccia a riga di comando di Distributed Cloud, installa la CLI gdcloud.
- Per eseguire il deployment di risorse personalizzate dell'API a livello di zona e globale, installa il componente
kubectl. - Per utilizzare Terraform, configura il provider Kubernetes di Terraform.
Passa al contesto globale
Per gestire le risorse che coprono tutte le zone o che sono supportate per il provisioning globale, passa al contesto globale.
Console
Il contesto globale viene impostato accedendo all'URL globale, che segue questa sintassi:
https://console.ORG_NAME.SUFFIX
Vai all'URL globale per avere una visualizzazione globale delle tue risorse nelle varie zone.
gdcloud
L'URL globale viene impostato con il parametro organization_console_url durante l'inizializzazione della configurazione predefinita della CLI gdcloud.
Il contesto globale viene assunto a meno che tu non abbia impostato esplicitamente un contesto di zona.
Per ripristinare l'URL globale, completa i seguenti passaggi:
Imposta l'URL della console dell'organizzazione predefinita sull'URL globale:
gdcloud config set core/organization_console_url GLOBAL_URLAccedi al contesto globale:
gdcloud auth login --login-config-cert=CA_CERTSostituisci
CA_CERTcon il certificato dell'autorità di certificazione (CA) installato nell'archivio dei certificati attendibili del sistema. Per saperne di più, consulta Configurazione del certificato TLS web.
API
Devi definire esplicitamente il file kubeconfig per il server API di gestione globale nei comandi kubectl quando gestisci o esegui il provisioning delle risorse personalizzate dell'API KRM globale. Ad esempio:
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
Puoi impostare automaticamente il contesto globale per le chiamate API impostando il contesto kubectl sul server API globale. Per saperne di più, consulta Risorse del server API globale.
Terraform
Devi definire esplicitamente il server API di gestione globale nel tuo modulo Terraform e inizializzarlo:
Definisci il file kubeconfig per il server API di gestione globale in un file Terraform all'interno del modulo, ad esempio il file
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }Per saperne di più su come ottenere il file kubeconfig del server API globale, consulta Risorse del server API globale.
Applica il nuovo contesto globale per il modulo Terraform:
terraform apply
Tutte le azioni Terraform successive vengono chiamate nel contesto globale.
Passa a un contesto a livello di zona
Per gestire le risorse ospitate all'interno di una determinata zona, passa a un contesto di zona.
Console
Il contesto di zona viene impostato accedendo all'URL di zona, che segue questa sintassi:
https://console.ORG_NAME.ZONE.SUFFIX
Vai all'URL della zona per visualizzare le risorse ospitate all'interno della singola zona.
Molte pagine delle risorse offrono anche selettori di ambito delle zone, che ti consentono di passare da un contesto di zona all'altro all'interno della pagina della console GDC.
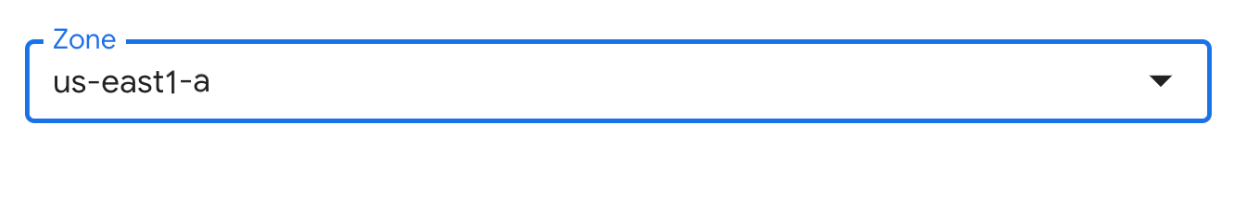
Seleziona il contesto di zona dai meccanismi forniti per visualizzare e gestire le risorse di zona.
gdcloud
Poiché il contesto globale è configurato per impostazione predefinita quando utilizzi la CLI gdcloud, devi impostare esplicitamente il contesto di zona per manipolare le risorse di zona. Puoi eseguire questa azione in uno dei seguenti tre modi, a seconda del workflow che preferisci:
- Imposta la configurazione della zona predefinita: consigliata se lavori principalmente in contesti di zona.
- Imposta la configurazione dell'URL di zona: consigliato se prevedi di passare spesso dal contesto globale a quello di zona e viceversa.
- Applica il flag
--zone: consigliato se vuoi la flessibilità di applicare direttamente un contesto di zona senza aggiornamenti della configurazione della CLI gdcloud.
Per applicare uno di questi approcci, completa i seguenti passaggi:
Imposta la configurazione della zona predefinita
Imposta la configurazione della zona per l'istanza della CLI gdcloud:
gdcloud config set core/zone ZONE_NAMESostituisci
ZONE_NAMEcon il nome della zona da impostare per il tuo contesto. Per saperne di più, consulta Elenca le zone in un universo.
Imposta la configurazione dell'URL di zona
Imposta l'URL della console predefinito della tua organizzazione sull'URL di zona:
gdcloud config set core/organization_console_url ZONAL_URLAccedi alla zona:
gdcloud auth login --login-config-cert=CA_CERTSostituisci
CA_CERTcon il certificato dell'autorità di certificazione (CA) installato nell'archivio dei certificati attendibili del sistema. Per saperne di più, consulta Configurazione del certificato TLS web.
Esegui il comando della CLI gdcloud con il flag
--zoneincluso. Ad esempio:gdcloud auth print-identity-token --zone=ZONE_NAMEPuoi impostare il flag
--zoneper qualsiasi comando che lo supporti. Per verificare se il comando specifico fornisce il flag--zone, consulta la documentazione di riferimento della CLI gdcloud.Puoi utilizzare il flag
--zoneda qualsiasi contesto globale o di zona.
API
Devi definire esplicitamente il file kubeconfig per il server API di gestione a livello di zona nei comandi kubectl quando gestisci o esegui il provisioning delle risorse personalizzate dell'API KRM a livello di zona. Ad esempio:
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
Puoi impostare automaticamente il contesto di zona per le chiamate API impostando il contesto kubectl sul server API di gestione della zona. Per ulteriori informazioni, consulta Risorse del server API di gestione a livello di zona.
Terraform
Devi definire esplicitamente il server API di gestione a livello di zona nel modulo Terraform e inizializzarlo:
Definisci il file kubeconfig per il server API di gestione a livello di zona in un file Terraform all'interno del modulo, ad esempio il file
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }Per ulteriori informazioni su come ottenere il file kubeconfig del server API di gestione a livello di zona, consulta Risorse del server API di gestione a livello di zona.
Applica il nuovo contesto globale per il modulo Terraform:
terraform apply
Tutte le azioni Terraform successive vengono chiamate nel contesto della zona configurata.
Elenca le zone in un universo
Per gestire le risorse di zona in più zone, devi conoscere tutte le zone disponibili nel tuo universo.
Elenca tutte le zone del tuo universo:
gdcloud zones listL'output è simile al seguente:
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
Passaggi successivi
- Scopri di più sui server API globali e di zona disponibili in un universo GDC.
- Consulta la guida all'alta affidabilità per assicurarti che la tua applicazione sia resiliente ai guasti delle zone locali.
- Visita le pagine di riferimento di gdcloud CLI per un elenco completo dei comandi gdcloud CLI disponibili.
- Per configurare Terraform, consulta la panoramica di Terraform.