


Google Distributed Cloud (GDC) con air gap fornisce un'API per l'infrastruttura a chiave pubblica (PKI) per ottenere un certificato web. Questa API supporta diverse modalità utente:
- Completamente gestiti: certificati emessi dall'infrastruttura PKI di GDC e concatenati a un'autorità di certificazione radice autofirmata gestita da GDC.
- Certificato BYO: fornisci un pool di certificati con un certificato con carattere jolly predefinito. GDC utilizzerà il certificato più adatto al tuo servizio.
- Certificato BYO con ACME: certificati utilizzati dai servizi rivolti al pubblico emessi dal tuo server ACME.
- BYO SubCA: certificati emessi dall'infrastruttura PKI di GDC e concatenati alla tua SubCA. Devi fornire la SubCA e consentire a GDC di gestirla.
Definizioni della modalità PKI di Infra
Questa sezione fornisce una spiegazione dettagliata di ogni modalità utente PKI.
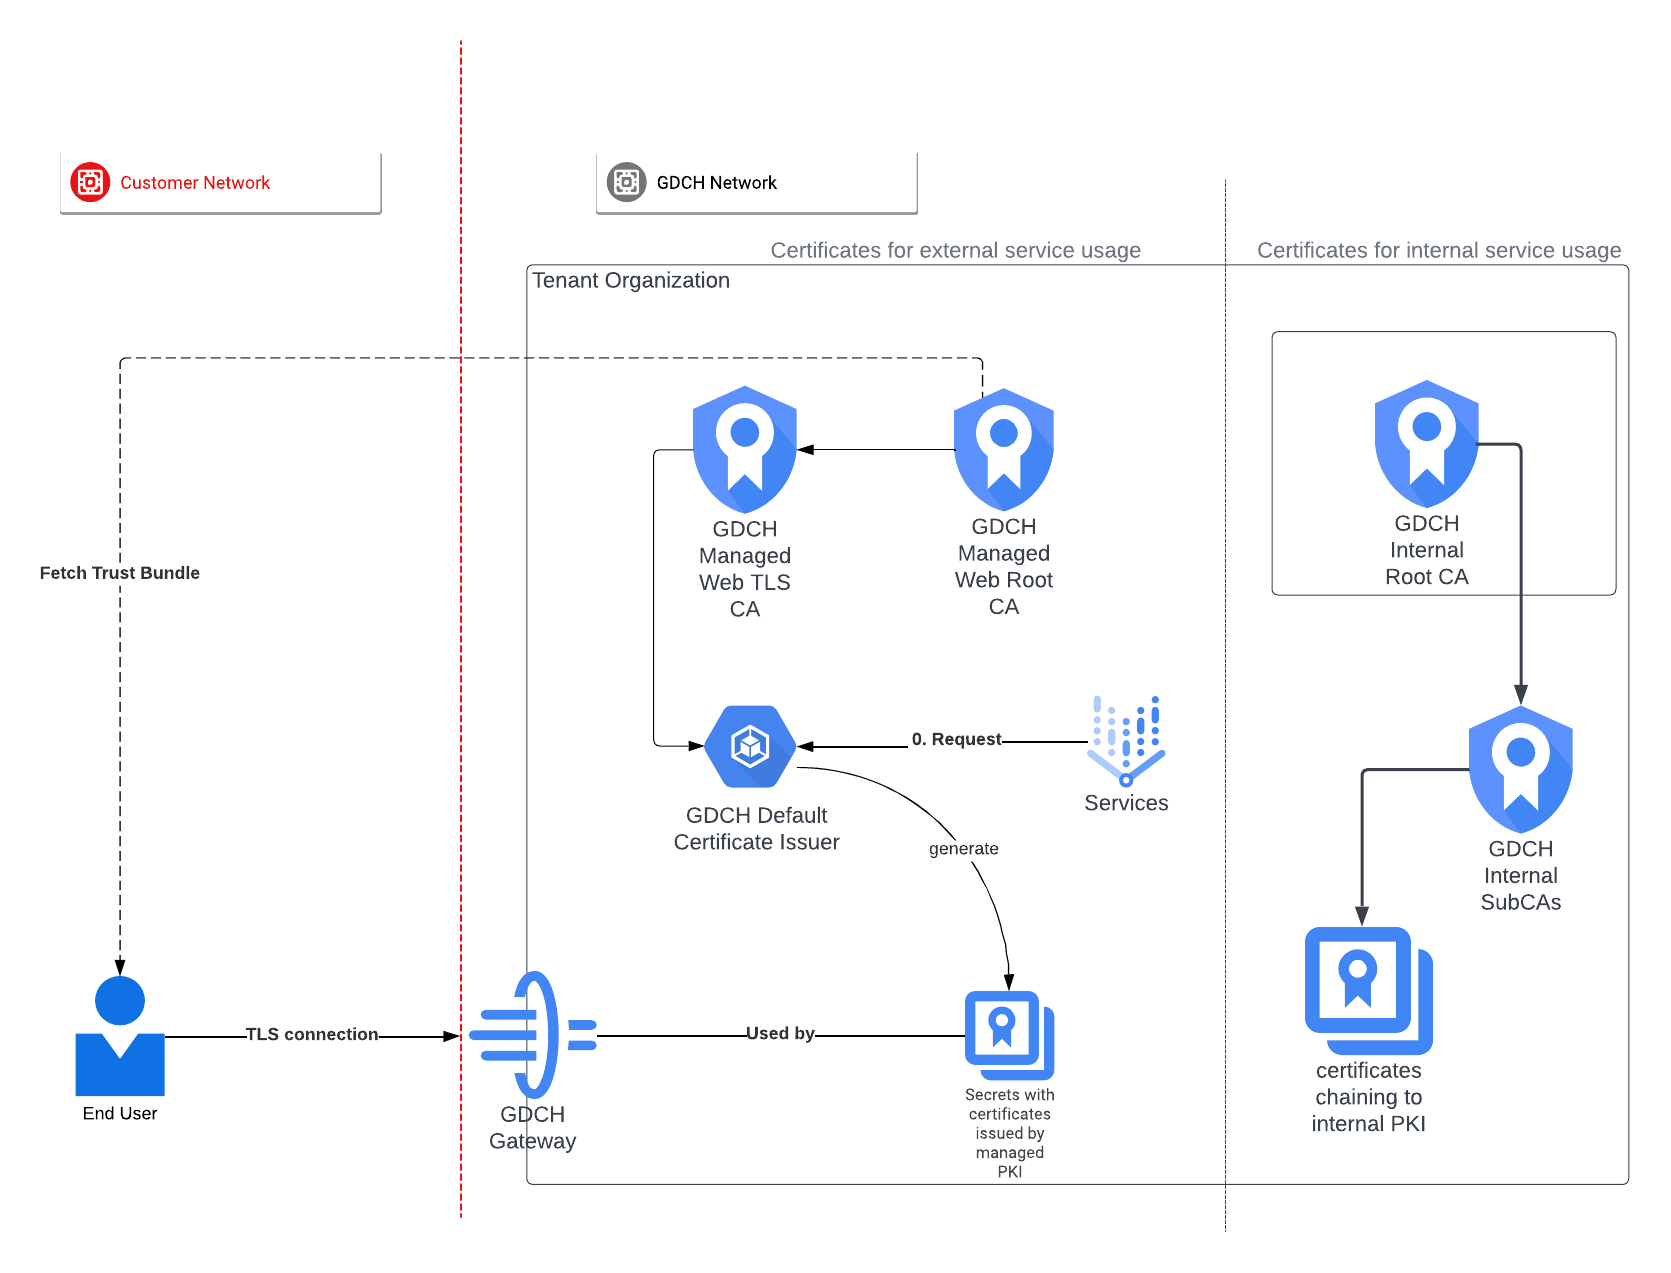
Modalità Completamente gestito (modalità predefinita)
In modalità completamente gestita, ogni cluster di amministrazione dell'organizzazione si basa sull'infrastruttura a chiave pubblica (PKI) di GDC per emettere i certificati. Quando crei una nuova organizzazione, questa modalità viene applicata per impostazione predefinita. In seguito, puoi passare a una modalità PKI diversa.
Con questa modalità, devi ottenere e distribuire la CA radice nel tuo ambiente per l'attendibilità.
Modalità BYO Certificates
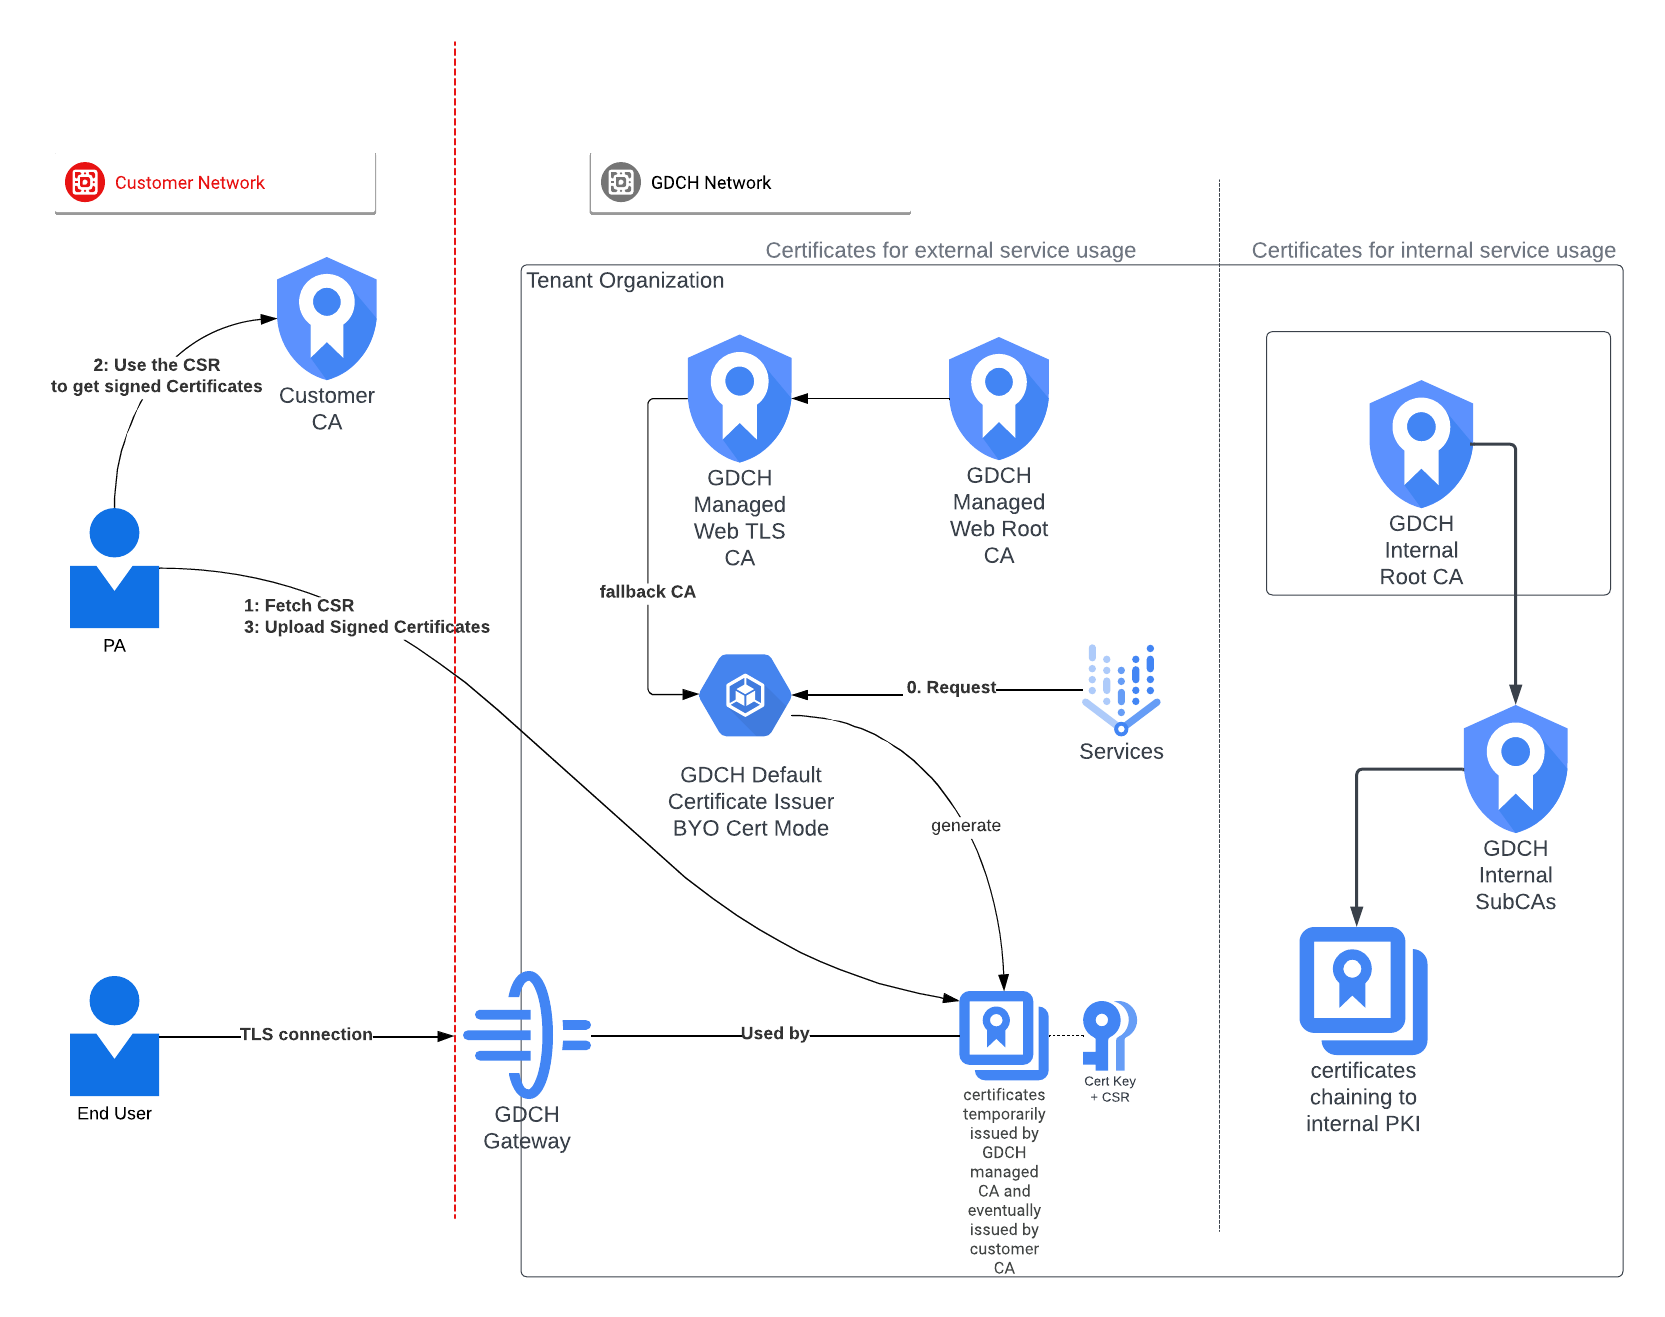
La modalità BYO Certificate supporta la firma dei certificati foglia con CA esterne o gestite dall'utente. Questa modalità genera una richiesta di firma del certificato (CSR) per ogni richiesta di certificato. In attesa della firma, la modalità BYO cert cerca un certificato esistente firmato dal cliente nel pool che corrisponda alla richiesta di certificato:
- Se non riesce a trovare un certificato corrispondente, una CA di riserva gestita da GDC emette un certificato temporaneo pronto per l'uso immediato.
- Se trova un certificato corrispondente, lo utilizza come certificato temporaneo per la richiesta corrente.
Per firmare la CSR, devi seguire questi passaggi:
- Scarica il CSR dallo stato della risorsa personalizzata
Certificate. - Carica il certificato firmato e il certificato CA esterno nella stessa risorsa personalizzata
Certificatecon un aggiornamento del campospec.
Per gestire la verifica e sostituire il certificato temporaneo, Distributed Cloud aggiorna il secret del certificato con il certificato caricato e la CA esterna. Non devi modificare i tuoi archivi di attendibilità.
Per ulteriori informazioni, consulta Firma il certificato BYO.
Certificati BYO con modalità ACME
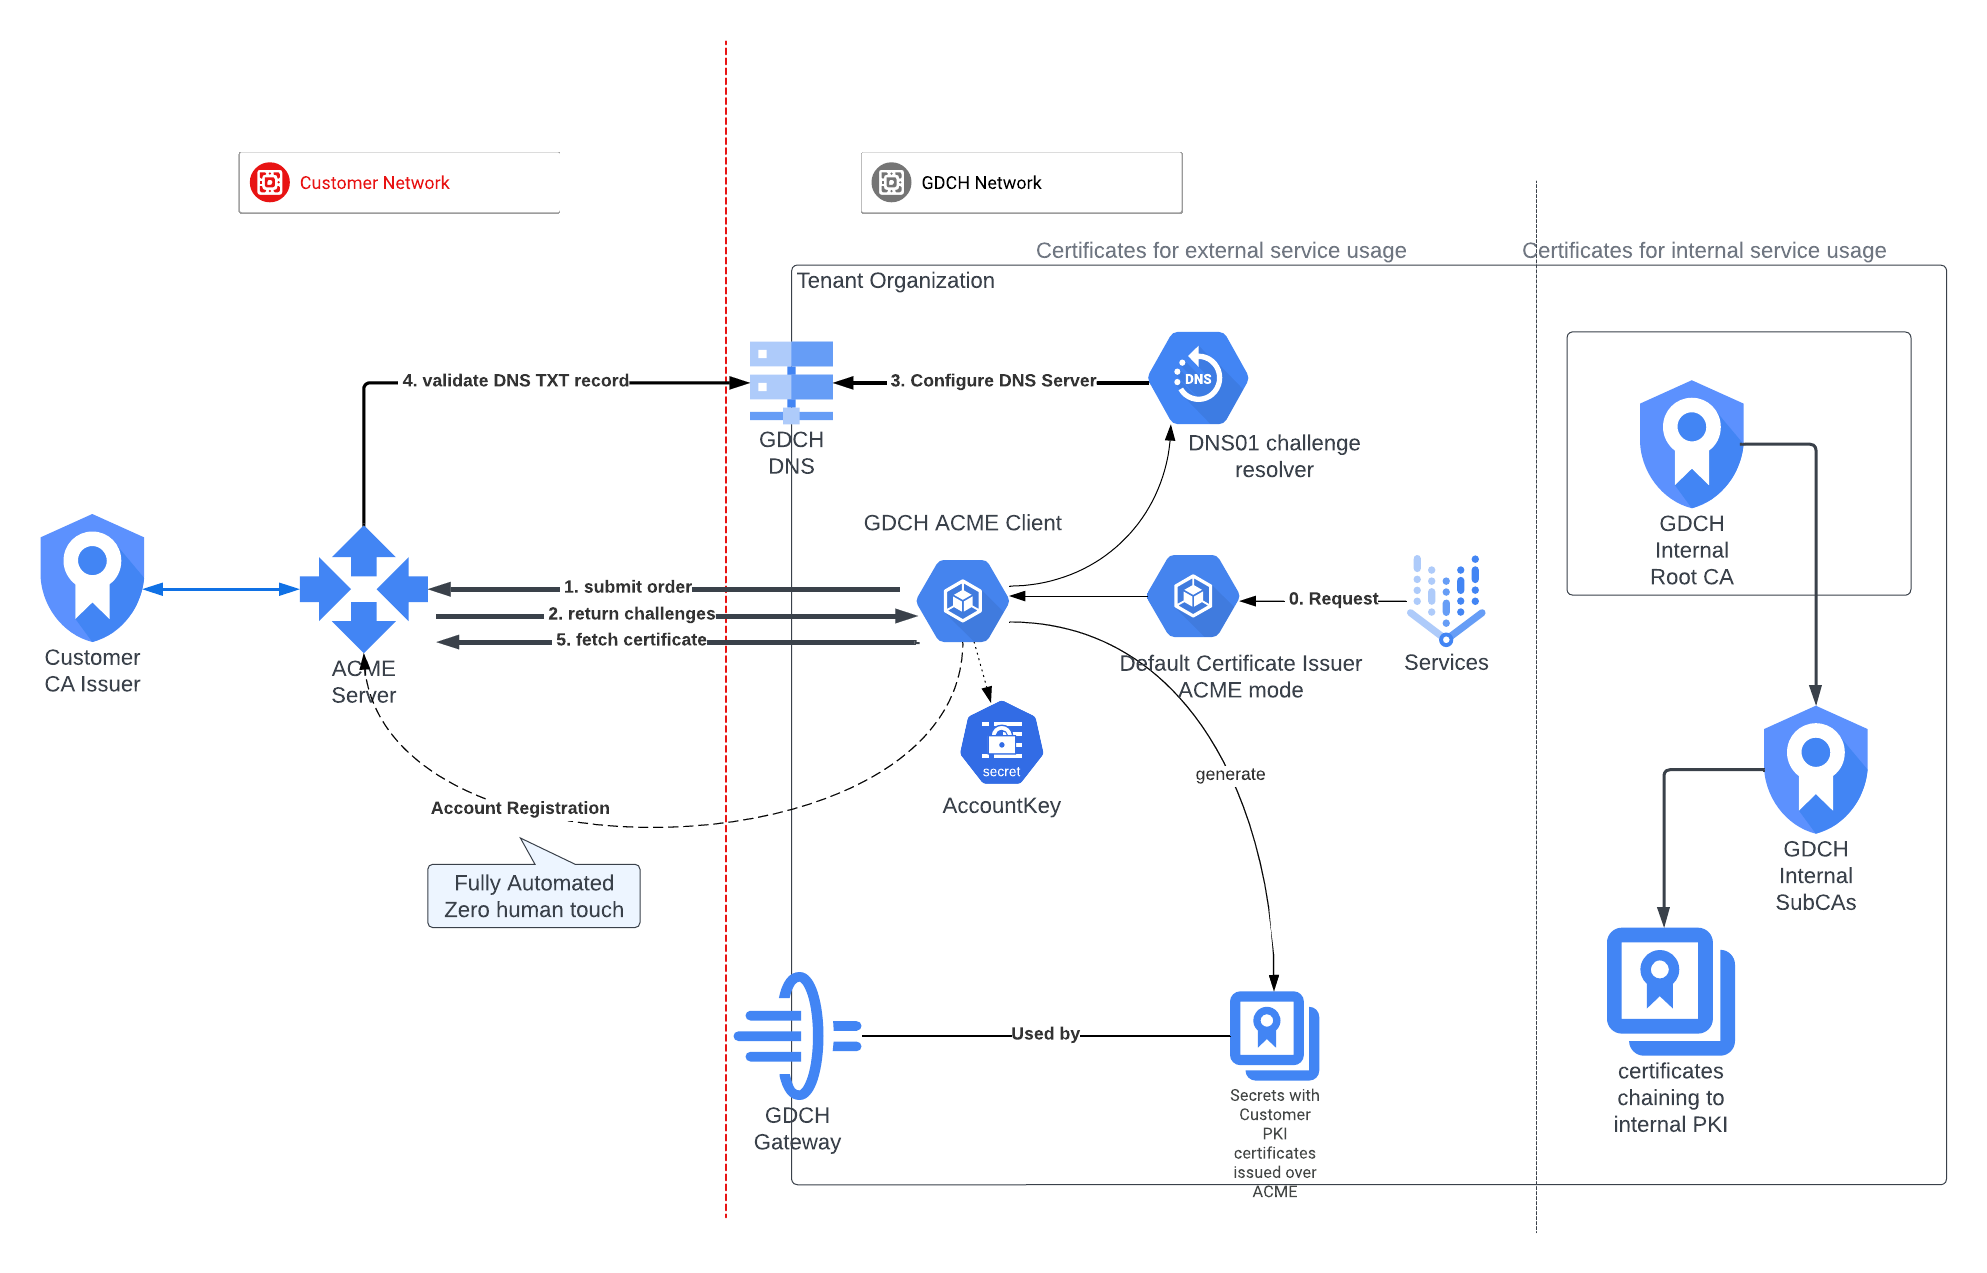
Con la modalità BYO Cert con ACME, un client ACME gestito da GDC esegue il deployment in un sito Distributed Cloud e comunica con un server ACME, ovvero una CA di cui hai eseguito il deployment nel tuo sito. Il server ACME utilizza il protocollo ACME per richiedere, convalidare e gestire i certificati.
Il protocollo ACME supporta diverse verifiche, ad esempio HTTP-01 e DNS-01. Queste verifiche aiutano a dimostrare la proprietà del dominio e a ottenere i certificati automaticamente. Distributed Cloud utilizza la verifica DNS-01. Con questa verifica, il client Distributed Cloud aggiunge un record DNS specifico alla zona DNS del dominio. Una volta completata la verifica, la CA ACME emetterà automaticamente il certificato. Non devi modificare i tuoi archivi di attendibilità.
Per scoprire di più sul protocollo ACME, consulta il documento pubblico di Datatracker per RFC 8555: https://datatracker.ietf.org/doc/html/rfc8555.
Modalità BYO SubCA
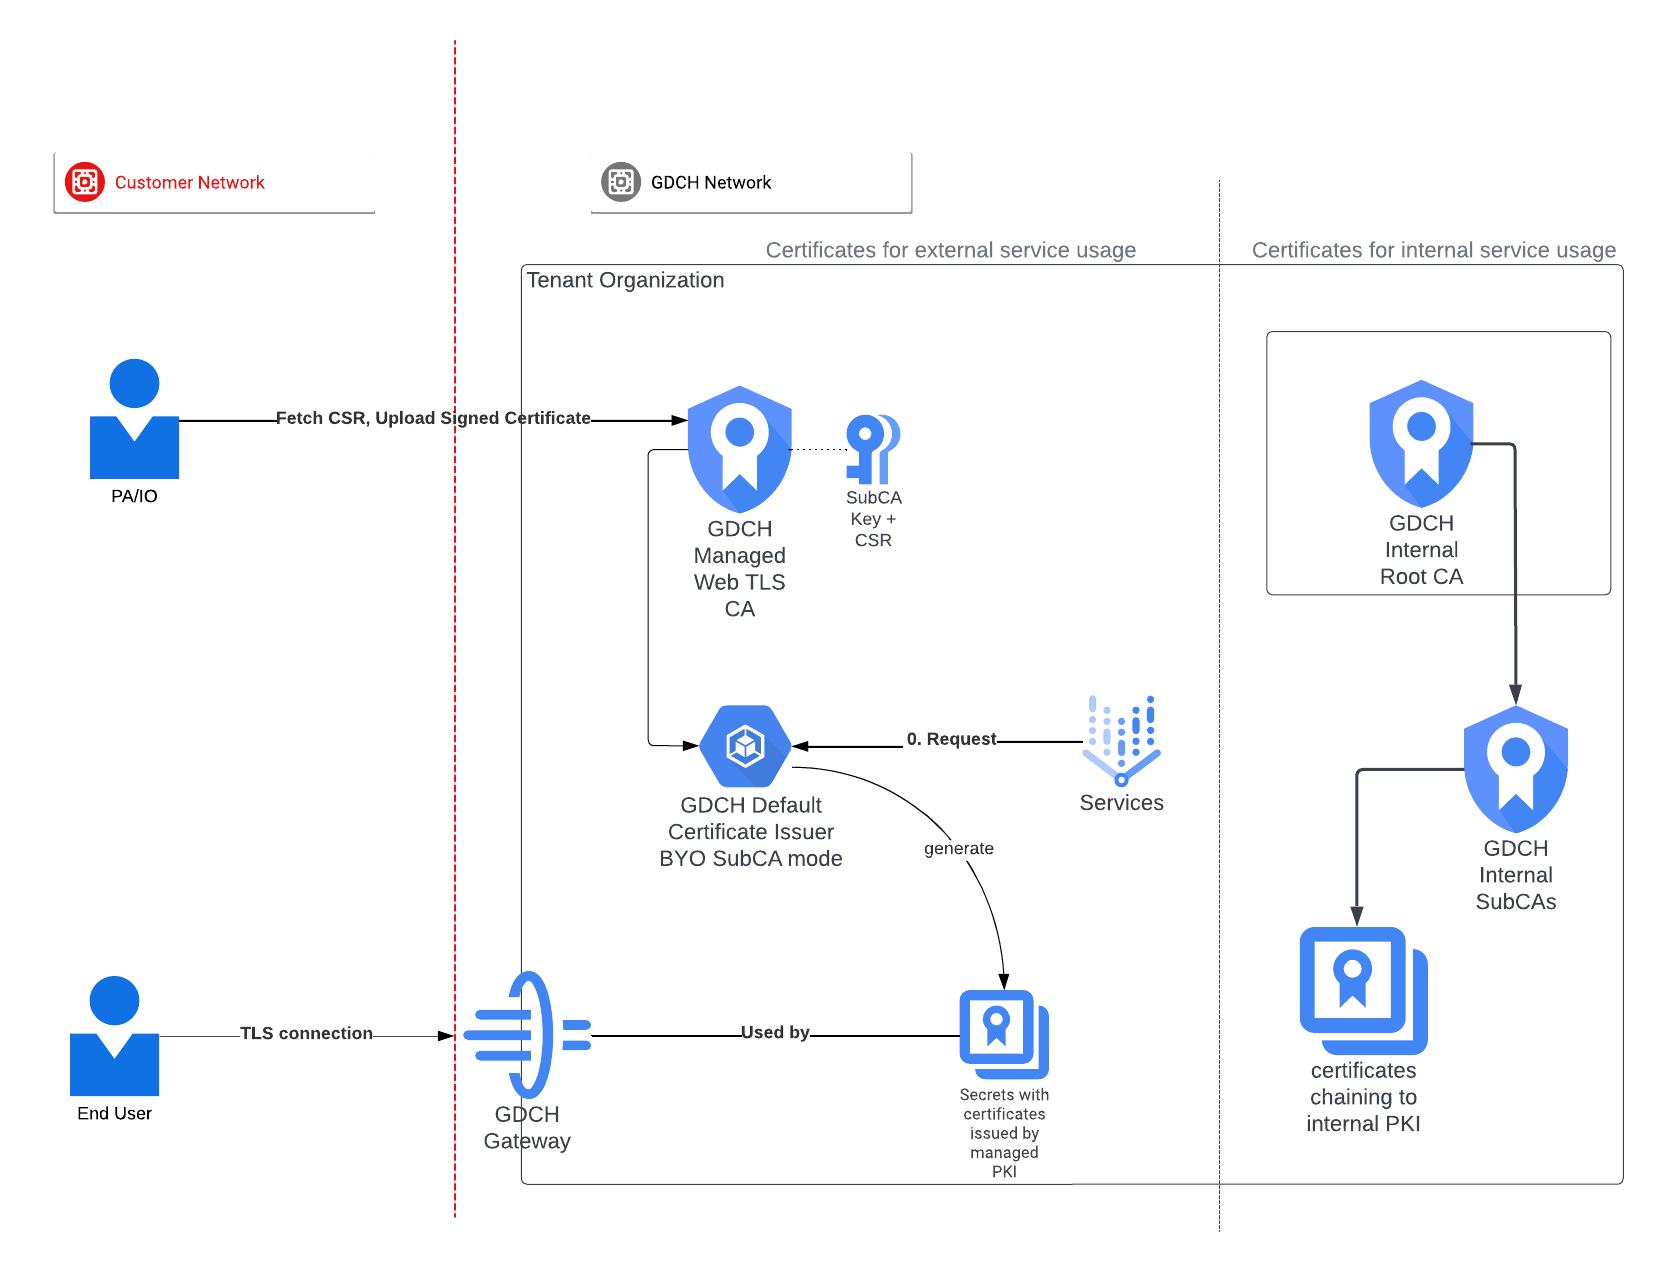
Con la modalità BYO SubCA, viene generata una CSR per la SubCA all'interno del cluster di amministrazione dell'organizzazione Distributed Cloud. Devi firmare la richiesta CSR e caricare il certificato firmato nel sistema. Per saperne di più, consulta Firma il certificato BYO SubCA.
Puoi creare una risorsa personalizzata CertificateIssuer che rimandi a questa SubCA e contrassegnarla come CertificateIssuer predefinita.
La CA secondaria appena creata emette tutti i certificati web successivi. Non devi modificare i tuoi archivi di attendibilità.
Passaggio a un'altra modalità PKI
L'API PKI supporta la transizione dalla modalità predefinita completamente gestita ad altre modalità personalizzate supportate. Per saperne di più, consulta Transizione a diverse modalità PKI.