


Subnet adalah subdivisi logis dari jaringan alamat IP yang menyediakan segmen yang dapat dikelola untuk layanan Anda. Anda dapat menentukan subnet dengan rentang alamat IP tertentu atau mengonfigurasinya untuk alokasi dinamis di Google Distributed Cloud (GDC) dengan air gap.
Dokumen ini ditujukan bagi administrator jaringan dalam grup administrator platform dan developer aplikasi dalam grup operator aplikasi yang bertanggung jawab mengelola traffic jaringan untuk layanan mereka. Untuk mengetahui informasi selengkapnya, lihat dokumentasi Audiens untuk GDC dengan air gap.
Jaringan di GDC
Ada dua jenis jaringan berbeda yang tersedia di organisasi GDC yang dapat Anda alokasikan alamat IP-nya:
- Virtual Private Cloud (VPC): jaringan yang dialokasikan alamat IP internal yang hanya dapat diakses oleh workload di dalam organisasi Anda.
- Segmen jaringan eksternal: jaringan yang dialokasikan alamat IP eksternal yang dapat diakses oleh jaringan eksternal yang terhubung ke organisasi Anda.
Anda dapat mengalokasikan subnet dalam setiap jenis jaringan untuk mencapai tujuan tertentu. Subnet adalah subdivisi logis dari jaringan alamat IP, yang ditentukan oleh rentang classless inter-domain routing (CIDR). Rentang CIDR memungkinkan Anda merepresentasikan alamat IP dan jaringan yang sesuai untuk digunakan oleh layanan. Setiap jaringan dalam jenis jaringan ini memiliki hierarki subnet independen.
Subnet dalam VPC dapat diakses dari dalam jaringan GDC dan tidak dapat dijangkau di luar GDC. Subnet VPC tersedia untuk mengalokasikan alamat IP internal dalam organisasi Anda. Subnet segmen jaringan diekspos ke jaringan eksternal yang terhubung ke organisasi, dan memungkinkan Anda menyediakan alamat IP eksternal yang tersedia untuk jaringan di luar organisasi Anda.
Setiap jaringan mengatur subnet ke dalam struktur hierarki hierarkis untuk menyediakan subdivisi logis dan alokasi rentang alamat IP di berbagai bagian jaringan, seperti zona, layanan, atau workload. Untuk mengetahui informasi selengkapnya, lihat Hierarki subnet.
Jaringan VPC
Jaringan VPC menggunakan alamat IP internal yang hanya dapat diakses dalam organisasi Anda dan tidak dapat dijangkau oleh jaringan di luar organisasi Anda.
Ada dua jaringan VPC yang tersedia dalam universe GDC Anda:
- VPC default: VPC yang dialokasikan alamat IP untuk workload internal, seperti container dan virtual machine (VM), di dalam dan di beberapa zona.
- VPC Infra: VPC yang dikelola sistem yang menghosting layanan pihak pertama GDC dengan air gap, seperti Vertex AI, Observability API, dan konsol GDC. Anda hanya menentukan alamat IP dalam VPC ini saat merencanakan arsitektur alamat IP organisasi Anda.
Alamat IP dalam VPC Default dan VPC Infra tidak boleh saling tumpang tindih dalam organisasi yang sama. Untuk mengetahui informasi selengkapnya, lihat Batasan.
Buat subnet di jaringan VPC untuk mengalokasikan alamat IP tambahan bagi workload internal.
Segmen jaringan eksternal
Segmen jaringan eksternal dialokasikan alamat IP eksternal yang dapat diakses oleh jaringan eksternal yang terhubung ke organisasi Anda. Segmen jaringan di GDC hanya dialokasikan alamat IP eksternal.
GDC menyediakan segmen jaringan yang terisolasi secara logis berikut:
- Segmen Jaringan Admin: jaringan yang dialokasikan alamat IP eksternal untuk layanan administratif selama pembuatan organisasi, seperti konsol GDC dan API pengelolaan. Anda hanya menentukan alamat IP dalam segmen jaringan ini saat merencanakan arsitektur alamat IP organisasi Anda.
- Segmen Jaringan Data: jaringan yang dialokasikan alamat IP eksternal untuk layanan seperti penafsiran alamat jaringan (NAT) egress dan load balancer eksternal.
Anda dapat menggunakan interkoneksi yang berbeda untuk menghubungkan segmen jaringan ke jaringan eksternal lainnya. Alamat IP dalam segmen jaringan tidak boleh tumpang-tindih satu sama lain. Untuk mengetahui informasi selengkapnya, lihat Batasan.
Buat subnet di segmen jaringan untuk mengalokasikan alamat IP eksternal tambahan untuk layanan yang harus terhubung ke jaringan di luar organisasi GDC Anda.
Hierarki subnet
Subnet dikategorikan berdasarkan jenisnya:
- Root: subnet level teratas yang dapat menjadi asal subnet lain. Subnet root global dibuat di setiap jaringan selama penyediaan organisasi Anda.
- Cabang: subnet yang berasal dari root atau subnet cabang lain, yang digunakan untuk membagi lebih lanjut ruang alamat IP.
- Leaf: subdivisi terkecil, biasanya digunakan untuk mengalokasikan alamat IP untuk layanan atau resource tertentu.
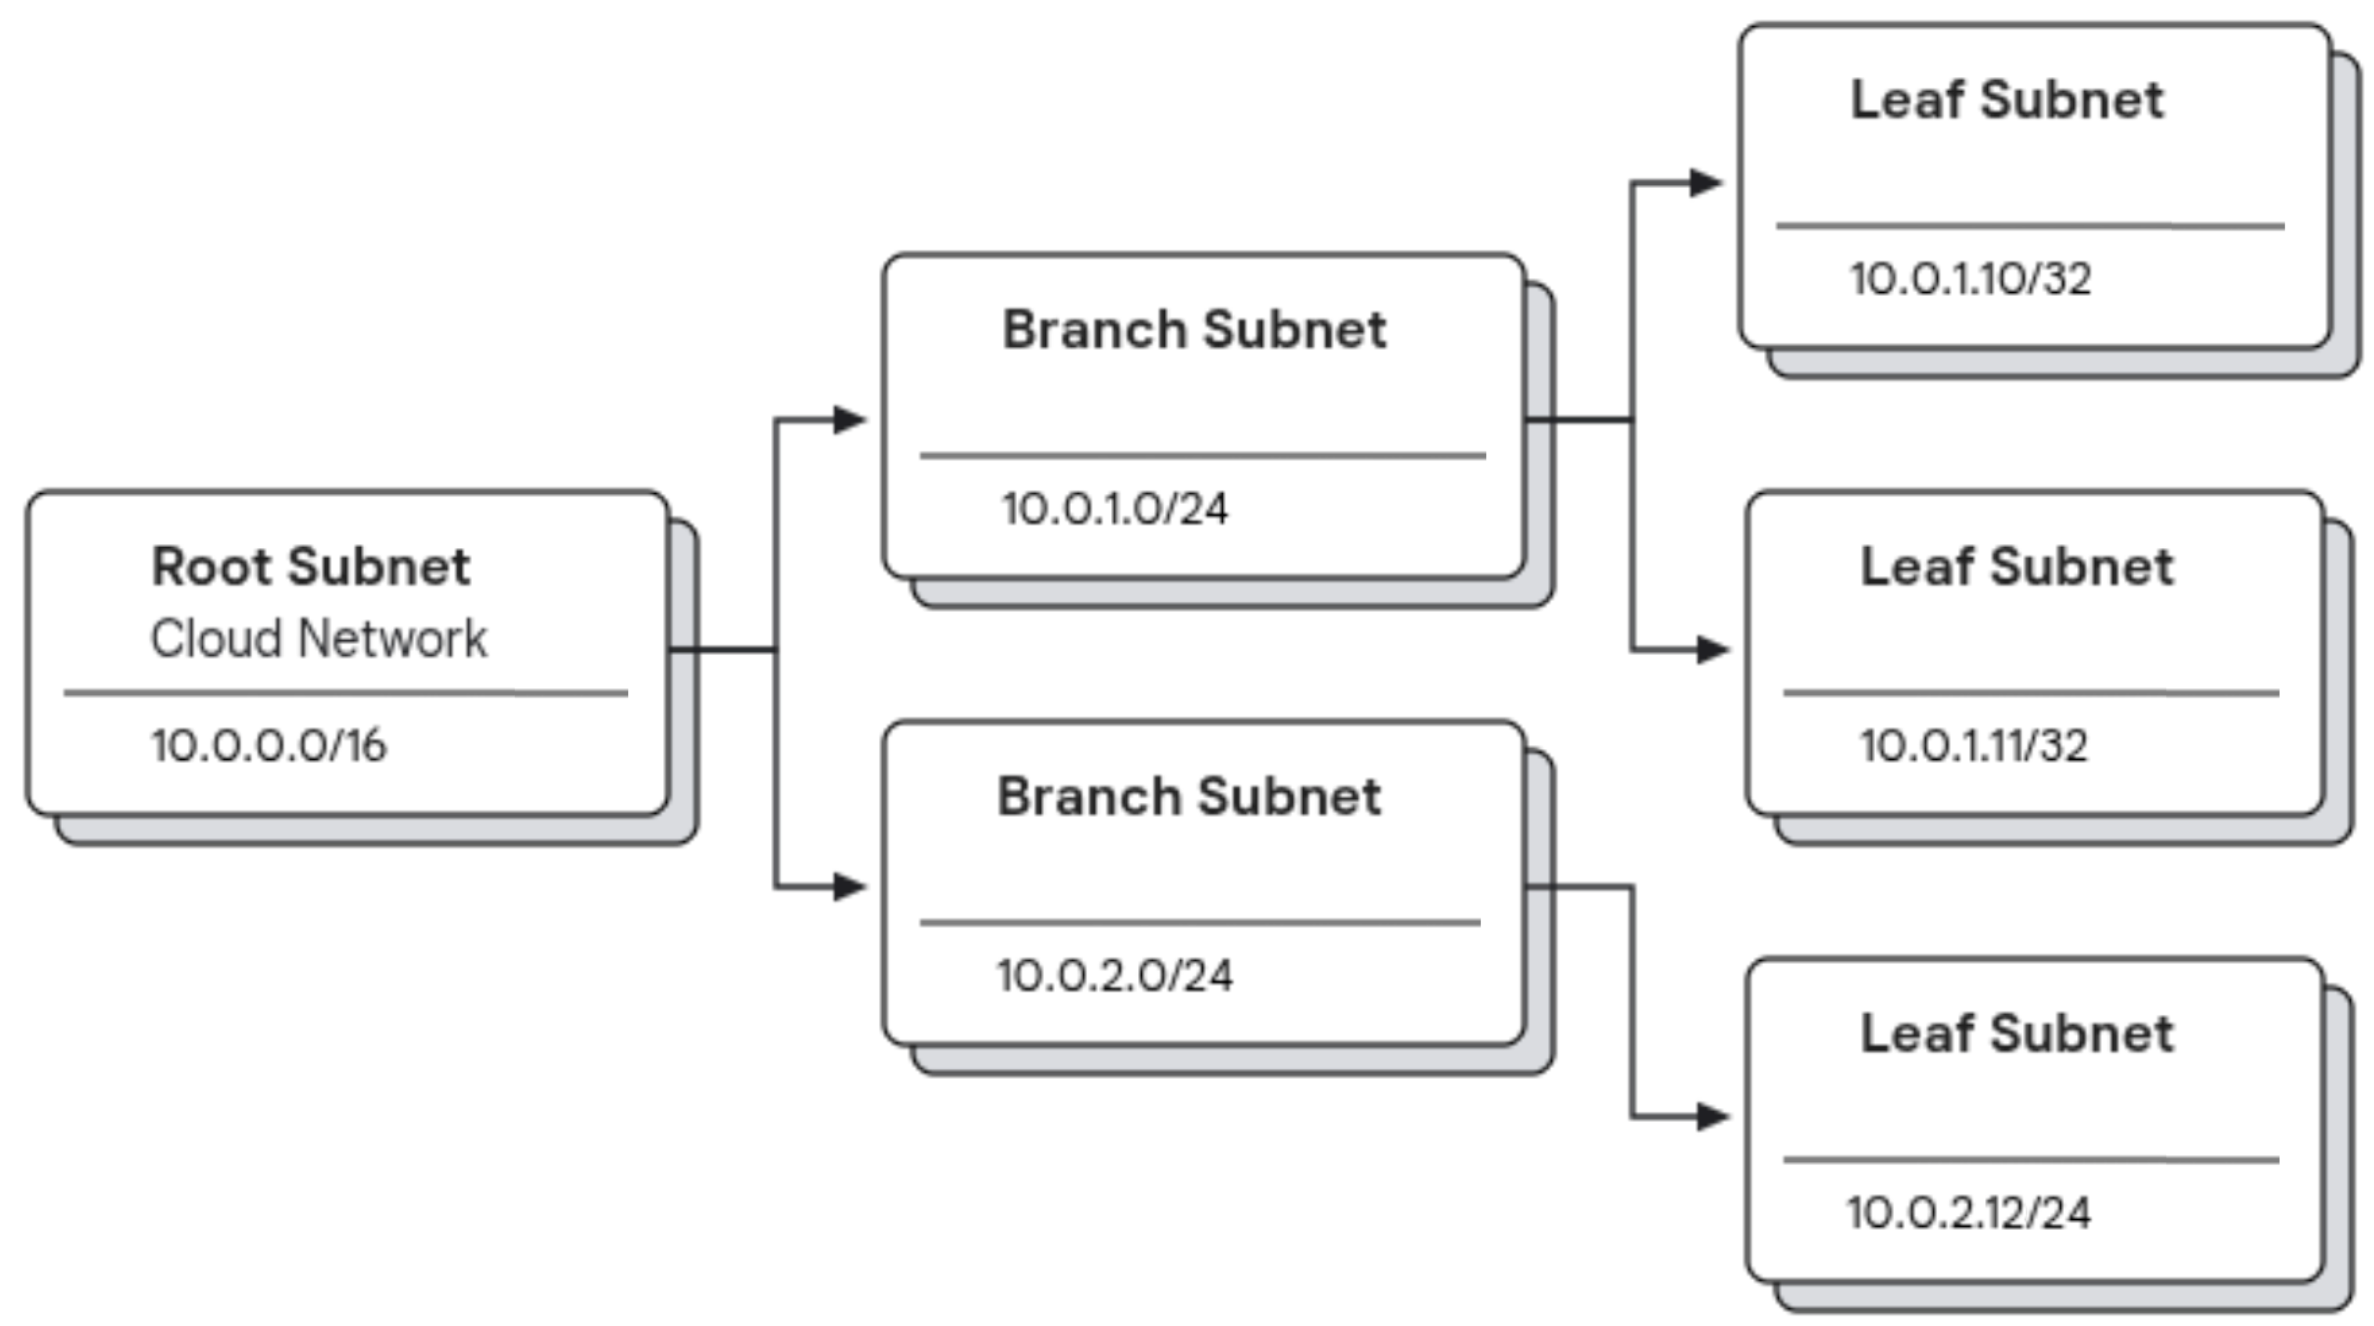
Contoh diagram ini menggambarkan cara berbagai jenis subnet terhubung satu sama lain:
- Subnet root
10.0.0.0/16yang berfungsi sebagai blok level teratas untuk alokasi alamat IP utama. - Dari subnet root, dua subnet cabang dengan nilai
10.0.1.0/24dan10.0.2.0/24diperoleh. Subnet cabang ini mewakili subdivisi ruang alamat root, yang ditujukan untuk tujuan yang lebih spesifik. - Subnet cabang dibagi lagi menjadi subnet leaf dengan nilai seperti
10.0.1.10/32,10.0.1.11/32, dan10.0.2.12/24. Subnet leaf ini biasanya merupakan subdivisi terkecil, yang sering kali mengalokasikan alamat IP tunggal untuk layanan atau resource tertentu.
Struktur hierarkis subnet ini memungkinkan Anda mendelegasikan dan mengatur jaringan secara efisien di seluruh zona, workload, dan layanan yang mengandalkan alamat IP dalam jaringan Anda. Untuk kontrol tambahan atas percabangan subnet, tentukan subnet Anda untuk mengalokasikan blok CIDR secara statis atau dinamis.
Subnet global dan zona
Di GDC, Anda dapat menyediakan subnet dalam dua cakupan yang berbeda: zona dan global. Subnet zona dan global ditentukan dan beroperasi dalam server API yang berbeda serta menawarkan kemampuan yang berbeda.
Setelah organisasi Anda disediakan, setiap jaringan memiliki subnet root global
yang dihosting di server API global organisasi Anda. Untuk menyediakan alamat IP dari subnet root global, Anda harus membuat resource Subnet global di server API global yang menyediakan blok CIDR ke satu zona atau di beberapa zona. Dalam subnet global, Anda menentukan kolom
propagationStrategy
untuk menunjukkan cara mengalokasikan blok CIDR di seluruh zona. Rentang alamat IP ini disediakan ke zona sebagai subnet root zona.
Setelah zona memiliki subnet root zonalnya sendiri, Anda dapat membuat resource Subnet zonal di server API pengelolaan zona untuk membagi lebih lanjut rentang alamat IP subnet menjadi subnet cabang tambahan dalam zona, atau subnet leaf yang tersedia untuk setiap workload dan layanan dalam zona.
Subnet global
Anda harus membuat subnet global untuk mengalokasikan alamat IP dari subnet root yang dihosting di server API global ke satu atau beberapa zona di universe GDC Anda.
Subnet global dibuat di server API global menggunakan grup API ipam.global.gdc.goog/v1, dan menyertakan kolom opsional seperti zone dan propagationStrategy untuk menentukan interaksinya dengan zona tertentu.
Subnet global menghosting blok CIDR sebagai rentang subnet cabang yang digunakan oleh zona di seluruh universe GDC. Untuk mengetahui informasi selengkapnya tentang tempat membuat subnet global, lihat Jaringan di GDC.
Subnet zona
Subnet zona ditautkan ke zona operasional tertentu, yang sering kali mencakup konfigurasi jaringan langsung. Subnet zona beroperasi secara ketat dalam satu zona, dan terutama disediakan untuk workload virtual machine dan container dalam zona tersebut. Subnet zona selanjutnya mengalokasikan alamat IP yang telah disediakan untuk digunakan oleh subnet global di zona tersebut.
Agar komunikasi VPC-ke-VPC di seluruh zona berfungsi dengan baik, subnet yang tidak tumpang-tindih harus digunakan di setiap zona.
Subnet zona dibuat di server API pengelolaan menggunakan grup API ipam.gdc.goog/v1, dan menyertakan kolom networkSpec opsional dalam spesifikasinya, sehingga Anda dapat menentukan elemen jaringan khusus zona seperti gateway dan ID VLAN.
Pelabelan subnet
Ada empat jenis label subnet:
ipam.gdc.goog/vpc: menentukan jaringan subnet sebagai VPC.ipam.gdc.goog/network-segment: menentukan jaringan subnet sebagai segmen jaringan.ipam.gdc.goog/usage: menentukan tujuan subnet.ipam.gdc.goog/subnet-group: menentukan grup subnet tempat subnet berada. Untuk mengetahui informasi selengkapnya, lihat Grup subnet.
Tabel berikut menunjukkan pemetaan antara jaringan dan label jaringan:
| Jaringan | Label |
|---|---|
| VPC Default | ipam.gdc.goog/vpc: default-vpc |
| VPC Infra | ipam.gdc.goog/vpc: infra-vpc |
| Segmen Jaringan Admin | ipam.gdc.goog/network-segment: admin |
| Segmen Jaringan Data | ipam.gdc.goog/network-segment: data |
Rentang CIDR keempat jaringan ditetapkan di organisasi Anda sebagai bagian dari proses bootstrap. Empat subnet global yang sesuai berada di server API global.
Subnet global tersebut adalah rentang CIDR tingkat root untuk setiap jaringan di semua zona dalam organisasi. Semua subnet global tingkat root memiliki label lain ipam.gdc.goog/usage: network-root-range.
Untuk setiap zona, subnet root jaringan zona awalnya tersedia di server API global yang berasal dari penyediaan organisasi. Anda dapat membuat subnet root tambahan untuk memperluas ruang alamat IP Anda. Setiap subnet root menghosting rentang CIDR untuk jaringan di zona tertentu, dan secara logis berfungsi sebagai subnet root dengan cakupan zona dengan label ipam.gdc.goog/usage: zone-network-root-range.
Subnet root ini harus dibuat terlebih dahulu di server API global dan otomatis disebarkan ke zona yang ditentukan. Untuk mengetahui informasi selengkapnya tentang cakupan subnet, lihat Subnet global dan zona.
Anda harus menggunakan label yang ditentukan saat membuat resource kustom Subnet untuk menerapkannya ke jaringan GDC yang sesuai.
Diagram berikut mengilustrasikan jaringan global dan zona dalam
universe GDC:
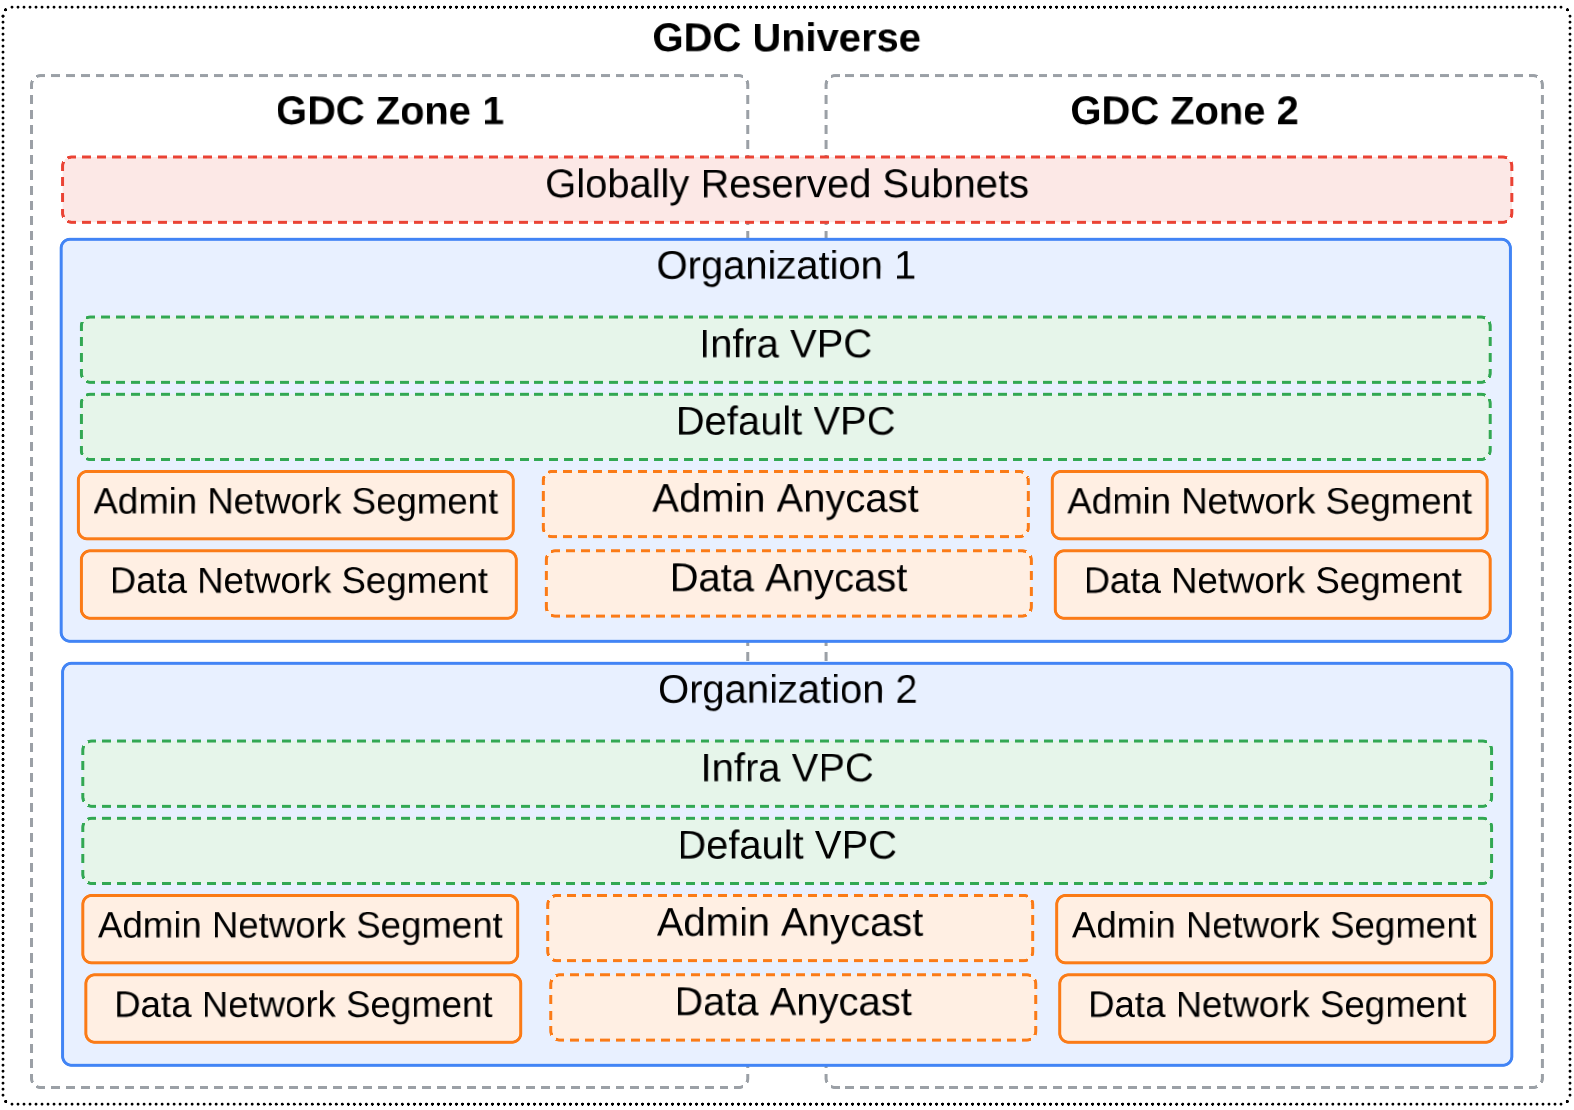
Dalam diagram ini, ada dua organisasi yang mencakup universe multi-zona. Setiap organisasi menentukan jaringan VPC dan segmen jaringan eksternal. Dalam contoh ini, alamat IP anycast digunakan untuk merutekan traffic di antara segmen jaringan eksternal zona sehingga zona terdekat atau berperforma terbaik melayani permintaan jaringan. Untuk mengetahui informasi selengkapnya tentang alamat IP anycast, lihat Alamat IP di GDC.
Grup subnet
Grup subnet adalah kumpulan subnet dengan label grup subnet yang sama, seperti
ipam.gdc.goog/subnet-group: subnetgroup1. Mengatur subnet ke dalam grup memberikan manfaat berikut:
- Grup subnet menyederhanakan penskalaan resource alamat IP yang dimiliki oleh entitas yang sama atau digunakan untuk tujuan yang sama. Subnet tidak dapat ditingkatkan skalanya dengan sendirinya, tetapi Anda dapat meningkatkan skala grup subnet dengan memasang subnet baru ke dalamnya. Pengguna dapat mereferensikan grup subnet sebagai resource alamat IP mereka dan memanfaatkan kemudahan penskalaannya.
- Saat membuat subnet turunan, pengguna dapat mereferensikan grup subnet sebagai induk, bukan subnet tunggal. Dengan menggunakan grup subnet dengan cara ini, pengguna tidak perlu menemukan subnet induk yang memiliki ruang alamat IP yang tersedia sendiri. Sebagai gantinya, GDC akan otomatis menemukan subnet di grup subnet dengan ruang alamat IP yang tersedia cukup sebagai induknya.
- Saat resource alamat IP untuk satu tujuan atau entity habis, dengan grup subnet sebagai induk, informasi error di subnet turunan akan lebih mudah dipahami dan mengurangi upaya untuk memeriksa setiap subnet.
Semua fitur grup subnet berlaku untuk subnet global dan subnet zona.
Pembuatan dan penskalaan grup subnet
Tidak ada objek API untuk grup subnet. Sebagai gantinya, grup subnet diidentifikasi dengan label. Untuk membuat atau menambahkan ke grup subnet, tambahkan label grup subnet ke subnet yang ada, atau buat subnet baru dengan label grup subnet.
Jika grup subnet belum ada, grup subnet baru akan dibuat. Jika sudah ada subnet lain dengan label grup subnet yang sama di namespace yang sama, subnet baru akan ditambahkan ke grup subnet yang ada.
Contoh berikut menunjukkan definisi subnet yang terpasang ke grup subnet bernama default-vpc-us-east67-b-group:
apiVersion: ipam.gdc.goog/v1
kind: Subnet
metadata:
  # Several lines of code are omitted here.
  labels:
    ipam.gdc.goog/subnet-group: default-vpc-us-east67-b-group
    ipam.gdc.goog/usage: zone-network-root-range
    ipam.gdc.goog/vpc: default-vpc
  name: default-vpc-us-east67-b-root-cidr
  namespace: platform
  # Several lines of code are omitted here.
spec:
  ipv4Request:
    cidr: 10.99.0.0/16
  parentReference:
    name: default-vpc-root-cidr
    namespace: platform
    type: SingleSubnet
  type: Branch
Aturan untuk membuat dan menskalakan grup subnet
Saat membuat grup subnet, perhatikan aturan berikut:
- Grup subnet ditentukan untuk setiap cakupan namespace. Subnet dengan label grup subnet yang sama, tetapi berada di dua namespace berbeda, dianggap sebagai bagian dari dua grup subnet yang berbeda.
- Subnet tidak boleh menjadi turunan dari subnet lain dalam grup yang sama.
- Subnet dalam grup yang sama harus termasuk dalam VPC atau segmen jaringan yang sama.
- Subnet hanya dapat dilampirkan ke satu grup subnet.
Grup subnet sebagai induk
Saat membuat subnet turunan, sebagai alternatif untuk menggunakan satu subnet sebagai induk, Anda dapat mereferensikan grup subnet sebagai induk. Untuk mereferensikan grup subnet sebagai induk, Anda harus menyelesaikan langkah-langkah berikut:
- Tetapkan
spec.parentReference.typekeSubnetGroupsecara eksplisit. Jika dibiarkan kosong, nilai defaultnya adalahSingleSubnet. - Jika grup subnet induk berada di namespace yang berbeda dengan subnet turunan,
Anda harus menentukan kolom
spec.parentReference.namespacesebagai namespace grup subnet induk.
Setelah subnet turunan dibuat dari grup subnet, GDC akan mengalokasikan blok CIDR dari grup subnet berdasarkan permintaan subnet turunan dan ketersediaan subnet di grup subnet induk. Jika subnet induk yang sesuai ditemukan, subnet turunan akan mendapatkan blok CIDR-nya dari subnet induk, dan referensi subnet induk akan diperbarui dalam status subnet turunan.
Subnet dalam contoh berikut meminta blok CIDR dari grup subnet default-vpc-zone1-group, dan dialokasikan blok CIDR platform/default-vpc-zone1-root-cidr induk dalam status:
apiVersion: ipam.gdc.goog/v1
kind: Subnet
metadata:
# Several lines of code are omitted here.
  labels:
    ipam.gdc.goog/vpc: default-vpc
  name: default-vpc-default-node-subnet
  namespace: platform
# Several lines of code are omitted here.
spec:
  ipv4Request:
    prefixLength: 23
  networkSpec:
    enableGateway: true
    enableVLANID: false
  parentReference:
    name: default-vpc-zone1-group
    namespace: platform
    type: SubnetGroup
  type: Branch
status:
  allocatedParent:
    name: default-vpc-zone1-root-cidr
    namespace: platform
    type: SingleSubnet
# Several lines of code are omitted here.
Aturan untuk mereferensikan grup subnet sebagai induk
Saat mereferensikan grup subnet sebagai induk, perhatikan aturan berikut:
- Pembuat subnet turunan harus memiliki izin untuk menggunakan semua subnet dalam grup subnet.
- Subnet turunan harus berada di VPC atau segmen jaringan yang sama dengan grup subnet.
Konfigurasi CIDR statis dan dinamis
Saat menentukan subnet, Anda dapat menggunakan konfigurasi statis atau dinamis untuk menetapkan blok CIDR.
Konfigurasi CIDR statis memungkinkan Anda menentukan blok CIDR yang tepat untuk subnet Anda secara eksplisit. Alokasikan blok CIDR secara statis saat Anda memerlukan kontrol yang akurat atas ruang alamat IP Anda. Gunakan kolom spec.ipv4Request.cidr di resource kustom Subnet untuk menentukan rentang alamat IP yang tepat dan telah ditentukan sebelumnya.
Konfigurasi CIDR dinamis menawarkan fleksibilitas yang lebih besar dengan memungkinkan sistem
mengalokasikan blok CIDR secara otomatis untuk subnet Anda. Alih-alih memberikan CIDR lengkap, Anda menentukan panjang awalan yang diperlukan di kolom spec.ipv4Request.prefixLength. Alokasikan blok CIDR secara dinamis jika Anda ingin sistem mendelegasikan alamat IP secara otomatis ke subnet Anda, sehingga menyederhanakan perencanaan jaringan dan mengurangi risiko konflik alamat IP. Sistem akan memilih blok CIDR yang tersedia dengan ukuran yang ditentukan dari jaringan induk.
Untuk mengetahui informasi selengkapnya, lihat
SubnetRequest API.
Alamat IP di GDC
Resource seperti VM dan load balancer memiliki alamat IP di GDC. Alamat IP ini memungkinkan resource GDC berkomunikasi dengan resource lain dalam organisasi atau ke jaringan eksternal yang terhubung ke organisasi Anda. Jenis alamat IP berikut tersedia di universe GDC:
- Alamat IP eksternal
Alamat IP eksternal diberitahukan ke jaringan eksternal yang terhubung ke organisasi. Resource dengan alamat IP eksternal, seperti load balancer dan NAT, dapat berkomunikasi dengan jaringan eksternal. Dengan GDC, Anda dapat menggunakan alamat IP pribadi atau publik sebagai alamat eksternal. Sediakan alamat IPv4 eksternal untuk resource dengan cara berikut:
- Bring your own external IP address (BYOIP): Anda menyediakan alamat IP eksternal ini untuk organisasi Anda. Alamat IP eksternal BYOIP dapat tumpang-tindih dengan organisasi lain selama tidak terhubung ke jaringan eksternal yang sama.
- Alamat IP eksternal yang disediakan IO: Organisasi dapat menggunakan alamat IP eksternal yang disediakan oleh grup operator infrastruktur saat terhubung ke jaringan eksternal. Grup operator infrastruktur adalah penyedia konektivitas ke jaringan tersebut.
- Alamat IP internal
Alamat IP internal tidak dapat dijangkau dari luar GDC secara langsung dan tidak dapat dirutekan secara publik. Alamat IP internal bersifat lokal untuk jaringan VPC, jaringan VPC yang terhubung menggunakan peering jaringan VPC, atau jaringan lokal yang terhubung ke jaringan VPC menggunakan Cloud VPN. Resource dengan alamat IP internal berkomunikasi dengan resource lain seolah-olah semuanya berada di jaringan pribadi yang sama.
- Alamat IP anycast
Alamat IP Anycast adalah jenis alamat eksternal khusus yang selalu dicakup ke seluruh semesta GDC. GDC memanfaatkan alamat IP anycast bersama dengan Border Gateway Protocol (BGP) untuk merutekan traffic ke zona terdekat atau dengan performa terbaik. Setiap layanan Lapisan 4 global yang berjalan di dua zona atau lebih menerima alamat IP anycast dari subnet anycast, yaitu subnet eksternal. Setiap zona memberitahukan alamat IP anycast yang sama, tetapi jaringan Anda memilih yang terbaik berdasarkan aturan peruteannya. Jika suatu zona gagal, zona tersebut akan menarik alamat IP-nya, dan jaringan Anda akan otomatis mengalihkan traffic ke zona lain. Pemilihan rute otomatis ini memberikan konektivitas yang lancar bahkan selama pemadaman layanan.
- Alamat IP pribadi
Alamat IP pribadi adalah alamat yang tidak dapat dirutekan di internet. Untuk daftar rentang IPv4 pribadi, lihat entri untuk rentang alamat IP pribadi dalam tabel Rentang IPv4 yang valid.
- Alamat IP publik
Alamat IP publik adalah alamat yang dapat dirutekan di internet. Di GDC, alamat IP eksternal dapat bersifat publik atau pribadi. Anda juga dapat menggunakan alamat IPv4 publik sebagai alamat internal saat mengonfigurasi rentang alamat IPv4 primer dari subnet di jaringan VPC. Alamat ini disebut sebagai alamat IP publik yang digunakan secara pribadi.
Pemilihan alamat IPv4
Setiap jaringan di universe GDC Anda memiliki kumpulan alamat IPv4 yang valid, dilarang, dan tidak dapat digunakan yang harus Anda pertimbangkan saat mengalokasikan alamat IP.
Rentang alamat IPv6 tidak didukung di VPC Default dan Segmen Jaringan Data. Hubungi grup operator infrastruktur Anda untuk mengetahui kemungkinan rentang IPv6 di jaringan lain.
Rentang IPv4 yang valid
Tabel berikut menjelaskan rentang yang valid.
| Rentang | Deskripsi |
|---|---|
| Rentang alamat IPv4 pribadi | |
10.0.0.0/8172.16.0.0/12192.168.0.0/16
|
Alamat IP pribadi RFC 1918 Untuk informasi terkait penggunaan |
100.64.0.0/10 |
Ruang alamat bersama RFC 6598 |
192.0.0.0/24 |
Penetapan protokol IETF RFC 6890 |
192.0.2.0/24 (TEST-NET-1)198.51.100.0/24 (TEST-NET-2)203.0.113.0/24 (TEST-NET-3) |
Dokumentasi RFC 5737 |
192.88.99.0/24 |
Relai IPv6 ke IPv4 (tidak digunakan lagi) RFC 7526 |
198.18.0.0/15 |
Pengujian benchmark RFC 2544 |
240.0.0.0/4 |
Direservasi untuk penggunaan mendatang (Class E) seperti yang tercantum dalam RFC 5735 dan RFC 1112. Beberapa sistem operasi tidak mendukung penggunaan rentang ini, jadi pastikan bahwa OS Anda mendukungnya sebelum membuat subnet yang menggunakan rentang ini. |
| Rentang alamat IP publik yang digunakan secara pribadi | |
| Alamat IPv4 publik yang digunakan secara pribadi |
Alamat IPv4 publik yang digunakan secara pribadi memiliki karakteristik berikut:
GDC dengan air gap tidak mengasumsikan konektivitas ke internet. Akibatnya, GDC dengan air gap memberitahukan rentang alamat IP publik apa pun seolah-olah rentang tersebut bersifat pribadi untuk organisasi Anda. Jika alamat bawa IP Anda sendiri (BYOIP) yang diimpor adalah rentang alamat IP publik, Anda harus memastikan bahwa alamat tersebut tidak menyebabkan masalah jaringan di jaringan eksternal mana pun. Alamat BYOIP Anda tidak boleh tumpang tindih dengan subnet lain di organisasi Anda. |
Subnet IPv4 yang dilarang
Rentang subnet yang dilarang mencakup rentang RFC yang umumnya dicadangkan dan subnet yang dicadangkan secara global di universe GDC spesifik Anda, seperti yang dijelaskan dalam tabel berikut. Rentang ini tidak dapat digunakan untuk subnet.
| Rentang | Deskripsi |
|---|---|
| Rentang infrastruktur GDC |
Blok CIDR yang dicadangkan secara global yang digunakan oleh sistem GDC. Jika rentang ini tidak ditentukan untuk kolom zone-infra-cidr dalam kuesioner penerimaan pelanggan (CIQ), GDC akan menggunakan 172.16.0.0/12 sebagai rentang infrastruktur GDC secara default. |
| Rentang khusus universe | Rentang tambahan yang dicadangkan oleh grup operator infrastruktur. |
0.0.0.0/8
|
Jaringan (lokal) saat ini RFC 1122 |
127.0.0.0/8
|
Host lokal RFC 1122 |
169.254.0.0/16
|
Link-local RFC 3927 |
224.0.0.0/4
|
Multicast (Class D) RFC 5771 |
255.255.255.255/32
|
Alamat tujuan siaran terbatas RFC 8190 dan RFC 919 |
Alamat yang tidak dapat digunakan di subnet IPv4
GDC menggunakan dua alamat IPv4 pertama dan terakhir di setiap subnet untuk menghosting subnet.
| Alamat IPv4 yang tidak dapat digunakan | Deskripsi | Contoh |
|---|---|---|
| Alamat jaringan | Alamat pertama dalam rentang IPv4 utama. | 10.1.2.0 dari rentang 10.1.2.0/24 |
| Alamat gateway default | Alamat kedua dalam rentang IPv4 utama. | 10.1.2.1 dari rentang 10.1.2.0/24 |
| Alamat kedua dari terakhir | Alamat kedua dari terakhir dalam rentang IPv4 utama.
Rentang ini dicadangkan oleh Google Cloud untuk potensi penggunaan di masa mendatang. |
10.1.2.254 dari rentang 10.1.2.0/24 |
| Alamat broadcast | Alamat terakhir dalam rentang IPv4 utama. | 10.1.2.255 dari rentang 10.1.2.0/24 |
Pertimbangan lainnya
Beberapa produk Google dan pihak ketiga menggunakan 172.17.0.0/16 untuk perutean dalam sistem operasi tamu. Misalnya, jaringan bridge Docker default menggunakan rentang ini. Jika Anda bergantung pada produk yang menggunakan 172.17.0.0/16, jangan gunakan sebagai rentang alamat IPv4 subnet apa pun.
Batasan
Batasan ini berlaku untuk subnet jaringan VPC dan subnet segmen jaringan eksternal di GDC:
- Semua subnet harus berupa blok CIDR valid yang unik.
- Setelah dibuat, subnet tidak dapat ditingkatkan skalanya, diganti, atau diperkecil.
- GDC hanya mendukung rentang IPv4 untuk subnet yang dibuat di VPC Default dan Segmen Jaringan Data. Hubungi grup operator infrastruktur Anda untuk mengetahui kemungkinan rentang IPv6 untuk jaringan lain di universe GDC Anda.
- GDC tidak menerapkan batas ukuran blok CIDR yang dapat dibuat. Namun, untuk sebagian besar rentang alamat IP yang lebih besar dari
/8, validasi tambahan akan mencegah Anda membuat subnet sebesar ini. Misalnya, subnet tidak boleh tumpang tindih dengan subnet yang dilarang. Untuk meminimalkan peluang pemilihan subnet yang tidak valid, sebaiknya batasi ukuran subnet maksimum Anda menjadi/8. Anda tidak dapat membuat subnet yang tumpang-tindih dengan subnet yang dilarang, subnet lain dalam jaringan VPC yang sama, subnet dalam segmen jaringan eksternal yang terpasang, atau subnet dalam jaringan yang di-peering. Anda harus bekerja sama dengan grup operator infrastruktur untuk memastikan bahwa Anda tidak membuat subnet yang tumpang-tindih dalam skenario ini.
GDC membuat rute yang sesuai untuk subnet. Subnet jaringan VPC memiliki rute yang dibuat di stack jaringan virtual organisasi Anda, dan subnet segmen jaringan eksternal memiliki rute yang dibuat di tabel perutean jaringan yang di-peering eksternal.
Pastikan subnet tidak bertentangan dengan alamat IP lokal jika Anda telah menghubungkan jaringan VPC ke jaringan lain menggunakan VPN terkelola, atau interkoneksi bersama atau khusus.
Subnet tidak boleh sama, lebih sempit, atau lebih luas daripada rentang yang dilarang. Misalnya,
169.0.0.0/8bukan subnet yang valid karena tumpang tindih dengan rentang link-local169.254.0.0/16(RFC 3927), yang dibatasi.Subnet tidak boleh mencakup rentang RFC, seperti yang dijelaskan dalam Rentang IPv4 yang valid, dan rentang alamat IP publik yang digunakan secara pribadi. Misalnya,
172.0.0.0/10bukan subnet yang valid karena mencakup rentang alamat IP pribadi dan alamat IP publik dari172.16.0.0/12.Subnet tidak boleh mencakup beberapa rentang RFC. Misalnya,
192.0.0.0/8bukan subnet yang valid karena mencakup192.168.0.0/16(RFC 1918) dan192.0.0.0/24(RFC 6890). Namun, Anda dapat membuat dua subnet, satu dengan192.168.0.0/16dan satu dengan192.0.0.0/24.
Langkah berikutnya
- Ringkasan networking
- Menyediakan alamat IP untuk workload
- Menggunakan alamat IP eksternal Anda sendiri
- Zona di GDC dengan air gap