


Perencanaan alamat IP yang efektif membantu mengurangi gangguan jaringan di masa mendatang untuk workload dan layanan Anda seiring penskalaannya.
Dokumen ini ditujukan bagi administrator jaringan dalam grup administrator platform yang bertanggung jawab merencanakan rentang alamat IP untuk organisasi. Untuk mengetahui informasi selengkapnya, lihat Audiens untuk dokumentasi GDC dengan air gap.
Manfaat perencanaan alamat IP yang cermat
Perencanaan alamat IP yang cermat memberikan manfaat berikut:
- Isolasi: segmentasi jaringan yang tepat antara berbagai organisasi serta antara bidang pengelolaan dan data.
- Skalabilitas: ruang alamat IP yang memadai untuk workload dan layanan saat ini dan mendatang, termasuk layanan administratif yang tidak dapat dialokasikan ruang alamat IP tambahan setelah organisasi disediakan.
- Konektivitas: perutean dan keterjangkauan yang benar untuk semua komponen dalam lingkungan GDC dengan air gap, dan ke jaringan eksternal sesuai kebutuhan.
- Kepatuhan: kepatuhan terhadap skema atau batasan alamat jaringan tertentu yang diamanatkan oleh lingkungan Anda.
Arsitektur GDC menggunakan instance Virtual Routing and Forwarding (VRF) untuk mencapai isolasi dan segmentasi jaringan. Memahami ruang alamat IP yang Anda kelola dan ruang alamat IP yang dimiliki secara eksklusif oleh IO Anda adalah kunci keberhasilan perencanaan.
Proses perencanaan
Sebelum IO menyediakan organisasi, Anda harus menentukan arsitektur alamat IP untuk organisasi Anda. IO akan memandu Anda melakukan langkah-langkah ini.
Proses tingkat tinggi untuk merencanakan dan menyediakan alamat IP jaringan organisasi adalah sebagai berikut:
Tentukan rentang CIDR: bekerja sama dengan tim jaringan Anda untuk menentukan blok CIDR yang sesuai dan tidak tumpang-tindih untuk VPC Default, VPC Infra, Segmen Jaringan Admin, dan Segmen Jaringan Data Anda.
Berikan rentang CIDR ke IO: berikan blok CIDR ini ke IO sebagai bagian dari kuesioner asupan organisasi (OIQ) saat meminta organisasi baru. IO menggunakan blok CIDR untuk mengonfigurasi subnet global yang diperlukan di server API yang sesuai.
Setelah IO menyediakan organisasi Anda, Anda bertanggung jawab untuk mengelola ruang alamat IP tertentu dalam organisasi, terutama untuk deployment workload dan eksposur layanan eksternal.
Untuk mengetahui informasi selengkapnya tentang perencanaan arsitektur alamat IP, lihat bagian Pertimbangan arsitektur alamat IP dalam dokumen ini.
Untuk mengetahui informasi selengkapnya tentang setiap jaringan dan cara memilih rentang CIDR untuk setiap jaringan, lihat bagian Pertimbangan alamat IP untuk organisasi dalam dokumen ini.
Pertimbangan arsitektur alamat IP
Untuk menyediakan arsitektur alamat IP yang tahan lama dan dapat beradaptasi saat persyaratan jaringan organisasi Anda berubah, pertimbangkan karakteristik alamat IP berikut di GDC:
- Alamat IP yang tumpang tindih dan tidak tumpang tindih:
- Jaringan Virtual Private Cloud (VPC) dapat tumpang-tindih antara organisasi yang berbeda, tetapi harus unik dalam organisasi di semua zonanya dan unik dari jaringan mana pun yang di-peering.
- Segmen jaringan eksternal dapat tumpang-tindih antara organisasi yang berbeda jika organisasi tersebut menggunakan interkoneksi yang terpisah. Jika berbagi interkoneksi, alamat IP harus unik dalam organisasi yang sama di semua zonanya dan unik dari jaringan mana pun yang di-peering.
- Ukuran blok CIDR minimum: patuhi panjang awalan CIDR minimum yang ditentukan untuk setiap segmen jaringan guna mengalokasikan ruang alamat yang memadai untuk komponen sistem dan pertumbuhan di masa mendatang.
- Preferensi RFC 1918: meskipun alamat IP publik dapat digunakan di sebagian besar jaringan terkelola, jika zona tidak terhubung ke internet, alamat pribadi RFC 1918 umumnya direkomendasikan untuk jaringan internal GDC dengan air gap.
- Akurasi OIQ: informasi yang Anda berikan kepada IO di OIQ sangatlah penting. Rentang alamat IP yang tidak akurat atau tidak direncanakan dengan baik dapat menyebabkan tantangan deployment yang signifikan.
- Multi-zona: VPC organisasi dan segmen jaringan eksternal mencakup seluruh organisasi global, tetapi memerlukan alokasi alamat IP unik untuk setiap zona yang tidak tumpang-tindih dalam organisasi global tersebut. Gunakan subnet global untuk mengalokasikan rentang alamat IP unik untuk setiap zona bagi organisasi tertentu.
Sebagai contoh arsitektur alamat IP, lihat diagram berikut:
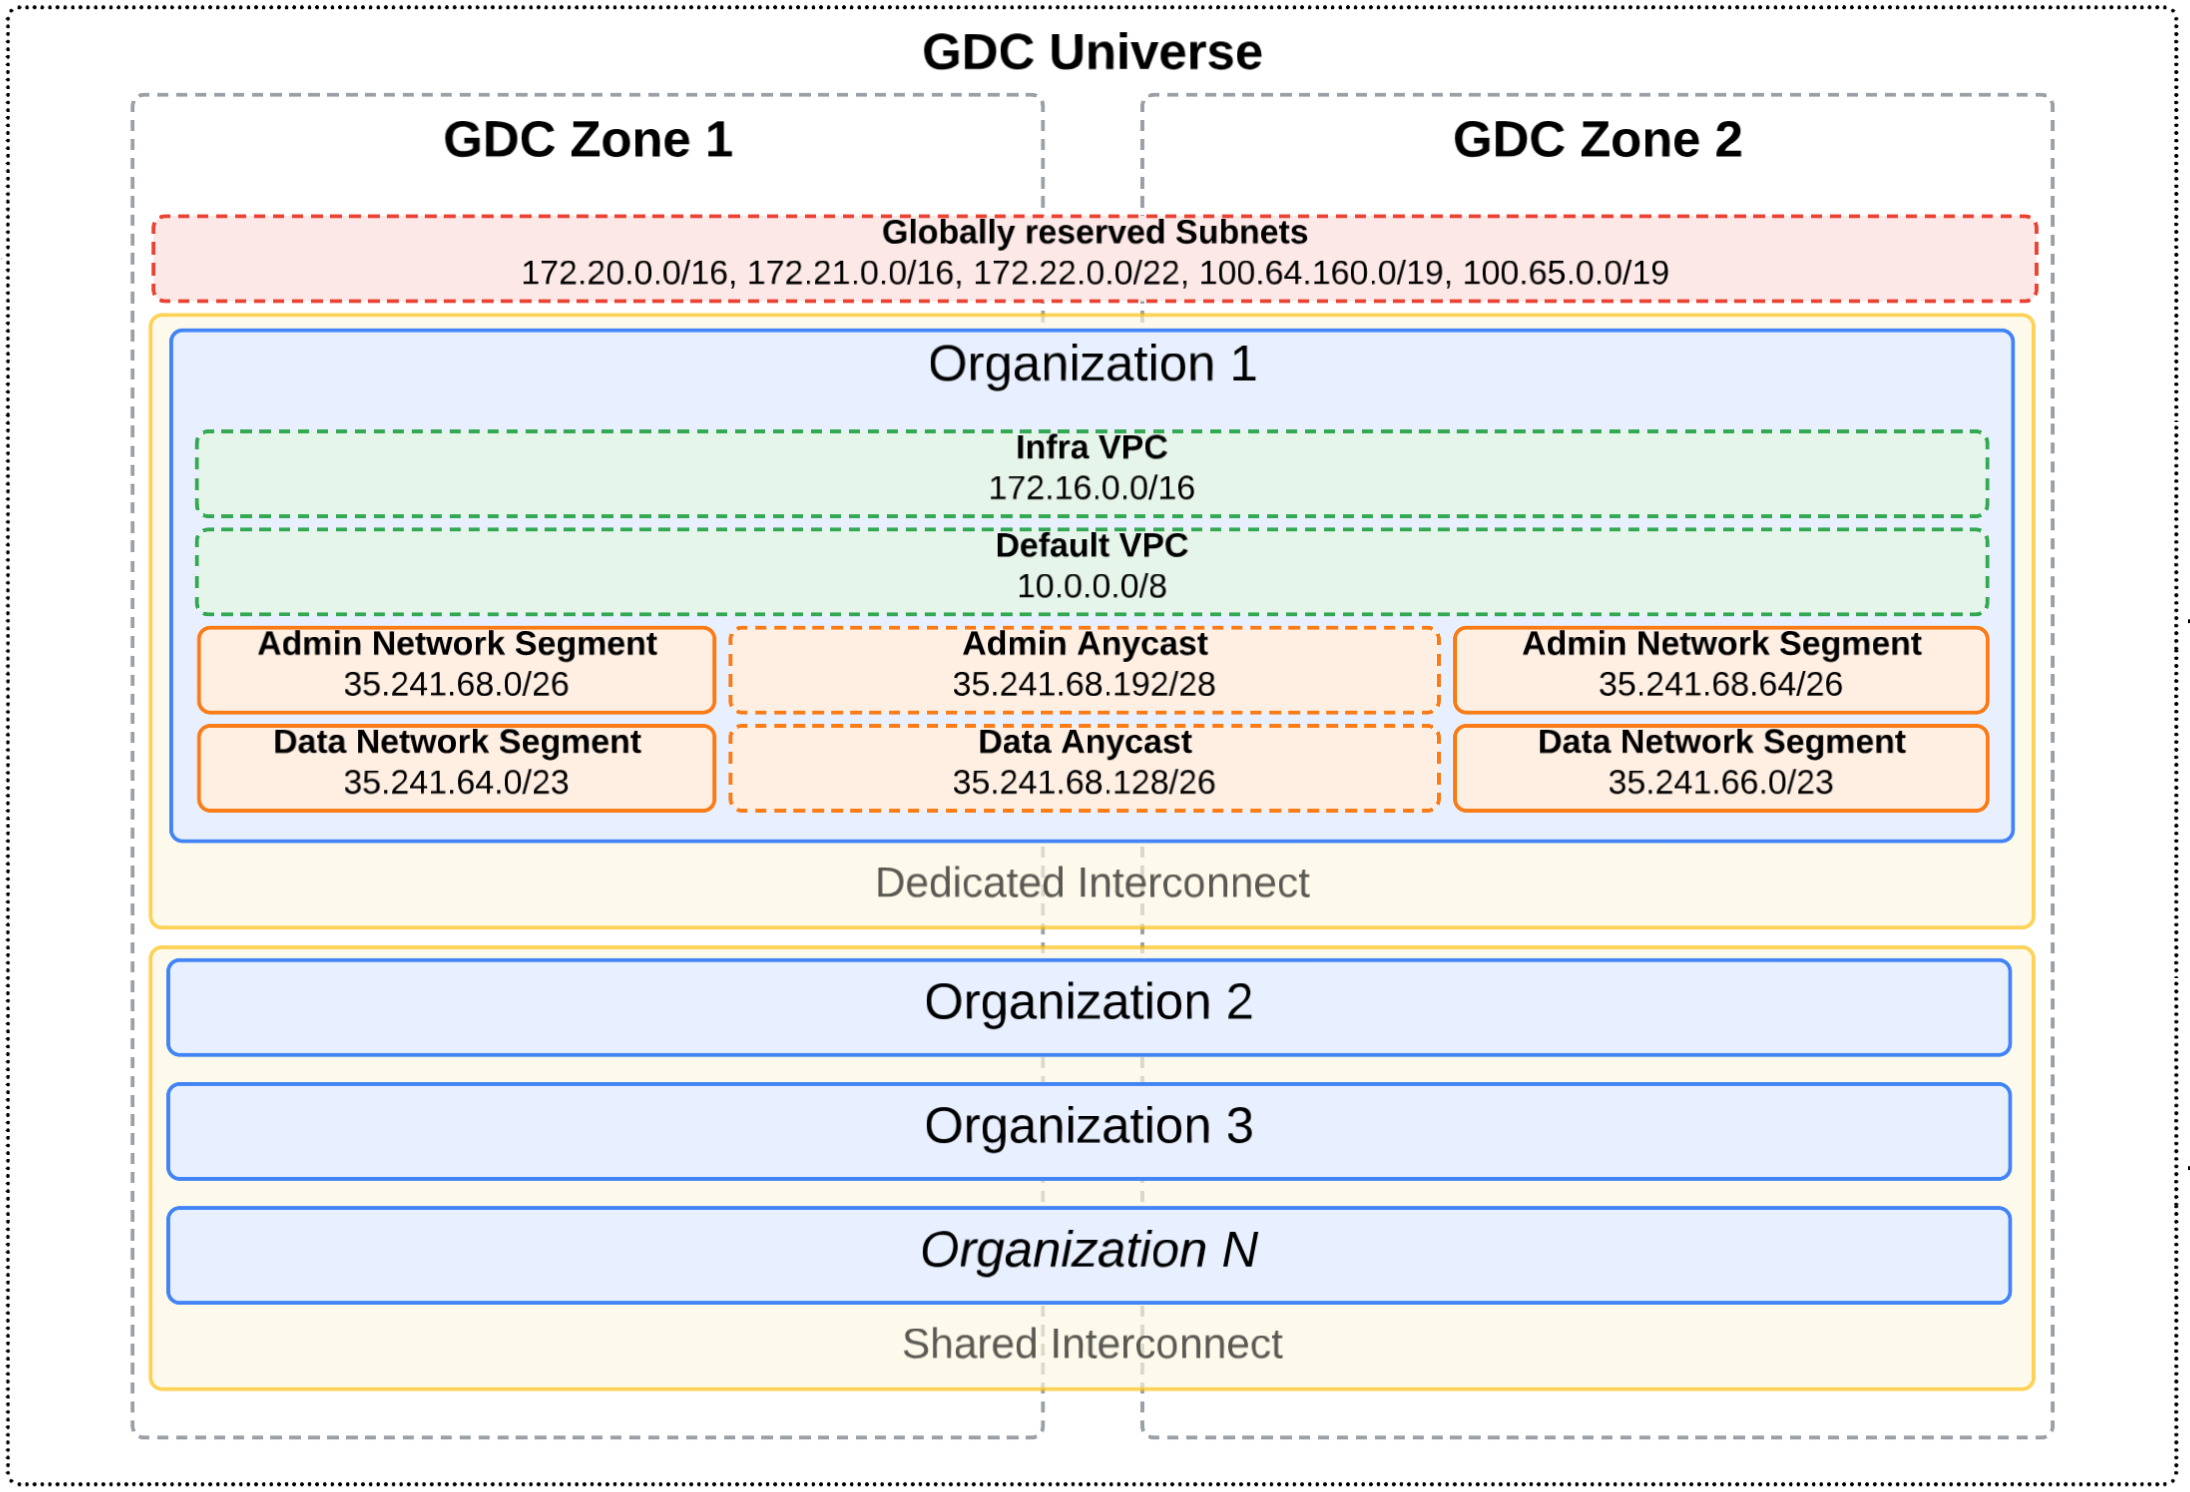
Dalam diagram ini, ada dua interconnect berbeda yang mencakup universe multi-zona: dedicated interconnect dan shared interconnect. Beberapa organisasi ditentukan di dunia ini. Organisasi 1 berada dalam Dedicated Interconnect, sehingga subnet yang tercakup secara eksternal dapat tumpang-tindih dengan organisasi lain di universe. Namun, organisasi dalam interkoneksi bersama tidak boleh memiliki subnet yang tumpang tindih dengan cakupan eksternal satu sama lain karena semuanya berada dalam interkoneksi yang sama.
Setiap organisasi menentukan jaringan VPC dan segmen jaringan eksternal. Dalam contoh ini, alamat IP anycast digunakan untuk merutekan traffic di antara segmen jaringan eksternal zona sehingga zona terdekat atau berperforma terbaik melayani permintaan jaringan. Untuk mengetahui informasi selengkapnya tentang alamat IP anycast, lihat Alamat IP di GDC.
Pertimbangan alamat IP untuk organisasi
Tinjau setiap jaringan dan pahami tujuannya dalam organisasi Anda sebelum menyelesaikan OIQ untuk menentukan rentang CIDR:
- VPC Default: menghosting alamat IP internal untuk workload internal. Anda dapat mengalokasikan alamat IP tambahan ke jaringan ini setelah organisasi Anda disediakan.
- VPC Infra: menghosting alamat IP internal untuk layanan GDC dengan air gap pihak pertama. Anda tidak dapat mengalokasikan alamat IP tambahan ke jaringan ini setelah organisasi Anda disediakan.
- Segmen Jaringan Admin: menghosting alamat IP eksternal untuk layanan administratif. Anda tidak dapat mengalokasikan alamat IP tambahan ke jaringan ini setelah organisasi Anda disediakan.
- Segmen Jaringan Data: menghosting alamat IP eksternal untuk layanan eksternal. Anda dapat mengalokasikan alamat IP tambahan ke jaringan ini setelah organisasi Anda disediakan.
Untuk mengetahui informasi selengkapnya tentang deskripsi jaringan dan alamat IP yang digunakan, lihat Jaringan di GDC.
Jaringan VPC
Siapkan informasi berikut untuk setiap jenis jaringan VPC yang akan dikirimkan ke IO Anda untuk penyediaan ruang alamat IP dalam jaringan VPC organisasi Anda.
VPC Default
Anda men-deploy dan mengelola workload internal, seperti virtual machine (VM) dan container, dari VPC Default.
Alamat IP di VPC Default harus unik dari VPC lain di semua zona universe Anda dan alamat IP jaringan yang di-peering. Alamat IP di VPC ini dapat tumpang-tindih antara organisasi yang berbeda, dan dapat berupa alamat IP pribadi RFC 1918 atau alamat IP publik. Anda dapat membuat subnet VPC Default tambahan setelah organisasi disediakan.
Pertimbangkan informasi berikut saat berkolaborasi dengan IO Anda terkait rentang alamat IP root VPC Default. Perhatikan bahwa kolom OIQ dan nama subnet root global yang sesuai adalah nilai tetap dan tidak dapat diubah.
- Kolom OIQ:
defaultVPCCIDR - Nama subnet root global:
default-vpc-root-cidr - Server API global: Organisasi global
- Ukuran minimum subnet:
/16untuk setiap zona - Ukuran subnet yang direkomendasikan:
/16untuk setiap zona
VPC Infra
Anda tidak men-deploy workload secara langsung ke VPC Infra, tetapi Anda harus menyediakan rentang alamat IP untuk digunakan oleh layanan GDC dengan air gap yang dikelola sistem.
Alamat IP di VPC Infra harus unik dari VPC lain di semua zona universe Anda dan alamat IP jaringan yang di-peering. Alamat IP di VPC ini dapat tumpang-tindih antara organisasi yang berbeda, dan dapat berupa alamat IP pribadi RFC 1918 atau alamat IP publik. Anda tidak dapat membuat subnet VPC Infra tambahan setelah organisasi disediakan.
Pertimbangkan informasi berikut saat berkolaborasi dengan IO Anda terkait rentang alamat IP root VPC Infra. Perhatikan bahwa kolom OIQ dan nama subnet root global yang sesuai adalah nilai tetap dan tidak dapat diubah.
- Kolom OIQ:
infraVPCCIDR - Nama subnet root global:
infra-vpc-root-cidr - Server API global: Root global
- Ukuran minimum subnet:
/16untuk setiap zona - Ukuran subnet yang direkomendasikan:
/16untuk setiap zona
Segmen jaringan eksternal
Siapkan informasi berikut untuk setiap jenis segmen jaringan eksternal yang akan dikirimkan ke IO Anda untuk penyediaan ruang alamat IP dalam jaringan eksternal organisasi Anda.
Segmen Jaringan Admin
Anda tidak men-deploy layanan eksternal secara langsung ke Segmen Jaringan Admin, tetapi Anda harus menyediakan rentang alamat IP untuk digunakan oleh layanan administratif yang akan berjalan di organisasi Anda, seperti konsol GDC dan API pengelolaan. Anda tidak dapat mengalokasikan alamat IP tambahan ke jaringan ini setelah organisasi Anda disediakan.
Alamat IP di Segmen Jaringan Admin dapat tumpang-tindih antara organisasi yang berbeda jika organisasi tersebut menggunakan grup lampiran interkoneksi yang terpisah. Jika berbagi grup lampiran, alamat IP harus unik dalam organisasi yang sama di semua zonanya dan unik dari jaringan mana pun yang di-peering. Anda tidak dapat membuat subnet Admin Network Segment tambahan setelah organisasi disediakan.
Pertimbangkan informasi berikut saat berkolaborasi dengan IO Anda terkait rentang alamat IP root Segmen Jaringan Admin. Perhatikan bahwa kolom OIQ dan nama subnet root global yang sesuai adalah nilai tetap dan tidak dapat diubah.
- Kolom OIQ:
orgAdminExternalCIDR - Nama subnet root global:
admin-external-root-cidr - Server API global: Root global
- Ukuran minimum subnet:
/26untuk setiap zona - Ukuran subnet yang direkomendasikan:
/26untuk setiap zona
Segmen Jaringan Data
Anda men-deploy dan mengelola layanan eksternal yang beroperasi di luar organisasi Anda, seperti Network Address Translation (NAT) egress dan load balancer eksternal, dalam Segmen Jaringan Data. Anda dapat mengalokasikan alamat IP tambahan ke jaringan ini setelah organisasi Anda disediakan.
Alamat IP di Segmen Jaringan Data dapat tumpang-tindih antara organisasi yang berbeda jika organisasi tersebut menggunakan grup lampiran Interconnect yang terpisah. Jika berbagi grup lampiran, alamat IP harus unik dalam organisasi yang sama di semua zonanya dan unik dari jaringan mana pun yang di-peering. Anda dapat membuat subnet Segmen Jaringan Data tambahan setelah organisasi disediakan.
Pertimbangkan informasi berikut saat berkolaborasi dengan IO Anda terkait rentang alamat IP root Segmen Jaringan Data. Perhatikan bahwa kolom OIQ dan nama subnet root global yang sesuai adalah nilai tetap dan tidak dapat diubah.
- Kolom OIQ:
orgDataExternalCIDR - Nama subnet root global:
data-external-root-cidr - Server API global: Root global
- Ukuran minimum subnet:
/26untuk setiap zona - Ukuran subnet yang direkomendasikan:
/23untuk setiap zona
Langkah berikutnya
- Ringkasan Interconnect
- Membuat grup lampiran
- Menyediakan alamat IP untuk workload
- Menggunakan alamat IP eksternal Anda sendiri