


רשתות משנה הן חלוקות משנה לוגיות של רשת כתובות IP, שמספקות פלחים ניתנים לניהול בשביל השירותים שלכם. אתם יכולים להגדיר רשתות משנה עם טווחי כתובות IP ספציפיים או להגדיר אותן להקצאה דינמית ב-Google Distributed Cloud (GDC) עם air gap.
המסמך הזה מיועד למנהלי רשתות בקבוצת מנהלי הפלטפורמה ולמפתחי אפליקציות בקבוצת מפעילי האפליקציות, שאחראים לניהול התנועה ברשת בשביל השירותים שלהם. מידע נוסף זמין במאמר קהלים של מסמכי תיעוד של GDC עם air gap.
רשתות ב-GDC
יש שני סוגים שונים של רשתות בארגון ב-GDC שאפשר להקצות להם כתובות IP:
- ענן וירטואלי פרטי (VPC): רשת שמוקצות לה כתובות IP פנימיות, שרק עומסי עבודה בתוך הארגון יכולים לגשת אליהן.
- קטע רשת חיצוני: רשת שמוקצות לה כתובות IP חיצוניות, שאפשר לגשת אליהן מרשתות חיצוניות שמחוברות לארגון.
אתם יכולים להקצות תת-רשתות בכל סוג רשת כדי להשיג יעדים ספציפיים. תת-רשת היא חלוקת משנה לוגית של רשת כתובות IP, שמוגדרת על ידי טווחי Classless Inter-Domain Routing (CIDR). טווחי CIDR מאפשרים לייצג כתובות IP ואת הרשתות התואמות שלהן לשימוש בשירות. לכל רשת בסוגי הרשתות האלה יש עץ רשתות משנה עצמאי.
אפשר לגשת לרשתות משנה ב-VPC מתוך רשת GDC, ואי אפשר לגשת אליהן מחוץ ל-GDC. רשתות משנה של VPC זמינות להקצאת כתובות IP פנימיות בארגון. רשתות משנה של מקטעי רשת חשופות לרשתות חיצוניות שמחוברות לארגון, ומאפשרות לספק כתובות IP חיצוניות שזמינות לרשתות מחוץ לארגון.
כל רשת מארגנת את תת-הרשתות במבנה עץ היררכי כדי לספק חלוקת משנה לוגית והקצאה של טווחי כתובות IP בחלקים שונים של הרשת, כמו אזורים, שירותים או עומסי עבודה. מידע נוסף זמין במאמר היררכיית רשתות משנה.
רשת VPC
רשת VPC משתמשת בכתובות IP פנימיות שאפשר לגשת אליהן רק בתוך הארגון, ורשתות מחוץ לארגון לא יכולות להגיע אליהן.
יש שתי רשתות VPC זמינות ב-GDC:
- VPC שמוגדר כברירת מחדל: VPC שמוקצות לו כתובות IP לעומסי עבודה פנימיים, כמו קונטיינרים ומכונות וירטואליות (VM), בתוך כמה אזורים וביניהם.
- Infra VPC: רשת VPC שמנוהלת על ידי המערכת ומארחת שירותים של צד ראשון ב-GDC עם air gap, כמו Vertex AI, ממשקי Observability API ומסוף GDC. אתם מגדירים כתובות IP רק בתוך ה-VPC הזה כשאתם מתכננים את ארכיטקטורת כתובות ה-IP של הארגון.
כתובות ה-IP ב-Default VPC וב-Infra VPC לא יכולות לחפוף זו לזו באותו ארגון. מידע נוסף מופיע בקטע מגבלות.
יוצרים רשת משנה ברשת VPC כדי להקצות כתובות IP נוספות לעומסי עבודה פנימיים.
פלח רשת חיצונית
לפלח רשת חיצוני מוקצות כתובות IP חיצוניות שרשתות חיצוניות שמחוברות לארגון יכולות לגשת אליהן. למקטעי רשת ב-GDC מוקצות רק כתובות IP חיצוניות.
ב-GDC יש את מקטעי הרשת הבאים, שמבודדים באופן לוגי:
- פלח רשת של אדמין: רשת שמוקצות לה כתובות IP חיצוניות לשירותי אדמין במהלך יצירת הארגון, כמו מסוף GDC וממשקי Management API. אתם מגדירים כתובות IP בפלח הרשת הזה רק כשאתם מתכננים את ארכיטקטורת כתובות ה-IP של הארגון.
- פלח רשת נתונים: רשת שמוקצות לה כתובות IP חיצוניות לשירותים כמו תרגום כתובת רשת (NAT) לתעבורת נתונים יוצאת ומאזני עומסים חיצוניים.
אפשר להשתמש בחיבורים נפרדים כדי לחבר מקטעי רשת לרשתות חיצוניות אחרות. כתובות ה-IP בתוך מקטעי הרשת לא יכולות לחפוף זו לזו. מידע נוסף מופיע בקטע מגבלות.
יוצרים רשת משנה בפלח רשת כדי להקצות כתובות IP חיצוניות נוספות לשירותים שצריכים להתחבר לרשתות מחוץ לארגון ב-GDC.
היררכיית רשתות המשנה
רשתות המשנה מסווגות לפי הסוג שלהן:
- רמה בסיסית (root): תת-רשתות ברמה העליונה שאפשר להפיק מהן תת-רשתות אחרות. בכל רשת נוצרת רשת משנה גלובלית ברמה הבסיסית (root) במהלך הקצאת הארגון.
- ענף: תת-רשתות שנגזרות משורש או מתת-רשת אחרת של ענף, שמשמשות לחלוקה נוספת של מרחב כתובות ה-IP.
- עלה: חלוקת המשנה הקטנה ביותר, שמשמשת בדרך כלל להקצאת כתובות IP לשירות או למשאב ספציפיים.
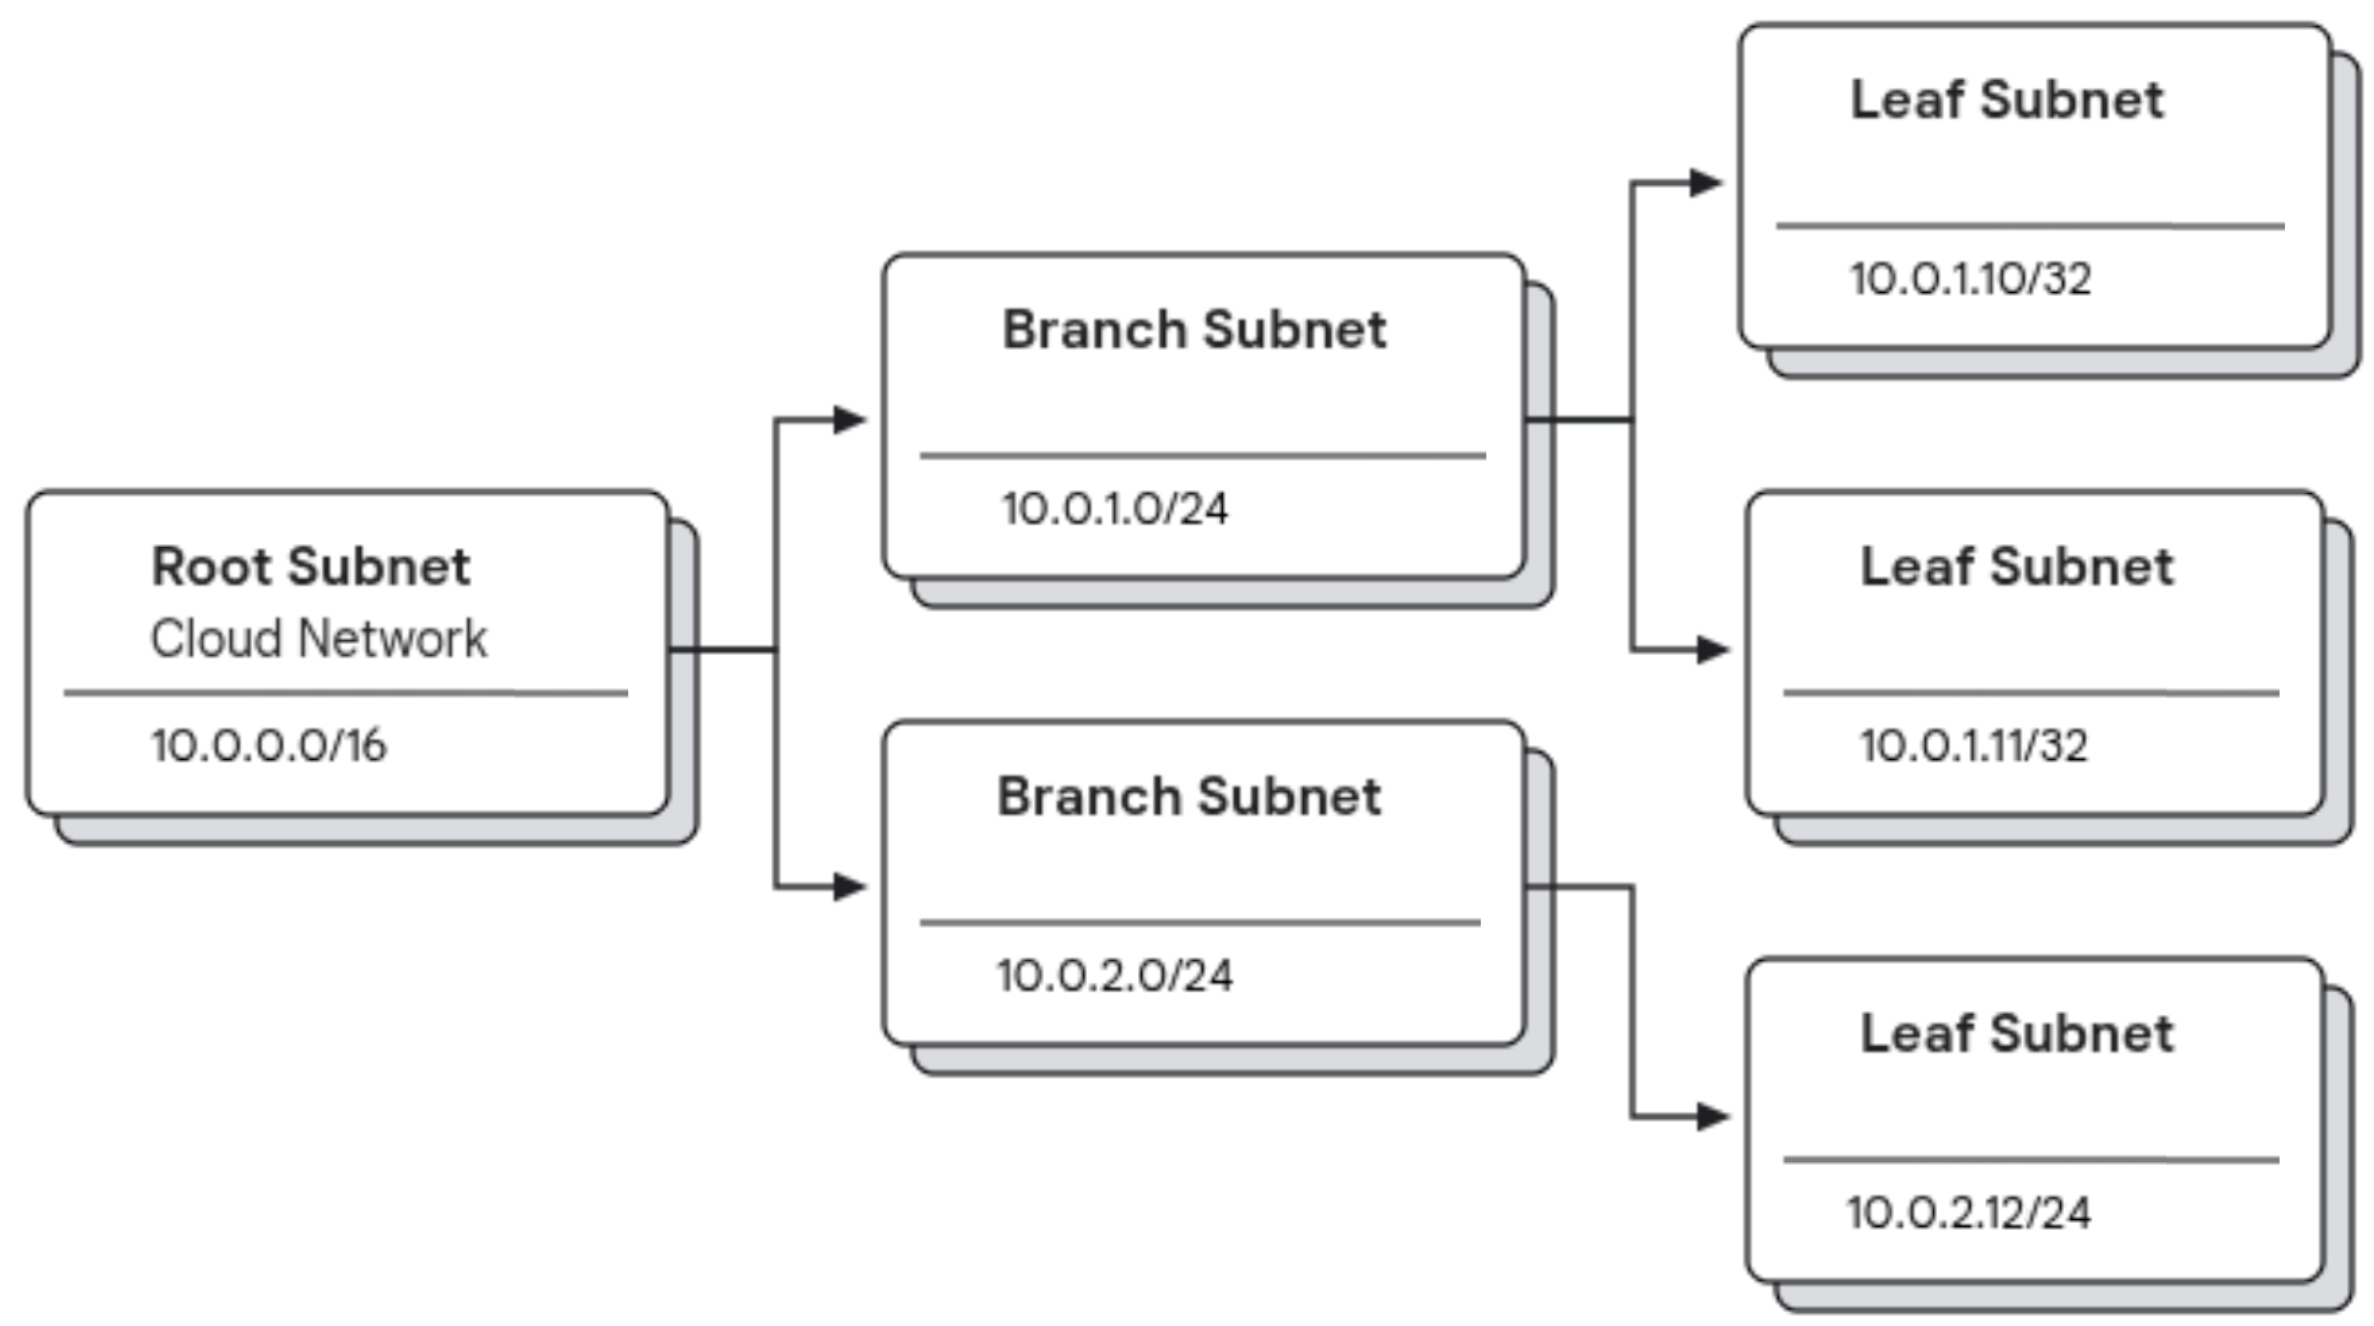
התרשים הבא ממחיש איך סוגי רשתות המשנה השונים מתחברים זה לזה:
- תת-רשת בסיסית של
10.0.0.0/16שמשמשת כבלוק ברמה העליונה להקצאות עיקריות של כתובות IP. - מרשת המשנה הבסיסית נגזרות שתי רשתות משנה מסתעפות עם הערכים
10.0.1.0/24ו-10.0.2.0/24. תתי-הרשתות האלה מייצגות חלוקות משנה של מרחב הכתובות של הרשת הראשית, והן מיועדות למטרות ספציפיות יותר. - רשתות המשנה של הענפים מחולקות עוד יותר לרשתות משנה של עלים עם ערכים כמו
10.0.1.10/32,10.0.1.11/32ו-10.0.2.12/24. רשתות המשנה האלה הן בדרך כלל החלוקות הקטנות ביותר, ולעיתים קרובות מקצים בהן כתובות IP בודדות לשירותים או למשאבים ספציפיים.
המבנה ההיררכי הזה של רשתות המשנה מאפשר לכם להקצות ולארגן את הרשת ביעילות בין האזורים, עומסי העבודה והשירותים שמסתמכים על כתובות ה-IP ברשת. כדי לשלוט טוב יותר בהסתעפות של רשת המשנה, אפשר להגדיר את רשת המשנה כך שתקצה בלוקים של CIDR באופן סטטי או דינמי.
רשתות משנה גלובליות ושל תחום מוגדר
ב-GDC, אפשר להקצות רשתות משנה בשני היקפים שונים: אזורי וגלובלי. רשתות משנה אזוריות וגלובליות מוגדרות ופועלות בשרתי API נפרדים, ומציעות יכולות שונות.
אחרי שהארגון שלכם יוקצה, לכל רשת תהיה רשת משנה גלובלית בשרת ה-API הגלובלי של הארגון. כדי להקצות כתובות IP מרשת המשנה ברמה הבסיסית (root) הגלובלית, צריך ליצור משאב Subnet גלובלי בשרת ה-API הגלובלי שמקצה בלוק CIDR לאזור או לכמה אזורים. בתוך רשת המשנה הגלובלית, מגדירים את השדה propagationStrategy כדי לציין איך רוצים להקצות את בלוק ה-CIDR בין האזורים. טווח כתובות ה-IP הזה מוקצה לאזור כרשת משנה בסיסית של האזור.
אחרי שיוצרים לאזור רשת משנה בסיסית, אפשר ליצור משאבים של Subnet באזור בשרת ה-API לניהול של האזור, כדי לחלק את טווח כתובות ה-IP של רשת המשנה לרשתות משנה נוספות של ענפים באזור, או לרשתות משנה של עלים שזמינות לעומסי עבודה ולשירותים נפרדים באזור.
רשתות משנה גלובליות
אתם צריכים ליצור רשת משנה גלובלית כדי להקצות כתובות IP מרשת המשנה ברמה הבסיסית (root) שמתארחת בשרת ה-API הגלובלי לאזור אחד או יותר בסביבת GDC.
רשתות משנה גלובליות נוצרות בשרת ה-API הגלובלי באמצעות קבוצת ה-API ipam.global.gdc.goog/v1, וכוללות שדות אפשרויות כמו zone ו-propagationStrategy כדי להגדיר את האינטראקציה שלהן עם אזורים ספציפיים.
תת-רשתות גלובליות מארחות בלוק CIDR כטווח של תת-רשתות מסתעפות, שמשמש אזורים ברחבי GDC. מידע נוסף על המקומות שבהם אפשר ליצור רשתות משנה גלובליות זמין במאמר רשתות ב-GDC.
תת-רשתות של תחום מוגדר
תת-רשת אזורית מקושרת לאזור תפעולי ספציפי, ולעיתים קרובות כוללת הגדרות רשת ישירות. רשתות משנה של תחום מוגדר פועלות רק בתחום אחד, והן מיועדות בעיקר לעומסי עבודה של מכונות וירטואליות וקונטיינרים באותו תחום. רשת משנה אזורית מקצה כתובות IP שכבר הוקצו לאזור לשימוש על ידי רשת משנה גלובלית.
כדי שתקשורת בין רשתות VPC באזורים שונים תפעל כמו שצריך, צריך להשתמש בתת-רשתות שלא חופפות בכל אזור.
רשתות משנה אזוריות נוצרות בשרת ה-API לניהול באמצעות קבוצת ה-API ipam.gdc.goog/v1, והן כוללות שדה אופציונלי networkSpec במפרט שלהן, כדי שתוכלו להגדיר רכיבי רשת ספציפיים לאזור כמו שערים ומזהי VLAN.
תוויות של רשתות משנה
יש ארבעה סוגים של תוויות לרשתות משנה:
-
ipam.gdc.goog/vpc: מציין את הרשת של רשת המשנה כ-VPC. -
ipam.gdc.goog/network-segment: מציין את הרשת של רשת המשנה כקטע רשת. -
ipam.gdc.goog/usage: מציין את המטרה של רשת המשנה. -
ipam.gdc.goog/subnet-group: מציין את קבוצת תת-הרשת שאליה שייכת תת-הרשת. מידע נוסף זמין במאמר קבוצות של רשתות משנה.
בטבלה הבאה מוצג המיפוי בין הרשתות לבין תוויות הרשת:
| רשת | תווית |
|---|---|
| רשת VPC שמוגדרת כברירת מחדל | ipam.gdc.goog/vpc: default-vpc |
| VPC של תשתית | ipam.gdc.goog/vpc: infra-vpc |
| פלח רשת של אדמין | ipam.gdc.goog/network-segment: admin |
| פלח של רשת נתונים | ipam.gdc.goog/network-segment: data |
טווחי ה-CIDR של ארבע הרשתות מוגדרים בארגון כחלק מתהליך ה-bootstrap. ארבע רשתות המשנה הגלובליות התואמות נמצאות בשרת ה-API הגלובלי.
רשתות המשנה הגלובליות האלה הן טווח ה-CIDR ברמת הבסיס של כל רשת בכל האזורים בארגון. לכל רשתות המשנה הגלובליות ברמת הבסיס יש תווית נוספת, ipam.gdc.goog/usage: network-root-range.
בכל אזור, רשת משנה בסיסית של רשת אזורית זמינה בהתחלה בשרת ה-API הגלובלי שמקורו בהקצאת הארגון. אתם יכולים ליצור עוד רשתות משנה בסיסיות כדי להרחיב את מרחב כתובות ה-IP. כל תת-רשת בסיסית מארחת טווח CIDR לרשת באזור הספציפי, ומשמשת באופן לוגי כתת-רשת בסיסית ברמת האזור עם התווית ipam.gdc.goog/usage: zone-network-root-range.
צריך ליצור את רשת המשנה הבסיסית הזו בשרת ה-API הגלובלי, והיא תופץ באופן אוטומטי לאזור שצוין. למידע נוסף על היקפי רשתות משנה, קראו את המאמר רשתות משנה גלובליות ואזוריות.
כשיוצרים משאב בהתאמה אישית של Subnet, צריך להשתמש בתוויות שהוגדרו כדי להחיל אותו על רשת GDC המתאימה.
בתרשים הבא מוצגות רשתות גלובליות ורשתות אזוריות בתוך סביבת GDC:
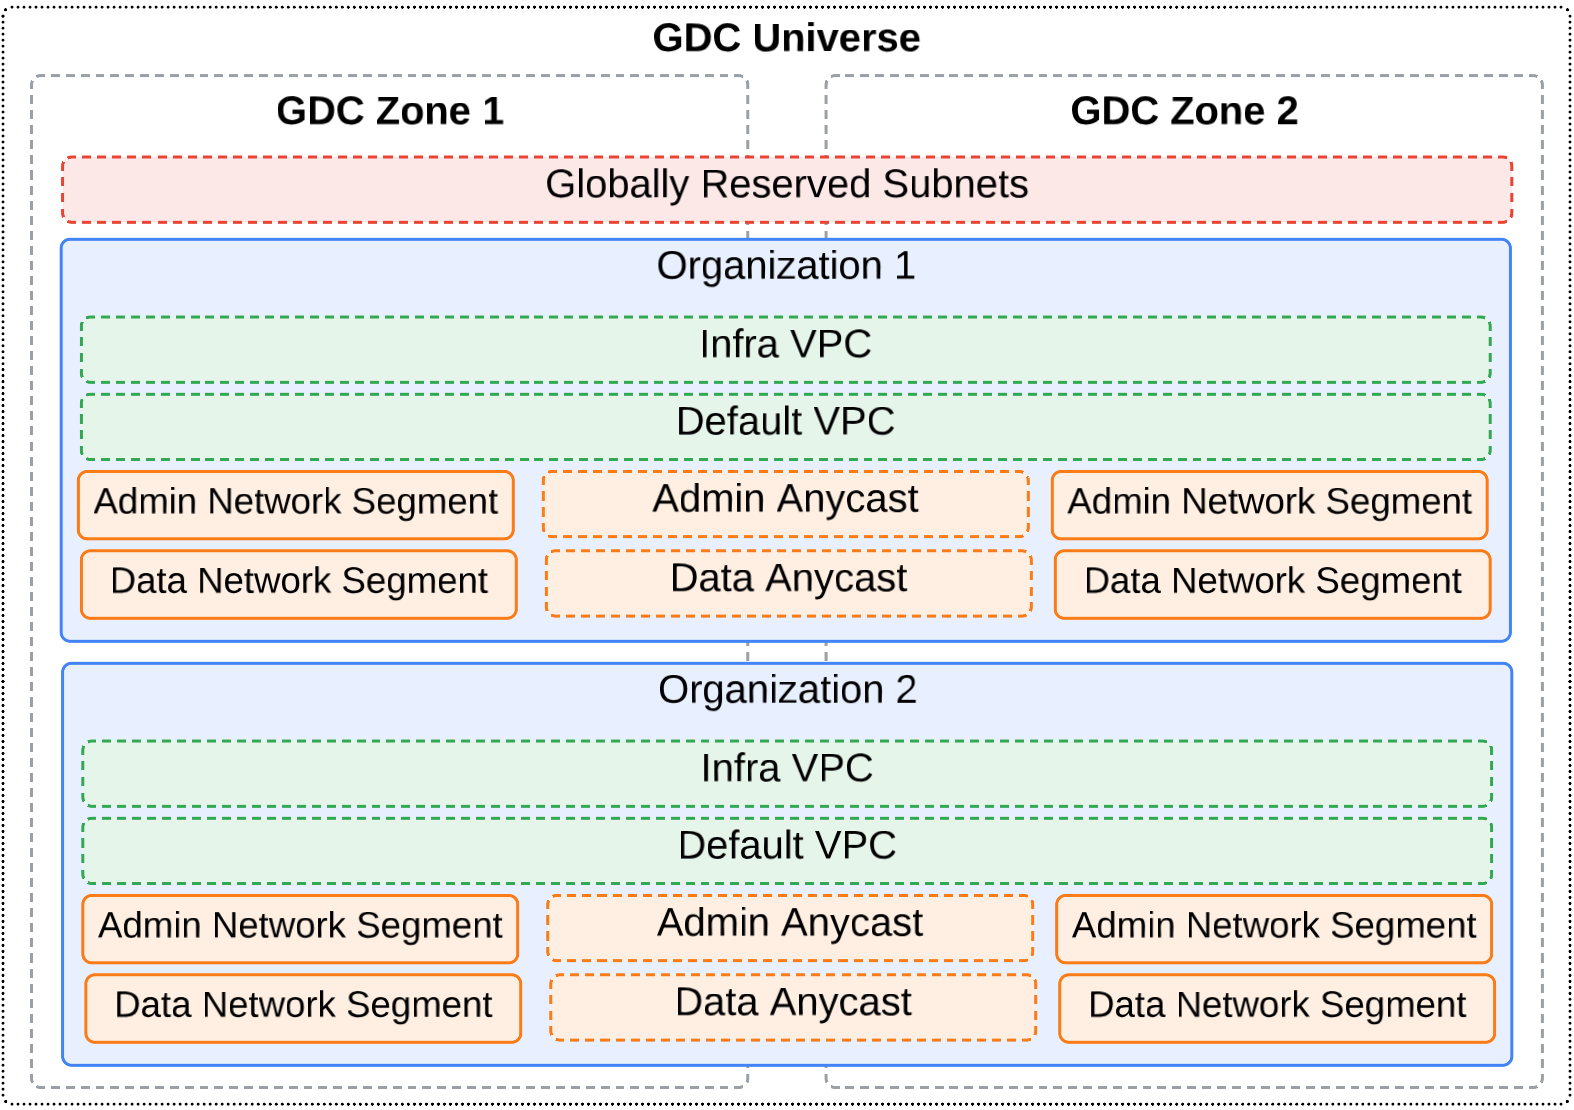
בתרשים הזה יש שני ארגונים שפרוסים על פני יקום עם כמה אזורים. כל ארגון מגדיר את רשתות ה-VPC ואת מקטעי הרשת החיצוניים. בדוגמה הזו, כתובות IP מסוג anycast משמשות לניתוב התנועה בין מקטעי הרשת החיצוניים ברמת האזור, כך שהאזור הקרוב ביותר או בעל הביצועים הטובים ביותר מטפל בבקשה לאחזור מהרשת. למידע נוסף על כתובות IP מסוג anycast, קראו את המאמר כתובות IP ב-GDC.
קבוצות של רשתות משנה
קבוצת רשתות משנה היא קבוצה של רשתות משנה עם אותה תווית של קבוצת רשתות משנה, כמו ipam.gdc.goog/subnet-group: subnetgroup1. היתרונות של ארגון רשתות משנה בקבוצה:
- קבוצת רשתות משנה מאפשרת להגדיל בקלות את משאבי כתובות ה-IP שבבעלות אותה ישות או שמשמשים לאותה מטרה. אי אפשר להגדיל את קבוצת המשנה עצמה, אבל אפשר להגדיל קבוצה של רשתות משנה על ידי צירוף של רשת משנה חדשה. המשתמשים יכולים להפנות לקבוצת רשתות משנה כמשאב של כתובת ה-IP שלהם, ולהשתמש בנוחות של ההתאמה לעומס.
- כשיוצרים רשת משנה צאצא, המשתמשים יכולים להפנות לקבוצת רשתות משנה כהורה במקום לרשת משנה אחת. כשמשתמשים בקבוצת רשתות משנה בצורה כזו, המשתמשים לא צריכים למצוא בעצמם רשת משנה ראשית שיש בה מרחב כתובות IP זמין. במקום זאת, GDC מוצא באופן אוטומטי תת-רשת בקבוצת תת-הרשתות עם מספיק כתובות IP זמינות כהורה שלה.
- כשמשאבי כתובות ה-IP למטרה או לישות אחת מנוצלים, כשקבוצת רשתות המשנה היא ההורה, פרטי השגיאה ברשת המשנה הצאצא פשוטים יותר ומפחיתים את העבודה של בדיקת כל רשת משנה.
כל התכונות של קבוצת רשתות המשנה חלות גם על רשתות משנה גלובליות וגם על רשתות משנה אזוריות.
יצירה ושינוי קנה מידה של קבוצת רשתות משנה
אין אובייקט API לקבוצת רשתות משנה. במקום זאת, קבוצת רשתות משנה מזוהה באמצעות תווית. כדי ליצור קבוצת רשתות משנה או להוסיף אליה, צריך להוסיף תווית של קבוצת רשתות משנה לרשת משנה קיימת, או ליצור רשת משנה חדשה עם תווית של קבוצת רשתות משנה.
אם קבוצת רשתות המשנה עדיין לא קיימת, נוצרת קבוצת רשתות משנה חדשה. אם יש רשתות משנה אחרות עם אותה תווית של קבוצת רשתות משנה שכבר נמצאות באותו מרחב שמות, רשת המשנה החדשה תתווסף לקבוצת רשתות המשנה הקיימת.
בדוגמה הבאה מוצגת הגדרה של רשת משנה שמצורפת לקבוצת רשתות משנה בשם default-vpc-us-east67-b-group:
apiVersion: ipam.gdc.goog/v1
kind: Subnet
metadata:
  # Several lines of code are omitted here.
  labels:
    ipam.gdc.goog/subnet-group: default-vpc-us-east67-b-group
    ipam.gdc.goog/usage: zone-network-root-range
    ipam.gdc.goog/vpc: default-vpc
  name: default-vpc-us-east67-b-root-cidr
  namespace: platform
  # Several lines of code are omitted here.
spec:
  ipv4Request:
    cidr: 10.99.0.0/16
  parentReference:
    name: default-vpc-root-cidr
    namespace: platform
    type: SingleSubnet
  type: Branch
כללים ליצירה ולשינוי קנה המידה של קבוצות של רשתות משנה
כשיוצרים קבוצת רשתות משנה, חשוב לזכור את הכללים הבאים:
- קבוצות של רשתות משנה מוגדרות לכל היקף של מרחב שמות. תת-רשתות עם אותה תווית של קבוצת תת-רשתות, אבל בשני מרחבי שמות שונים, נחשבות כחלק משתי קבוצות שונות של תת-רשתות.
- רשת משנה לא יכולה להיות צאצא של רשת משנה אחרת באותה קבוצה.
- רשתות משנה באותה קבוצה חייבות להיות שייכות לאותו VPC או לאותו פלח רשת.
- אפשר לצרף רשת משנה רק לקבוצה אחת של רשתות משנה.
קבוצות של רשתות משנה כהורה
כשיוצרים רשת משנה צאצא, במקום להשתמש ברשת משנה אחת כהורה, אפשר להפנות לקבוצת רשתות משנה כהורה. כדי להפנות לקבוצת משנה כהורה, צריך לבצע את הפעולות הבאות:
- מגדירים במפורש את
spec.parentReference.typeל-SubnetGroup. אם לא מזינים ערך, ערך ברירת המחדל הואSingleSubnet. - אם קבוצת המשנה הראשית נמצאת במרחב שמות שונה מזה של קבוצת המשנה המשנית, צריך לציין את השדה
spec.parentReference.namespaceכמרחב השמות של קבוצת המשנה הראשית.
אחרי שיוצרים רשת משנה צאצא מקבוצת רשתות משנה, GDC מקצה בלוק CIDR מקבוצת רשתות המשנה על סמך הבקשה של רשת המשנה הצאצא והזמינות של רשתות המשנה בקבוצת רשתות המשנה ההורה. אם נמצאה רשת משנה מתאימה, רשת המשנה המשנית מקבלת את בלוק ה-CIDR שלה מרשת המשנה הראשית, וההפניה של רשת המשנה הראשית מתעדכנת בסטטוס של רשת המשנה המשנית.
רשת המשנה בדוגמה הבאה מבקשת בלוק CIDR מקבוצת רשתות המשנה default-vpc-zone1-group, ומוקצה לה בלוק CIDR הורה platform/default-vpc-zone1-root-cidr בסטטוס:
apiVersion: ipam.gdc.goog/v1
kind: Subnet
metadata:
# Several lines of code are omitted here.
  labels:
    ipam.gdc.goog/vpc: default-vpc
  name: default-vpc-default-node-subnet
  namespace: platform
# Several lines of code are omitted here.
spec:
  ipv4Request:
    prefixLength: 23
  networkSpec:
    enableGateway: true
    enableVLANID: false
  parentReference:
    name: default-vpc-zone1-group
    namespace: platform
    type: SubnetGroup
  type: Branch
status:
  allocatedParent:
    name: default-vpc-zone1-root-cidr
    namespace: platform
    type: SingleSubnet
# Several lines of code are omitted here.
כללים להפניה לקבוצת רשתות משנה כהורה
כשמפנים לקבוצת משנה כהורה, חשוב לזכור את הכללים הבאים:
- ליוצר של רשת המשנה הצאצא צריכה להיות הרשאה להשתמש בכל רשתות המשנה בקבוצת רשתות המשנה.
- רשת המשנה הצאצא חייבת להיות באותו VPC או באותו מקטע רשת כמו קבוצת רשתות המשנה.
הגדרת CIDR סטטית ודינמית
כשמגדירים רשתות משנה, אפשר להשתמש בהגדרה סטטית או דינמית כדי להקצות את בלוקי ה-CIDR.
הגדרה סטטית של CIDR מאפשרת לציין במפורש את בלוק ה-CIDR המדויק של רשת המשנה. כדאי להקצות באופן סטטי את בלוק ה-CIDR כשצריך שליטה מדויקת במרחב הכתובות של ה-IP. משתמשים בשדה spec.ipv4Request.cidr במשאב המותאם אישית Subnet כדי לציין את טווח כתובות ה-IP המדויק שהוגדר מראש.
הגדרת CIDR דינמית מאפשרת גמישות רבה יותר על ידי הקצאה אוטומטית של בלוק CIDR לרשת המשנה. במקום לציין CIDR מלא, מציינים את אורך הקידומת הנדרש בשדה spec.ipv4Request.prefixLength. אם אתם מעדיפים שהמערכת תקצה באופן אוטומטי כתובות IP לרשתות המשנה שלכם, תבחרו בהקצאה דינמית של בלוק ה-CIDR. כך תכנון הרשת יהיה פשוט יותר והסיכון להתנגשויות בין כתובות IP יקטן. המערכת בוחרת בלוק CIDR זמין בגודל שצוין מרשת ההורה.
מידע נוסף זמין במאמר SubnetRequest API.
כתובות IP ב-GDC
למשאבים כמו מכונות וירטואליות ומאזני עומסים יש כתובות IP ב-GDC. כתובות ה-IP האלה מאפשרות למשאבים של GDC לתקשר עם משאבים אחרים בארגון או עם רשתות חיצוניות שמחוברות לארגון. אלה סוגי כתובות ה-IP שזמינים ב-GDC:
- כתובת IP חיצונית
כתובות IP חיצוניות מפורסמות ברשתות חיצוניות שמחוברות לארגון. משאבים עם כתובות IP חיצוניות, כמו מאזני עומסים ו-NAT, יכולים לתקשר עם רשתות חיצוניות. ב-GDC, אתם יכולים להשתמש בכתובות IP פרטיות או ציבוריות ככתובות חיצוניות. אפשר לספק כתובות IPv4 חיצוניות למשאבים בדרכים הבאות:
- Bring your own external IP addresses (BYOIP): אתם מספקים את כתובות ה-IP החיצוניות האלה לארגון שלכם. כתובות IP חיצוניות של BYOIP יכולות לחפוף לארגונים אחרים, כל עוד הן לא מתחברות לאותה רשת חיצונית.
- כתובות IP חיצוניות שסופקו על ידי IO: ארגונים יכולים להשתמש בכתובות ה-IP החיצוניות שסופקו על ידי קבוצת מפעילי התשתית כשהם מתחברים לרשת חיצונית. קבוצת מפעילי התשתית היא הספק של הקישוריות לרשת הזו.
- כתובת IP פנימית
אי אפשר להגיע לכתובות IP פנימיות ישירות מחוץ ל-GDC, ואי אפשר לנתב אותן באופן ציבורי. כתובות IP פנימיות הן מקומיות לרשת VPC, לרשת VPC שמחוברת באמצעות קישור בין רשתות VPC שכנות (peering) או לרשת מקומית שמחוברת לרשת VPC באמצעות Cloud VPN. משאבים עם כתובות IP פנימיות מתקשרים עם משאבים אחרים כאילו כולם נמצאים באותה רשת פרטית.
- כתובת IP של Anycast
כתובות IP מסוג Anycast הן סוג מיוחד של כתובות חיצוניות, שתמיד מוגדרות לכל היקום של GDC. ב-GDC נעשה שימוש בכתובות IP מסוג anycast וב-Border Gateway Protocol (BGP) כדי לנתב את התנועה לאזור הכי קרוב או לאזור עם הביצועים הכי טובים. כל שירות גלובלי בשכבה 4 שפועל בשני אזורים או יותר מקבל כתובת IP מסוג anycast מתת-הרשת של anycast, שהיא תת-רשת חיצונית. כל אזור מפרסם את אותה כתובת IP מסוג anycast, אבל הרשת שלכם בוחרת את האזור הכי טוב על סמך כללי המסלול שלה. אם אזור מסוים נכשל, כתובת ה-IP שלו נמשכת והרשת מנתבת מחדש באופן אוטומטי את התנועה לאזור אחר. הניתוב האוטומטי הזה מספק קישוריות חלקה גם בזמן הפסקות חשמל.
- כתובת IP פרטית
כתובות IP פרטיות הן כתובות שאי אפשר לנתב באינטרנט. רשימה של טווחי IPv4 פרטיים מופיעה ברשומות של טווחי כתובות IP פרטיות בטבלה טווחי IPv4 חוקיים.
- כתובת IP ציבורית
כתובות IP ציבוריות הן כתובות שניתנות לניתוב באינטרנט. ב-GDC, כתובות IP חיצוניות יכולות להיות ציבוריות או פרטיות. אתם יכולים גם להשתמש בכתובות IPv4 ציבוריות ככתובות פנימיות כשאתם מגדירים את טווח כתובות ה-IPv4 הראשי של רשת משנה ברשת ה-VPC. הכתובות האלה נקראות כתובות IP ציבוריות בשימוש פרטי.
בחירת כתובת IPv4
לכל רשת בסביבת GDC יש קבוצה של כתובות IPv4 תקינות, אסורות ובלתי שמישות שצריך להביא בחשבון כשמקצים כתובות IP.
טווחים של כתובות IPv6 לא נתמכים ב-Default VPC וב-Data Network Segment. פנו לקבוצת מפעילי התשתית שלכם כדי לבדוק אפשרויות לטווח IPv6 ברשתות אחרות.
טווחי IPv4 חוקיים
בטבלה הבאה מתוארים הטווחים החוקיים.
| טווח | תיאור |
|---|---|
| טווחי כתובות IPv4 פרטיות | |
10.0.0.0/8172.16.0.0/12192.168.0.0/16
|
כתובות IP פרטיות RFC 1918 למידע נוסף על השימוש ב- |
100.64.0.0/10 |
מרחב כתובות משותף RFC 6598 |
192.0.0.0/24 |
הקצאות פרוטוקול IETF RFC 6890 |
192.0.2.0/24 (TEST-NET-1)198.51.100.0/24 (TEST-NET-2)203.0.113.0/24 (TEST-NET-3) |
תיעוד RFC 5737 |
192.88.99.0/24 |
ממסר IPv6 ל-IPv4 (הוצא משימוש) RFC 7526 |
198.18.0.0/15 |
בדיקת השוואה לשוק RFC 2544 |
240.0.0.0/4 |
שמורות לשימוש עתידי (Class E), כפי שמתואר ב-RFC 5735 וב-RFC 1112. מערכות הפעלה מסוימות לא תומכות בשימוש בטווח הזה, לכן צריך לוודא שמערכת ההפעלה שלכם תומכת בו לפני שיוצרים רשתות משנה שמשתמשות בטווח הזה. |
| טווחי כתובות IP ציבוריות בשימוש פרטי | |
| כתובות IPv4 ציבוריות בשימוש פרטי |
לכתובות IPv4 ציבוריות בשימוש פרטי יש את המאפיינים הבאים:
ב-GDC עם air gap לא נדרש חיבור לאינטרנט. כתוצאה מכך, ב-GDC עם air gap, כל טווחי כתובות ה-IP הציבוריות מפורסמים כאילו הם פרטיים לארגון שלכם. אם כתובות ה-IP המיובאות שלכם (BYOIP) הן טווחים של כתובות IP ציבוריות, אתם צריכים לוודא שהן לא גורמות לבעיות ברשתות חיצוניות. כתובות ה-BYOIP לא יכולות לחפוף לרשתות משנה אחרות בארגון. |
רשתות משנה אסורות של IPv4
טווחי רשתות המשנה שאסור להשתמש בהם כוללים טווחי RFC ששמורים בדרך כלל וכל רשת משנה ששמורה באופן גלובלי בסביבת GDC הספציפית שלכם, כמו שמתואר בטבלה הבאה. אי אפשר להשתמש בטווחים האלה לרשתות משנה.
| טווח | תיאור |
|---|---|
| טווח התשתית של GDC |
בלוק CIDR ששמור באופן גלובלי ומשמש את מערכת GDC. אם הטווח הזה לא צוין בשדה zone-infra-cidr של שאלון קליטת הלקוח (CIQ), GDC משתמש ב-172.16.0.0/12 כטווח התשתית של GDC כברירת מחדל. |
| טווחים ספציפיים ליקום | טווחים נוספים ששמורים לקבוצת מפעילי התשתית. |
0.0.0.0/8
|
רשת נוכחית (מקומית) RFC 1122 |
127.0.0.0/8
|
מארח מקומי RFC 1122 |
169.254.0.0/16
|
Link-local RFC 3927 |
224.0.0.0/4
|
Multicast (Class D) RFC 5771 |
255.255.255.255/32
|
כתובת יעד של שידור מוגבל RFC 8190 ו-RFC 919 |
כתובות שלא ניתן להשתמש בהן ברשתות משנה של IPv4
ב-GDC, שתי כתובות ה-IPv4 הראשונות ושתי כתובות ה-IPv4 האחרונות בכל רשת משנה משמשות לאירוח של רשת המשנה.
| כתובת IPv4 שלא ניתן להשתמש בה | תיאור | דוגמה |
|---|---|---|
| כתובת רשת | הכתובת הראשונה בטווח ה-IPv4 הראשי. | 10.1.2.0 מהטווח 10.1.2.0/24 |
| כתובת שער ברירת המחדל | הכתובת השנייה בטווח הראשי של IPv4. | 10.1.2.1 מהטווח 10.1.2.0/24 |
| הכתובת הלפני אחרונה | הכתובת השנייה מהסוף בטווח הראשי של IPv4.
הטווח הזה שמור על ידי Google Cloud לשימוש פוטנציאלי בעתיד. |
10.1.2.254 מהטווח 10.1.2.0/24 |
| כתובת שידור | הכתובת האחרונה בטווח הראשי של IPv4. | 10.1.2.255 מהטווח 10.1.2.0/24 |
שיקולים נוספים
בחלק מהמוצרים של Google ושל צד שלישי משתמשים ב-172.17.0.0/16 לניתוב בתוך מערכת ההפעלה של האורח. לדוגמה, רשת הגשרים שמוגדרת כברירת מחדל ב-Docker משתמשת בטווח הזה. אם אתם משתמשים במוצר שמסתמך על 172.17.0.0/16, אל תשתמשו בטווח הזה כטווח כתובות IPv4 של רשת משנה.
מגבלות
המגבלות האלה חלות על רשתות משנה של רשת VPC ועל רשתות משנה של פלח רשת חיצוני ב-GDC:
- כל רשת משנה חייבת להיות בלוק CIDR תקין וייחודי.
- אחרי שיוצרים רשת משנה, אי אפשר להגדיל, להחליף או להקטין אותה.
- ב-GDC יש תמיכה רק בטווחי IPv4 לרשתות משנה שנוצרו ב-VPC שמוגדר כברירת מחדל ובפלח רשת הנתונים. כדי לקבל אפשרויות לטווח IPv6 לרשתות אחרות ביקום של GDC, פנו לקבוצת מפעילי התשתית.
- ב-GDC אין הגבלה על הגודל של בלוק ה-CIDR שאפשר ליצור. עם זאת, ברוב טווחי כתובות ה-IP שגדולים מ-
/8, אימותים נוספים מונעים מכם ליצור רשת משנה בגודל כזה. לדוגמה, רשת משנה לא יכולה לחפוף לרשת משנה אסורה. כדי לצמצם את הסיכוי לבחור רשת משנה לא חוקית, מומלץ להגביל את הגודל המקסימלי של רשת המשנה ל-/8. אי אפשר ליצור רשתות משנה שחופפות לרשתות משנה אסורות, לרשת משנה אחרת באותה רשת VPC, לרשת משנה בקטע של רשת חיצונית מחוברת או לרשת משנה ברשת מקושרת. כדי לוודא שלא תיצרו רשתות משנה חופפות בתרחישים האלה, אתם צריכים לעבוד עם קבוצת מפעילי התשתית שלכם.
GDC יוצר נתיבים תואמים לרשתות משנה. ברשתות משנה של רשת VPC, הנתיבים נוצרים במקבץ הרשת (network stack) הווירטואלי של הארגון. ברשתות משנה של מקטע רשת חיצוני, הנתיבים נוצרים בטבלת הניתוב של הרשת החיצונית המקושרת.
אם חיברתם את רשת ה-VPC לרשת אחרת באמצעות VPN מנוהל או חיבור משותף או ייעודי, ודאו שרשתות המשנה לא מתנגשות עם כתובות ה-IP המקומיות.
רשתות המשנה לא יכולות להיות זהות, צרות יותר או רחבות יותר מטווח אסור. לדוגמה,
169.0.0.0/8היא לא רשת משנה תקינה כי היא חופפת לטווח ה-link-local169.254.0.0/16(RFC 3927), שהוא מוגבל.רשתות משנה לא יכולות לכלול טווח RFC, כפי שמתואר בטווחי IPv4 חוקיים, וטווח כתובות IP ציבוריות בשימוש פרטי. לדוגמה,
172.0.0.0/10היא לא רשת משנה תקינה כי היא כוללת גם את טווח כתובות ה-IP הפרטיות172.16.0.0/12וגם כתובות IP ציבוריות.רשתות משנה לא יכולות להשתרע על פני כמה טווחי RFC. לדוגמה,
192.0.0.0/8היא לא תת-רשת תקינה כי היא כוללת גם את192.168.0.0/16(RFC 1918) וגם את192.0.0.0/24(RFC 6890). עם זאת, אפשר ליצור שתי רשתות משנה, אחת עם192.168.0.0/16ואחת עם192.0.0.0/24.
המאמרים הבאים
- סקירה כללית על רשתות
- הקצאת כתובות IP לעומסי עבודה
- שימוש בכתובות IP חיצוניות משלכם
- אזורים ב-GDC עם air gap