


תכנון יעיל של כתובות IP עוזר לצמצם שיבושים עתידיים ברשת בעומסי העבודה ובשירותים שלכם כשהם גדלים.
המסמך הזה מיועד למנהלי רשתות בקבוצת מנהלי הפלטפורמה, שאחראים על תכנון טווחי כתובות ה-IP של הארגון. מידע נוסף זמין במאמר קהלים למסמכי תיעוד של GDC עם air gap.
היתרונות של תכנון קפדני של כתובות IP
תכנון קפדני של כתובות IP מספק את היתרונות הבאים:
- בידוד: סגמנטציה נכונה של הרשת בין ארגונים שונים ובין מישורי הניהול והנתונים.
- יכולת התרחבות: מרחב כתובות IP שמספיק לעומסי עבודה ולשירותים קיימים ועתידיים, כולל שירותי ניהול שלא ניתן להקצות להם מרחב כתובות IP נוסף אחרי הקצאת הארגון.
- קישוריות: ניתוב ויכולת הגעה נכונים לכל הרכיבים בסביבת GDC עם air gap, ולרשתות חיצוניות לפי הצורך.
- תאימות: עמידה בסכמות ספציפיות של כתובות רשת או בהגבלות שנדרשות בסביבה שלכם.
הארכיטקטורה של GDC משתמשת במכונות של ניתוב והעברה וירטואליים (VRF) כדי לבודד ולפלח את הרשת. כדי לתכנן בהצלחה, חשוב להבין אילו מרחבי כתובות IP אתם מנהלים ואילו נמצאים בבעלות בלעדית של ה-IO שלכם.
תהליך התכנון
לפני שה-IO מקצה את הארגון, צריך לקבוע את ארכיטקטורת כתובות ה-IP של הארגון. ה-IO ידריך אתכם לאורך השלבים האלה.
התהליך הכללי לתכנון ולהקצאה של כתובות IP ברשת של הארגון הוא:
הגדרת טווחי CIDR: עובדים עם צוות הרשת כדי לקבוע בלוקים מתאימים של CIDR שלא חופפים ל-VPC שמוגדר כברירת מחדל, ל-Infra VPC, לפלח הרשת של האדמין ולפלח רשת הנתונים.
לספק טווחי CIDR ל-IO: כשמבקשים ארגון חדש, צריך לספק את בלוקי ה-CIDR האלה ל-IO כחלק משאלון הקליטה של הארגון (OIQ). מנהל התשתיות משתמש בבלוקי ה-CIDR כדי להגדיר את רשתות המשנה הגלובליות הנדרשות בשרתי ה-API המתאימים.
אחרי שה-IO מקצה את הארגון, אתם אחראים לנהל מרחבים מסוימים של כתובות IP בתוך הארגון, בעיקר לפריסת עומסי עבודה ולחשיפת שירותים חיצוניים.
למידע נוסף על תכנון ארכיטקטורה של כתובות IP, קראו את הקטע שיקולים בארכיטקטורה של כתובות IP במסמך הזה.
למידע נוסף על כל רשת ועל אופן הבחירה של טווחי ה-CIDR לכל רשת, עיינו בקטע שיקולים לגבי כתובות IP בארגון במסמך הזה.
שיקולים בנוגע לארכיטקטורה של כתובות IP
כדי להקצות ארכיטקטורה עמידה של כתובות IP שאפשר להתאים אותה כשדרישות הרשת של הארגון משתנות, כדאי להביא בחשבון את המאפיינים הבאים של כתובות IP ב-GDC:
- כתובות IP חופפות ולא חופפות:
- רשתות של ענן וירטואלי פרטי (VPC) יכולות לחפוף בין ארגונים שונים, אבל הן חייבות להיות ייחודיות בתוך הארגון בכל האזורים שלו, וייחודיות מכל הרשתות שהן מקושרות אליהן.
- יכולה להיות חפיפה בין פלחי רשת חיצוניים של ארגונים שונים, אם הארגונים האלה משתמשים בחיבורי Interconnect נפרדים. אם הם חולקים חיבור, כתובות ה-IP צריכות להיות ייחודיות בתוך אותו ארגון בכל האזורים שלו, וייחודיות מכל הרשתות שאיתן הם מבצעים התחברות בין רשתות שכנות (peering).
- גודל מינימלי של בלוק CIDR: הקפידו על אורך מינימלי של קידומת CIDR שצוינה לכל קטע ברשת, כדי להקצות מספיק מרחב כתובות לרכיבי המערכת ולצמיחה עתידית.
- העדפה ל-RFC 1918: ברוב הרשתות המנוהלות אפשר להשתמש בכתובות IP ציבוריות, אבל אם האזור לא מחובר לאינטרנט, בדרך כלל מומלץ להשתמש בכתובות פרטיות מסוג RFC 1918 ברשתות פנימיות של GDC עם air gap.
- דיוק ב-OIQ: המידע שאתם מספקים ל-IO ב-OIQ הוא קריטי. טווחים לא מדויקים או לא מתוכננים היטב של כתובות IP עלולים לגרום לאתגרים משמעותיים בפריסה.
- כמה אזורים: רשתות VPC של הארגון וקטעי רשת חיצוניים שמתפרסים על פני ארגון גלובלי, אבל נדרשות הקצאות ייחודיות של כתובות IP לכל אזור שלא חופפות בתוך הארגון הגלובלי. משתמשים ברשתות משנה גלובליות כדי להקצות טווחי כתובות IP ייחודיים לכל אזור בארגון נתון.
בתרשים הבא מוצגת דוגמה לארכיטקטורה של כתובות IP:
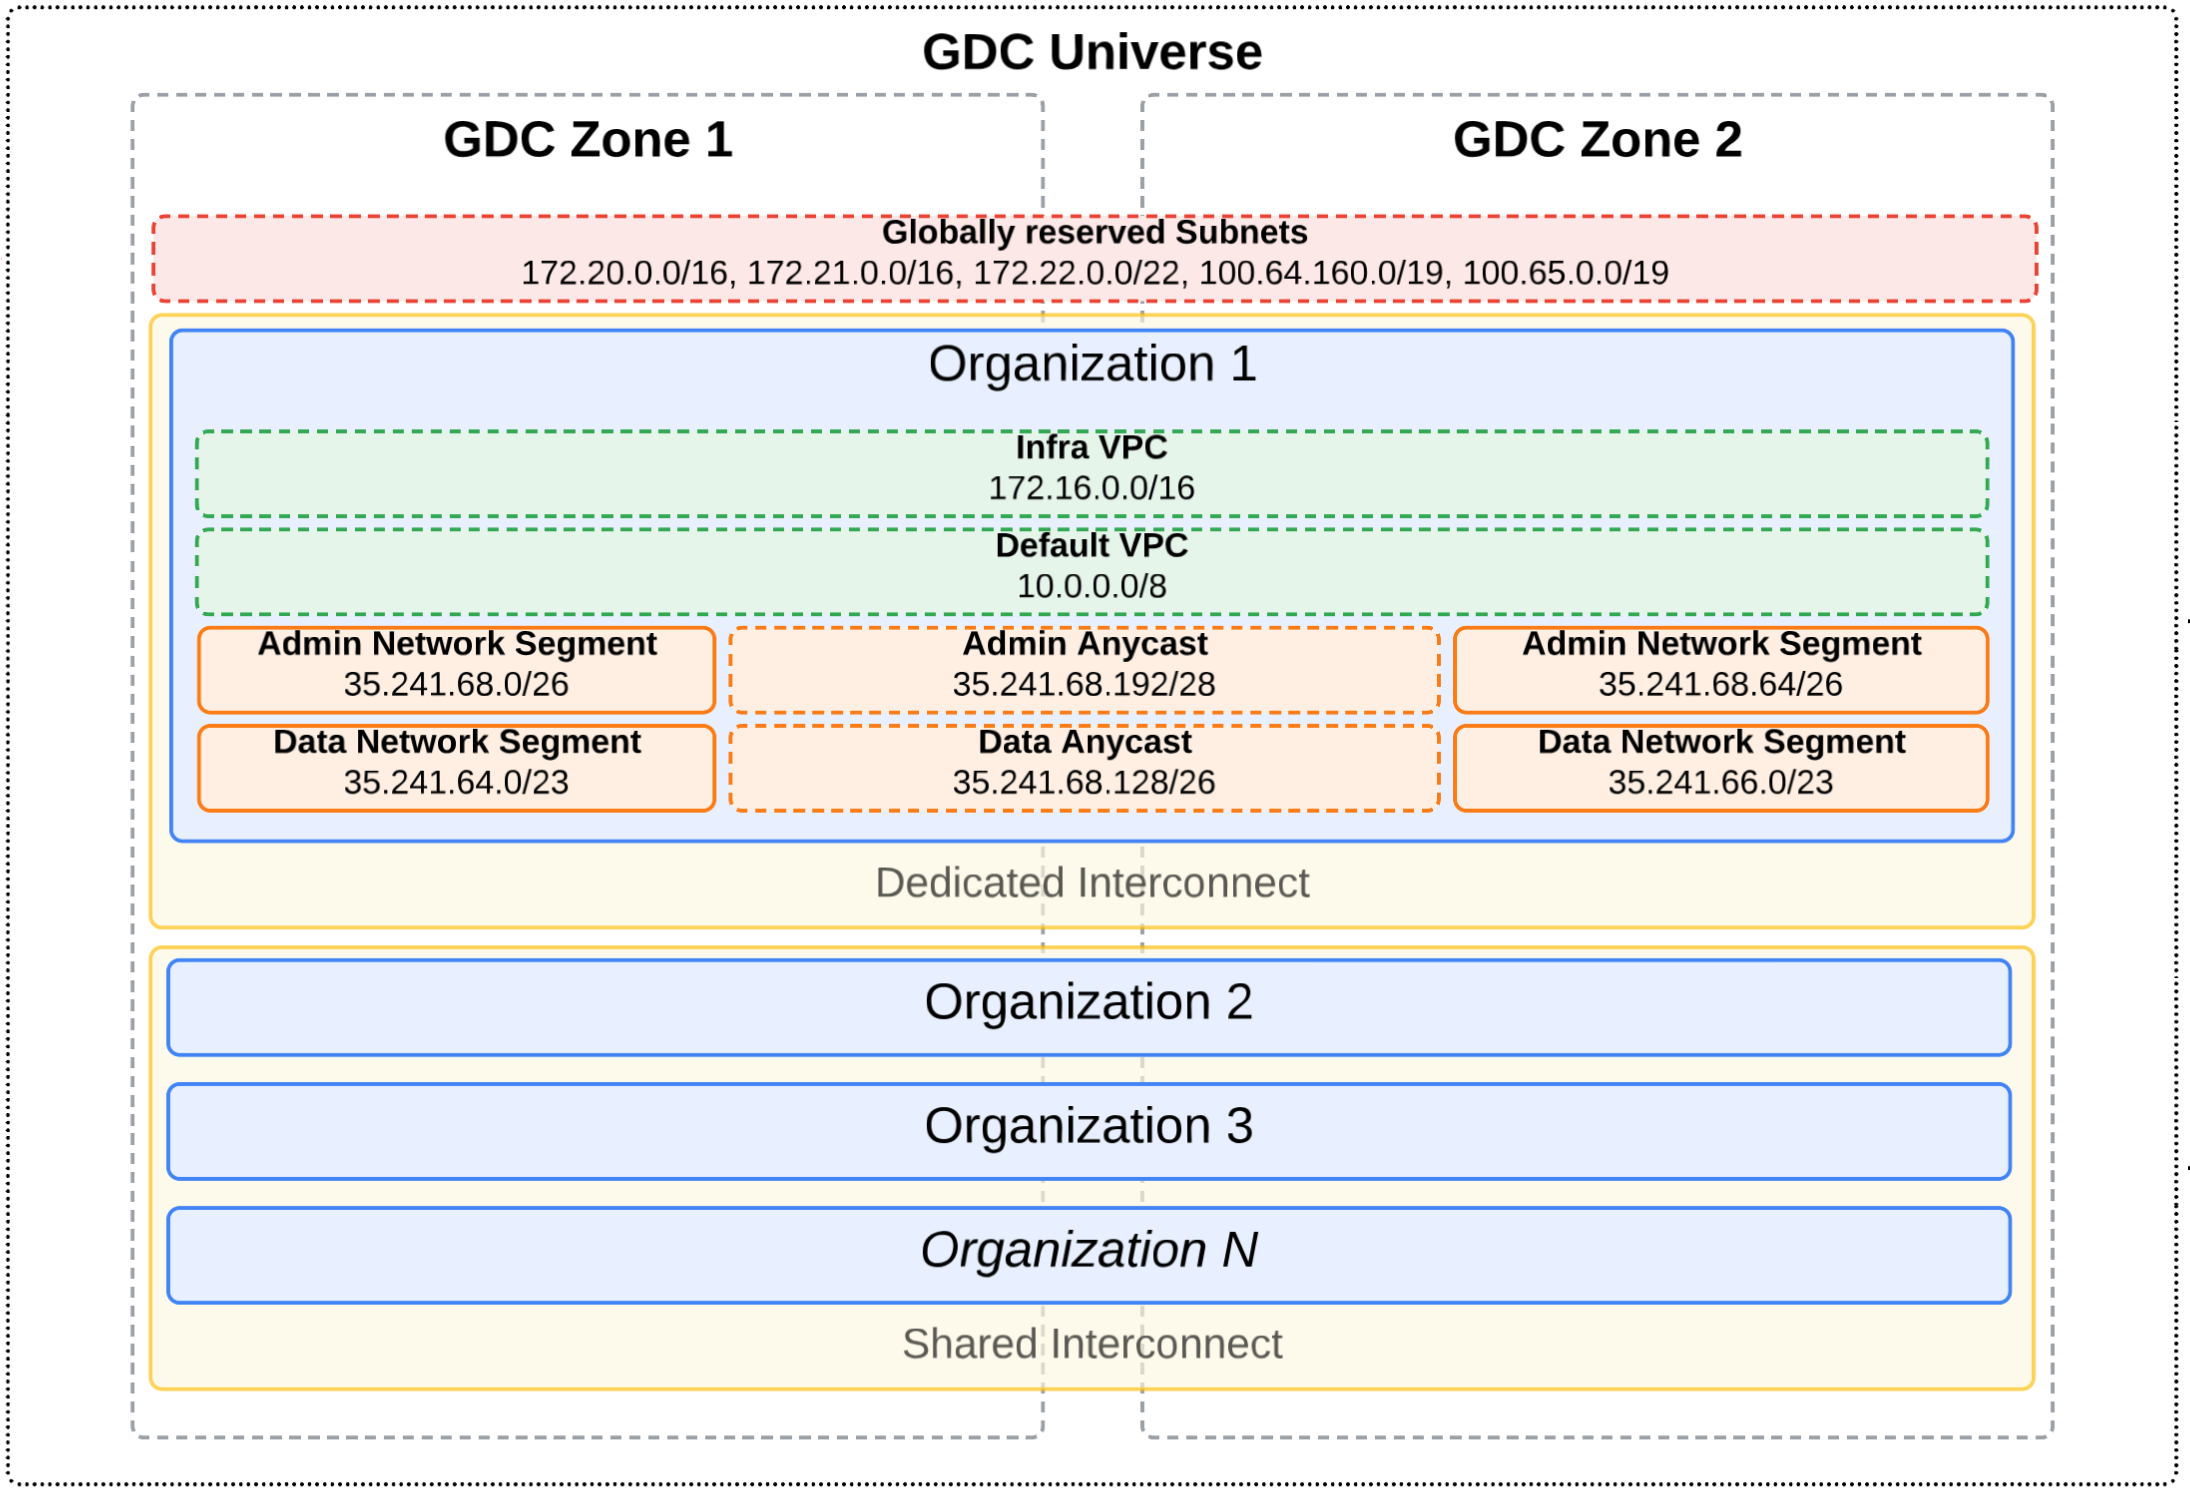
בתרשים הזה יש שני חיבורים שונים שמתפרסים על פני יקום עם כמה אזורים: חיבור ייעודי וחיבור משותף. ביקום הזה מוגדרים כמה ארגונים. ארגון 1 נמצא בתוך Dedicated Interconnect, כך שתת-הרשתות שלו בהיקף חיצוני יכולות לחפוף לארגונים אחרים ביקום. עם זאת, לארגונים בחיבור המשותף לא יכולות להיות רשתות משנה חופפות עם היקף חיצוני, כי כולם נמצאים באותו חיבור.
כל ארגון מגדיר את רשתות ה-VPC ואת מקטעי הרשת החיצוניים. בדוגמה הזו, כתובות IP מסוג anycast משמשות לניתוב התנועה בין מקטעי הרשת החיצוניים ברמת האזור, כך שהאזור הקרוב ביותר או בעל הביצועים הטובים ביותר מטפל בבקשה לאחזור מהרשת. למידע נוסף על כתובות IP מסוג anycast, קראו את המאמר כתובות IP ב-GDC.
שיקולים לגבי כתובות IP בארגון
לפני שמשלימים את שאלון ה-OIQ להגדרת טווחי CIDR, צריך לבדוק כל רשת ולהבין את המטרה שלה בארגון:
- Default VPC: מארח כתובות IP פנימיות לעומסי עבודה פנימיים. אחרי הקצאת הארגון, תוכלו להקצות כתובות IP נוספות לרשת הזו.
- Infra VPC: מארח כתובות IP פנימיות לשירותי צד ראשון של GDC עם air gap. אחרי שהארגון שלכם יוקצה, לא תוכלו להקצות כתובות IP נוספות לרשת הזו.
- Admin Network Segment: מארח כתובות IP חיצוניות לשירותי ניהול. אחרי הקצאת הארגון, אי אפשר להקצות כתובות IP נוספות לרשת הזו.
- Data Network Segment: מארח כתובות IP חיצוניות לשירותים חיצוניים. אחרי הקצאת הארגון, תוכלו להקצות כתובות IP נוספות לרשת הזו.
למידע נוסף על תיאורי רשתות וכתובות ה-IP שבהן הן משתמשות, ראו רשתות ב-GDC.
רשתות VPC
הכינו את הפרטים הבאים לכל סוג של רשת VPC, כדי להעביר אותם ל-IO לצורך הקצאת מרחבי כתובות ה-IP ברשתות ה-VPC של הארגון.
רשת VPC שמוגדרת כברירת מחדל
אתם פורסים ומנהלים את עומסי העבודה הפנימיים, כמו מכונות וירטואליות (VM) וקונטיינרים, מתוך ה-VPC שמוגדר כברירת מחדל.
כתובות ה-IP ב-VPC שמוגדר כברירת מחדל צריכות להיות ייחודיות מכתובות IP של רשתות VPC אחרות בכל האזורים של היקום שלכם, ומכל כתובת IP של רשתות מקושרות. כתובות ה-IP ב-VPC הזה יכולות להיות חופפות בין ארגונים שונים, והן יכולות להיות כתובות IP פרטיות (RFC 1918) או כתובות IP ציבוריות. אחרי הקצאת הארגון, אפשר ליצור עוד רשתות משנה של VPC שמוגדרות כברירת מחדל.
כשאתם עובדים עם ה-IO על טווח ברירת המחדל של כתובות ה-IP ברמה הבסיסית (root) של ה-VPC, כדאי להביא בחשבון את המידע הבא. שימו לב שהשדה התואם של OIQ ושם רשת המשנה ברמה הבסיסית (root) הגלובלית הם ערכים קבועים ואי אפשר לשנות אותם.
- שדה OIQ:
defaultVPCCIDR - שם תת-הרשת ברמה הבסיסית (root) הגלובלית:
default-vpc-root-cidr - שרת API גלובלי: ארגון גלובלי
- גודל מינימלי של תת-רשת:
/16לכל אזור - גודל מומלץ של תת-רשת:
/16לכל אזור
VPC של תשתית
אתם לא פורסים עומסי עבודה ישירות ב-Infra VPC, אבל אתם צריכים לספק את טווח כתובות ה-IP לשימוש בשירותי GDC עם air gap שמנוהלים על ידי המערכת.
כתובות ה-IP ב-Infra VPC צריכות להיות ייחודיות ושונות מכתובות IP אחרות של VPC בכל האזורים של היקום שלכם, ומכל כתובת IP של רשתות שכנות (peered). כתובות ה-IP ב-VPC הזה יכולות להיות חופפות בין ארגונים שונים, והן יכולות להיות כתובות IP פרטיות מסוג RFC 1918 או כתובות IP ציבוריות. אי אפשר ליצור עוד רשתות משנה של Infra VPC אחרי הקצאת הארגון.
כשאתם עובדים עם ה-IO על טווח כתובות ה-IP הבסיסי של Infra VPC, כדאי להביא בחשבון את המידע הבא: שימו לב ששדה ה-OIQ התואם ושם רשת המשנה של הבסיס הגלובלי הם ערכים קבועים ואי אפשר לשנות אותם.
- שדה OIQ:
infraVPCCIDR - שם תת-הרשת ברמה הבסיסית (root) הגלובלית:
infra-vpc-root-cidr - שרת API גלובלי: שורש גלובלי
- גודל מינימלי של תת-רשת:
/16לכל אזור - גודל מומלץ של תת-רשת:
/16לכל אזור
פלחים של רשתות חיצוניות
כדי להקצות את מרחבי כתובות ה-IP ברשתות החיצוניות של הארגון, צריך להכין את המידע הבא לכל סוג של פלח רשת חיצונית ולשלוח אותו ל-IO.
פלח רשת של אדמין
אתם לא פורסים ישירות שירותים חיצוניים ב-Admin Network Segment, אבל אתם צריכים לספק את טווח כתובות ה-IP לצריכה על ידי שירותי הניהול שיפעלו בארגון שלכם, כמו מסוף GDC וממשקי Management API. אי אפשר להקצות כתובות IP נוספות לרשת הזו אחרי שהארגון מוקצה.
כתובות IP ב-Admin Network Segment יכולות להיות חופפות בין ארגונים שונים, אם הארגונים האלה משתמשים בקבוצות נפרדות של צירופים ל-Interconnect. אם הם משתפים קבוצת קישורים, כתובות ה-IP חייבות להיות ייחודיות בתוך אותו ארגון בכל האזורים שלו, וייחודיות מכל הרשתות שאיתן הם מבצעים קישור שכנים. אי אפשר ליצור עוד רשתות משנה של Admin Network Segment אחרי הקצאת הארגון.
כשאתם עובדים עם מפעיל הקלט/פלט על טווח כתובות ה-IP ברמה הבסיסית (root) של פלח הרשת של הניהול, כדאי להביא בחשבון את המידע הבא. שימו לב שהשדה התואם של OIQ ושם רשת המשנה ברמה הבסיסית (root) הגלובלית הם ערכים קבועים ואי אפשר לשנות אותם.
- שדה OIQ:
orgAdminExternalCIDR - שם תת-הרשת ברמה הבסיסית (root) הגלובלית:
admin-external-root-cidr - שרת API גלובלי: שורש גלובלי
- גודל מינימלי של תת-רשת:
/26לכל אזור - גודל מומלץ של תת-רשת:
/26לכל אזור
פלח של רשת נתונים
ב-Data Network Segment אתם פורסים ומנהלים את השירותים החיצוניים שפועלים מחוץ לארגון, כמו תרגום כתובת רשת (NAT) לתעבורת נתונים יוצאת ומאזני עומסים חיצוניים. אחרי הקצאת הארגון, תוכלו להקצות כתובות IP נוספות לרשת הזו.
כתובות IP בפלח של רשת הנתונים יכולות לחפוף בין ארגונים שונים, אם הארגונים האלה משתמשים בקבוצות נפרדות של קישורים ל-Interconnect. אם הם משתפים קבוצת קישורים, כתובות ה-IP חייבות להיות ייחודיות בתוך אותו ארגון בכל האזורים שלו, וייחודיות מכל הרשתות שאיתן הם מבצעים קישור שכנים. אחרי הקצאת הארגון, אפשר ליצור רשתות משנה נוספות של רשת נתונים.
כשאתם עובדים עם מפעיל התשתית על טווח כתובות ה-IP ברמה הבסיסית (root) של פלח רשת הנתונים, כדאי להביא בחשבון את המידע הבא. שימו לב שהשדה התואם של OIQ ושם רשת המשנה ברמה הבסיסית (root) הגלובלית הם ערכים קבועים ואי אפשר לשנות אותם.
- שדה OIQ:
orgDataExternalCIDR - שם תת-הרשת ברמה הבסיסית (root) הגלובלית:
data-external-root-cidr - שרת API גלובלי: שורש גלובלי
- גודל מינימלי של תת-רשת:
/26לכל אזור - גודל מומלץ של תת-רשת:
/23לכל אזור
המאמרים הבאים
- סקירה כללית על Interconnect
- יצירת קבוצת קבצים מצורפים
- הקצאת כתובות IP לעומסי עבודה
- שימוש בכתובות IP חיצוניות משלכם