


במאמר הזה מתוארות האפשרויות והיכולות של אשכולות Kubernetes שזמינות ב-Google Distributed Cloud (GDC) עם air gap. אשכולות Kubernetes מספקים שירות Kubernetes מנוהל באמצעות Google Kubernetes Engine (GKE), שמאפשר לפרוס ולהריץ עומסי עבודה של קונטיינרים באמצעות מתודולוגיות Kubernetes סטנדרטיות בתחום.
המסמך הזה מיועד לקהלים כמו אדמינים ממחלקת IT בקבוצת האדמינים של הפלטפורמה, ולמפתחי אפליקציות בקבוצת מפעילי האפליקציות שאחראים על ניהול עומסי העבודה של קונטיינרים בארגון. מידע נוסף זמין במאמר קהלים למסמכי תיעוד של GDC עם air gap.
GKE בסביבה מנותקת
GKE ב-GDC הוא שירות מנוהל של Kubernetes שמאפשר להשתמש בתכונות ובפונקציונליות העיקריות של GKE בסביבה מנותקת. למטרות תיעוד, אשכולות שמנוהלים על ידי GKE ב-GDC נקראים אשכולות Kubernetes. למידע נוסף על מושגים ב-Kubernetes, קראו את המאמר התחלת הלמידה על Kubernetes.
באמצעות GKE ב-GDC אתם יכולים ליצור ולנהל עומסי עבודה של קונטיינרים בסביבה המנותקת, בדומה לשימוש ב-GKE ב- Google Cloudהציבורי.
בטבלה הבאה מוצגת השוואה בין אשכולות ב-GDC לבין אשכולות ב- Google Cloud:
| התכונה | תיאור | GKE ב-GDC | GKE ב- Google Cloud |
|---|---|---|---|
| מנותק לגמרי | אפשר להפעיל אותה בסביבה ללא חיבור לאינטרנט. | כן | לא |
| פתרון גיבוי | שירות ליצירת עותקים של נתונים והגדרות של אשכול, כדי להגן על הנתונים ולאפשר התאוששות מתקלות, שגיאות או מתקפות סייבר. | גיבוי ל-GDC | גיבוי ל-GKE |
| רישום ביומן ומעקב משולבים | שירות שמשלב איסוף וניתוח של יומנים עם מעקב אחרי מדדי ביצועים מרכזיים, כדי לקבל תצוגה מקיפה של התנהגות האשכול. | Prometheus, Grafana ו-Loki | Cloud Logging ו-Cloud Monitoring |
| Container Registry מנוהל | שירות שמארח ומארגן קובצי אימג' של קונטיינרים, ומטפל בתשתית, בזמינות ובאבטחה של קובצי האימג'. | Managed Harbor Service | Artifact Registry |
| בידוד קונטיינרים | היכולת להפריד בין אפליקציות בקונטיינרים ובין יחסי התלות שלהן, וגם בינן לבין המערכת המארחת. | כן | כן |
| תמיכה ב-GPU וב-TPU | יחידות מחשוב עתירות ביצועים שמאפשרות יכולות עיבוד משופרות. | מעבדי GPU בלבד | מעבדי GPU ו-TPU |
| התאמה אופקית של קבוצות Pod לעומס | התאמה אוטומטית של מספר הרפליקות של Pod בפריסה או בעומס עבודה אחר, על סמך מדדים שנצפו כמו שימוש במעבד (CPU) או בזיכרון. | כן | כן |
| קונטיינרים של Linux | סביבה מבודדת להרצת אפליקציות במארח Linux. | כן | כן |
| ממשק משתמש לאשכולות | ממשק גרפי שמספק דרך חזותית וידידותית למשתמש לנהל ולנטר אשכול. | רק אשכול משותף | כן |
| ממשק המשתמש של משאבי האשכול | ממשק גרפי שמספק דרך ויזואלית וידידותית למשתמש לנהל ולנטר את עומסי העבודה של קונטיינרים באשכול. | תצוגה בלבד | כן |
למידע נוסף על GKE ועל כל התכונות שזמינות לציבור ב- Google Cloud, קראו את מסמכי התיעוד של GKE.
היתרונות של אשכולות Kubernetes
GKE ב-GDC מספק יתרונות מרכזיים לאשכולות Kubernetes, כמו:
- ניהול מחזור החיים של כמה אשכולות: פריסה של כמה אשכולות ב-GDC בו-זמנית במגוון מכונות מארחות לעומסי העבודה של מאגרים.
- הפצה של Kubernetes עם תמיכה מלאה: יצירת אשכולות שכוללים תכונות סטנדרטיות ועדכניות של Kubernetes.
- שקיפות בעלויות: מעקב אחרי השימוש והתובנות בזמן אמת, כדי שתוכלו לעקוב באופן רציף אחרי העלויות של Kubernetes.
- ניהול של כמה צוותים: אפשר לתת לכמה קבוצות של משתמשים גישה לאשכולות של Kubernetes כדי לנהל את הגבולות בצורה גמישה.
- תהליכי עבודה אוטומטיים של Kubernetes: אתם יכולים להסתמך על הקצאת צמתים אוטומטית ועל התאמה אופקית של קבוצות Pod לעומס כדי לנהל בצורה חלקה את עומסי העבודה של הקונטיינרים.
כל התכונות האלה הן חלק מ-GKE ב-GDC, ואפשר להשתמש בהן עם אשכולות שנוצרו על ידי שירות Kubernetes המנוהל.
ארכיטקטורת אשכולות ב-GDC
אשכולות Kubernetes מופרדים זה מזה באופן לוגי כדי לספק דומייני כשל שונים והבטחות בידוד. במקרים מסוימים, הם אפילו מופרדים פיזית.
אפשר להגדיר אשכול Kubernetes כאשכול משותף או כאשכול רגיל. אשכול משותף משתרע על פני כמה פרויקטים. אשכול רגיל מוגבל לפרויקט אחד. מידע נוסף זמין במאמר הגדרות של אשכול Kubernetes.
אשכול Kubernetes מורכב ממישור בקרה וממכונות עובדים שנקראות צמתים. מישור הבקרה והצמתים מרכיבים את מערכת התזמור של אשכול Kubernetes. GKE ב-GDC מנהל את כל התשתית הבסיסית של האשכולות, כולל מישור הבקרה וכל רכיבי המערכת. אתם אחראים לניהול צומתי העובדים שמריצים את עומסי העבודה בקונטיינרים.
התרשים הבא מציג את הארכיטקטורה של אשכול Kubernetes:
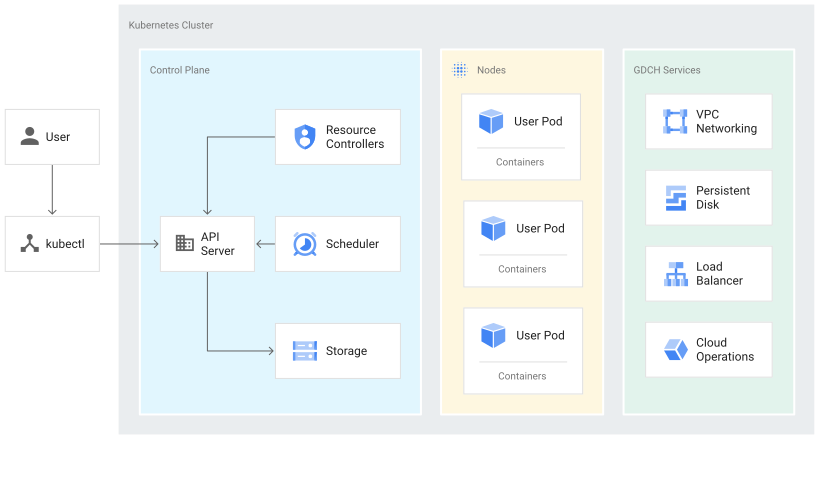
בתרשים הזה מוצג אשכול Kubernetes עם הרכיבים הבאים:
- מישור הבקרה, שכולל שרת API ושירותים מוגדרים מראש כמו אחסון ותזמון פודים כברירת מחדל.
- צומתי עובד שמריצים עומסי עבודה בקונטיינרים.
- שירותי GDC, כמו רשת VPC ואיזון עומסים, שמסופקים על ידי השירות המנוהל של GKE ב-GDC.
מידע על מישור הבקרה
מישור הבקרה מריץ תהליכים כמו שרת ה-API של Kubernetes, מתזמן ובקרי משאבים מרכזיים. GKE ב-GDC מנהל את מחזור החיים של מישור הבקרה, מיצירת האשכול ועד למחיקה שלו. השדרוגים כוללים את גרסת Kubernetes שפועלת במישור הבקרה, ש-GDC מבצע באופן אוטומטי או ידני לפי בקשתכם, אם אתם מעדיפים לשדרג לפני לוח הזמנים האוטומטי.
מישור הבקרה ו-Kubernetes API
מישור הבקרה הוא נקודת הקצה המאוחדת של האשכול. אתם יכולים ליצור אינטראקציה עם מישור הבקרה באמצעות קריאות ל-API של Kubernetes. מישור הבקרה מריץ את תהליך שרת ה-API של Kubernetes, או kube-apiserver, כדי לטפל בבקשות API. אפשר לשלוח קריאות ל-Kubernetes API בדרכים הבאות:
- שיחות ישירות: KRM
- קריאות עקיפות: לקוחות של שורת הפקודה של Kubernetes, כמו kubectl CLI או מסוף GDC.
תהליך שרת ה-API הוא המרכז של כל התקשורת באשכול. כל הרכיבים הפנימיים של האשכול, כמו צמתים, תהליכי מערכת ובקרי אפליקציות, פועלים כלקוחות של שרת ה-API.
בקשות ה-API שלכם מורות ל-Kubernetes מהו המצב שבחרתם לאובייקטים באשכול. Kubernetes מנסה לשמור על המצב הזה כל הזמן. ב-Kubernetes אפשר להגדיר אובייקטים ב-API באופן אימפרטיבי או דקלרטיבי.
ניהול צומתי עובדים
מישור הבקרה מנהל את מה שפועל בכל הצמתים של האשכול. מישור הבקרה מתזמן את עומסי העבודה ומנהל את מחזור החיים, ההתאמה לעומס והשדרוגים שלהם. מישור הבקרה גם מנהל את משאבי הרשת והאחסון של עומסי העבודה האלה. מישור הבקרה והצמתים מתקשרים זה עם זה באמצעות ממשקי API של Kubernetes.
מידע על צמתים
צמתים הם מכונות העבודה שמריצות את האפליקציות בקונטיינרים ועומסי עבודה אחרים. המכונות הנפרדות הן מכונות וירטואליות (VM) שנוצרות על ידי GKE ב-GDC. מישור הבקרה מנהל את הסטטוס של כל צומת ומקבל עדכונים על הסטטוס שהצומת מדווח עליו.
בצומת פועלים השירותים שנדרשים כדי לתמוך בקונטיינרים שמרכיבים את עומסי העבודה של האשכול. הם כוללים את סביבת זמן הריצה ואת סוכן הצומת של Kubernetes, או kubelet, שמתקשר עם מישור הבקרה ואחראי על הפעלה והרצה של קונטיינרים שמתוזמנים בצומת.
ב-GKE on GDC פועלים גם כמה קונטיינרים של המערכת שפועלים כסוכנים לכל צומת, שנקראים DaemonSets, ומספקים תכונות כמו איסוף יומנים וקישוריות לרשת בתוך האשכול.
הצמתים מקובצים במאגר צמתים, שהוא קבוצה של צמתים באשכול שחולקים את אותם מאפיינים והגדרות. אי אפשר להגדיר צומת יחיד במאגר צמתים.
מאגרי צמתים בהתאמה אישית שימושיים כשמתזמנים Pods שדורשים יותר משאבים מאחרים, כמו יותר זיכרון או מקום בכונן המקומי. אם אתם צריכים יותר שליטה בתזמון של Pods, אתם יכולים להשתמש בכתמי צומת.
מידע נוסף זמין במאמר ניהול מאגרי צמתים.
הגדרות של אשכול Kubernetes
אפשר להשתמש בהגדרות הבאות של אשכולות בשירות GKE ב-GDC כדי לנהל את עומסי העבודה של קונטיינרים בארגון:
- אשכול משותף: אשכול Kubernetes ברמת הארגון שכולל כמה פרויקטים, ולא מנוהל על ידי פרויקט אחד אלא מצורף אליהם.
- אשכול רגיל: אשכול Kubernetes ברמת הפרויקט שמנהל את משאבי האשכול בתוך הפרויקט, ולא יכול להתפרס על פני כמה פרויקטים.
אתם יכולים לבחור את האשכול שהכי מתאים לדרישות שלכם לניהול עומסי עבודה בקונטיינרים. מידע נוסף זמין במאמר הגדרות של אשכול Kubernetes.
עומסי עבודה של GPU באשכול
ב-GDC יש תמיכה ב-GPU של NVIDIA לאשכולות של Kubernetes, והם מריצים את מכשירי ה-GPU כעומסי עבודה של משתמשים. לדוגמה, יכול להיות שתעדיפו להריץ מחברות של בינה מלאכותית (AI) ולמידת מכונה (ML) בסביבת GPU. כדי לתמוך במכשירי GPU, צריך להקצות לאשכול מכונות GPU. במאמר מכונות של צומתי אשכול מפורטת רשימה של סוגי המכונות שנתמכים באשכולות Kubernetes ב-GDC.
הקצאת ה-GPU היא סטטית. ארבעת ה-GPU הראשונים תמיד מוקדשים לעומסי עבודה כמו ממשקי API של AI ו-ML שעברו אימון מראש. המעבדים הגרפיים האלה לא פועלים באשכול Kubernetes. שאר יחידות ה-GPU זמינות לאשכולות של Kubernetes. AI ו-ML: מחברות שפועלות באשכולות של Kubernetes.
חשוב להקצות מכונות GPU לסוגי האשכולות הנכונים כדי לאפשר לרכיבים כמו ממשקי API של AI ו-ML לפעול באשכול. מידע נוסף זמין במאמרים יצירת אשכול משותף ויצירת אשכול רגיל.
מגבלות של GKE ב-GDC
היכולות הבאות של GKE לא זמינות ב-GKE ב-GDC:
- ניהול אשכולות אוטומטי
- תיקון אוטומטי של צמתים: אשכולות Kubernetes ב-GDC לא יכולים לתקן באופן אוטומטי צמתים לא תקינים.
- שדרוגים אוטומטיים של אשכולות: באשכולות Kubernetes ב-GDC אי אפשר לשדרג באופן אוטומטי צמתים עם עדכוני גרסאות חדשים של Kubernetes. כדי להטמיע עדכונים חדשים של Kubernetes, צריך לשדרג ידנית את האשכול.
- התאמה אוטומטית לעומס באשכול: אי אפשר להתאים באופן אוטומטי את גודל הצומת של אשכולות Kubernetes ב-GDC לפי דרישות עומס העבודה.
- GKE Autopilot: ב-GDC אין מצב תפעולי מנוהל לחלוטין לאשכולות Kubernetes לטיפול בתשתית.
- התאמה אנכית של קבוצות Pod לעומס: אי אפשר להתאים באופן אוטומטי את הבקשות והמגבלות של המעבד (CPU) והזיכרון לקבוצות Pod באשכול Kubernetes של GDC, על סמך הדרישות של עומס העבודה.
- Multi-Cloud
- צירוף אשכולות בכמה עננים: אי אפשר לנהל ב-GDC אשכולות של Kubernetes שנוצרו בסביבות ענן אחרות.
- Connect gateway: ב-GDC אי אפשר לחבר אשכולות מספקי ענן אחרים לזהות שלכם ב- Google Cloud לצורך אימות.
- Multi Cluster Ingress: אשכולות Kubernetes ב-GDC לא יכולים לשתף משאבים של איזון עומסים בין אשכולות.
- תפעול
- ניהול משאבים בכמה אזורים: אשכולות ומאגרים של Kubernetes ב-GDC לא מתפרסים על פני כמה אזורים כמשאב גלובלי.
- תמיכה בקונטיינרים של Windows: אי אפשר להריץ אפליקציות בקונטיינרים ב-GDC בסביבות מבודדות במארח של Windows.