


בדף הזה מוסברים המושגים שקשורים להגדרת הקישוריות לרשת, לצורך העברות הומוגניות סטנדרטיות של PostgreSQL ל-AlloyDB ל-PostgreSQL. למידע על קישוריות להעברה מהירה, קראו את המדריך שימוש בהעברות מהירות.
במאמר רכיבי רשת מתוארת הגדרת הרשת מקצה לקצה להעברות הומוגניות של PostgreSQL.
בקטע זמינות השיטות מוסבר אילו שיטות זמינות בהתאם לתרחיש שלכם.
ב השוואה בין שיטות יש טבלה שמשווה בין שיטות הקישוריות הזמינות.
קטע ייעודי לכל שיטת קישור זמינה:
רשימת היתרים של כתובות IP מתארת את הקישוריות של הרשת לכתובת ה-IP הציבורית של מסד הנתונים של המקור.
מנהרת SSH הפוכה מספקת סקירה כללית על מנהרות Secure Shell (SSH) ייעודיות.
במאמר קישוריות פרטית עם ממשקי Private Service Connect מוסבר איך להתחבר לכתובת ה-IP הפרטית של המקור באמצעות קבצים מצורפים לרשת.
במאמר שרת proxy של TCP באמצעות מכונה וירטואלית שמתארחת בענן מוסבר איך לנתב את תנועת ההעברה דרך מכונה וירטואלית מתווכת של שרת proxy ב-Compute Engine.
במאמר קישוריות פרטית עם קישור בין רשתות VPC שכנות (peering) מוסבר איך ליצור חיבור לכתובת ה-IP הפרטית של מסד הנתונים במקור דרך רשתות VPC שכנות.
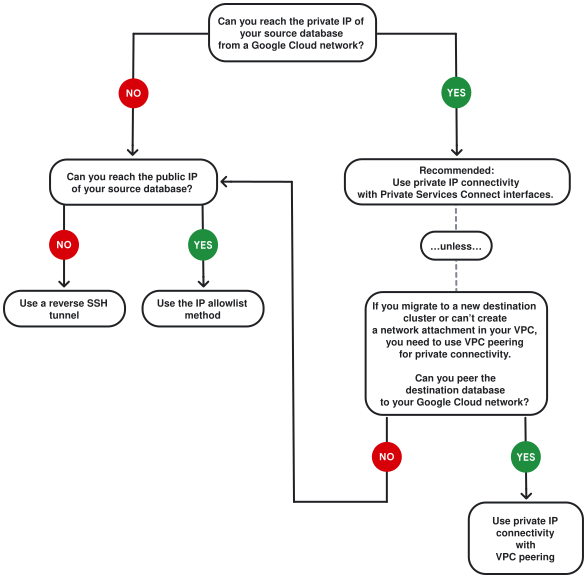
אחרי שתכירו את שיטות הקישוריות השונות ואת הדרישות שלהן, תוכלו להשתמש ב תרשים של עץ ההחלטות כדי לבחור את הפתרון שמתאים לתרחיש שלכם.
רכיבי הרשת שמעורבים בתהליך ההעברה
בהעברות הומוגניות של PostgreSQL ל-AlloyDB ל-PostgreSQL, Database Migration Service מתחבר לאשכול AlloyDB ל-PostgreSQL ביעד, ואז מנהל את תהליך ההעברה בשמו. אשכול היעד הוא זה שיוצר את החיבור למכונה של המקור, ו-Database Migration Service מפקח על התהליך.
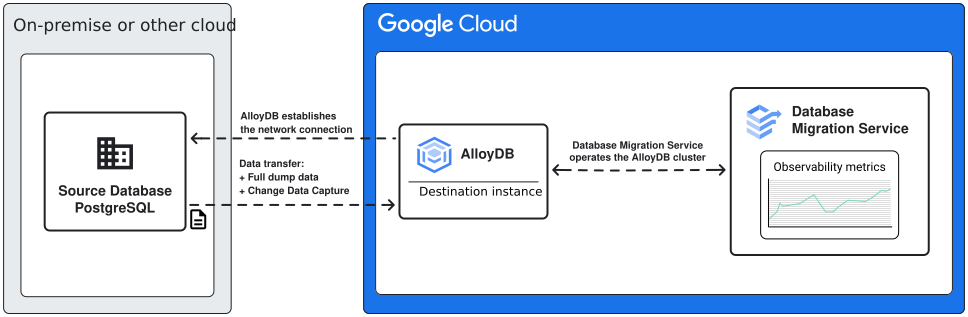
כשמתכננים את הגדרת הקישוריות לרשת לצורך ההעברה, חשוב להביא בחשבון את דרישות התשתית, כולל המגבלות שההחלטות לגבי הרשת עשויות להציב על המצב הסופי של אשכול מסד הנתונים שהועבר. לדוגמה, אם אתם רוצים להשתמש בחיבור פרטי לקישוריות הרשת, אתם צריכים להשתמש באשכול AlloyDB ל-PostgreSQL של היעד שמוגדר עם גישה לשירותים פרטיים או עם Private Service Connect.
זמינות של שיטות קישוריות
יש שיטות קישוריות שונות למסדי נתונים שונים של מקורות, בהתאם לסוג ההעברה – לאשכול יעד חדש או לאשכול יעד קיים. בטבלה הבאה מפורטות השיטות שמתאימות לכל תרחיש:
| הצעת מסד נתונים של מקור | שיטות להעברה לאשכולות יעד חדשים | שיטות להעברה לאשכולות יעד קיימים |
|---|---|---|
| אירוח עצמי | רשימת היתרים של כתובות IP, מנהרת SSH הפוכה, קישור VPC בין רשתות שכנות (peering), שרת proxy ל-TCP דרך מכונה וירטואלית שמתארחת בענן | רשימת היתרים של IP, מנהרת SSH הפוכה, קישור בין רשתות שכנות (peering) של VPC (נדרש אשכול יעד של PSA), שרת proxy של TCP דרך מכונה וירטואלית שמתארחת בענן, ממשקי PSC (נדרש אשכול יעד עם PSC) |
| Amazon Aurora, Amazon RDS | רשימת כתובות IP מותרות, מנהרת SSH הפוכה, קישור בין רשתות VPC שכנות (peering) | רשימת היתרים של כתובות IP, מנהרת SSH הפוכה, קישור VPC בין רשתות שכנות (peering) (נדרש אשכול יעד של PSA), ממשקי PSC (נדרש אשכול יעד עם תמיכה ב-PSC) |
| Cloud SQL ל-PostgreSQL | רשימת היתרים של כתובות IP (לא מומלץ), קישור בין רשתות שכנות (peering) ב-VPC, שרת proxy ל-TCP דרך מכונה וירטואלית שמתארחת בענן | רשימת היתרים של כתובות IP (לא מומלץ), קישור בין רשתות שכנות (peering) של VPC, שרת proxy של TCP דרך מכונה וירטואלית שמתארחת בענן, ממשקי PSC (נדרש אשכול יעד עם תמיכה ב-PSC) |
השוואה בין שיטות קישוריות
לכל שיטת קישוריות יש יתרונות ודרישות שונים. בטבלאות הבאות אפשר להשוות ביניהן בקצרה, ואז לקרוא פרטים נוספים בקטעים שמוקדשים לכל שיטה.
| שיטת הנטוורקינג | יתרונות | חסרונות |
|---|---|---|
| רשימת היתרים של כתובות IP |
|
|
| מנהרת SSH הפוכה |
|
|
| ממשקי Private Service Connect |
|
|
| שרת proxy של TCP דרך מכונה וירטואלית שמתארחת בענן |
|
|
| חיבור מבודד עם קישור בין רשתות VPC | החיבור נוצר לכתובת ה-IP הפרטית של מסד הנתונים במקור דרך קישורי VPC שכנים. אם אין ל-VPC מספיק מכסה של קישור בין רשתות שכנות (peering), יכול להיות שיהיה קשה להשתמש בשיטת הקישוריות הזו. ברוב התרחישים שבהם אתם מעבירים לאשכול קיים של AlloyDB ל-PostgreSQL, מומלץ להשתמש במקום זאת ב חיבור מבודד עם ממשקי Private Service Connect. |
|
רשימת היתרים של כתובות IP לקישוריות של מסד נתונים במקור
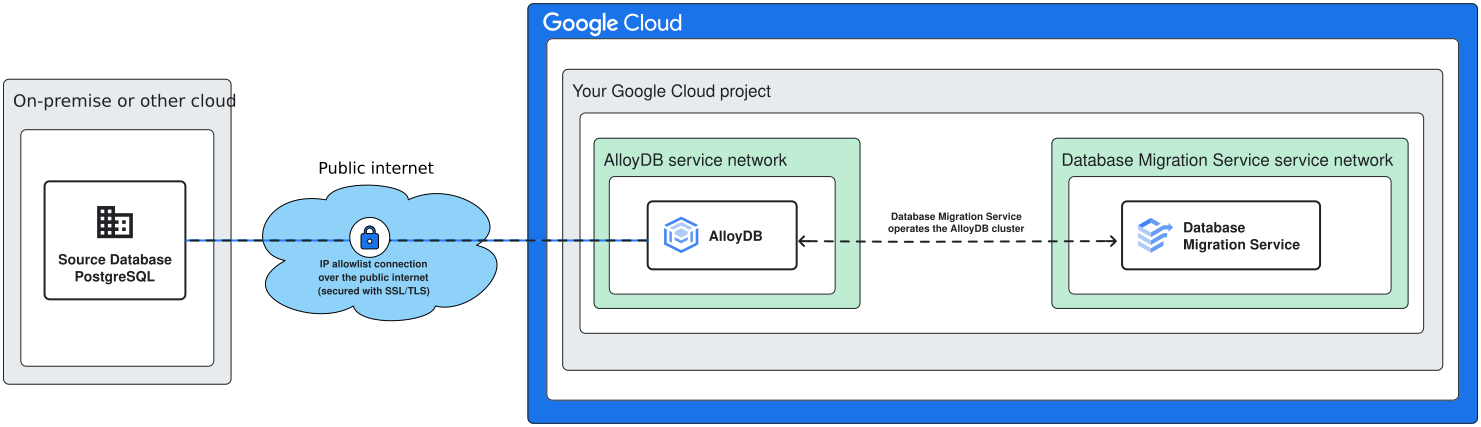
כשמשתמשים בשיטת הקישוריות של רשימת היתרים של כתובות IP, AlloyDB ל-PostgreSQL מנסה ליצור חיבור לכתובת IP שזמינה באופן ציבורי של שרת מסד הנתונים של המקור ביציאה 5432 של PostgreSQL.
דרישות לקישוריות של רשימת היתרים של כתובות IP
באופן כללי, כדי להשתמש בשיטת הקישוריות הזו, צריך לוודא את הדברים הבאים:
אתם צריכים לחשוף את כתובת ה-IP של מסד הנתונים של המקור לאינטרנט הציבורי (באופן ישיר או באמצעות שם מארח שמוכר באופן ציבורי דרך שרת שמות דומיינים (DNS)).
במכונה הראשית של AlloyDB ל-PostgreSQL ביעד צריכה להיות כתובת IP ציבורית יוצאת. מסד הנתונים של המקור צריך לאפשר חיבורים נכנסים משתי כתובות ה-IP הציבוריות היוצאות של המכונה הראשית של היעד.
הגדרת קישוריות לרשימת ההיתרים של כתובות ה-IP
השלבים להגדרת קישוריות דרך IP ציבורי משתנים בהתאם לסוג מסד הנתונים של המקור. למידע נוסף:
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות באירוח עצמי
הגדרת קישוריות לרשימת ההיתרים של כתובות ה-IP למקורות של Amazon RDS ו-Amazon Aurora
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות של Cloud SQL ל-PostgreSQL
קישוריות למסד נתונים באמצעות מנהרת SSH הפוכה
שיטת הקישוריות הזו היא שילוב של קישוריות לרשת ציבורית וקישוריות לרשת פרטית.
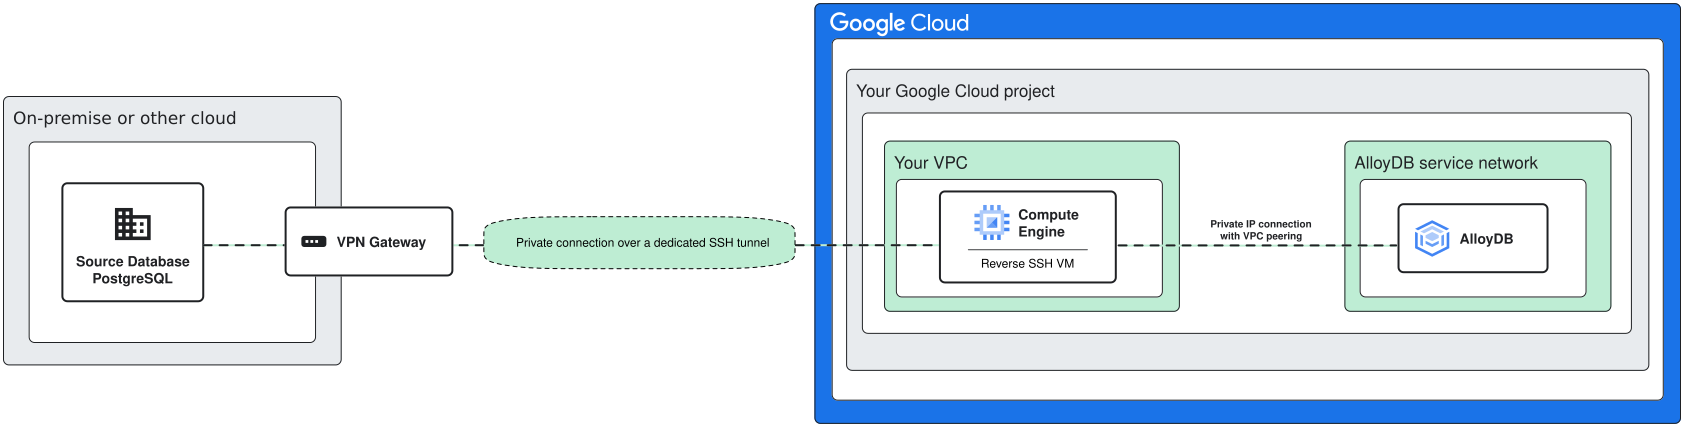
החיבור עצמו נוצר דרך יציאות Secure Shell (SSH) לכתובת ה-IP הציבורית של שרת המארח של המנהרה.
אחרי שהחיבור פעיל, כל התנועה עוברת דרך מנהרה מאובטחת לכתובת ה-IP הפרטית של מסד הנתונים של המקור ביציאה 5432.
למקורות של Cloud SQL או לפתרונות באירוח עצמי שנמצאים בתוך Google Cloud, מומלץ להשתמש בשיטות של חיבור מבודד עם ממשקי Private Service Connect או חיבור מבודד עם קישור בין רשתות שכנות (peering) של VPC.
דרישות למנהרות SSH הפוכות
כדי ליצור את החיבור, צריך לחשוף את יציאות ה-SSH לאינטרנט הציבורי בשרת המנהרה (שנקרא גם יעד מבוצר (bastion host)). אחרי שהקישוריות נוצרה, כלל התנועה מנותבת דרך החיבור הפרטי.
השיטה הזו דורשת רכיבי רשת נוספים:
- מכונה וירטואלית (VM) ב- Google Cloud שתשמש כמכונת ה-SSH ההפוך.
- מכונה נוספת ברשת שמחוברת למסד הנתונים של המקור.
הגדרת קישוריות למנהרת SSH הפוכה
Database Migration Service יכול ליצור סקריפט הגדרות כדי ליצור את ה-VM של ה-SSH ההפוך, אבל התהליך המלא מקצה לקצה שונה בהתאם לסוג מסד הנתונים של המקור. מידע נוסף זמין במאמר הגדרת קישוריות SSH הפוכה.
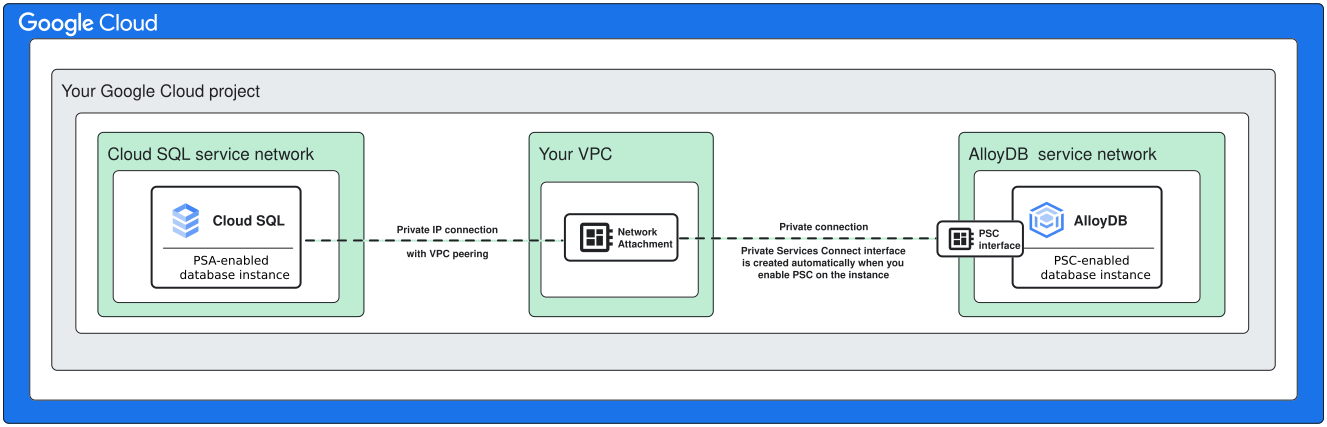
חיבור מבודד עם ממשקי Private Service Connect
שיטת הקישוריות הזו מאפשרת להתחבר לכתובת ה-IP הפרטית של מסד הנתונים במקור, בלי לצרוך מכסת קישור בין רשתות VPC שכנות (peering). ממשקי Private Service Connect הם השיטה המומלצת לקישור דרך IP פרטית, אבל הם זמינים רק כש מעבירים לאשכול קיים.
כשמשתמשים בממשקי Private Service Connect, אשכול היעד לא צורך מכסת קישור נוספת. במקום זאת, הוא משתמש בממשק Private Service Connect כדי להגיע ל-VPC שבו אפשר להגיע לכתובת ה-IP הפרטית של מסד הנתונים במקור. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
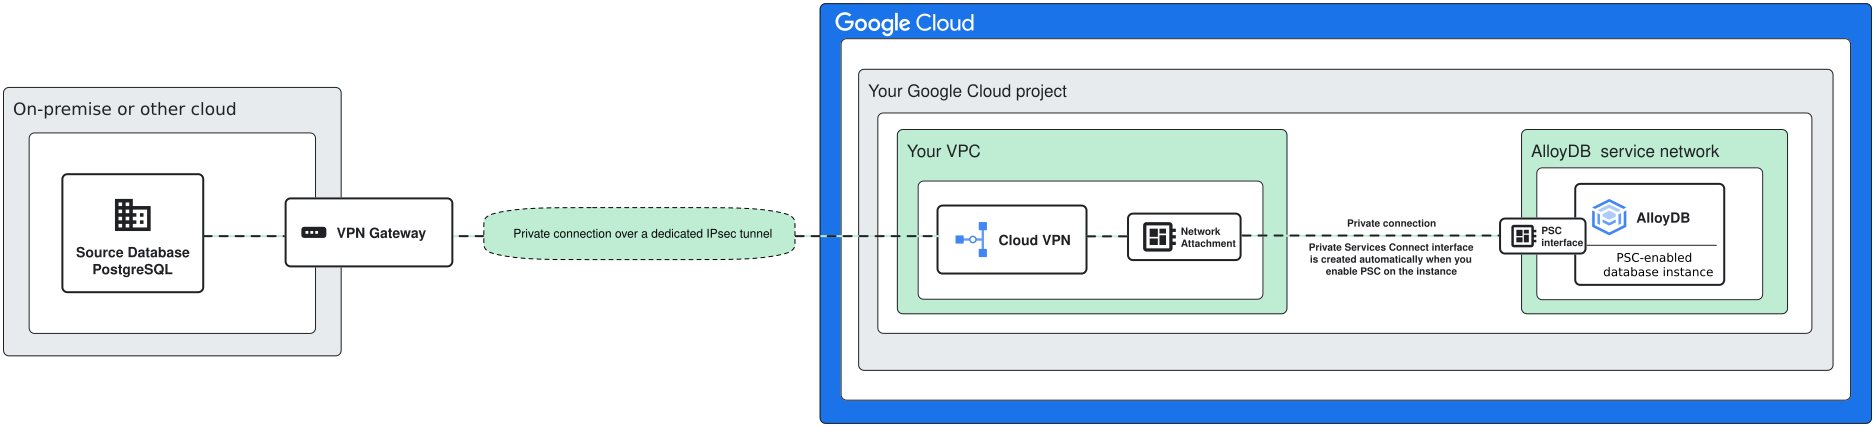
בהעברות ממכונות של Cloud SQL ל-PostgreSQL, צריך להפעיל את הגישה לשירותים פרטיים במכונת המקור ולקשר אותה לרשת ה-VPC שבה יוצרים את מחבר הרשת, אבל אשכול היעד של AlloyDB ל-PostgreSQL לא צורך יותר מכסת קישור בין רשתות שכנות (peering). במקום זאת, הוא משתמש בממשק Private Service Connect.
דרישות לממשקי Private Service Connect
כדי להשתמש בשיטת הקישוריות הזו, צריך:
אשכול מסד הנתונים של היעד חייב להיות אשכול AlloyDB ל-PostgreSQL עם PSC מופעל.
צריכה להיות לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים.
זו הרשת שבה יוצרים את חיבור הרשת. צריכה להיות גישה לכתובת ה-IP של מסד הנתונים במקור מאותו ענן וירטואלי פרטי. לדוגמה, במקורות של Cloud SQL ל-PostgreSQL, זו הרשת שאתם מקשרים למכונה של Cloud SQL שמופעל בה PSA.
הגדרת קישור דרך IP פרטי באמצעות ממשקי Private Service Connect
כדי להשתמש בקישוריות של כתובת IP פרטית עם ממשקי Private Service Connect, צריך להיות אפשר להגיע לכתובת ה-IP הפרטית של מסד הנתונים של המקור מהענן הפרטי הווירטואלי. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
מידע נוסף על הגדרת קישור דרך IP פרטית למקורות שונים של מסדי נתונים:
שרת proxy של TCP דרך מכונה וירטואלית שמתארחת בענן
שיטת הקישוריות הזו היא חלופה כשרוצים להשתמש בקישוריות פרטית דרך קישור בין רשתות VPC שכנות (peering), אבל קישור לא טרנזיטיבי בין רשתות VPC שכנות מונע ניתוב ישיר בין מסד הנתונים של המקור לבין אשכול היעד של AlloyDB ל-PostgreSQL.
התרחיש הזה קורה בדרך כלל כשמעבירים ממכונה של Cloud SQL ל-PostgreSQL שמשתמשת בארכיטקטורת הרשת הישנה של היצרן, לאשכול יעד של AlloyDB ל-PostgreSQL שמוגדר עם גישה לשירותים פרטיים (PSA). שני השירותים נמצאים ברשתות נפרדות של ספקים בניהול Google, וקישור VPC בין רשתות מקבילות הוא לא טרנזיטיבי, ולכן התנועה לא יכולה לעבור ישירות ביניהם. הוא רלוונטי גם כשמסד הנתונים במקור באירוח עצמי ואשכול היעד של AlloyDB ל-PostgreSQL נמצאים ברשתות VPC נפרדות עם קישור בין רשתות שכנות (peering), או כשדרישות המדיניות של הארגון מחייבות ניתוב של תעבורת הנתונים בהעברה דרך כתובת IP פנימית סטטית אחת.
מכונה וירטואלית של Compute Engine ברשת ה-VPC שלכם משמשת כגשר, מקבלת חיבורי רפליקציה נכנסים ביציאה 5432 מהמכונה הראשית של AlloyDB ל-PostgreSQL ביעד, ומעבירה אותם למסד הנתונים במקור.

הדרישות לקישוריות של שרת ה-proxy ל-TCP
כדי להשתמש בשיטת הקישוריות הזו, צריך:
- מכונה וירטואלית של Compute Engine ברשת הענן הווירטואלי הפרטי (VPC) שמקושרת לאשכול היעד של AlloyDB ל-PostgreSQL, כדי להריץ את מאגר ה-TCP proxy.
- יכולת הגעה (reachability) של הרשת מה-VM של שרת ה-proxy למכונה של מסד הנתונים במקור.
הגדרת קישוריות לשרת proxy מסוג TCP
כשיוצרים משימת העברה במסוף Google Cloud , השירות Database Migration Service אוסף את הפרמטרים הנדרשים ויוצר סקריפט gcloud שיוצר את המכונה הווירטואלית של קונטיינר שרת ה-proxy של Compute Engine ואת הכלל הנדרש לחומת האש של תעבורת הנתונים הנכנסת ב-VPC. להוראות מפורטות, קראו את המאמר הגדרת קישוריות באמצעות שרת proxy מסוג TCP דרך מכונה וירטואלית שמתארחת בענן.
חיבור מבודד עם קישור בין רשתות VPC שכנות (peering)
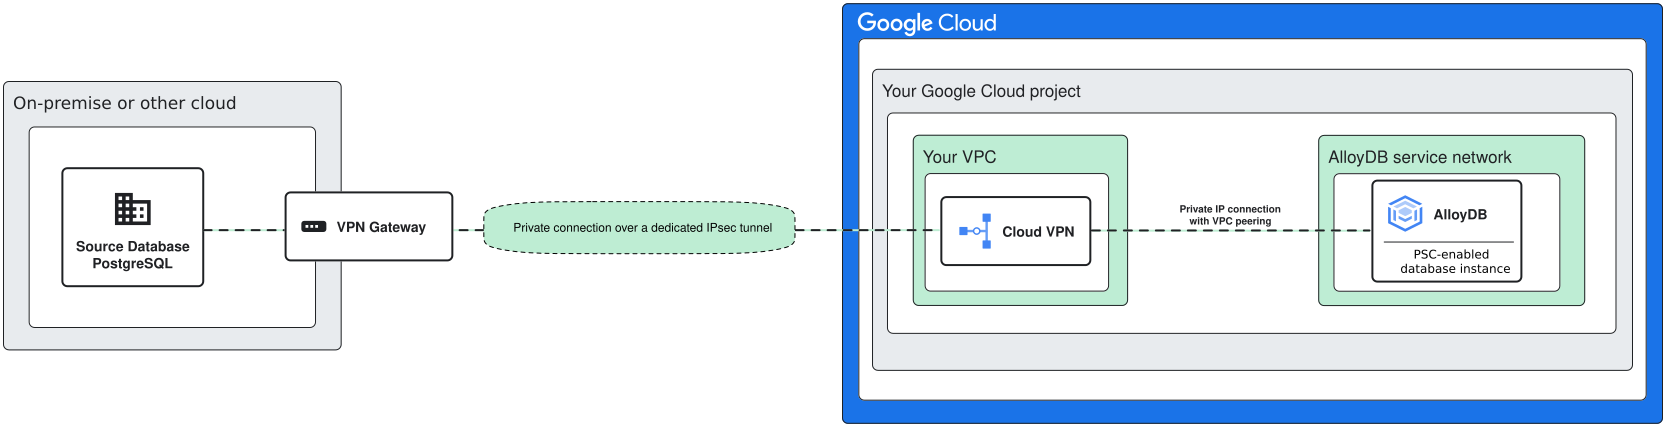
בשיטה הזו אפשר להתחבר למקור דרך כתובות ה-IP הפרטיות בענן הפרטי הווירטואלי (VPC). כדי להשתמש בשיטה הזו, לא צריך לחשוף ממשקים לאינטרנט הציבורי, אבל צריך שתהיה אפשרות להגיע לכתובת ה-IP או לשם המארח של מסד הנתונים של המקור מ-VPC של Google Cloud . למקורות שנמצאים מחוץ ל- Google Cloud, יכול להיות שתצטרכו רכיבי רשת נוספים, כמו Cloud VPN או Cloud Interconnect.
דרישות לקישוריות של כתובת IP פרטית עם קישור VPC Peering
כדי להשתמש בקישוריות IP פרטית עם קישור בין רשתות VPC שכנות (peering), צריך:
- צריכה להיות לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים. כתובת ה-IP הפרטית של מסד הנתונים של המקור צריכה להיות נגישה ברשת הזו.
הגדרת קישור דרך IP פרטי עם קישור בין רשתות VPC שכנות (peering)
כדי להשתמש בקישוריות של כתובת IP פרטית עם קישור בין רשתות שכנות (peering) של ענן וירטואלי פרטי (VPC), צריך שתהיה אפשרות להגיע לכתובת ה-IP הפרטית של מסד הנתונים של המקור מהענן הווירטואלי הפרטי. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
מידע נוסף על הגדרת קישור דרך IP פרטית למקורות שונים של מסדי נתונים:
הגדרת קישוריות של כתובת IP פרטית עם קישור VPC למקורות של Amazon RDS ו-Amazon Aurora.
הגדרת קישוריות של כתובת IP פרטית עם קישור VPC למקורות של Cloud SQL ל-PostgreSQL.
עץ החלטות לחיבור לרשת
אחרי שתכירו את כל שיטות הקישוריות הנתמכות ואת הדרישות שלהן, תוכלו לענות על השאלות בתרשים כדי לבחור את שיטת הקישוריות שמתאימה לתרחיש שלכם.
המאמרים הבאים
במאמר תחילת העבודה עם העברות ל-AlloyDB ל-PostgreSQL מופיע מדריך מפורט להעברה.
כדי להגדיר את הדרישות המוקדמות ואת הרשאות הרפליקציה של מסד הנתונים, קראו את המאמר הגדרת מסד הנתונים של המקור.