


En esta página, se proporciona una descripción general de los conceptos asociados con la configuración de la conectividad de red para las migraciones homogéneas estándar de PostgreSQL a AlloyDB para PostgreSQL. Para obtener información sobre la conectividad de la migración de inicio rápido, consulta la guía Usa migraciones de inicio rápido.
Componentes de red describe la configuración de red de extremo a extremo para las migraciones homogéneas de PostgreSQL.
En Disponibilidad de métodos, se explica qué métodos están disponibles según tu situación.
En Comparación de métodos, se proporciona una tabla de comparación de los métodos de conectividad disponibles.
Sección dedicada para cada método de conectividad disponible:
La lista de IPs permitidas describe la conectividad de red a la IP pública de tu base de datos de origen.
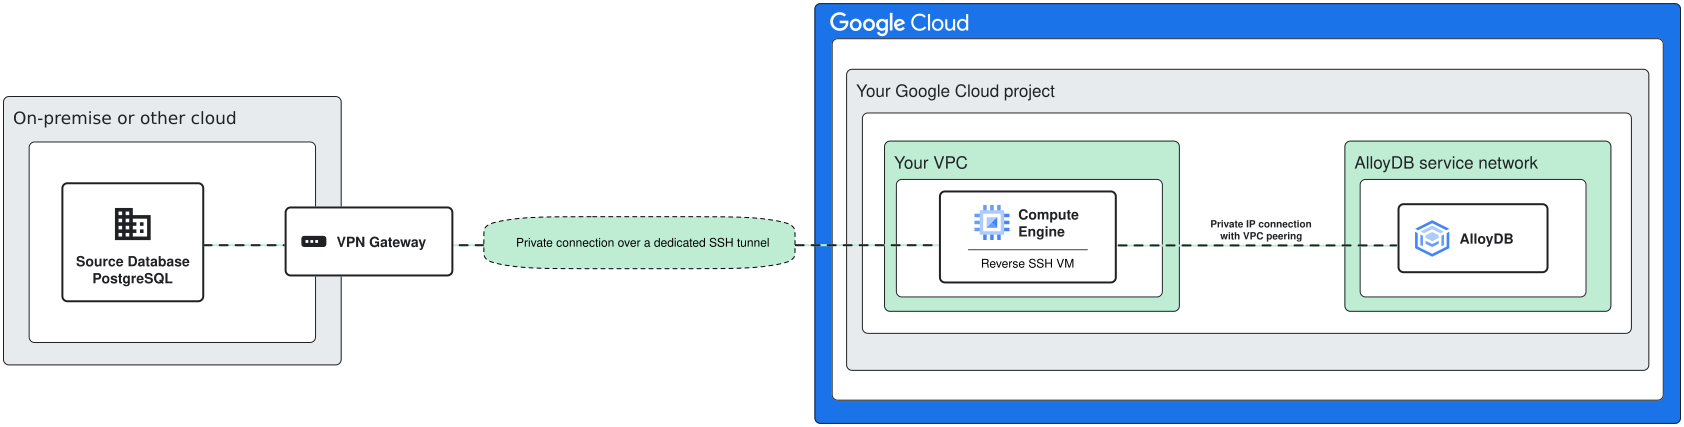
Túnel SSH inverso proporciona una descripción general de los túneles de Secure Shell (SSH) dedicados.
Conectividad privada con interfaces de Private Service Connect describe cómo conectarse a la IP privada de origen con adjuntos de red.
En Proxy TCP a través de una VM alojada en la nube, se describe cómo enrutar el tráfico de migración a través de una VM de proxy de Compute Engine intermediaria.
En Conectividad privada con intercambio de tráfico entre VPC, se describe cómo puedes establecer una conexión con la IP privada de tu base de datos de origen a través de redes de VPC con intercambio de tráfico.
Después de familiarizarte con los diferentes métodos de conectividad y sus requisitos, puedes usar el diagrama de árbol de decisión para elegir la solución adecuada para tu situación.
Componentes de red involucrados en el proceso de migración
En el caso de las migraciones homogéneas de PostgreSQL a AlloyDB para PostgreSQL, Database Migration Service se conecta al clúster de AlloyDB para PostgreSQL de destino y, luego, administra el proceso de migración en su nombre. Es el clúster de destino el que establece la conexión con tu instancia de origen, mientras que Database Migration Service supervisa el proceso.

Cuando planifiques la configuración de la conectividad de red para la migración, es importante que consideres con atención los requisitos de infraestructura, incluidas las limitaciones que tus decisiones de red podrían introducir en el estado final del clúster de base de datos migrado. Por ejemplo, si quieres usar una conexión privada para tu conectividad de red, debes usar un clúster de AlloyDB para PostgreSQL de destino configurado con acceso privado a servicios o Private Service Connect.
Disponibilidad de los métodos de conectividad
Hay diferentes métodos de conectividad disponibles para diferentes bases de datos de origen, según si migras a un clúster de destino nuevo o existente. En la siguiente tabla, se proporciona una descripción general de qué situación admite cada método:
| Oferta de base de datos de origen | Métodos para migraciones a clústeres de destino nuevos | Métodos para migraciones a clústeres de destino existentes |
|---|---|---|
| Autoalojado | Lista de IPs permitidas, túnel SSH inverso, intercambio de tráfico entre VPC, proxy TCP a través de una VM alojada en la nube | Lista de IPs permitidas, túnel SSH inverso, intercambio de tráfico entre VPC (requiere un clúster de destino de PSA), proxy TCP a través de una VM alojada en la nube, interfaces de PSC (requiere un clúster de destino habilitado para PSC) |
| Amazon Aurora, Amazon RDS | Lista de IPs permitidas, túnel SSH inverso, intercambio de tráfico entre VPC | Lista de IPs permitidas, túnel SSH inverso, intercambio de tráfico entre VPC (requiere un clúster de destino de PSA), interfaces de PSC (requiere un clúster de destino habilitado para PSC) |
| Cloud SQL para PostgreSQL | Lista de IPs permitidas (no se recomienda), intercambio de tráfico entre VPC, proxy TCP a través de una VM alojada en la nube | Lista de IPs permitidas (no se recomienda), intercambio de tráfico entre VPC, proxy TCP a través de una VM alojada en la nube, interfaces de PSC (requiere un clúster de destino habilitado para PSC) |
Comparación de los métodos de conectividad
Cada método de conectividad tiene diferentes beneficios y requisitos. Usa las siguientes tablas para compararlos de un vistazo y, luego, obtén más detalles en las secciones dedicadas a cada método.
| Método de red | Ventajas | Desventajas |
|---|---|---|
| Lista de IPs permitidas |
|
|
| Túnel SSH inverso |
|
|
| Interfaces de Private Service Connect |
|
|
| Proxy TCP a través de una VM alojada en la nube |
|
|
| Conectividad privada con el intercambio de tráfico entre nubes privadas virtuales | La conexión se establece con la dirección IP privada de tu base de datos de origen a través de intercambios de tráfico entre VPC. Si tu VPC no tiene suficiente cuota de intercambio de tráfico, puede ser difícil usar este método de conectividad. En la mayoría de las situaciones en las que migras a un clúster de AlloyDB para PostgreSQL existente, te recomendamos que uses Conectividad privada con interfaces de Private Service Connect en su lugar. |
|
Lista de IPs permitidas para la conectividad de la base de datos de origen
Cuando usas el método de conectividad de lista de IPs permitidas, AlloyDB para PostgreSQL intenta
establecer una conexión con una dirección IP disponible de forma pública de tu servidor de base de datos de origen
en el puerto 5432 de PostgreSQL.

Requisitos para la conectividad de la lista de IPs permitidas
En términos generales, para usar este método de conectividad, debes asegurarte de lo siguiente:
Debes exponer la dirección IP de tu base de datos de origen a la Internet pública (ya sea de forma directa o con un nombre de host reconocido públicamente a través de un servidor de nombres de dominio [DNS]).
La instancia principal de destino de AlloyDB para PostgreSQL debe tener habilitada la IP pública de salida. Tu base de datos de origen debe permitir conexiones entrantes desde ambas direcciones IP públicas de salida de la instancia principal de destino.
Configura la conectividad de la lista de IPs permitidas
La configuración de la conectividad de IP pública requiere diferentes pasos según el tipo de base de datos de origen. Para obtener más información, consulta las secciones siguientes:
Conectividad de la base de datos del túnel SSH inverso
Este método de conectividad es una combinación de conectividad de red pública y privada.
La conexión en sí se establece a través de puertos de Secure Shell (SSH)
a la dirección IP pública del servidor host del túnel.
Una vez que la conexión esté activa, todo el tráfico viajará a través de un túnel seguro
a la dirección IP privada de tu base de datos de origen en el puerto 5432.
Para las fuentes de Cloud SQL o las soluciones autohospedadas que residen en Google Cloud, te recomendamos que uses los métodos de conectividad privada con interfaces de Private Service Connect o de conectividad privada con intercambio de tráfico entre redes de nube privada virtual.
Requisitos para los túneles SSH inversos
Para crear la conexión, debes exponer los puertos SSH a la Internet pública en tu servidor de túnel (también conocido como host de bastión). Cuando se establece la conectividad, todo el tráfico se enruta a través de la conexión de túnel privado.
Este método requiere componentes de red adicionales:
- Una máquina virtual (VM) en Google Cloud para que funcione como la máquina de SSH inverso
- Una máquina adicional en tu red que tenga conectividad con la base de datos de origen.
Configura la conectividad del túnel SSH inverso
Database Migration Service puede generar una secuencia de comandos de configuración para crear la VM de SSH inverso, pero el proceso completo de extremo a extremo es diferente según el tipo de base de datos de origen. Para obtener más información, consulta Configura la conectividad de SSH inversa.
Conectividad privada con interfaces de Private Service Connect
Este método de conectividad te permite conectarte a la IP privada de tu base de datos de origen sin consumir la cuota de intercambio de tráfico entre VPC. Las interfaces de Private Service Connect son el método recomendado para la conexión IP privada, pero solo están disponibles cuando migras a un clúster existente.
Cuando usas interfaces de Private Service Connect, tu clúster de destino no consume más cuota de intercambio de tráfico. En su lugar, aprovecha la interfaz de Private Service Connect para llegar a la nube privada virtual en la que se puede acceder a la IP privada de tu base de datos de origen. Según la arquitectura de tu red, es posible que debas usar componentes adicionales, como Cloud VPN o Cloud Interconnect.

En el caso de las migraciones desde instancias de Cloud SQL para PostgreSQL, la instancia de origen debe estar habilitada para el acceso privado a servicios y tener un intercambio de tráfico con la nube privada virtual en la que creas el adjunto de red, pero el clúster de AlloyDB para PostgreSQL de destino no consume más cuota de intercambio de tráfico. En su lugar, aprovecha la interfaz de Private Service Connect.

Requisitos para las interfaces de Private Service Connect
Este método de conectividad requiere lo siguiente:
El clúster de base de datos de destino debe ser un clúster de AlloyDB para PostgreSQL con PSC habilitado.
Debes tener una red de nube privada virtual con el acceso privado a servicios habilitado.
Esta es la red en la que creas el adjunto de red. Se debe poder acceder a la IP de tu base de datos de origen desde esa nube privada virtual. Por ejemplo, para las fuentes de Cloud SQL para PostgreSQL, esta es la red que intercambias con la instancia de Cloud SQL de origen habilitada para PSA.
Configura la conectividad de IP privada con interfaces de Private Service Connect
Para usar la conectividad de IP privada con las interfaces de Private Service Connect, se debe poder acceder a la IP privada de la base de datos de origen desde tu nube privada virtual. Según la arquitectura de tu red, es posible que debas usar componentes adicionales, como Cloud VPN o Cloud Interconnect.
Para obtener más información sobre cómo configurar la conectividad de IP privada para diferentes fuentes de bases de datos, consulta los siguientes vínculos:
Proxy TCP a través de una VM alojada en la nube
Este método de conectividad es una alternativa cuando deseas usar la conectividad privada a través del intercambio de tráfico entre redes de nube privada virtual, pero el intercambio de tráfico entre redes de nube privada virtual no transitivo impide el enrutamiento directo entre la base de datos de origen y el clúster de AlloyDB para PostgreSQL de destino.
Esta situación suele ocurrir cuando se migra de una instancia de Cloud SQL para PostgreSQL que usa la arquitectura de red de productor más antigua a un clúster de AlloyDB para PostgreSQL de destino configurado con el acceso privado a servicios (PSA). Debido a que ambos servicios residen en redes de productores independientes administradas por Google y el intercambio de tráfico entre VPC no es transitivo, el tráfico no puede fluir directamente entre ellos. También se aplica cuando la base de datos de origen autohospedada y el clúster de destino de AlloyDB para PostgreSQL residen en redes de VPC con intercambio de tráfico independientes, o cuando los requisitos de las políticas de seguridad corporativas requieren enrutar el tráfico de migración a través de una sola dirección IP interna estática.
Una VM de Compute Engine intermedia en tu red de VPC actúa como
un puente, ya que acepta conexiones de replicación entrantes en el puerto 5432 desde la
instancia principal de AlloyDB para PostgreSQL de destino y las reenvía a la
base de datos de origen.

Requisitos para la conectividad del proxy TCP
Este método de conectividad requiere lo siguiente:
- Una VM de Compute Engine en la red de nube privada virtual con intercambio de tráfico con tu clúster de AlloyDB para PostgreSQL de destino para ejecutar el contenedor de proxy TCP.
- Accesibilidad de la red desde la VM de proxy hasta la instancia de base de datos de origen.
Configura la conectividad del proxy de TCP
Cuando creas un trabajo de migración en la consola de Google Cloud , Database Migration Service
recopila los parámetros requeridos y genera una secuencia de comandos de gcloud que crea
la VM del contenedor de proxy de Compute Engine y la regla de firewall de entrada necesaria
en tu VPC. Para obtener instrucciones paso a paso, consulta
Configura la conectividad con un proxy TCP a través de una VM alojada en la nube.
Conectividad privada con intercambio de tráfico entre VPC
Este método te permite conectarte a tu fuente a través de las direcciones IP privadas en tu nube privada virtual (VPC). No necesitas exponer ninguna interfaz a la Internet pública para usar este método, pero requiere que se pueda acceder a la dirección IP o al nombre de host de la base de datos de origen desde tu VPC de Google Cloud . Para las fuentes que residen fuera de Google Cloud, es posible que necesites componentes de red adicionales, como Cloud VPN o Cloud Interconnect.

Requisitos para la conectividad de IP privada con el intercambio de tráfico entre VPC
La conectividad de IP privada con el intercambio de tráfico entre VPC requiere lo siguiente:
- Debes tener una red de nube privada virtual con el acceso privado a servicios habilitado. Se debe poder acceder a la IP privada de tu base de datos de origen en esa red.
Configura la conectividad de IP privada con el intercambio de tráfico entre VPC
Para usar la conexión IP privada con el intercambio de tráfico entre nubes privadas virtuales, se debe poder acceder a la IP privada de la base de datos de origen desde tu nube privada virtual. Según la arquitectura de tu red, es posible que debas usar componentes adicionales, como Cloud VPN o Cloud Interconnect.
Para obtener más información sobre cómo configurar la conectividad de IP privada para diferentes fuentes de bases de datos, consulta los siguientes vínculos:
Árbol de decisión de conectividad de red
Cuando conozcas todos los métodos de conectividad compatibles y sus requisitos, puedes seguir las preguntas del diagrama para elegir el método de conectividad adecuado para tu situación.

¿Qué sigue?
Para obtener una explicación completa y paso a paso de la migración, consulta Comienza a usar las migraciones de AlloyDB para PostgreSQL.
Para configurar los requisitos previos de la base de datos de origen y los permisos de replicación, consulta Configura la base de datos de origen.