


Puedes establecer la conectividad desde el clúster de AlloyDB para PostgreSQL de destino hasta la base de datos de origen a través de un túnel SSH inverso seguro. Este método requiere una VM de host de bastión en el proyecto de Google Cloud , así como una máquina (por ejemplo, un servidor o una estación de trabajo en la red de origen) que tenga conectividad con la base de datos de origen.
Database Migration Service recopila la información necesaria en el momento de la creación del trabajo de migración y genera automáticamente una secuencia de comandos para configurar los componentes del túnel.
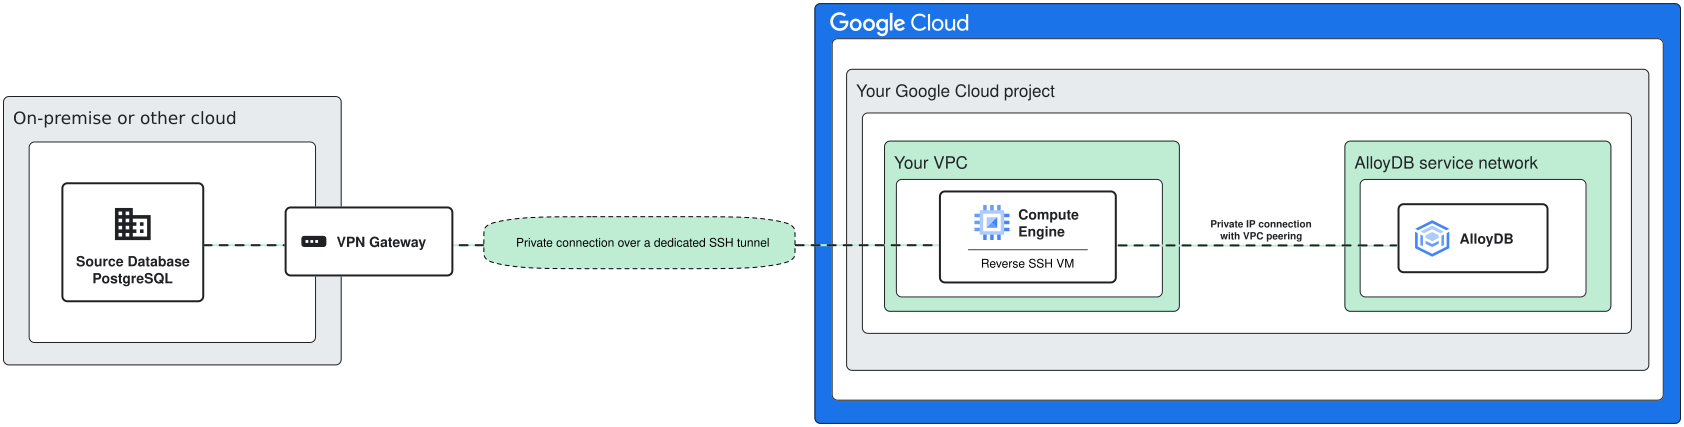
Configura un túnel SSH inverso
Los siguientes pasos se realizan en el flujo de Database Migration Service cuando
creas un trabajo de migración para configurar un túnel SSH inverso entre
la base de datos de origen y el clúster de AlloyDB para PostgreSQL de destino. Después de
proporcionar algunos parámetros, ejecuta un conjunto de comandos de gcloud
en una máquina que tenga conectividad con la base de datos de origen y Google Cloud.
En el menú desplegable Método de conectividad, selecciona Proxy a través de VM alojada en la nube: túnel SSH inverso.
Selecciona la instancia de VM que se usará para establecer la conectividad entre la base de datos de origen y el clúster de AlloyDB para PostgreSQL de destino. Por lo general, esta es una VM que se ejecuta en la VPC en la que se ejecuta la aplicación que accede a la base de datos de AlloyDB para PostgreSQL. La instancia de VM funciona como el servidor de bastión del túnel SSH.
Puedes usar una instancia de VM de Compute Engine existente para este propósito:
- Elige la instancia de VM de Compute Engine de la lista.
- Proporciona un puerto libre que pueda usar el túnel SSH.
Como alternativa, puedes crear una VM nueva en este paso. Selecciona CREAR UNA INSTANCIA DE VM DE COMPUTE ENGINE y el guion generado incluirá instrucciones para crearla.
- Proporciona un nombre para la instancia de VM.
- Selecciona un tipo de máquina para la VM.
- Especifica una subred para la VM.
Haz clic en VER GUION para ver el guion generado.
Ejecuta la secuencia de comandos en una máquina que tenga acceso a la base de datos de origen y a la VM de Compute Engine. La secuencia de comandos realiza las siguientes operaciones:
- Configura la VM de Compute Engine como un servidor de bastión de túnel SSH.
- Establece una conexión SSH segura que reenvía el tráfico desde el puerto del host de bastión al servidor de la base de datos de PostgreSQL de origen (puerto predeterminado
5432). - Si creas una VM de Compute Engine nueva, después de ejecutar correctamente la secuencia de comandos, copia la dirección IP del servidor de la VM del resultado de la secuencia de comandos y, luego, ingrésala en el campo de texto proporcionado. La configuración del clúster de AlloyDB para PostgreSQL de destino se actualiza según sea necesario cuando, más adelante, pruebes o inicies el trabajo de migración.
Haz clic en CONFIGURAR Y CONTINUAR.
Verifica tu trabajo de migración para confirmar que se conecta y migra correctamente los datos de tu instancia de base de datos de origen al clúster de destino de AlloyDB para PostgreSQL.
Según la arquitectura de tu red, es posible que debas configurar puertas de enlace de VPN adicionales en tu sistema. Para obtener más información, consulta Crea conexiones de VPN con alta disponibilidad entre Google Cloud y AWS en la documentación de Cloud VPN.
Después de configurar el trabajo de migración, verificar la conectividad y configurar las VPN correctamente, si es necesario, puedes ejecutar el trabajo de migración continua.
¿Qué sigue?
Para obtener más información sobre la conectividad de red de la base de datos en Database Migration Service, consulta Descripción general de los métodos de herramientas de redes.
Para obtener una explicación completa y paso a paso de la migración, consulta Comienza a usar las migraciones de AlloyDB para PostgreSQL.