Configura la conectividad con un proxy TCP a través de una VM alojada en la nube
Organiza tus páginas con colecciones
Guarda y categoriza el contenido según tus preferencias.
MySQL | PostgreSQL | PostgreSQL a AlloyDB
Descripción general
En ciertas situaciones de migración
es posible que no se pueda establecer una conectividad directa entre las bases de datos de origen y
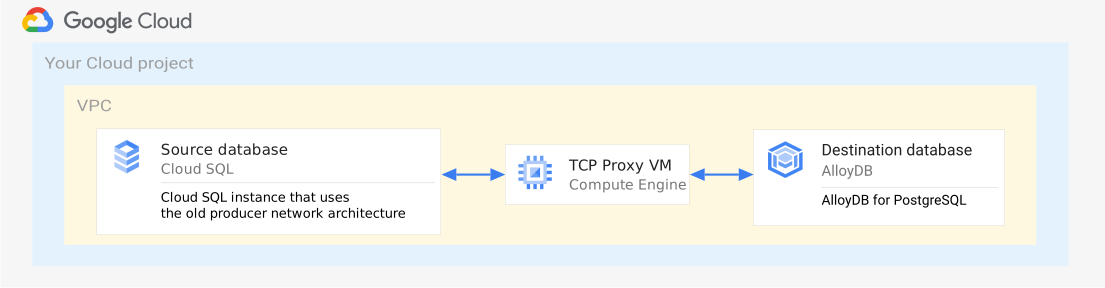
destino. En esos casos, recomendamos usar una VM de proxy TCP para enrutar el tráfico. Puedes configurar una VM de proxy TCP con una secuencia de comandos automatizada generada por Database Migration Service.
Cuando creas un trabajo de migración, Database Migration Service recopila la información necesaria y genera una secuencia de comandos que configura la VM de proxy. Esta secuencia de comandos ejecuta varios comandos de Google Cloud CLI que realizan lo siguiente:
Crea y configura una instancia de Compute Engine en el mismo proyecto y VPC que la base de datos de destino.
Esta VM ejecuta un proxy TCP transparente que, de forma predeterminada, tiene IPs privadas y públicas. El proxy comienza a atender las conexiones entrantes inmediatamente después del arranque.
Crea una regla de firewall para permitir las conexiones desde la base de datos de destino de AlloyDB para PostgreSQL al proxy.
En el menú desplegable Connectivity method, selecciona Proxy via cloud-hosted VM - TCP.
Especifica los siguientes parámetros de configuración de la instancia de Compute Engine que actuará como host de bastión:
Nombre de la instancia de VM de Compute Engine: Es el nombre de la instancia de Compute Engine.
Tipo de máquina: Es el tipo de máquina de Compute Engine, por ejemplo, n1-standard-n1.
Subnetwork: Es la subred de la VPC de destino.
Haz clic en View script para ver la secuencia de comandos generada.
Ejecuta la secuencia de comandos en una máquina que tenga acceso al Google Cloud proyecto de la base de datos de destino.
Asegúrate de que la siguiente configuración esté actualizada para aceptar conexiones desde la dirección IP saliente del proxy TCP:
La sección de conexiones de replicación del archivo pg_hba.conf (para una instancia de origen autoadministrada)
Las definiciones de grupos de seguridad (para una instancia de origen de Amazon RDS/Aurora)
Haz clic en Configurar y continuar.
Si tu origen está dentro de una VPN (por ejemplo, en AWS o en tu propia VPN local), consulta Configura la conectividad mediante VPN para obtener más información sobre cómo configurar la VPN de origen y la Google Cloud VPN para que trabajen en conjunto.
[[["Fácil de comprender","easyToUnderstand","thumb-up"],["Resolvió mi problema","solvedMyProblem","thumb-up"],["Otro","otherUp","thumb-up"]],[["Difícil de entender","hardToUnderstand","thumb-down"],["Información o código de muestra incorrectos","incorrectInformationOrSampleCode","thumb-down"],["Faltan la información o los ejemplos que necesito","missingTheInformationSamplesINeed","thumb-down"],["Problema de traducción","translationIssue","thumb-down"],["Otro","otherDown","thumb-down"]],["Última actualización: 2026-10-27 (UTC)"],[],[]]