


Puoi stabilire la connettività dal cluster AlloyDB per PostgreSQL di destinazione al database di origine tramite un tunnel SSH inverso sicuro. Questo metodo richiede una VM bastion host nel progetto Google Cloud e una macchina (ad esempio un server o una workstation sulla rete di origine) con connettività al database di origine.
Database Migration Service raccoglie le informazioni richieste al momento della creazione del job di migrazione e genera automaticamente uno script per la configurazione dei componenti del tunnel.
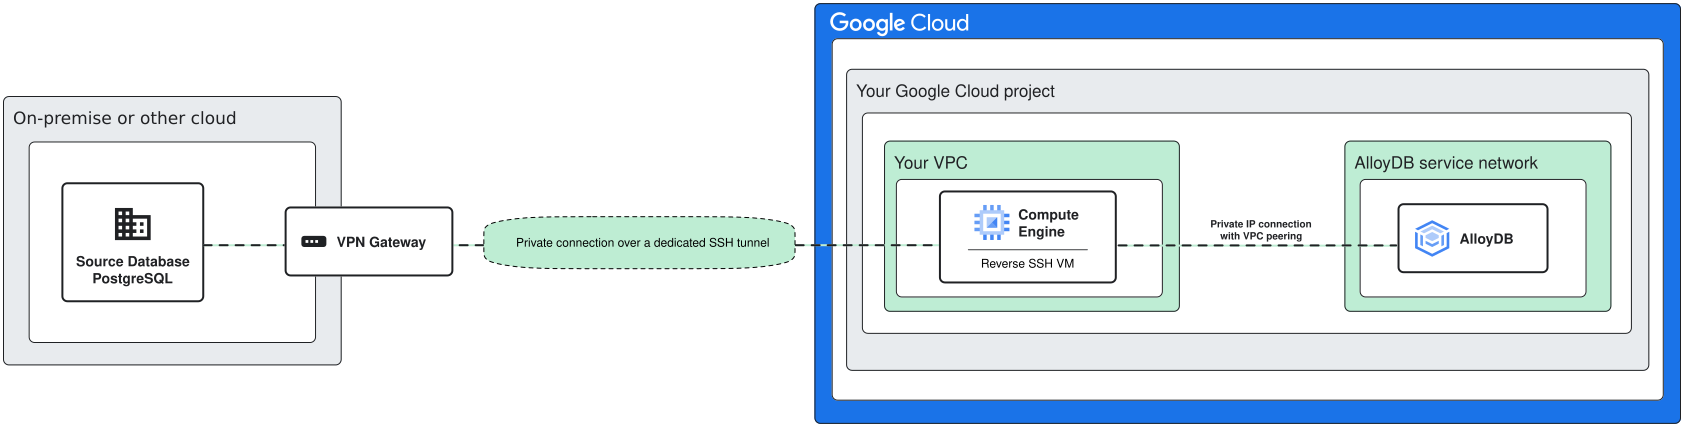
Configura un tunnel SSH inverso
I seguenti passaggi vengono eseguiti nel flusso di Database Migration Service durante la creazione di un job di migrazione per configurare un tunnel SSH inverso tra il database di origine e il cluster AlloyDB per PostgreSQL di destinazione. Dopo aver fornito alcuni parametri, esegui un insieme di comandi gcloud su una macchina che dispone della connettività sia al database di origine sia a Google Cloud.
Nel menu a discesa Metodo di connettività, seleziona Proxy tramite VM con hosting nel cloud - Tunnel SSH inverso.
Seleziona l'istanza VM utilizzata per stabilire la connettività tra il database di origine e il cluster AlloyDB per PostgreSQL di destinazione. In genere si tratta di una VM in esecuzione nel VPC in cui viene eseguita l'applicazione che accede al database AlloyDB per PostgreSQL. L'istanza VM funge da server bastion del tunnel SSH.
A questo scopo, puoi utilizzare un'istanza VM di Compute Engine esistente:
- Scegli l'istanza VM di Compute Engine dall'elenco.
- Fornisci una porta libera che il tunnel SSH può utilizzare.
In alternativa, puoi creare una nuova VM in questo passaggio. Seleziona CREA UN'ISTANZA VM DI COMPUTE ENGINE e lo script generato include le istruzioni per crearla.
- Specifica un nome per l'istanza VM.
- Seleziona un tipo di macchina per la VM.
- Specifica una subnet per la VM.
Fai clic su VISUALIZZA SCRIPT per visualizzare lo script generato.
Esegui lo script su una macchina che ha accesso sia al database di origine sia alla VM di Compute Engine. Lo script esegue le seguenti operazioni:
- Configura la VM di Compute Engine come server bastion del tunnel SSH.
- Stabilisce una connessione SSH sicura che inoltra il traffico dalla porta del bastion host al server del database PostgreSQL di origine (porta predefinita
5432). - Se stai creando una nuova VM di Compute Engine, dopo aver eseguito correttamente lo script, copia l'indirizzo IP del server VM dall'output dello script e inseriscilo nel campo di testo fornito. La configurazione del cluster AlloyDB per PostgreSQL di destinazione viene aggiornata in base alle esigenze quando esegui il test o avvii il job di migrazione in un secondo momento.
Fai clic su CONFIGURA E CONTINUA.
Verifica il job di migrazione per confermare che si connetta correttamente ed esegua la migrazione dei dati dall'istanza del database di origine al cluster AlloyDB per PostgreSQL di destinazione.
A seconda dell'architettura di rete, potrebbe essere necessario configurare gateway VPN aggiuntivi nel sistema. Per saperne di più, consulta Crea connessioni VPN ad alta affidabilità tra Google Cloud e AWS nella documentazione di Cloud VPN.
Dopo aver configurato il job di migrazione, verificato la connettività e configurato correttamente le VPN, se necessario, puoi eseguire il job di migrazione continua.
Passaggi successivi
Per scoprire di più sulla connettività di rete del database in Database Migration Service, consulta la panoramica dei metodi di networking.
Per una procedura dettagliata completa della migrazione, consulta Inizia a utilizzare le migrazioni di AlloyDB per PostgreSQL.