


Database Migration Service può connettersi all'indirizzo IP pubblico o privato del cluster di destinazione. Questa pagina fornisce una panoramica di ogni metodo di connettività al database di destinazione disponibile, nonché una sezione di suggerimenti per aiutarti a scegliere la soluzione giusta per la tua migrazione:
Confronto dei metodi fornisce una tabella di confronto per i metodi di connettività di destinazione disponibili.
Connettività IP pubblico descrive la connettività di destinazione su internet pubblico.
Connettività IP privato spiega in che modo Database Migration Service utilizza Private Service Connect per connettersi all'IP privato del cluster di destinazione.
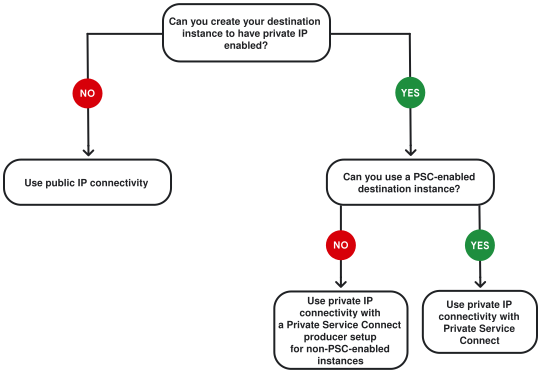
Dopo aver acquisito familiarità con i diversi metodi di connettività e i relativi requisiti, puoi utilizzare il diagramma dell'albero decisionale per scegliere la soluzione giusta per il tuo scenario.
Confronto dei metodi
Ogni metodo di connettività della destinazione offre vantaggi e requisiti diversi. Utilizza la seguente tabella per confrontarli a colpo d'occhio e poi scopri maggiori dettagli nelle sezioni dedicate a ciascun metodo.
| Metodo di networking | Vantaggi | Svantaggi |
|---|---|---|
| IP pubblico |
|
|
| IP privato |
|
|
Connettività IP pubblico
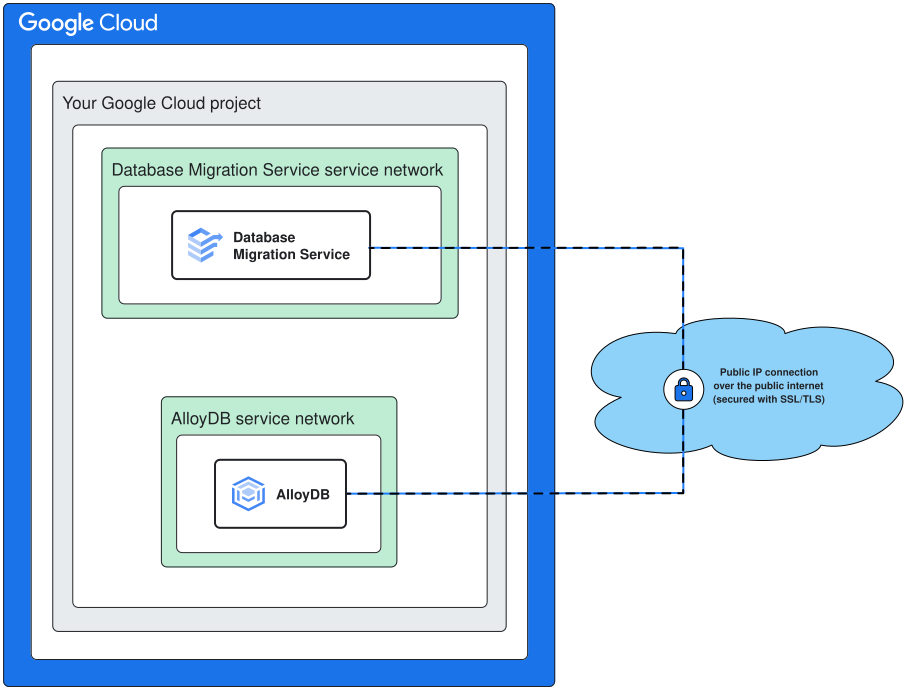
Quando utilizzi il metodo di connettività con IP pubblico, Database Migration Service tenta di stabilire una connessione all'indirizzo IP pubblico dell'istanza AlloyDB per PostgreSQL di destinazione. Questa connessione è criptata e protetta da Database Migration Service.
Requisiti per la connettività IP pubblica
Per utilizzare questo metodo di connettività, devi assicurarti che l'istanza AlloyDB per PostgreSQL di destinazione abbia un indirizzo IP pubblico abilitato. Per saperne di più, consulta Configura l'IP pubblico nella documentazione di AlloyDB per PostgreSQL.
Configura la connettività della lista consentita IP
La configurazione della connettività IP pubblico è descritta in Configura la connettività IP pubblico.
Connettività IP privato
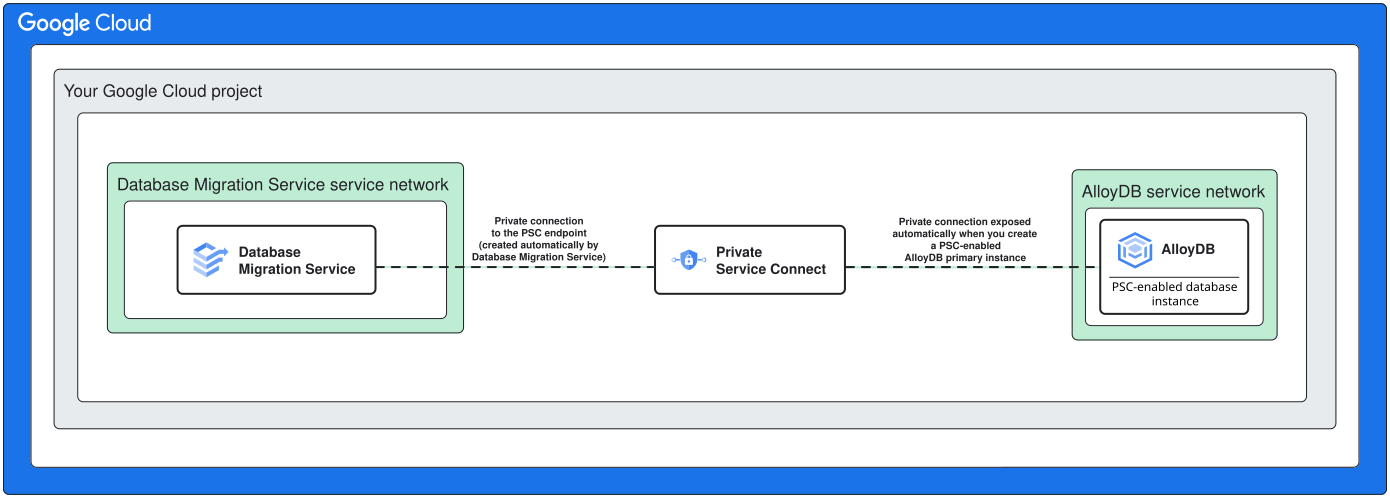
Database Migration Service utilizza Private Service Connect per connettersi all'istanza AlloyDB per PostgreSQL di destinazione utilizzando un indirizzo IP privato. Con Private Service Connect, puoi esporre il database di destinazione alle connessioni sicure in entrata e controllare chi può accedere al database. Questa connessione è criptata da Database Migration Service.
La configurazione dell'architettura di rete per Private Service Connect varia a seconda che utilizzi un'istanza AlloyDB per PostgreSQL di destinazione abilitata o meno per PSC.
Per i cluster AlloyDB per PostgreSQL abilitati per PSC
Il modo più semplice per utilizzare la connettività con IP privato per le istanze AlloyDB per PostgreSQL di destinazione è creare un'istanza AlloyDB per PostgreSQL abilitata per PSC.
Requisiti per i cluster abilitati per PSC
Per utilizzare i cluster AlloyDB per PostgreSQL abilitati per PSC, devi creare l'istanza di destinazione con PSC abilitato. Si applicano le seguenti limitazioni:
-
Limitazioni delle funzionalità
I cluster AlloyDB per PostgreSQL abilitati per PSC presentano alcune limitazioni di funzionalità. Assicurati che queste configurazioni soddisfino i tuoi requisiti. Consulta le limitazioni di Private Service Connect nella documentazione di AlloyDB per PostgreSQL.
Limitazioni alla creazione
Puoi creare cluster AlloyDB per PostgreSQL abilitati per PSC solo con
gcloudo l'API AlloyDB per PostgreSQL.
Configura la connettività privata per i cluster abilitati per PSC
La configurazione della connettività IP privato è descritta in Configura la connettività IP privato per i cluster abilitati per PSC.
Per i cluster non abilitati per PSC
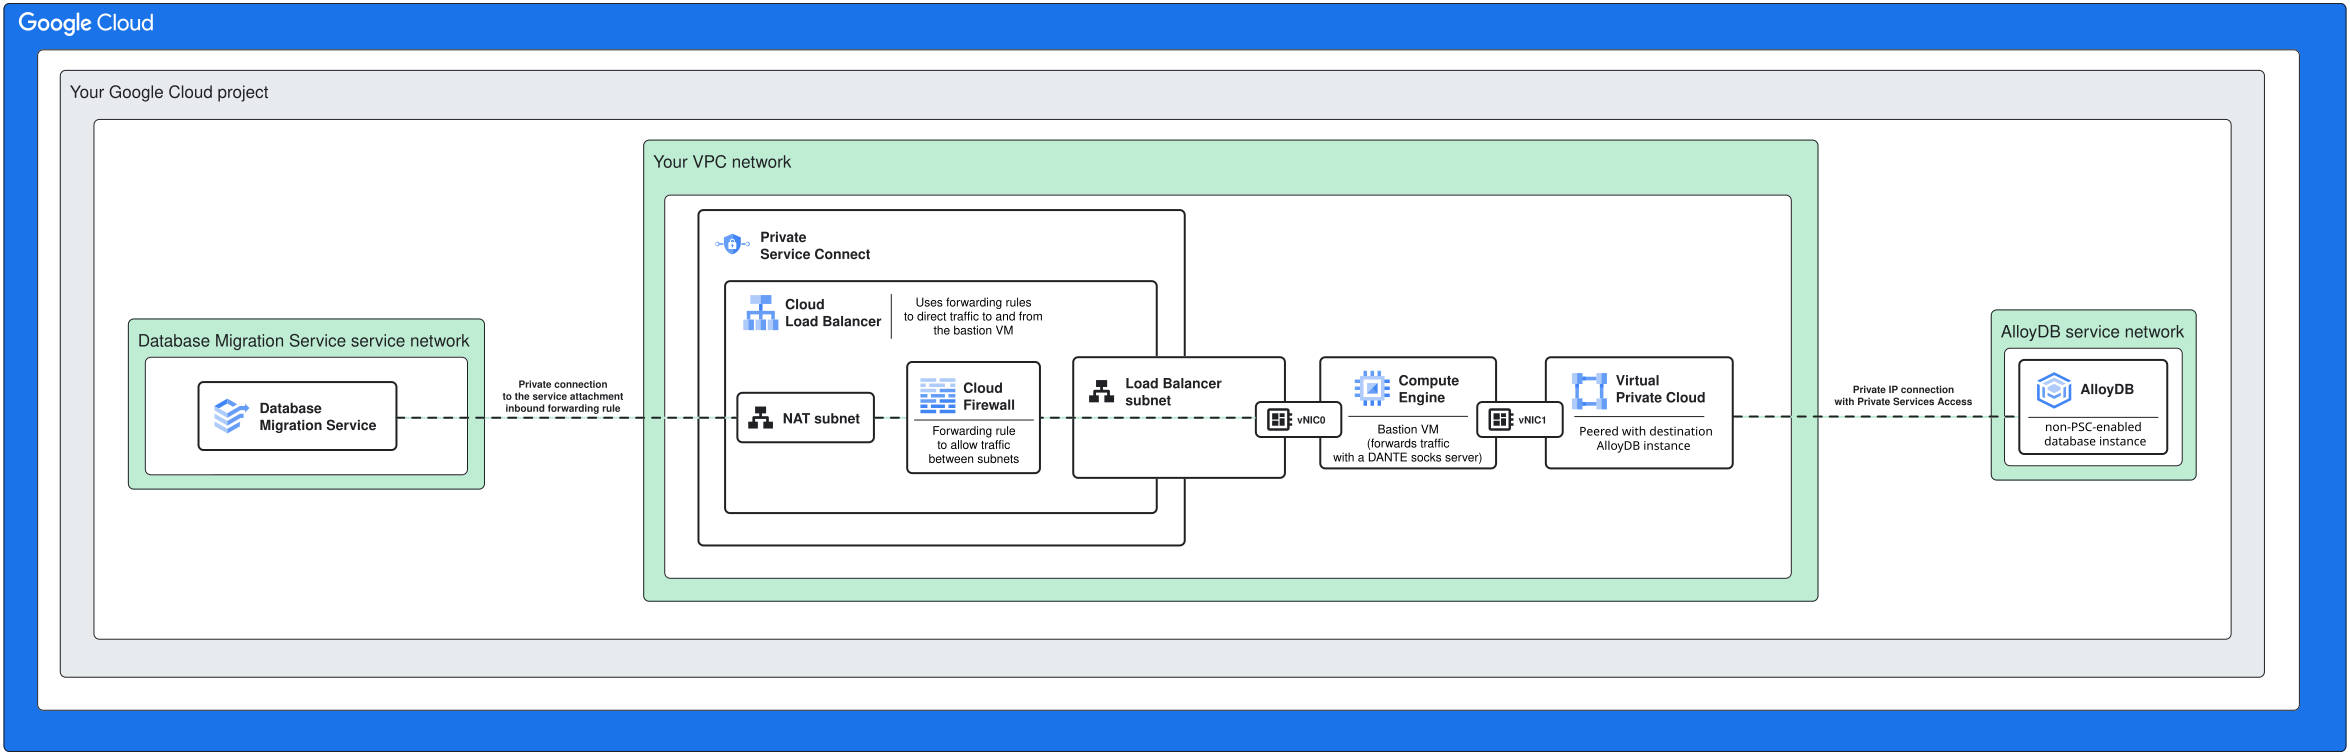
Puoi utilizzare la connettività con IP privato anche se non puoi utilizzare un'istanza AlloyDB per PostgreSQL abilitata per PSC come database di destinazione. La configurazione è più complessa, in quanto richiede una macchina virtuale (VM) bastion aggiuntiva nella rete per inoltrare il traffico tra Database Migration Service e l'IP privato della destinazione.
Requisiti per i cluster non abilitati per PSC
La connettività con IP privato per i cluster AlloyDB per PostgreSQL non abilitati per PSC richiede quanto segue:
Devi disporre di una rete Virtual Private Cloud con accesso privato ai servizi abilitato.
Questa è la rete con cui esegui il peering con il cluster di destinazione AlloyDB per PostgreSQL.
L'istanza AlloyDB per PostgreSQL di destinazione deve avere l'IP privato abilitato.
Inoltre, devi essere in grado di creare i seguenti componenti di rete nel tuo progetto:
Un collegamento al servizio: una risorsa di rete che espone l'IP privato AlloyDB per PostgreSQL di destinazione ad altri servizi in una rete VPC Google Cloud . Il progetto Google Cloud in cui crei il collegamento al servizio è il producer di servizi. Il consumer di servizi è Database Migration Service.
Regole di forwarding PSC: una regola che instrada il traffico in entrata dal collegamento al servizio alla VM bastion dedicata.
Una VM bastion: una VM Compute Engine con due controller di interfaccia di rete (NIC). Uno è collegato alla rete di collegamento al servizio dedicata, l'altro alla rete in cui è presente il peering di AlloyDB per PostgreSQL. La VM bastion esegue un server Dante SOCKS per inoltrare le connessioni.
Configura la connettività privata per i cluster non abilitati per PSC
La configurazione della connettività IP privato è descritta in Configura la connettività IP privato per le istanze non abilitate per PSC.
Albero decisionale per la connettività di rete di destinazione
Una volta acquisita familiarità con tutti i metodi di connettività di destinazione supportati e i relativi requisiti, puoi seguire le domande nel diagramma per scegliere il metodo di connettività giusto per il tuo scenario.
Passaggi successivi
Scopri di più sulla connettività del database di origine. Consulta Metodi di networking per la connettività del database di origine.
Per una procedura dettagliata completa della migrazione, consulta la guida alla migrazione da Oracle ad AlloyDB per PostgreSQL.