בדף הזה מוסברים המושגים שקשורים להגדרת הקישוריות לרשת, לצורך העברה הומוגנית של MySQL ל-Cloud SQL ל-MySQL:
במאמר Network components מוסבר על הגדרת הרשת מקצה לקצה למיגרציות הומוגניות של MySQL.
בקטע זמינות השיטות מוסבר אילו שיטות זמינות בהתאם לתרחיש שלכם.
השוואה בין שיטות מספקת טבלת השוואה של שיטות הקישוריות הזמינות.
קטע ייעודי לכל שיטת קישוריות זמינה:
רשימת היתרים של כתובות IP מתארת את הקישוריות של הרשת לכתובת ה-IP הציבורית של מסד הנתונים של המקור.
מנהרת SSH הפוכה מספקת סקירה כללית על מנהרות Secure Shell (SSH) ייעודיות.
במאמר קישוריות פרטית עם ממשקי Private Service Connect מוסבר איך להתחבר לכתובת ה-IP הפרטית של המקור באמצעות חיבורי רשת.
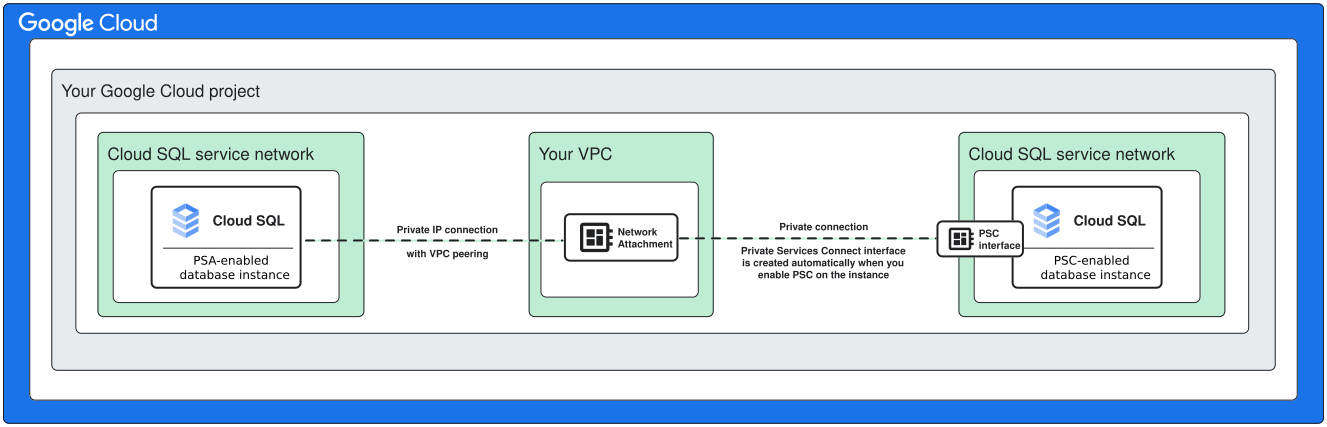
רק למקורות של Cloud SQL ל-MySQL: קישור ייעודי בין רשתות VPC שכנות (peering) מתאר שיטת רישות שמותאמת להעברה בין שתי מכונות של Cloud SQL עם PSA.
במאמר בנושא קישוריות פרטית באמצעות קישור בין רשתות VPC שכנות מוסבר איך ליצור חיבור לכתובת ה-IP הפרטית של מסד הנתונים של המקור דרך רשתות VPC שכנות שמקושרות ביניהן.
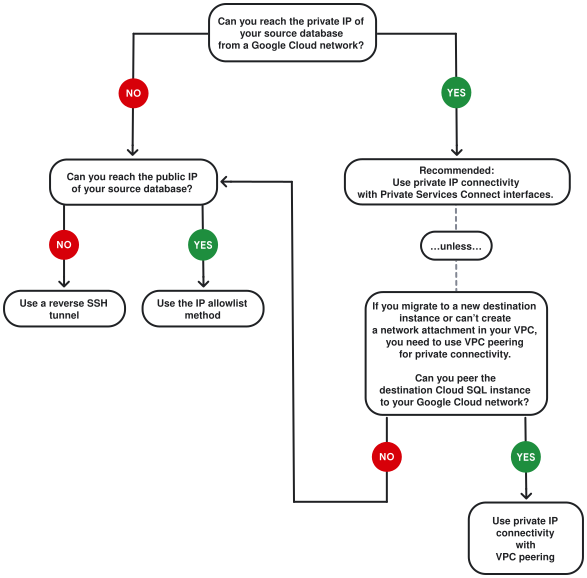
אחרי שתכירו את שיטות הקישוריות השונות ואת הדרישות שלהן, תוכלו להשתמש ב דיאגרמה של עץ החלטות כדי לבחור את הפתרון המתאים לתרחיש שלכם.
רכיבי הרשת שמעורבים בתהליך ההעברה
בהעברות הומוגניות של MySQL ל-Cloud SQL, Database Migration Service מתחבר למכונה היעד של Cloud SQL ומנהל את תהליך ההעברה בשמה. מופע היעד הוא זה שמקים את החיבור למופע המקור, אבל Database Migration Service מפקח על התהליך.
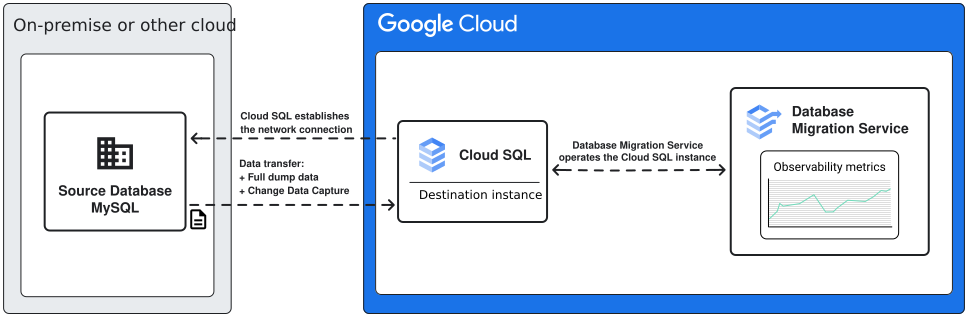
כשמתכננים את הגדרת הקישוריות לרשת לצורך ההעברה, חשוב להביא בחשבון את דרישות התשתית, כולל המגבלות שההחלטות שלכם לגבי הרשת עשויות להציב למצב הסופי של מכונת מסד הנתונים שהועברה. לדוגמה, אם רוצים להשתמש בחיבור פרטי לקישוריות הרשת, צריך להשתמש במכונה של Cloud SQL כיעד עם כתובת IP פרטית מופעלת. בהמשך תוכלו להשבית את כתובת ה-IP הפרטית במכונה של Cloud SQL.
זמינות של שיטות קישוריות
יש שיטות שונות לחיבור למסדי נתונים שונים של מקורות, בהתאם לשאלה אם אתם מבצעים העברה למופע יעד חדש או למופע יעד קיים. בטבלה הבאה מפורטות השיטות שמתאימות לכל תרחיש:
| מקור מסד הנתונים | שיטות להעברות למופעי יעד חדשים | שיטות להעברה למופעי יעד קיימים |
|---|---|---|
| אירוח עצמי, Amazon Aurora, Amazon RDS, Microsoft Azure SQL Managed Instance | רשימת היתרים של כתובות IP, מנהרת SSH הפוכה, קישור בין רשתות VPC שכנות (peering) | רשימת היתרים של כתובות IP, מנהרת SSH הפוכה, קישור בין רשתות שכנות (peering) של VPC (נדרשת מכונת יעד של PSA), ממשקי PSC (נדרשת מכונת יעד עם PSC) |
| Cloud SQL ל-MySQL | רשימת היתרים של כתובות IP (לא מומלץ), קישור בין רשתות VPC שכנות (peering) ייעודיות | רשימת היתרים של כתובות IP (לא מומלץ), קישור בין רשתות שכנות (peering) של VPC ייעודי, ממשקי PSC (נדרש מכונה של יעד עם PSC) |
השוואה בין שיטות הקישוריות
לכל שיטת קישוריות יש יתרונות ודרישות שונים. בטבלאות הבאות אפשר להשוות ביניהן בקצרה, ואז לקרוא פרטים נוספים בקטעים שמוקדשים לכל שיטה.
| שיטת הקישור לרשת | יתרונות | חסרונות |
|---|---|---|
| רשימת היתרים של כתובות IP |
|
|
| מנהרת SSH הפוכה |
|
|
| ממשקי Private Service Connect |
|
|
| רק למקורות של Cloud SQL ל-MySQL: קישור מיוחד בין רשתות VPC שכנות | שיטת הקישוריות הזו מיועדת למיגרציה בין מכונות PSA Cloud SQL ל-MySQL בלי להשתמש ב-VPC משותף. | שני המופעים צריכים להיות מופעי PSA עם כתובת IP פרטית מופעלת. אין תמיכה ביעדים שמופעל בהם PSC. |
| חיבור מבודד עם התאמת רשתות בענן וירטואלי פרטי (VPC) | החיבור נוצר לכתובת ה-IP הפרטית של מסד הנתונים במקור דרך קישורי VPC שכנים. אם אין ל-VPC מספיק מכסה של קישור, יכול להיות שיהיה קשה להשתמש בשיטת הקישוריות הזו. ברוב התרחישים שבהם אתם מעבירים נתונים ממקור Cloud SQL ל-MySQL, מומלץ להשתמש במקום זאת ב חיבור מבודד עם ממשקי Private Service Connect. |
|
רשימת היתרים של כתובות IP לקישוריות של מסד נתונים של מקור
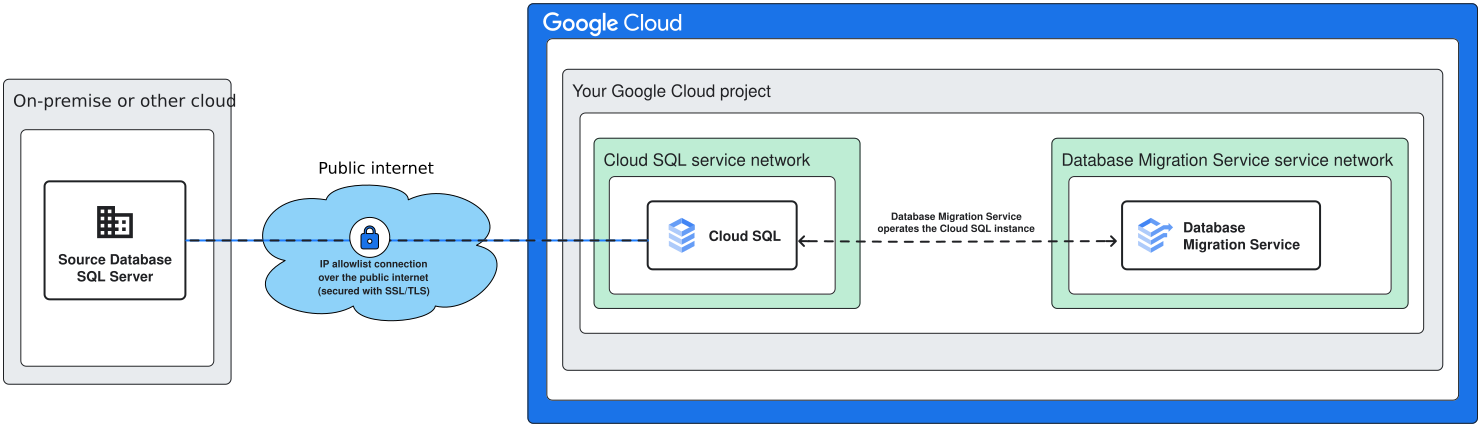
כשמשתמשים בשיטת הקישוריות של רשימת היתרים של כתובות IP, Cloud SQL מנסה ליצור חיבור לכתובת IP שזמינה לציבור של שרת מסד הנתונים של המקור.
הדרישות לקישוריות של רשימת כתובות IP להיתר
באופן כללי, כדי להשתמש בשיטת הקישוריות הזו, צריך לוודא את הדברים הבאים:
אתם צריכים לחשוף את כתובת ה-IP של מסד הנתונים של המקור לאינטרנט הציבורי (באופן ישיר או באמצעות שם מארח שמוכר באופן ציבורי דרך שרת שמות דומיינים (DNS)).
צריך להפעיל כתובת IP ציבורית במכונת היעד של Cloud SQL. צריך לאפשר חיבורים נכנסים מכתובת ה-IP הציבורית היוצאת של מופע היעד.
הגדרת קישוריות לרשימת ההיתרים של כתובות ה-IP
השלבים להגדרת קישוריות IP ציבורית משתנים בהתאם לסוג מסד הנתונים של המקור. למידע נוסף:
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות באירוח עצמי
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות של Amazon RDS ו-Amazon Aurora
הגדרה של קישוריות לרשימת כתובות IP מותרות למקורות של Microsoft Azure SQL Managed Instance
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות של Cloud SQL ל-MySQL
קישוריות למסד נתונים באמצעות מנהרת SSH הפוכה
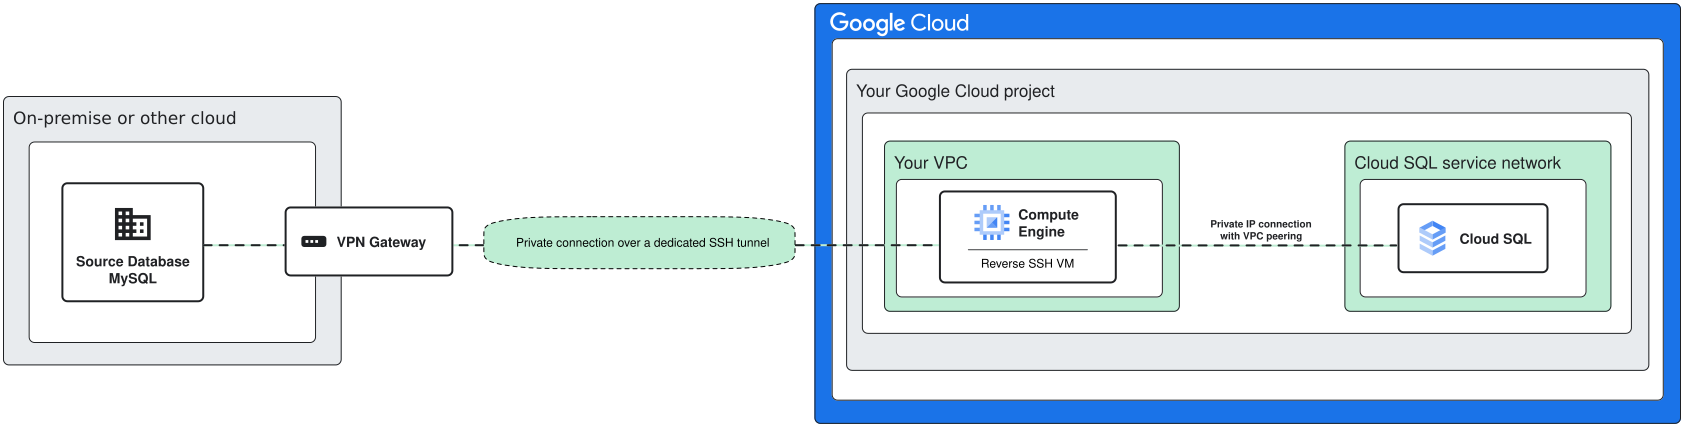
שיטת הקישוריות הזו היא שילוב של קישוריות לרשת ציבורית ופרטית. החיבור עצמו נוצר דרך יציאות Secure Shell (SSH) לכתובת ה-IP הציבורית של שרת המארח של המנהרה. אחרי שהחיבור פעיל, כל התנועה עוברת דרך מנהרה מאובטחת לכתובת ה-IP הפרטית של מסד הנתונים של המקור.
למקורות של Cloud SQL או לפתרונות באירוח עצמי שנמצאים בתוך Google Cloud, מומלץ להשתמש בשיטות של חיבור מבודד עם ממשקי Private Service Connect או חיבור מבודד עם קישור בין רשתות שכנות (peering) של Virtual Private Cloud.
דרישות למנהרות SSH הפוכות
כדי ליצור את החיבור, צריך לחשוף את יציאות ה-SSH לאינטרנט הציבורי בשרת המנהרה (שנקרא גם יעד מבוצר (bastion host)). אחרי שהקישוריות נוצרה, כלל התנועה מנותבת דרך החיבור הפרטי של המנהרה.
לשיטה הזו נדרשים רכיבי רשת נוספים:
- מכונה וירטואלית (VM) ב- Google Cloud שתשמש כמכונת ה-SSH ההפוך.
- מכונה נוספת ברשת שלכם שיש לה קישוריות למסד הנתונים של המקור.
הגדרת קישוריות למנהרת SSH הפוכה
Database Migration Service יכול ליצור סקריפט הגדרות כדי ליצור את ה-VM של ה-SSH ההפוך, אבל התהליך המלא מקצה לקצה שונה בהתאם לסוג מסד הנתונים של המקור. מידע נוסף זמין במאמר הגדרת קישוריות SSH הפוכה.
חיבור מבודד עם ממשקי Private Service Connect
שיטת הקישוריות הזו מאפשרת להתחבר לכתובת ה-IP הפרטית של מסד הנתונים של המקור בלי לצרוך מכסת קישור בין רשתות VPC שכנות (peering). ממשקי Private Service Connect הם השיטה המומלצת לקישור דרך IP פרטי, אבל הם זמינים רק כש מעבירים למכונה קיימת.
כשמשתמשים בממשקי Private Service Connect, מכונת היעד לא צורכת יותר מכסת קישור בין רשתות שכנות (Peering). במקום זאת, הוא משתמש בממשק Private Service Connect כדי להגיע לענן הווירטואלי הפרטי (VPC) שבו אפשר להגיע לכתובת ה-IP הפרטית של מסד הנתונים של המקור. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
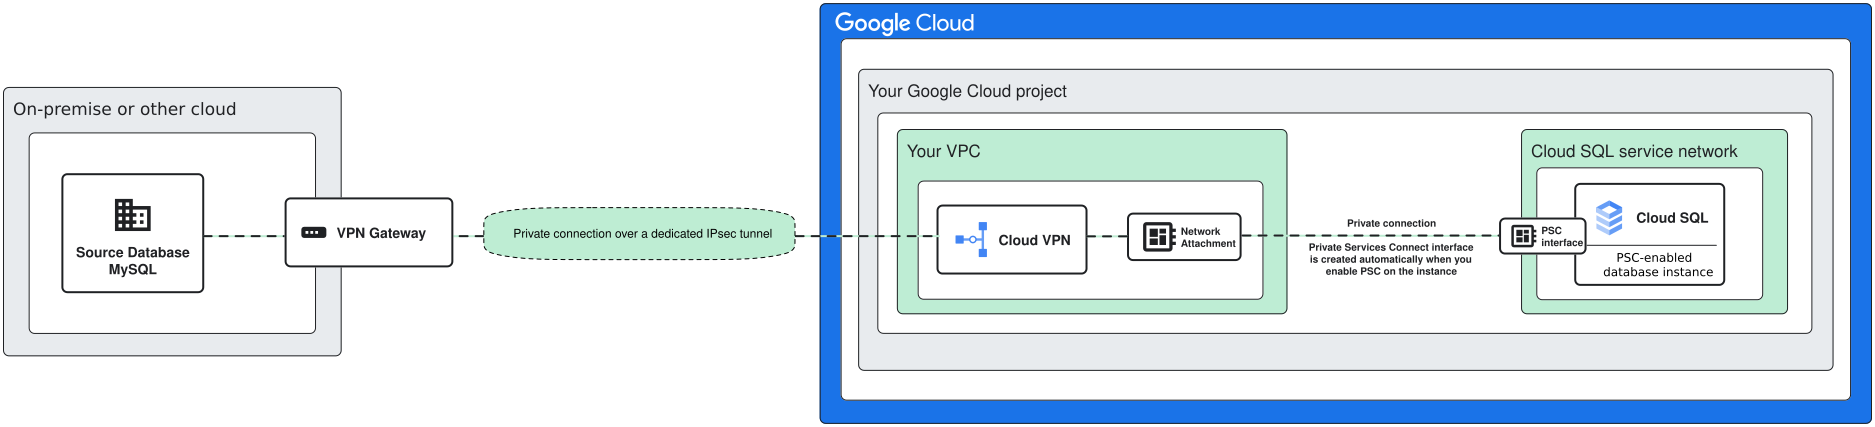
במיגרציות ממכונות Cloud SQL ל-MySQL, צריך להפעיל גישה לשירותים פרטיים במכונת המקור ולקשר אותה לרשת של הענן הווירטואלי הפרטי (VPC) שבה יוצרים את מחבר הרשת, אבל מכונת היעד של Cloud SQL ל-MySQL לא צורכת יותר מכסת קישור בין רשתות שכנות. במקום זאת, הוא משתמש בממשק Private Service Connect.
הדרישות לממשקי Private Service Connect
כדי להשתמש בשיטת הקישוריות הזו, צריך:
מכונת מסד הנתונים של היעד חייבת להיות מכונת Cloud SQL ל-MySQL עם PSC מופעל.
צריכה להיות לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים.
זו הרשת שבה יוצרים את הקובץ המצורף לרשת. צריכה להיות אפשרות להגיע לכתובת ה-IP של מסד הנתונים של המקור מאותו ענן וירטואלי פרטי. לדוגמה, במקורות של Cloud SQL ל-MySQL, זו הרשת שאתם מקשרים למכונה של Cloud SQL שמופעל בה PSA.
הגדרת קישור דרך IP פרטי באמצעות ממשקי Private Service Connect
כדי להשתמש בקישוריות של כתובות IP פרטיות עם ממשקי Private Service Connect, צריך לוודא שאפשר להגיע לכתובת ה-IP הפרטית של מסד הנתונים שלכם ממערכת הענן הווירטואלי הפרטי (VPC). בהתאם לארכיטקטורת הרשת שלכם, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
מידע נוסף על הגדרת קישוריות של כתובת IP פרטית למקורות שונים של מסדי נתונים:
הגדרת קישור דרך IP פרטי באמצעות ממשקי Private Service Connect למקורות באירוח עצמי.
הגדרת קישור דרך IP פרטי באמצעות ממשקי Private Service Connect למקורות של Amazon RDS ו-Amazon Aurora
רק למקורות של Cloud SQL ל-MySQL: קישור VPC ייעודי בין רשתות שכנות (peering)
השיטה הזו מיועדת להעברות בין מכונות של Cloud SQL ל-MySQL עם PSA. בתרחישים רגילים של רשתות, כדי לחבר בין שני מכונות של Cloud SQL באמצעות קישור בין רשתות VPC שכנות (peering), צריך להשתמש ב-VPC משותף. להעברות הומוגניות של MySQL באמצעות Database Migration Service, אפשר לחבר שני מקרים של PSA בלי להשתמש ב-VPC משותף.
הדרישות לשימוש ב-VPC ייעודי
כדי להשתמש בשיטת הקישוריות הזו, צריך:
מכונת מסד הנתונים של המקור חייבת להיות מכונת Cloud SQL ל-MySQL עם PSA מופעל.
מכונת מסד הנתונים של היעד חייבת להיות מכונת Cloud SQL ל-MySQL עם PSA מופעל.
צריך שתהיה לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים.
זו הרשת ש-Database Migration Service מבצעת איתה פעולת Peering עם מכונת היעד של Cloud SQL. צריך שיהיה מספיק מקום כדי להקצות את טווחי ה-IP הנדרשים.
הגדרת קישור דרך IP פרטי לקישור בין רשתות VPC שכנות (peering) ייעודיות
במאמר הגדרת קישור מיוחד בין רשתות שכנות (peering) של VPC ל-Cloud SQL ל-MySQL מוסבר איך מגדירים קישור מיוחד בין רשתות שכנות של VPC למכונות של Cloud SQL ל-MySQL במקור PSA.
חיבור מבודד עם קישור בין רשתות VPC שכנות (peering)
השיטה הזו מאפשרת להתחבר למקור דרך כתובות ה-IP הפרטיות בענן הווירטואלי הפרטי (VPC). כדי להשתמש בשיטה הזו, לא צריך לחשוף ממשקים לאינטרנט הציבורי, אבל צריך שתהיה אפשרות להגיע לכתובת ה-IP או לשם המארח של מסד הנתונים של המקור מ-VPC של Google Cloud . יכול להיות שתצטרכו רכיבי רשת נוספים, כמו Cloud VPN או Cloud Interconnect, כדי לגשת למקורות שנמצאים מחוץ ל- Google Cloud.

דרישות לקישוריות של כתובת IP פרטית עם קישור VPC Peering
כדי להשתמש בקישוריות של כתובות IP פרטיות עם VPC Peering, צריך:
- צריך שתהיה לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים. כתובת ה-IP הפרטית של מסד הנתונים של המקור צריכה להיות נגישה ברשת הזו.
הגדרת קישור דרך IP פרטי באמצעות קישור בין רשתות VPC שכנות (peering)
כדי להשתמש בקישוריות של כתובת IP פרטית עם קישור בין רשתות שכנות (peering) של ענן וירטואלי פרטי (VPC), צריך שתהיה אפשרות להגיע לכתובת ה-IP הפרטית של מסד הנתונים של המקור מהענן הווירטואלי הפרטי. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
מידע נוסף על הגדרת קישוריות של כתובת IP פרטית למקורות שונים של מסדי נתונים:
כדי ליצור את החיבור לכתובת ה-IP הפרטית של מסד הנתונים במקור, צריך להשתמש ב-Cloud VPN או ב-Cloud Interconnect.
עץ החלטות לקישוריות לרשת
אחרי שתכירו את כל שיטות הקישור הנתמכות ואת הדרישות שלהן, תוכלו להיעזר בשאלות שבתרשים כדי לבחור את שיטת הקישור המתאימה לתרחיש שלכם.