בדף הזה מפורטת סקירה כללית של מושגים שקשורים להגדרת הקישוריות לרשת, לצורך העברות הומוגניות של MySQL ל-Cloud SQL ל-MySQL:
בקטע רכיבי רשת מתוארת הגדרת הרשת מקצה לקצה להעברות הומוגניות של MySQL.
בקטע זמינות השיטות מוסבר אילו שיטות זמינות בהתאם לתרחיש שלכם.
ב השוואה בין שיטות יש טבלה שמשווה בין שיטות הקישוריות הזמינות.
קטע ייעודי לכל שיטת קישור זמינה:
רשימת היתרים של כתובות IP מתארת את הקישוריות של הרשת לכתובת ה-IP הציבורית של מסד הנתונים של המקור.
מנהרת SSH הפוכה מספקת סקירה כללית על מנהרות Secure Shell (SSH) ייעודיות.
קישוריות פרטית עם ממשקי Private Service Connect – איך להתחבר לכתוב ה-IP הפרטית של המקור באמצעות מחברי רשת.
רק למקורות של Cloud SQL ל-MySQL: קישור ייעודי בין רשתות VPC שכנות (peering) מתאר שיטת רישות שמותאמת להעברה בין שתי מכונות של Cloud SQL עם PSA.
במאמר קישוריות פרטית עם קישור בין רשתות VPC שכנות (peering) מוסבר איך ליצור חיבור לכתובת ה-IP הפרטית של מסד הנתונים במקור דרך רשתות VPC שכנות.
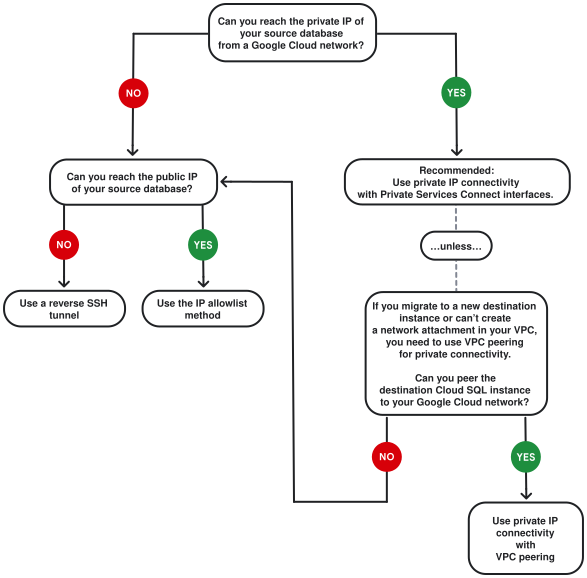
אחרי שתכירו את שיטות הקישוריות השונות ואת הדרישות שלהן, תוכלו להשתמש ב תרשים של עץ ההחלטות כדי לבחור את הפתרון שמתאים לתרחיש שלכם.
רכיבי הרשת שמעורבים בתהליך ההעברה
בהעברות הומוגניות של MySQL ל-Cloud SQL, שירות Database Migration Service מתחבר למכונה היעד של Cloud SQL ומנהל את תהליך ההעברה בשמה. מכונת היעד היא זו שיוצרת את החיבור למכונת המקור, אבל Database Migration Service מפקח על התהליך.
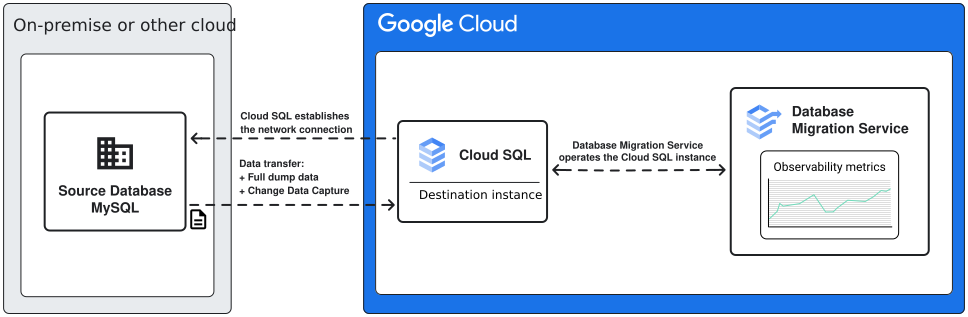
כשמתכננים את הגדרת הקישוריות לרשת לצורך ההעברה, חשוב להביא בחשבון את דרישות התשתית, כולל המגבלות שההחלטות לגבי הרשת עשויות להציב למצב הסופי של מכונת מסד הנתונים שהועברה. לדוגמה, אם רוצים להשתמש בחיבור פרטי לקישוריות לרשת, צריך להשתמש במכונה של Cloud SQL כיעד עם כתובת IP פרטית מופעלת. בהמשך תוכלו להשבית את כתובת ה-IP הפרטית במכונה של Cloud SQL.
זמינות של שיטות קישוריות
יש שיטות קישוריות שונות למסדי נתונים שונים של מקורות, בהתאם לשאלה אם אתם מעבירים למכונה חדשה או למכונה קיימת של יעד. בטבלה הבאה מפורטות השיטות שמתאימות לכל תרחיש:
| הצעת מסד נתונים של מקור | שיטות להעברת נתונים למופעי יעד חדשים | שיטות להעברה למופעי יעד קיימים |
|---|---|---|
| אירוח עצמי, Amazon Aurora, Amazon RDS, Microsoft Azure SQL Managed Instance | רשימת כתובות IP מותרות, מנהרת SSH הפוכה, קישור בין רשתות VPC שכנות (peering) | רשימת היתרים של כתובות IP, מנהרת SSH הפוכה, קישור VPC בין רשתות שכנות (peering) (נדרש מכונה של יעד PSA), ממשקי PSC (נדרש מכונה של יעד עם PSC) |
| Cloud SQL ל-MySQL | רשימת היתרים של כתובות IP (לא מומלץ), קישור בין רשתות VPC שכנות (peering) ייעודיות | רשימת היתרים של כתובות IP (לא מומלץ), קישור בין רשתות שכנות (peering) של VPC ייעודי, ממשקי PSC (נדרש מכונה של יעד שתומכת ב-PSC) |
השוואה בין שיטות הקישוריות
לכל שיטת קישוריות יש יתרונות ודרישות שונים. בטבלאות הבאות אפשר להשוות ביניהן בקצרה, ואז לקרוא פרטים נוספים בקטעים שמוקדשים לכל שיטה.
| שיטת הנטוורקינג | יתרונות | חסרונות |
|---|---|---|
| רשימת היתרים של כתובות IP |
|
|
| מנהרת SSH הפוכה |
|
|
| ממשקי Private Service Connect |
|
|
| רק למקורות של Cloud SQL ל-MySQL: קישור VPC ייעודי | שיטת הקישוריות הזו מיועדת להעברה בין מכונות PSA Cloud SQL ל-MySQL בלי להשתמש ב-VPC משותף. | צריך ששני המכונות יהיו מכונות PSA עם כתובת IP פרטית מופעלת. אין תמיכה ביעדים שמופעל בהם PSC. |
| חיבור מבודד עם קישור רשתות VPC | החיבור נוצר לכתובת ה-IP הפרטית של מסד הנתונים במקור באמצעות קישורי VPC שכנים. אם אין ל-VPC מספיק מכסת קישור, יכול להיות שיהיה קשה להשתמש בשיטת הקישוריות הזו. ברוב התרחישים שבהם אתם מעבירים נתונים ממקור Cloud SQL ל-MySQL, מומלץ להשתמש במקום זאת בחיבור מבודד עם ממשקי Private Service Connect. |
|
רשימת היתרים של כתובות IP לקישוריות של מסד נתונים במקור
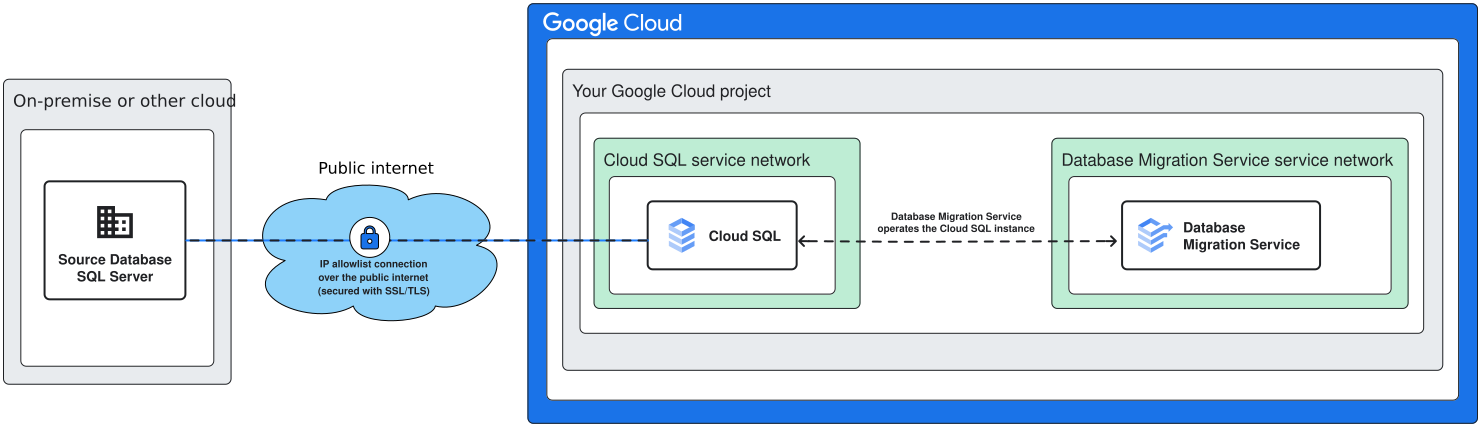
כשמשתמשים בשיטת הקישוריות של רשימת היתרים של כתובות IP, Cloud SQL מנסה ליצור חיבור לכתובת IP שזמינה באופן ציבורי של שרת מסד הנתונים במקור.
דרישות לקישוריות של רשימת כתובות IP מותרות
באופן כללי, כדי להשתמש בשיטת הקישוריות הזו, צריך לוודא את הדברים הבאים:
אתם צריכים לחשוף את כתובת ה-IP של מסד הנתונים של המקור לאינטרנט הציבורי (באופן ישיר או באמצעות שם מארח שמוכר באופן ציבורי דרך שרת שמות דומיינים (DNS)).
למכונה של Cloud SQL ביעד צריכה להיות כתובת IP ציבורית מופעלת. צריך לאפשר חיבורים נכנסים מכתובת ה-IP הציבורית היוצאת של מכונת היעד.
הגדרת קישוריות לרשימת ההיתרים של כתובות ה-IP
השלבים להגדרת קישוריות IP ציבורי משתנים בהתאם לסוג מסד הנתונים של המקור. למידע נוסף:
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות באירוח עצמי
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות של Amazon RDS ו-Amazon Aurora
הגדרת קישוריות לרשימת כתובות ה-IP המותרות למקורות של Microsoft Azure SQL Managed Instance
הגדרת קישוריות לרשימת היתרים של כתובות IP למקורות של Cloud SQL ל-MySQL
קישוריות למסד נתונים באמצעות מנהרת SSH הפוכה
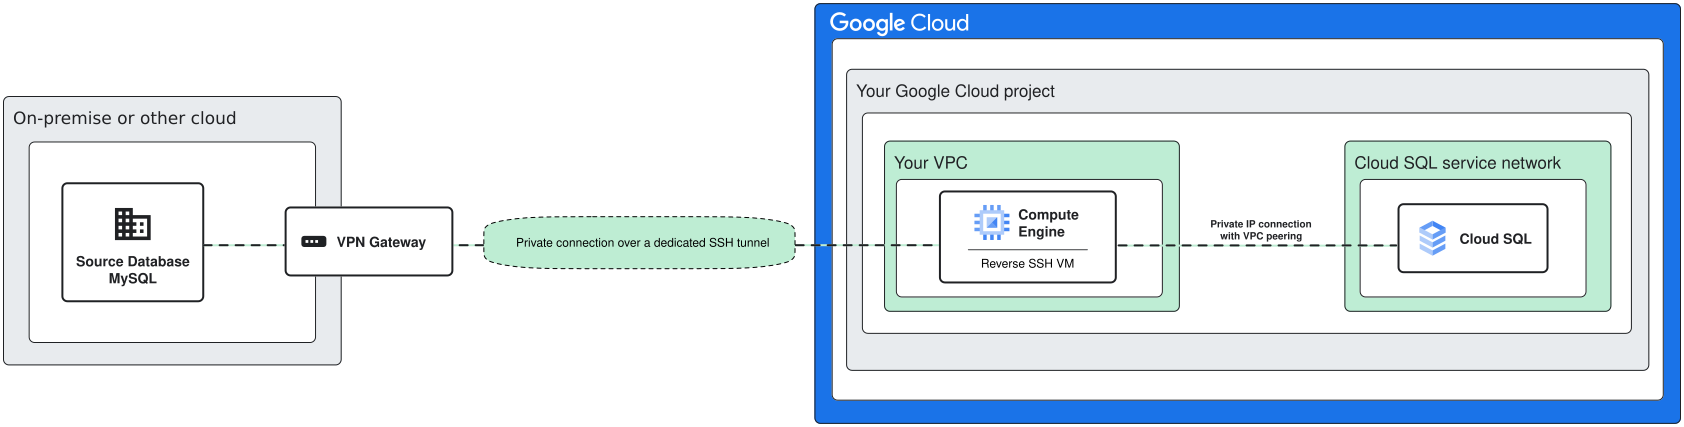
שיטת הקישוריות הזו היא שילוב של קישוריות לרשת ציבורית וקישוריות לרשת פרטית. החיבור עצמו נוצר דרך יציאות Secure Shell (SSH) לכתובת ה-IP הציבורית של שרת המארח של המנהרה. אחרי שהחיבור פעיל, כל התנועה עוברת דרך מנהרה מאובטחת לכתובת ה-IP הפרטית של מסד הנתונים במקור.
למקורות של Cloud SQL או לפתרונות באירוח עצמי שנמצאים בתוך Google Cloud, מומלץ להשתמש בשיטות של חיבור מבודד עם ממשקי Private Service Connect או חיבור מבודד עם קישור בין רשתות שכנות (peering) של VPC.
דרישות למנהרות SSH הפוכות
כדי ליצור את החיבור, צריך לחשוף את יציאות ה-SSH לאינטרנט הציבורי בשרת המנהרה (שנקרא גם יעד מבוצר (bastion host)). אחרי שהקישוריות נוצרה, כלל התנועה מנותבת דרך החיבור הפרטי.
השיטה הזו דורשת רכיבי רשת נוספים:
- מכונה וירטואלית (VM) ב- Google Cloud שתשמש כמכונת ה-SSH ההפוך.
- מכונה נוספת ברשת שמחוברת למסד הנתונים של המקור.
הגדרת קישוריות למנהרת SSH הפוכה
Database Migration Service יכול ליצור סקריפט הגדרות כדי ליצור את ה-VM של ה-SSH ההפוך, אבל התהליך המלא מקצה לקצה שונה בהתאם לסוג של מסד הנתונים במקור. מידע נוסף זמין במאמר הגדרת קישוריות SSH הפוכה.
חיבור מבודד עם ממשקי Private Service Connect
שיטת הקישוריות הזו מאפשרת להתחבר לכתובת ה-IP הפרטית של מסד הנתונים במקור בלי לצרוך מכסת קישור בין רשתות VPC שכנות (peering). ממשקי Private Service Connect הם השיטה המומלצת לקישור דרך IP פרטי, אבל הם זמינים רק כשמעבירים למכונה קיימת.
כשמשתמשים בממשקי Private Service Connect, המכונה המיועדת לא צורכת יותר מכסת קישור בין רשתות שכנות (Peering). במקום זאת, הוא משתמש בממשק Private Service Connect כדי להגיע ל-VPC שבו אפשר להגיע לכתובת ה-IP הפרטית של מסד הנתונים במקור. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
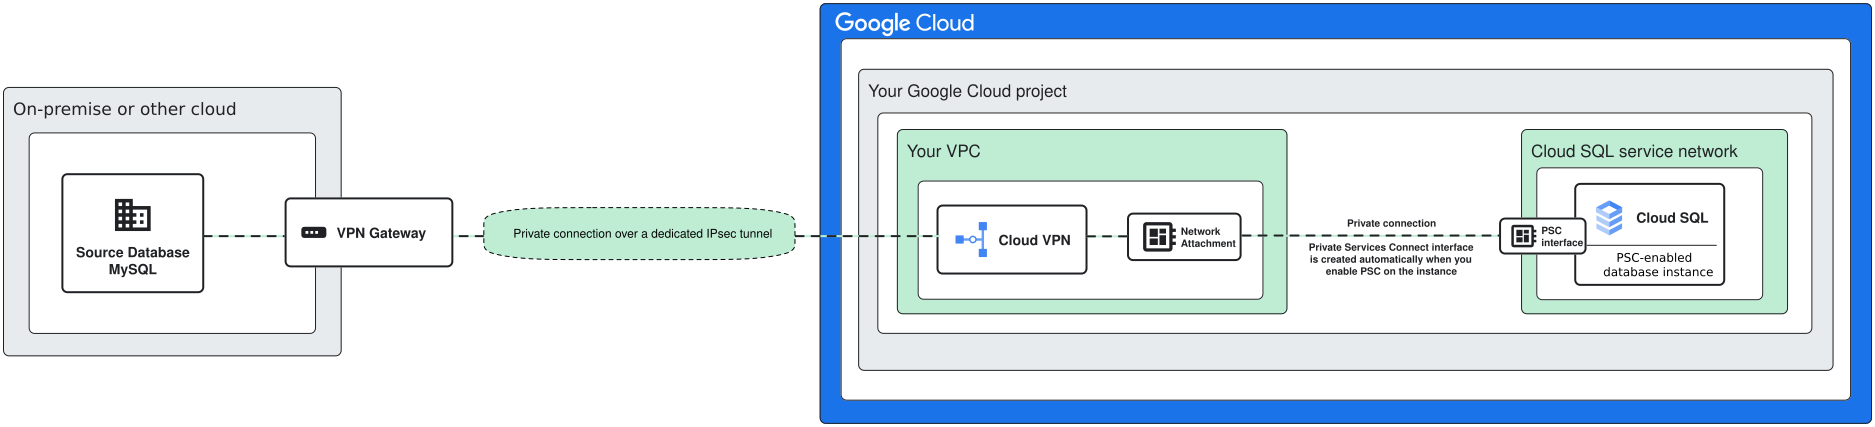
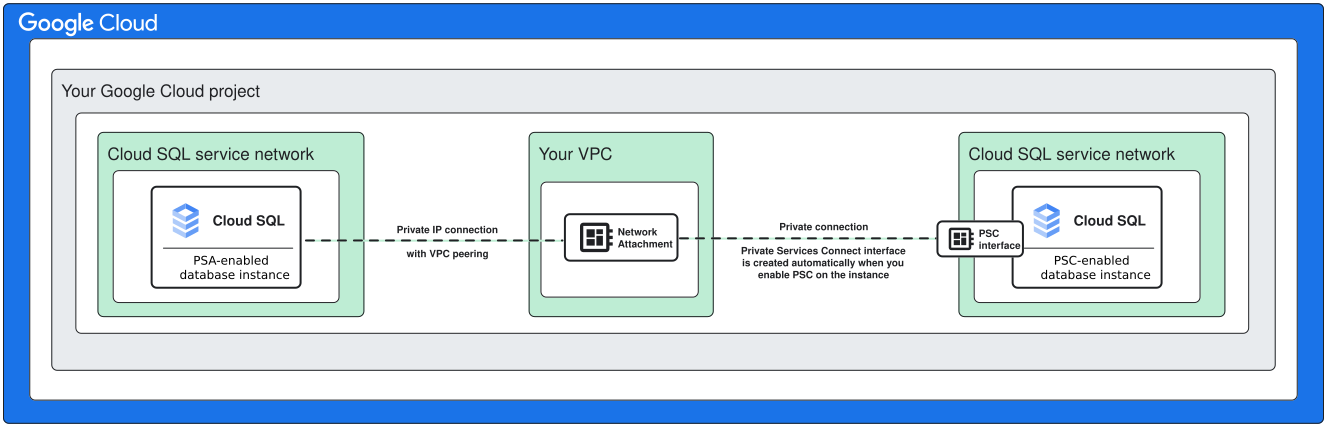
בהעברות ממכונות של Cloud SQL ל-MySQL, צריך להפעיל את הגישה לשירותים פרטיים במכונת המקור ולקשר אותה לרשת ה-VPC שבה יוצרים את חיבור הרשת, אבל מכונת היעד של Cloud SQL ל-MySQL לא צורכת יותר מכסת קישור בין רשתות שכנות (peering). במקום זאת, הוא משתמש בממשק Private Service Connect.
דרישות לגבי ממשקי Private Service Connect
כדי להשתמש בשיטת הקישוריות הזו, צריך:
מכונת מסד הנתונים של היעד צריכה להיות מכונה של Cloud SQL ל-MySQL עם PSC מופעל.
צריכה להיות לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים.
זו הרשת שבה יוצרים את מחבר הרשת. צריכה להיות גישה לכתובת ה-IP של מסד הנתונים במקור מאותו ענן וירטואלי פרטי. לדוגמה, במקורות של Cloud SQL ל-MySQL, זו הרשת שאתם מקשרים למכונה של Cloud SQL במקור שמופעל בו PSA.
הגדרת קישור דרך IP פרטי באמצעות ממשקי Private Service Connect
כדי להשתמש בקישוריות של כתובת IP פרטית עם ממשקי Private Service Connect, צריך להיות אפשר להגיע לכתובת ה-IP הפרטית של מסד הנתונים של המקור מהענן הפרטי הווירטואלי. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
מידע נוסף על הגדרת קישור דרך IP פרטית למקורות שונים של מסדי נתונים:
הגדרת קישור דרך IP פרטית עם ממשקי Private Service Connect למקורות באירוח עצמי.
הגדרת קישור דרך IP פרטי באמצעות ממשקי Private Service Connect למקורות של Amazon RDS ו-Amazon Aurora
רק למקורות של Cloud SQL ל-MySQL: קישור VPC ייעודי בין רשתות שכנות (peering)
השיטה הזו מיועדת להעברות בין מכונות של Cloud SQL ל-MySQL עם PSA. בתרחישים רגילים של רשתות, כדי לחבר בין שני מכונות של Cloud SQL באמצעות קישור בין רשתות VPC שכנות (peering), צריך להשתמש ב-VPC משותף. בהעברות הומוגניות של MySQL באמצעות Database Migration Service, אתם יכולים לחבר שני מכוני PSA בלי להשתמש ב-VPC משותף.
דרישות לקישור VPC ייעודי בין רשתות שכנות (peering)
כדי להשתמש בשיטת הקישוריות הזו, צריך:
מכונת מסד הנתונים במקור צריכה להיות מכונה של Cloud SQL ל-MySQL עם PSA מופעל.
מכונת מסד הנתונים של היעד צריכה להיות מכונה של Cloud SQL ל-MySQL עם PSA מופעל.
צריכה להיות לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים.
זו הרשת ש-Database Migration Service מקשר בינה לבין מכונת היעד ב-Cloud SQL. צריך שיהיה מספיק מקום כדי להקצות את טווחי ה-IP הנדרשים.
הגדרת קישור דרך IP פרטי לקישור בין רשתות VPC שכנות (peering) ייעודיות
במאמר הגדרת קישור מיוחד בין רשתות שכנות (VPC) ל-Cloud SQL ל-MySQL מוסבר איך מגדירים קישור מיוחד בין רשתות שכנות (VPC) למכונות של Cloud SQL ל-MySQL במקור PSA.
חיבור מבודד עם קישור בין רשתות VPC שכנות (peering)
השיטה הזו מאפשרת להתחבר למקור דרך כתובות ה-IP הפרטיות בענן הווירטואלי הפרטי (VPC). כדי להשתמש בשיטה הזו, לא צריך לחשוף ממשקים לאינטרנט הציבורי, אבל צריך שתהיה אפשרות להגיע לכתובת ה-IP או לשם המארח של מסד הנתונים של המקור מ-VPC של Google Cloud . למקורות שנמצאים מחוץ ל- Google Cloud, יכול להיות שתצטרכו רכיבי רשת נוספים, כמו Cloud VPN או Cloud Interconnect.

דרישות לקישוריות של כתובת IP פרטית עם קישור VPC Peering
כדי להשתמש בקישוריות IP פרטית עם קישור בין רשתות VPC שכנות, צריך:
- צריכה להיות לכם רשת של ענן וירטואלי פרטי (VPC) עם גישה לשירותים פרטיים. כתובת ה-IP הפרטית של מסד הנתונים של המקור צריכה להיות נגישה ברשת הזו.
הגדרת קישור דרך IP פרטי באמצעות קישור בין רשתות VPC שכנות (peering)
כדי להשתמש בקישוריות של כתובת IP פרטית עם קישור בין רשתות שכנות (peering) של ענן וירטואלי פרטי (VPC), כתובת ה-IP הפרטית של מסד הנתונים במקור צריכה להיות נגישה מהענן הווירטואלי הפרטי. בהתאם לארכיטקטורת הרשת, יכול להיות שתצטרכו להשתמש ברכיבים נוספים כמו Cloud VPN או Cloud Interconnect.
מידע נוסף על הגדרת קישור דרך IP פרטית למקורות שונים של מסדי נתונים:
כדי ליצור את החיבור לכתובת ה-IP הפרטית של מסד הנתונים במקור, צריך להשתמש ב-Cloud VPN או ב-Cloud Interconnect.
עץ החלטות לחיבור לרשת
אחרי שתכירו את כל שיטות הקישוריות הנתמכות ואת הדרישות שלהן, תוכלו לענות על השאלות בתרשים כדי לבחור את שיטת הקישוריות שמתאימה לתרחיש שלכם.