Mengonfigurasi konektivitas menggunakan tunnel SSH terbalik
Tetap teratur dengan koleksi
Simpan dan kategorikan konten berdasarkan preferensi Anda.
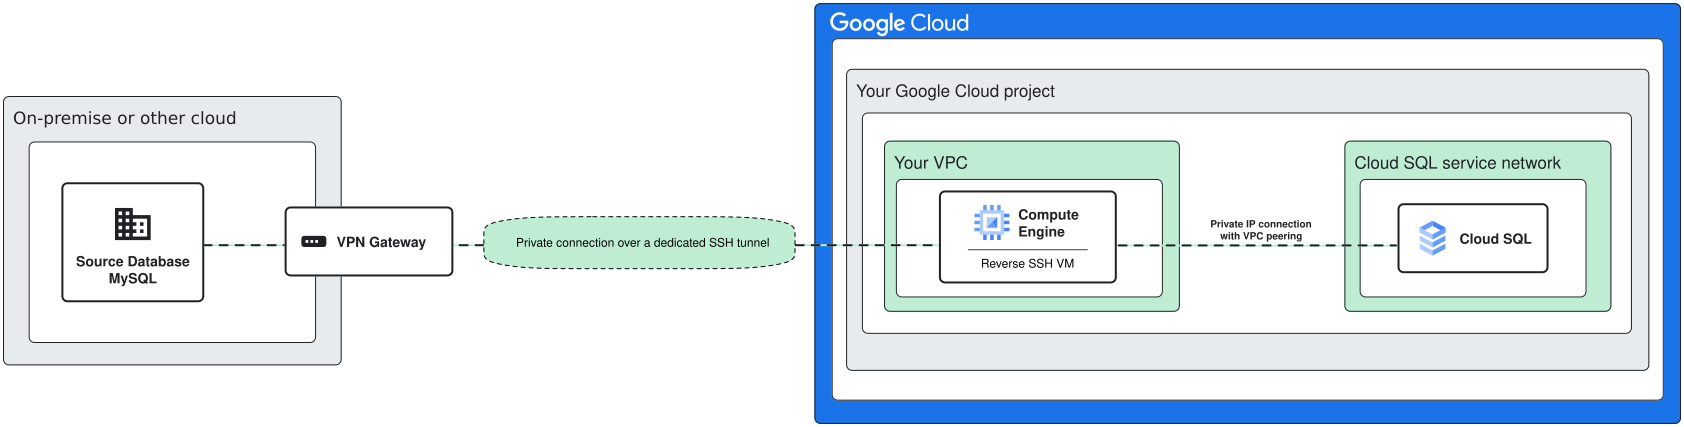
Anda dapat membuat konektivitas dari database tujuan ke database sumber melalui tunnel SSH terbalik yang aman. Metode ini memerlukan VM bastion host di
the Google Cloud project serta mesin (misalnya, laptop di jaringan) yang memiliki konektivitas ke database sumber.
Database Migration Service mengumpulkan informasi yang diperlukan pada waktu pembuatan migrasi, dan otomatis membuat skrip untuk menyiapkan semuanya.
Gambar 1. Contoh jaringan migrasi: konektivitas sumber
melalui tunnel SSH. (klik untuk memperbesar)
Menyiapkan tunnel SSH terbalik
Langkah-langkah berikut dilakukan dalam alur Database Migration Service untuk
membuat tugas migrasi, guna menyiapkan tunnel SSH terbalik antara sumber
database dan instance Cloud SQL. Setelah memberikan beberapa parameter, Anda akan
menjalankan serangkaian perintah gcloud di mesin yang memiliki konektivitas
ke database sumber dan ke Google Cloud.
Pilih instance VM yang digunakan untuk membuat konektivitas antara database sumber dan instance Cloud SQL. Biasanya, ini adalah VM yang berjalan di VPC tempat aplikasi yang mengakses database Cloud SQL baru berjalan. Instance VM berfungsi sebagai server bastion tunnel SSH.
Anda dapat menggunakan instance VM Compute Engine yang ada untuk tujuan ini.
Pilih instance VM Compute Engine dari daftar.
Berikan port gratis yang dapat digunakan tunnel SSH.
Atau, Anda dapat membuat VM baru pada langkah ini. Pilih CREATE A COMPUTE ENGINE VM INSTANCE dan skrip yang dihasilkan akan menyertakan petunjuk untuk membuatnya.
Berikan nama untuk instance VM.
Pilih jenis mesin untuk VM.
Tentukan subnet untuk VM
Klik VIEW SCRIPT untuk melihat skrip yang dihasilkan.
Jalankan skrip di mesin yang memiliki akses ke database sumber dan VM Compute Engine. Skrip akan melakukan operasi berikut:
Mengonfigurasi VM Compute Engine sebagai server bastion tunnel SSH.
Membuat koneksi SSH yang aman antara database sumber dan VPC.
Jika Anda membuat VM Compute Engine baru, setelah berhasil
menjalankan skrip, salin IP server VM dari output skrip dan masukkan
ke dalam kolom teks yang disediakan. Instance Cloud SQL akan diperbarui sesuai kebutuhan saat Anda menguji atau memulai tugas migrasi nanti.
Klik CONFIGURE &CONTINUE.
Verifikasi tugas migrasi Anda untuk mengonfirmasi bahwa tugas tersebut berhasil memigrasikan
data dari instance database sumber ke instance database Cloud SQL tujuan.
[[["Mudah dipahami","easyToUnderstand","thumb-up"],["Memecahkan masalah saya","solvedMyProblem","thumb-up"],["Lainnya","otherUp","thumb-up"]],[["Sulit dipahami","hardToUnderstand","thumb-down"],["Informasi atau kode contoh salah","incorrectInformationOrSampleCode","thumb-down"],["Informasi/contoh yang saya butuhkan tidak ada","missingTheInformationSamplesINeed","thumb-down"],["Masalah terjemahan","translationIssue","thumb-down"],["Lainnya","otherDown","thumb-down"]],["Terakhir diperbarui pada 2026-10-14 UTC."],[],[]]