

本文說明 Certificate Manager (第 2 代) 的核心元件,以及這些元件如何與 Google Cloud 資源和外部憑證授權單位來源互動。
Certificate Manager (第 2 代) 可讓您逐步採用各項功能。您可以先監控現有的憑證清單,然後視需求增加自動核發或信任管理功能。
核心元件
Certificate Manager (第 2 代) 包含下列核心元件:
- 憑證目錄:專案中所有偵測到和手動上傳的憑證,都會列在同一份清單中。
- 總覽資訊主頁:這項監控工具可提供憑證環境的摘要,包括到期警示和安全性趨勢。
- 核發設定:可重複使用的政策,定義 Certificate Manager (第 2 代) 如何產生及管理自動憑證續約。
- 信任設定:信任錨點的定義,例如根 CA 憑證,工作負載會使用這些憑證進行雙向傳輸層安全標準 (mTLS) 驗證,以驗證身分。
架構總覽
下圖顯示這些元件如何相互互動:
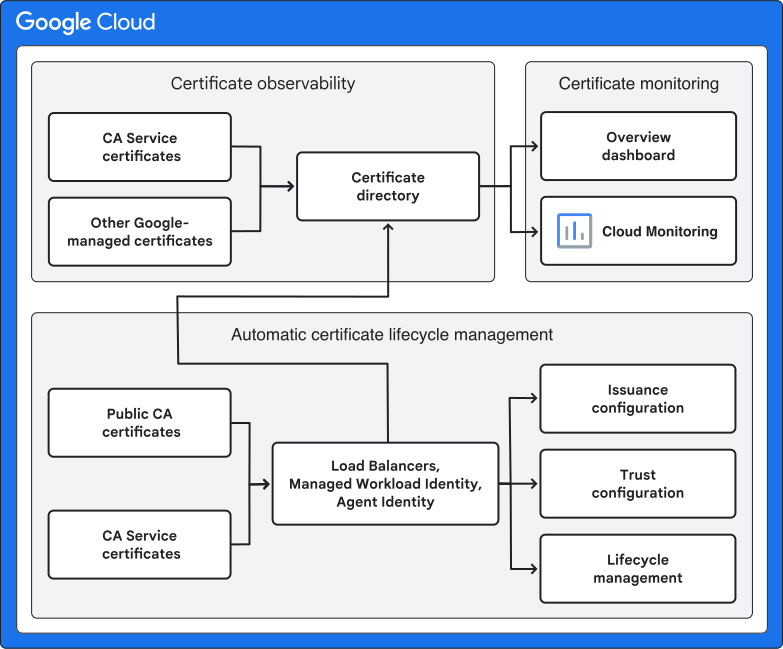
憑證庫會新增 CA 服務和整合式 Google Cloud 資源的憑證。您可以使用總覽資訊主頁監控憑證健康狀態,並透過設定核發和信任設定,自動管理生命週期。以下各節將詳細說明各個元件。
憑證觀測能力
Certificate Manager (第 2 代) 會自動監控環境,並從下列來源填入憑證目錄:
- 整合式 Google Cloud 服務:代管工作負載身分和 Cloud Load Balancing 等服務使用的憑證,包括上傳的憑證和傳統版憑證。
- 憑證授權單位服務:由企業級私人 CA 集區核發的憑證。
憑證監控
總覽資訊主頁會使用憑證目錄中的資料,彙整環境的健康狀態和資安態勢。您可以使用資訊主頁執行下列工作:
- 找出即將到期的憑證:查看所有服務中哪些憑證即將到期,優先處理續約事宜。
- 稽核資安態勢:監控密碼編譯演算法和金鑰長度的分布情形,確保符合安全標準。
- 追蹤核發趨勢:深入瞭解憑證使用情形和核發趨勢。
自動化憑證生命週期管理
您可以設定核發和信任設定,自動管理憑證:
- 核發設定:定義生命週期、金鑰演算法和輪替時間範圍等參數。如果核發設定與資源相關聯,Certificate Manager (第 2 代) 會自動產生及更新憑證。
- 信任設定:將信任錨點發布至應用程式,使用雙向傳輸層安全標準 (mTLS) 保護工作負載之間的通訊。這種做法可確保應用程式只信任核准的憑證。