


実行ユーザー サービス アカウントを設定する
このページは、今後の認証の変更に備えるの一部です。実行ユーザー サービス アカウントが必要で、まだ作成していない統合ごとに、次の手順を行います。
サービス アカウントを設定する
- サービス アカウントを選択または作成し、統合のタスクがアクセスするリソースに必要なロールを付与します。付与する内容を把握するには、プロジェクトの Application Integration サービス エージェント
service-PROJECT_NUMBER@gcp-sa-integrations.iam.gserviceaccount.comが現在保持しているロールを確認し、この統合で使用する部分だけを新しいアカウントに付与します。 - 自動化サービス アカウントやトリガー サービス アカウントなど、必要なすべてのユーザーに、このサービス アカウントに対するサービス アカウント ユーザーのロールを付与します。
- 統合エディタで統合を開き、エディタ ツールバーの ([統合設定])をクリックします。

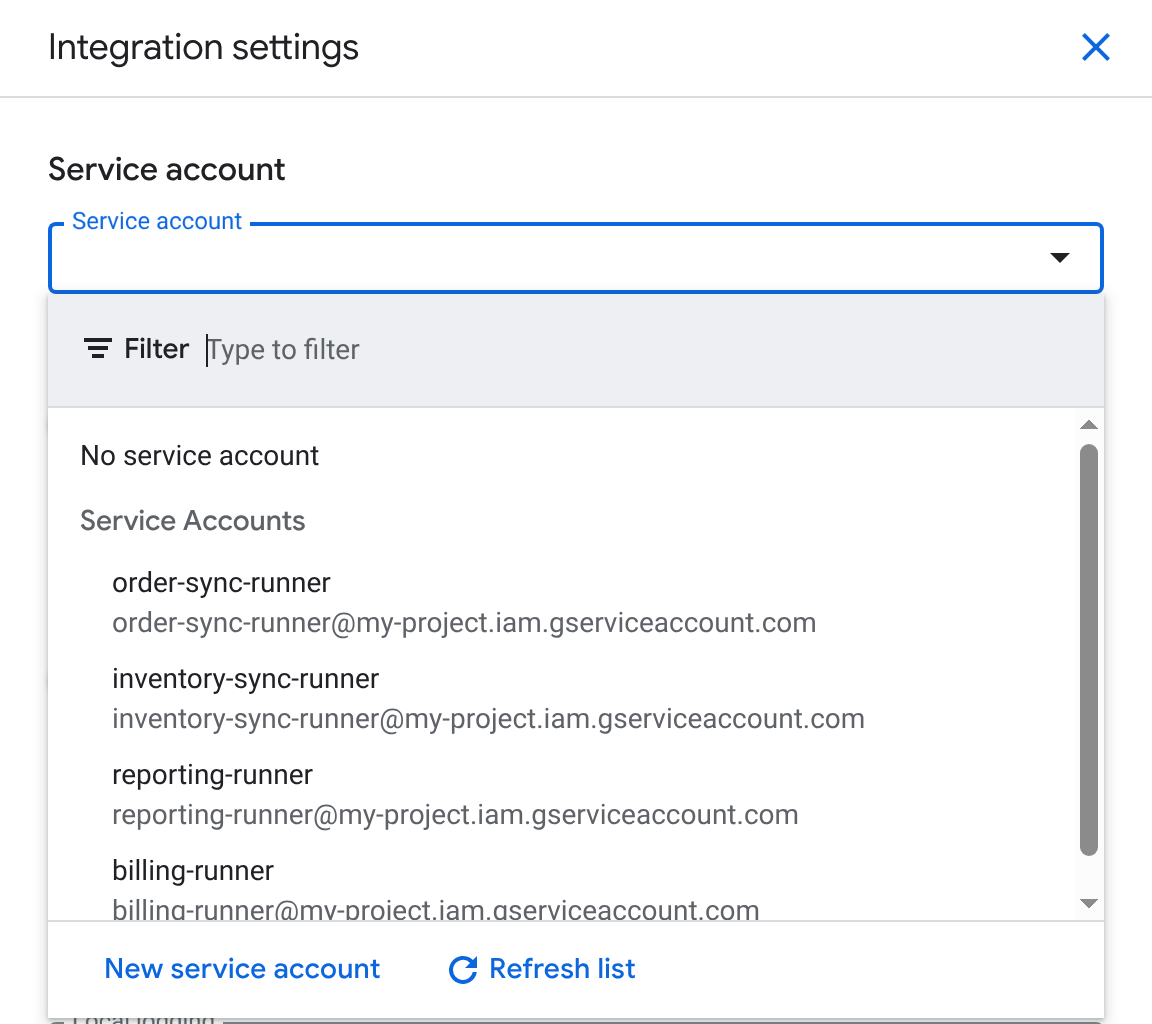
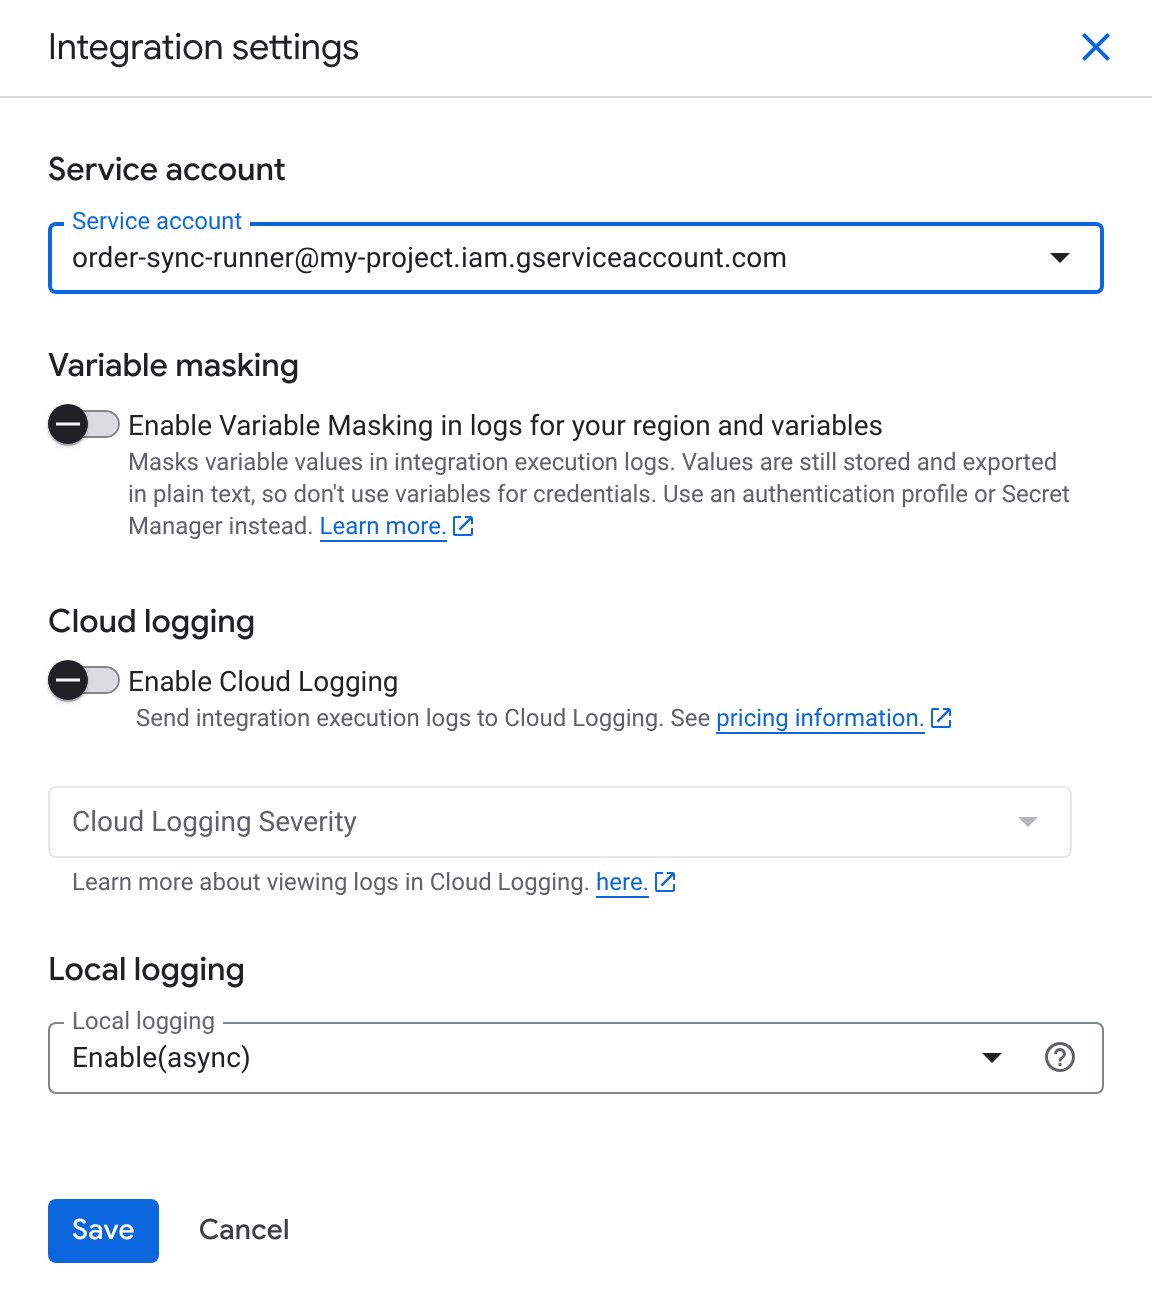
- [統合設定] ペインで、[サービス アカウント] リストをクリックし、サービス アカウントを選択します。まだ存在しない場合は、[新しいサービス アカウント] をクリックして作成します。
- [保存] をクリックします。
- [公開] をクリックします。新しい実行ユーザー サービス アカウントは、公開バージョンが処理する実行に適用されます。詳細については、統合をテストして公開するをご覧ください。
統合ごとに 1 つのサービス アカウントを使用する
Google Cloud では、すべてのインテグレーションで共有される広範な権限を持つアカウントを 1 つ使用するのではなく、インテグレーションごとに専用の最小スコープのサービス アカウントを使用することをおすすめします。これは、次の理由によるものです。
- 1 つの統合の効果が含まれます。
- 監査ログに名前で表示されます。
詳細については、サービス アカウントの操作のベスト プラクティスをご覧ください。
次のステップ
- 変更後に公開または実行が失敗した場合は、認可エラーのトラブルシューティングをご覧ください。