 Google は AI 技術を使用して、コンテンツをご希望の言語に翻訳しています。AI 翻訳には誤りが含まれる場合があります。
AlloyDB Omni で TLS を使用する方法
コレクションでコンテンツを整理
必要に応じて、コンテンツの保存と分類を行います。
ドキュメントのバージョンを選択してください。
AlloyDB Omni は、Transport Layer Security(TLS)を使用して、PostgreSQL クライアント、バックアップ サーバー、データベース アプリケーションなどの外部コンポーネントとの間の通信を保護します。TLS を自分で構成しない場合、AlloyDB Omni は自己署名証明書を使用して TLS を構成します。
AlloyDB Omni に必要な TLS 証明書の構成の詳細については、TLS 証明書を構成するをご覧ください。
次の図は、AlloyDB Omni で使用される通信パスとネットワーク パスを示しています。
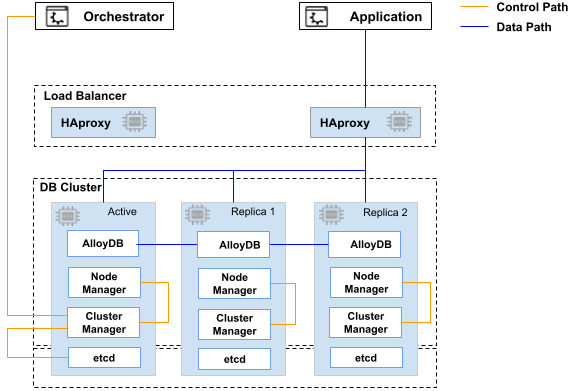
次の表に、各通信パスと必要な証明書を示します。
| 通信パス |
必要な証明書 |
etcd <--> etcd |
etcd SSL 証明書 |
| AlloyDB Omni オーケストレーター <--> クラスタ マネージャー |
コントロール パスの SSL 証明書 |
クラスタ マネージャー <--> etcd |
etcd SSL 証明書 |
| クラスタ マネージャー <--> ノード マネージャー |
コントロール パスの SSL 証明書 |
| PostgreSQL クライアント <--> HAProxy <--> AlloyDB Omni |
データパス SSL 証明書 |
|
PostgreSQL クライアント <--> PgBouncer <--> HAProxy <--> AlloyDB Omni |
データパス SSL 証明書 |
| AlloyDB Omni <--> pgBackRest リポジトリ サーバー |
データパス SSL 証明書 |
| AlloyDB Omni <--> ログサーバー(ELK スタック) |
データパス SSL 証明書 |
次のステップ
特に記載のない限り、このページのコンテンツはクリエイティブ・コモンズの表示 4.0 ライセンスにより使用許諾されます。コードサンプルは Apache 2.0 ライセンスにより使用許諾されます。詳しくは、Google Developers サイトのポリシーをご覧ください。Java は Oracle および関連会社の登録商標です。
最終更新日 2026-10-11 UTC。
[[["わかりやすい","easyToUnderstand","thumb-up"],["問題の解決に役立った","solvedMyProblem","thumb-up"],["その他","otherUp","thumb-up"]],[["わかりにくい","hardToUnderstand","thumb-down"],["情報またはサンプルコードが不正確","incorrectInformationOrSampleCode","thumb-down"],["必要な情報 / サンプルがない","missingTheInformationSamplesINeed","thumb-down"],["翻訳に関する問題","translationIssue","thumb-down"],["その他","otherDown","thumb-down"]],["最終更新日 2026-10-11 UTC。"],[],[]]

