Google utiliza tecnología de IA para traducir contenido a tu idioma preferido. Las traducciones realizadas con IA pueden contener errores.
Enviar comentarios
Cómo usa TLS AlloyDB Omni
Organiza tus páginas con colecciones
Guarda y categoriza el contenido según tus preferencias.
Selecciona una versión de la documentación:
18.4.0keyboard_arrow_down
AlloyDB Omni usa la seguridad de la capa de transporte (TLS) para proteger las comunicaciones entre sí y los componentes externos, como clientes de PostgreSQL, servidores de copia de seguridad y aplicaciones de bases de datos. Si no configuras TLS por tu cuenta, AlloyDB Omni lo hará por ti con certificados autofirmados.
Para obtener más información sobre la configuración de los certificados TLS necesarios para
AlloyDB Omni, consulta
Configura certificados TLS .
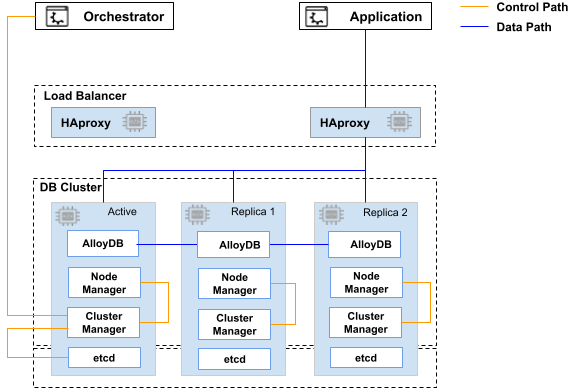
En el siguiente diagrama, se ilustran las rutas de comunicación y de red que se usan en AlloyDB Omni.
En la siguiente tabla, se incluye cada ruta de comunicación y su certificado requerido.
Ruta de comunicación
Certificado requerido
etcd <--> etcdCertificado SSL de etcd
Organizador de AlloyDB Omni <--> Gestor de clúster
Certificado SSL de ruta de control
Gestor de clúster <--> etcd
Certificado SSL de etcd
Gestor de clúster <--> Gestor de nodos
Certificado SSL de ruta de control
Cliente de PostgreSQL <--> HAProxy <--> AlloyDB Omni
Certificado SSL de ruta de datos
Cliente de PostgreSQL <--> PgBouncer <--> HAProxy <--> AlloyDB Omni
Certificado SSL de ruta de datos
AlloyDB Omni <--> Servidor de repositorio de pgBackRest
Certificado SSL de ruta de datos
AlloyDB Omni <--> Servidor de registros (pila de ELK)
Certificado SSL de ruta de datos
¿Qué sigue?
Enviar comentarios
Salvo que se indique lo contrario, el contenido de esta página está sujeto a la licencia Atribución 4.0 de Creative Commons , y los ejemplos de código están sujetos a la licencia Apache 2.0 . Para obtener más información, consulta las políticas del sitio de Google Developers . Java es una marca registrada de Oracle o sus afiliados.
Última actualización: 2026-11-11 (UTC)
¿Quieres brindar más información?
[[["Fácil de comprender","easyToUnderstand","thumb-up"],["Resolvió mi problema","solvedMyProblem","thumb-up"],["Otro","otherUp","thumb-up"]],[["Difícil de entender","hardToUnderstand","thumb-down"],["Información o código de muestra incorrectos","incorrectInformationOrSampleCode","thumb-down"],["Faltan la información o los ejemplos que necesito","missingTheInformationSamplesINeed","thumb-down"],["Problema de traducción","translationIssue","thumb-down"],["Otro","otherDown","thumb-down"]],["Última actualización: 2026-11-11 (UTC)"],[],[]]