TLS-Verwendung in AlloyDB Omni

Wählen Sie eine Dokumentationsversion aus:

AlloyDB Omni verwendet Transport Layer Security (TLS), um die Kommunikation zwischen sich und externen Komponenten wie PostgreSQL-Clients, Sicherungsservern und Datenbankanwendungen zu sichern. Wenn Sie TLS nicht selbst konfigurieren, wird es von AlloyDB Omni mit selbst signierten Zertifikaten konfiguriert.

Weitere Informationen zum Konfigurieren der für AlloyDB Omni erforderlichen TLS-Zertifikate finden Sie unter TLS-Zertifikate konfigurieren.

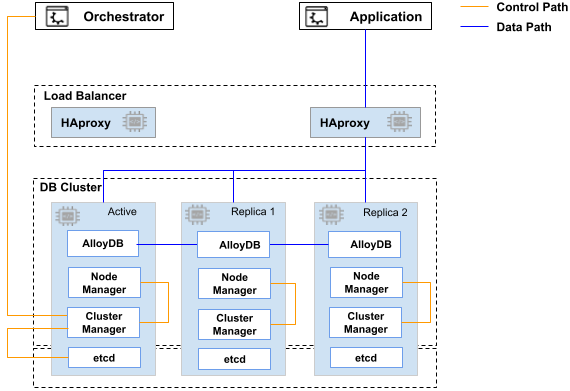
Das folgende Diagramm veranschaulicht die in AlloyDB Omni verwendeten Kommunikations- und Netzwerkpfade.

Architekturdiagramm mit den Steuerungs- und Datenverbindungspfaden von der AlloyDB Omni-Anwendung und den Komponenten für Load Balancer und Datenbankcluster

In der folgenden Tabelle sind die einzelnen Kommunikationspfade und die jeweils erforderlichen Zertifikate aufgeführt.

Kommunikationspfad Erforderliches Zertifikat
etcd <--> etcd etcd-SSL-Zertifikat
AlloyDB Omni-Orchestrator <--> Clustermanager SSL-Zertifikat für den Steuerpfad
Cluster manager <--> etcd etcd-SSL-Zertifikat
Clustermanager <--> Knotenmanager SSL-Zertifikat für den Steuerpfad
PostgreSQL-Client <--> HAProxy <--> AlloyDB Omni SSL-Zertifikat für den Datenpfad
PostgreSQL-Client <--> PgBouncer <--> HAProxy <--> AlloyDB Omni SSL-Zertifikat für den Datenpfad
AlloyDB Omni <--> pgBackRest-Repository-Server SSL-Zertifikat für den Datenpfad
AlloyDB Omni <--> Logserver (ELK-Stack) SSL-Zertifikat für den Datenpfad

Nächste Schritte