


Fitur keanggotaan berbasis folder di Kontrol Layanan VPC memungkinkan Anda menentukan perimeter layanan dengan Google Cloud folder sebagai anggota. Dengan membantu Anda mengamankan seluruh hierarki folder dengan satu konfigurasi perimeter, fitur ini mengurangi overhead administratif pengelolaan perimeter dalam skala besar.
Dokumen ini menjelaskan cara kerja dukungan folder dalam perimeter dan mencakup hal-hal berikut:
Konsep inti, perilaku, dan manfaat penggunaan folder dalam perimeter.
Interaksi antara keanggotaan berbasis folder, resource bertingkat, dan aturan hierarki resource seperti pewarisan dan prioritas evaluasi.
Cara mencari perimeter yang dikonfigurasi untuk project dan folder.
Praktik terbaik dan batasan yang diketahui untuk menggunakan fitur ini.
Tentang keanggotaan folder dalam perimeter
FolderGoogle Cloud dapat berisi beberapa project, folder lain, atau kombinasi keduanya. Meskipun Anda dapat menambahkan project satu per satu dalam folder ke perimeter layanan, sebaiknya Anda menambahkan folder induknya. Saat Anda menentukan folder sebagai resource yang dilindungi saat Anda membuat perimeter, Kontrol Layanan VPC akan menyertakan semua resource dalam folder tersebut, seperti project dan folder bertingkat.
Saat Anda menambahkan project ke folder yang telah dikonfigurasi dalam perimeter, Kontrol Layanan VPC akan otomatis menambahkan project tersebut ke perimeter yang sama. Anda tidak perlu memperbarui konfigurasi perimeter untuk menyertakan project ini. Demikian pula, saat Anda menghapus project dari folder, Kontrol Layanan VPC akan otomatis menghapus project tersebut dari perimeter.
Folder bertingkat dan pewarisan
Kontrol Layanan VPC membatasi semua resource dalam folder yang telah Anda konfigurasi dalam perimeter, seperti folder bertingkat dan resourcenya. Saat Anda menambahkan folder ke perimeter, Kontrol Layanan VPC akan otomatis membatasi semua project di folder tersebut dan subfoldernya.
Prioritas evaluasi keanggotaan resource
Google Cloud Resource hanya dapat dilindungi oleh satu perimeter layanan reguler dalam mode diterapkan dan satu dalam mode uji coba. Jika resource atau folder induknya dikaitkan dengan beberapa perimeter, pengaitan tingkat terendah dalam hierarki resource akan menentukan perimeter efektif.
Kontrol Layanan VPC mengevaluasi prioritas secara terpisah untuk mode diterapkan dan mode uji coba:
- Prioritas mode yang diterapkan: Perimeter yang diterapkan efektif ditentukan oleh resource terendah dalam hierarki (project itu sendiri atau folder induk terdekatnya) yang ditetapkan secara eksplisit ke perimeter yang diterapkan.
- Prioritas mode uji coba: Perimeter uji coba efektif ditentukan oleh resource terendah dalam hierarki yang ditetapkan secara eksplisit ke perimeter uji coba atau diwariskan secara implisit dari resource yang diterapkan dan ditetapkan secara eksplisit.
Mengonfigurasi perimeter uji coba untuk project atau subfolder tidak akan menonaktifkan atau mengganti perimeter yang diterapkan yang dikonfigurasi di folder induk.
Contoh prioritas
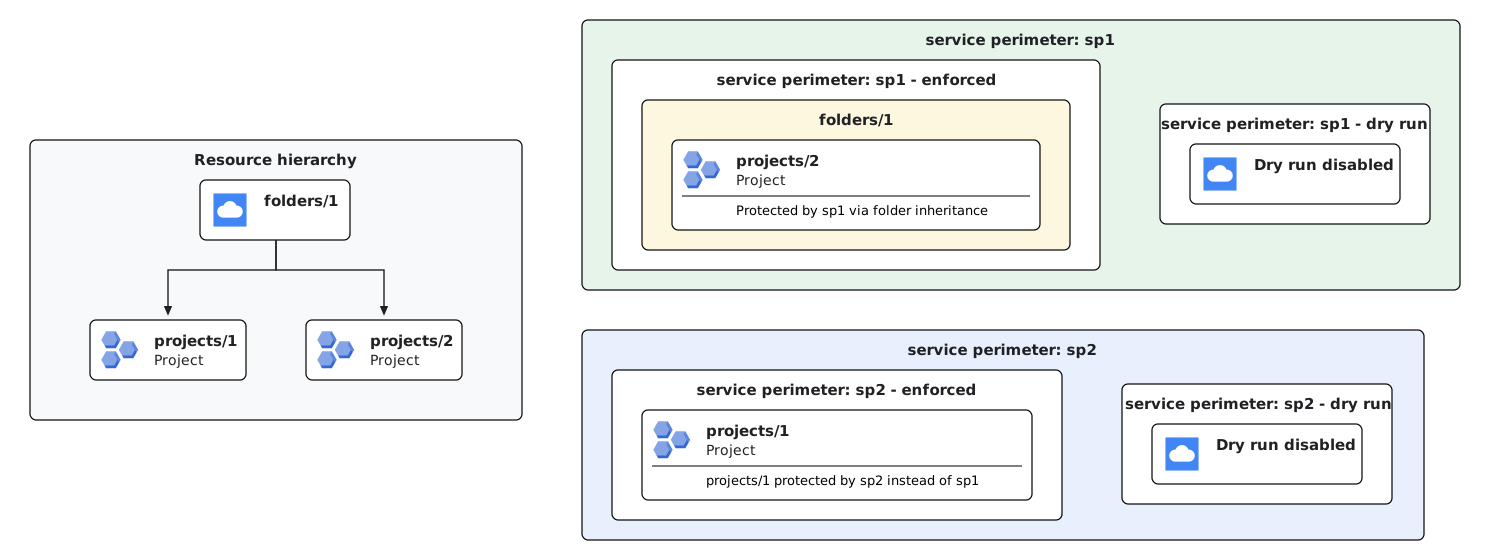
Contoh 1 (Penggantian project langsung dalam mode diterapkan): Jika Anda mengonfigurasi folder induk (
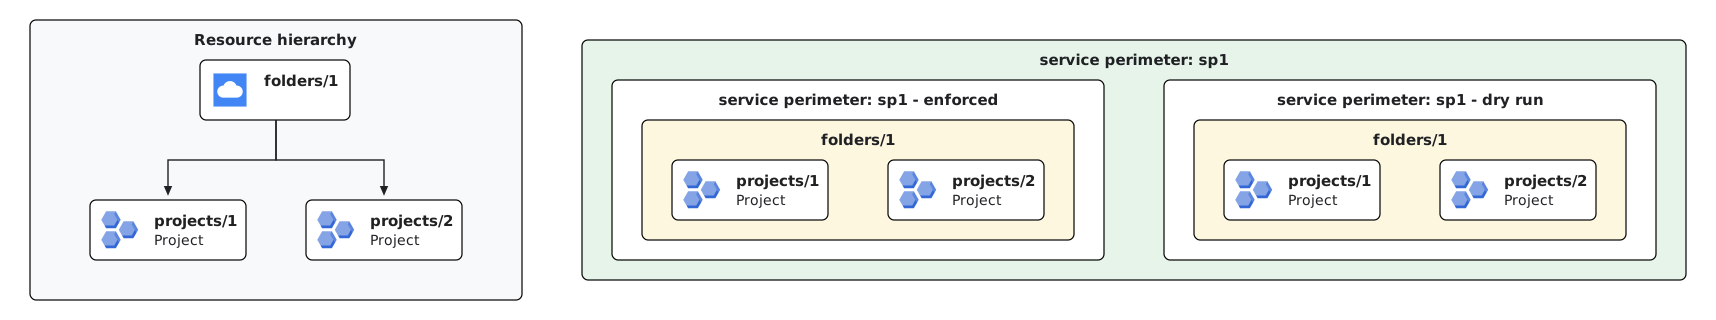
folders/1) dalam perimeter yang diterapkan (sp1) dan secara eksplisit mengonfigurasi project dalam folder tersebut (projects/1) dalam perimeter yang diterapkan berbeda (sp2),projects/1dilindungi olehsp2. Penetapan project langsung lebih diprioritaskan daripada pewarisan folder. Semua project lainnya difolders/1(sepertiprojects/2) tetap dilindungi olehsp1melalui pewarisan folder.Contoh 2 (Pewarisan folder dalam mode uji coba): Saat Anda mengonfigurasi folder (
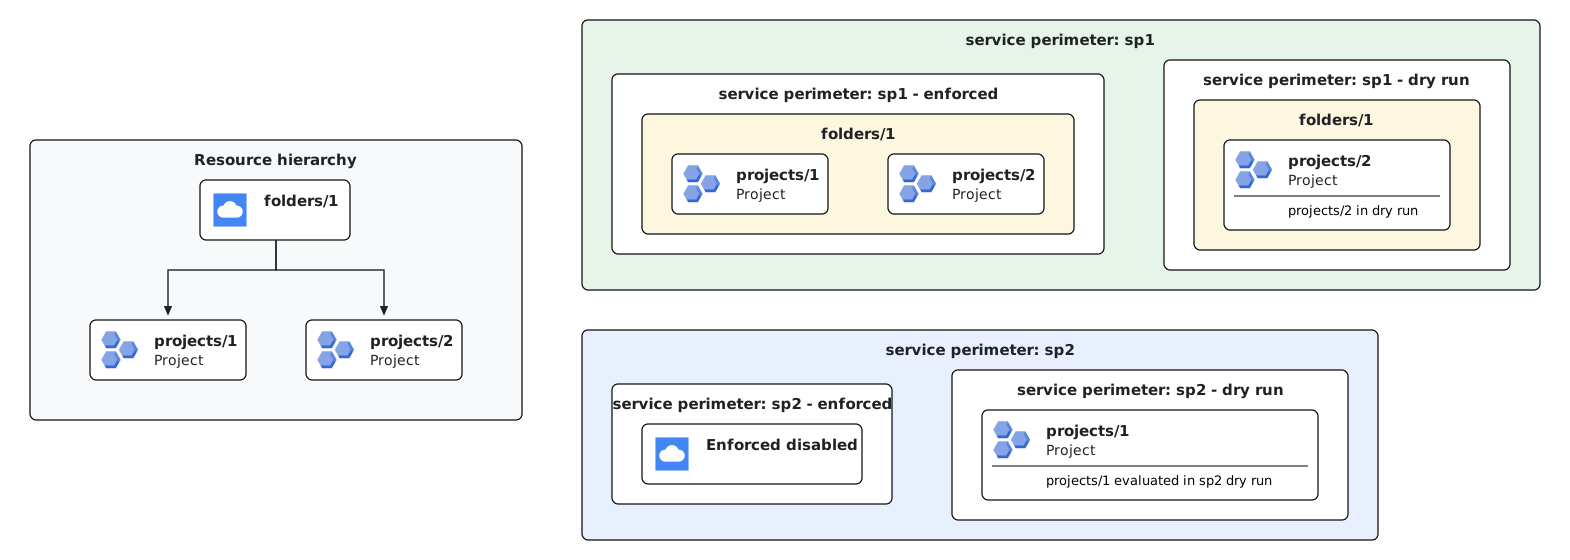
folders/1) dalam perimeter layanan dalam mode uji coba, semua project dalam folder tersebut (projects/1danprojects/2) akan mewarisi konfigurasi perimeter uji coba (sp1) kecuali jika dinonaktifkan secara eksplisit. Pewarisan uji coba berperilaku sama dengan pewarisan mode penerapan, kecuali jika resource bertingkat dikonfigurasi secara eksplisit dengan perimeter uji coba yang berbeda.Contoh 3 (Evaluasi independen perimeter yang diterapkan dan uji coba): Kontrol Layanan VPC mengevaluasi asosiasi yang diterapkan dan uji coba secara independen. Jika Anda mengonfigurasi folder induk (
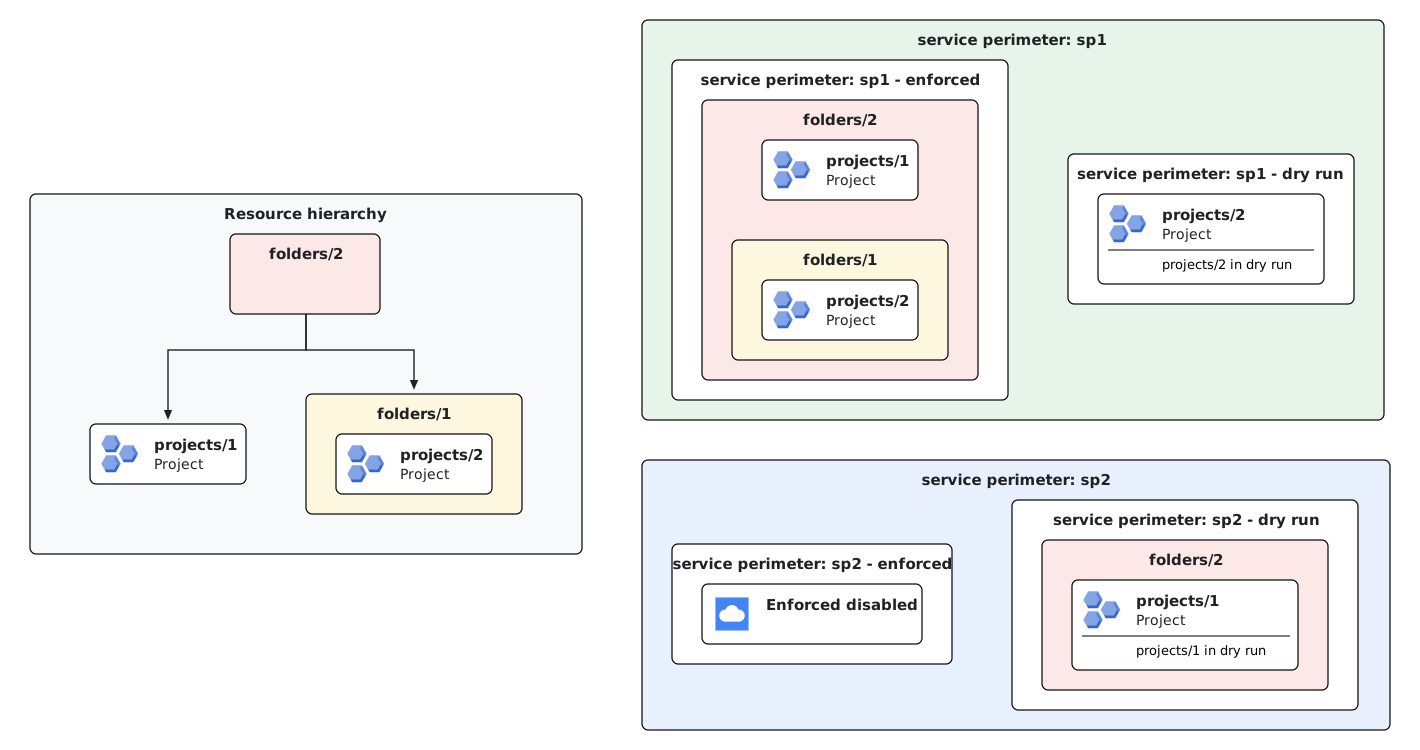
folders/1) dalam perimeter yang diterapkan (sp1) dan secara eksplisit menetapkan project dalam folder tersebut (projects/1) ke perimeter uji coba (sp2),projects/1akan tetap dilindungi olehsp1dalam mode diterapkan sekaligus dievaluasi dalam mode uji coba olehsp2. Menetapkan project ke perimeter uji coba tidak menggantikan atau menonaktifkan perimeter yang diterapkan folder induk.Contoh 4 (Hierarki folder multi-level dan prioritas subfolder): Dalam hierarki folder multi-level, Kontrol Layanan VPC mengevaluasi prioritas di setiap tingkat hierarki. Jika folder induk (
folders/2) dikonfigurasi di perimeter yang diterapkan (sp1), semua project yang ada di dalamnya (projects/1danprojects/2) akan mewarisi penerapansp1. Jika perimeter uji coba ditetapkan di tingkat yang berbeda—seperti menetapkanfolders/2induk ke perimeter uji cobasp2dan projectprojects/2(di subfolderfolders/1) ke perimeter uji cobasp1—setiap project mewarisi konfigurasi uji coba dari induk terdekatnya. Akibatnya,projects/1dievaluasi dalam uji cobasp2, tetapiprojects/2dievaluasi dalam uji cobasp1.
Mencari perimeter terkonfigurasi yang efektif
Karena resource dapat mewarisi perlindungan perimeter dari folder induk, Anda dapat menggunakan metode LookupConfiguredServicePerimeter untuk mengidentifikasi perimeter layanan yang melindungi project atau folder.
API menampilkan hal berikut:
servicePerimeter: Nama yang sepenuhnya memenuhi syarat dari perimeter yang diterapkan secara efektif.servicePerimeterDryRun: Nama yang sepenuhnya memenuhi syarat dari perimeter uji coba efektif.restrictedResource: Resource tertentu (project atau folder) tempat perimeter yang diterapkan terpasang langsung.restrictedResourceDryRun: Resource tertentu tempat perimeter uji coba terpasang langsung.
Untuk mengetahui informasi selengkapnya, lihat Mencari perimeter yang dikonfigurasi.
Pengecualian project dari perimeter
Untuk mengecualikan project dari perimeter tingkat folder, tetapkan project tersebut secara eksplisit ke perimeter terpisah yang tidak membatasi layanan apa pun dan mengizinkan semua traffic ingress dan egress. Karena konfigurasi project eksplisit lebih diprioritaskan daripada perimeter tingkat folder, project tersebut dikecualikan dari perimeter folder.
Untuk mengetahui informasi tentang cara memperbarui perimeter, lihat Memperbarui perimeter layanan.
Kebijakan tercakup
Perimeter layanan dalam kebijakan yang tercakup hanya membatasi resource yang ada dalam cakupan kebijakan tersebut. Agar folder dapat disertakan sebagai anggota dalam perimeter tercakup, kebijakan akses harus dicakup di folder tersebut atau folder induk dari folder tersebut (seperti folder induk atau organisasi).
Praktik terbaik
Tinjau praktik terbaik berikut saat mengelola perimeter berbasis folder.
Migrasi project yang aman ke perimeter folder
Saat bertransisi dari keanggotaan proyek eksplisit ke keanggotaan berbasis folder, ikuti langkah-langkah berikut untuk membantu mencegah gangguan penegakan perimeter yang tidak disengaja:
- Tambahkan folder induk target ke perimeter layanan.
- Pindahkan project di folder induk tersebut dalam hierarki resource.
- Tunggu setidaknya 48 jam: Pertahankan entri project eksplisit dalam konfigurasi perimeter setidaknya selama 48 jam. Periode tunggu ini memungkinkan propagasi hierarki resource selesai di semua sistem.
- Hapus konfigurasi project eksplisit dari perimeter. Project tetap dilindungi melalui pewarisan folder.
Perpindahan hierarki
Memindahkan folder atau project akan mengubah perlindungan perimeter efektifnya. Untuk membantu mencegah penolakan akses yang tidak terduga, koordinasikan semua pemindahan hierarki dengan administrator Resource Manager Anda.
Jika Anda memindahkan project yang telah dikonfigurasi dalam perimeter ke folder lain dan menambahkan folder tersebut ke perimeter yang sama, Anda harus mempertahankan konfigurasi keanggotaan project eksplisit yang ada dalam perimeter selama minimal 48 jam. Periode tunggu ini memungkinkan propagasi hierarki resource dan mencegah masalah penerapan perimeter yang tidak terduga saat Anda menghapus konfigurasi project eksplisit dari perimeter.
Batasan
Keanggotaan berbasis folder tidak didukung di perantara perimeter. Perantara perimeter hanya menerima resource project.
Kontrol Layanan VPC tidak mendukung resource API tingkat folder.
Karena masalah yang diketahui, mengonfigurasi project jaringan VPC sebagai resource yang dilindungi dalam perimeter uji coba akan menggantikan penegakan berbasis folder. Jika project jaringan ditambahkan secara eksplisit ke perimeter uji coba, project tersebut akan kehilangan perlindungan perimeter yang diterapkan yang diwarisi dari folder induknya.
Keanggotaan folder tidak didukung untuk API non-Google Cloud dan perimeter yang dikonfigurasi dengan
allowed_service_patterns. Untuk mengizinkan akses ke pola layanan ini, project atau jaringan VPC asal harus ditambahkan secara eksplisit ke perimeter, bukan diwariskan melalui folder.
Langkah berikutnya
- Mengonfigurasi folder dalam perimeter layanan
- Pelajari lebih lanjut Kontrol Layanan VPC.
- Pelajari perimeter layanan lebih lanjut.
- Pelajari lebih lanjut cara mendesain dan membuat arsitektur perimeter layanan.