


Ce document décrit le parcours d'implémentation de Fraud Defense pour protéger vos sites Web, vos applications mobiles, vos API ou votre contenu diffusé par un pare-feu d'application Web (WAF).
Workflow Fraud Defense pour les sites Web
L'illustration suivante offre une vue d'ensemble de l'implémentation de Fraud Defense sur les sites Web :
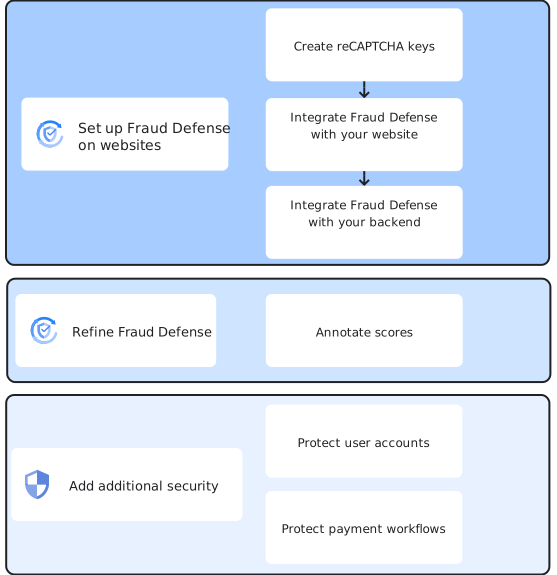
La configuration de Fraud Defense sur les sites Web implique les étapes suivantes :
Créez des clés reCAPTCHA : choisissez le type de clé reCAPTCHA le plus adapté à votre cas d'utilisation, puis créez les clés.
Intégrez Fraud Defense à votre site Web : pour collecter des informations sur les actions des utilisateurs et les envoyer à Fraud Defense, installez les clés que vous avez créées sur vos pages Web à l'aide de l'API JavaScript reCAPTCHA.
Intégrez Fraud Defense à votre backend : à partir de votre serveur backend, créez des évaluations pour vérifier le jeton envoyé par Fraud Defense et évaluer le risque. Interprétez les scores d'évaluation et le risque associé, puis définissez comment gérer les utilisateurs. Par exemple, autorisez l'utilisateur à se connecter uniquement lorsque le score est élevé, ce qui indique un faible risque.
Une fois que vous avez configuré Fraud Defense, nous vous recommandons d'annoter les évaluations chaque fois que vous disposez de plus d'informations sur les interactions des utilisateurs. Cela permet à Fraud Defense d'ajuster votre modèle spécifique au site et d'améliorer la détection des risques.
Vous pouvez également configurer une sécurité supplémentaire pour protéger les comptes utilisateur et les workflows de paiement sur vos sites Web.
Pour obtenir des instructions, consultez Configurer Fraud Defense sur les sites Web.
Workflow Fraud Defense pour les applications mobiles
L'illustration suivante offre une vue d'ensemble de l'implémentation de Fraud Defense sur les applications mobiles :
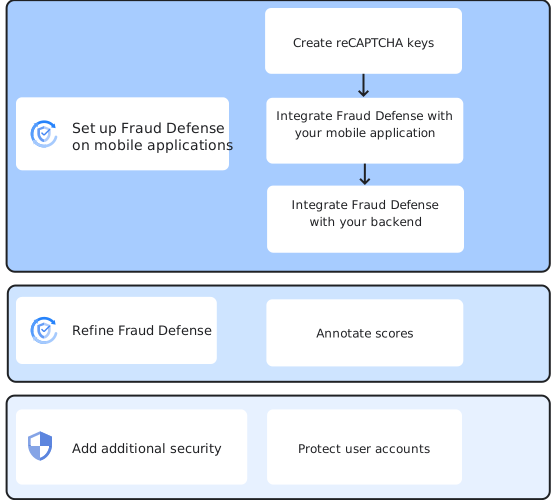
La configuration de Fraud Defense sur les applications mobiles implique les étapes suivantes :
- Créez des clés reCAPTCHA : créez des clés basées sur des scores pour vos applications mobiles.
- Intégrez-les à votre application mobile : pour collecter des informations sur les actions des utilisateurs et les envoyer à Fraud Defense, installez les clés que vous avez créées sur votre application mobile à l'aide du SDK Fraud Defense.
- Intégrez-les à votre backend : à partir de votre serveur backend, créez des évaluations pour vérifier le jeton envoyé par Fraud Defense et évaluer le risque. Interprétez les scores d'évaluation et le risque associé, puis définissez comment gérer les utilisateurs. Par exemple, autorisez l'utilisateur à se connecter uniquement lorsque le score est élevé, ce qui indique un faible risque.
Une fois que vous avez configuré Fraud Defense, nous vous recommandons d'annoter les évaluations chaque fois que vous disposez de plus d'informations sur les interactions des utilisateurs. Cela permet à Fraud Defense d'ajuster votre modèle spécifique au site et d'améliorer la détection des risques.
Vous pouvez également configurer une sécurité supplémentaire pour protéger les comptes utilisateur sur vos applications mobiles.
Pour obtenir des instructions, consultez Configurer Fraud Defense sur les applications mobiles.
Workflow Fraud Defense pour le WAF
L'illustration suivante offre une vue d'ensemble de l'implémentation de Fraud Defense au niveau du WAF :
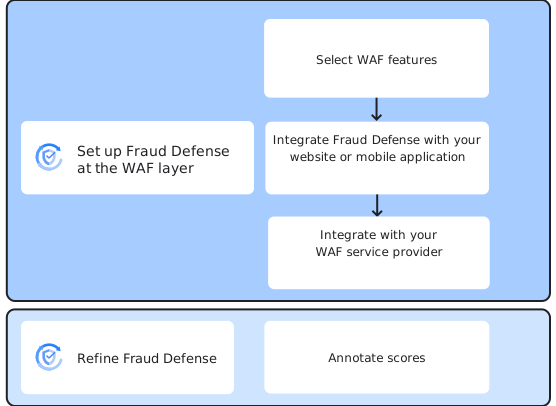
La configuration de Fraud Defense au niveau du WAF implique les étapes suivantes :
- Sélectionnez les fonctionnalités du WAF : comprenez les fonctionnalités du WAF et choisissez-en une ou plusieurs qui correspondent à votre cas d'utilisation.
- Intégrez-les à votre site Web ou à votre application mobile : créez des clés reCAPTCHA pour le WAF. Pour collecter des informations sur les actions des utilisateurs et les envoyer à Fraud Defense, installez les clés que vous avez créées sur vos pages Web à l'aide de l'API JavaScript reCAPTCHA ou sur des applications mobiles à l'aide du SDK Fraud Defense.
- Intégrez-les à votre fournisseur de services WAF : pour permettre à votre fournisseur de services WAF de gérer les requêtes utilisateur entrantes, configurez des règles en fonction des scores renvoyés par Fraud Defense.
Une fois que vous avez configuré Fraud Defense, nous vous recommandons d'annoter les évaluations chaque fois que vous disposez de plus d'informations sur les interactions des utilisateurs. Cela permet à Fraud Defense d'ajuster votre modèle spécifique au site et d'améliorer la détection des risques.
Pour obtenir des instructions, consultez Configurer Fraud Defense au niveau du WAF.
Workflow express reCAPTCHA pour les serveurs d'applications
L'illustration suivante offre une vue d'ensemble de l'implémentation de reCAPTCHA express sur les serveurs d'applications.
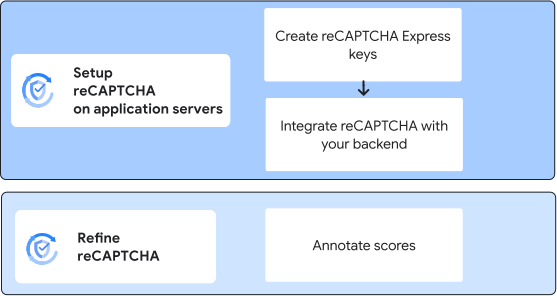
La configuration de reCAPTCHA express sur les serveurs d'applications implique les étapes suivantes :
- Créez des clés express pour votre serveur d'applications.
- Intégrez-les à votre backend : à partir de votre serveur backend, créez des évaluations pour évaluer le risque. Interprétez les scores d'évaluation et le risque associé, puis définissez comment gérer les utilisateurs. Par exemple, autorisez l'utilisateur à se connecter uniquement lorsque le score est élevé, ce qui indique un faible risque.
Une fois que vous avez configuré Fraud Defense, nous vous recommandons d'annoter les évaluations chaque fois que vous disposez de plus d'informations sur les interactions des utilisateurs. Cela permet à Fraud Defense d'ajuster votre modèle spécifique au site et d'améliorer la détection des risques.
Pour obtenir des instructions, consultez Configurer reCAPTCHA express sur les serveurs d'applications.
Étape suivante
- Configurer Fraud Defense sur les sites Web
- Configurer Fraud Defense sur les applications mobiles
- Configurer Fraud Defense au niveau du WAF
- Configurer reCAPTCHA express sur les serveurs d'applications