


Questo documento mostra il percorso di implementazione di Fraud Defense per proteggere siti web, applicazioni mobile, API o contenuti pubblicati da un Web Application Firewall (WAF).
Flusso di lavoro di Fraud Defense per i siti web
La seguente illustrazione fornisce una panoramica generale dell'implementazione di Fraud Defense sui siti web:
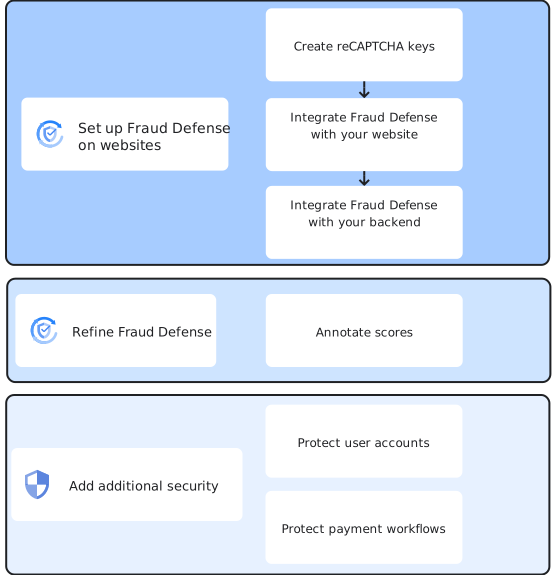
La configurazione di Fraud Defense sui siti web prevede i seguenti passaggi:
Crea chiavi reCAPTCHA: scegli il tipo di chiave reCAPTCHA più adatto al tuo caso d'uso e crea le chiavi.
Integra Fraud Defense con il tuo sito web: per raccogliere informazioni sulle azioni utente e inviarle a Fraud Defense, installa le chiavi che hai creato nelle tue pagine web utilizzando l'API JavaScript reCAPTCHA.
Integra Fraud Defense con il tuo backend: dal server di backend, crea valutazioni per verificare il token inviato da Fraud Defense e valutare il rischio. Interpreta i punteggi di valutazione e il rischio associato e definisci come gestire gli utenti, ad esempio consenti all'utente di accedere solo quando il punteggio è elevato, il che indica un rischio basso.
Dopo aver configurato Fraud Defense, ti consigliamo di annotare le valutazioni ogni volta che hai ulteriori informazioni sulle interazioni utente. In questo modo, Fraud Defense può ottimizzare il modello specifico del tuo sito e migliorare il rilevamento dei rischi.
Puoi anche configurare una sicurezza aggiuntiva per proteggere gli account utente e i flussi di lavoro di pagamento sui tuoi siti web.
Per le istruzioni, vedi Configurare Fraud Defense sui siti web.
Flusso di lavoro di Fraud Defense per le applicazioni mobile
La seguente illustrazione fornisce una panoramica generale dell'implementazione di Fraud Defense sulle applicazioni mobile:
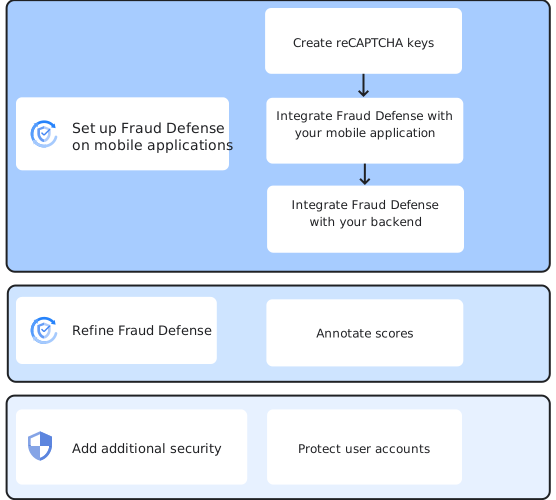
La configurazione di Fraud Defense sulle applicazioni mobile prevede i seguenti passaggi:
- Crea chiavi reCAPTCHA: crea chiavi basate sul punteggio per le tue applicazioni mobile.
- Esegui l'integrazione con la tua applicazione mobile: per raccogliere informazioni sulle azioni utente e inviarle a Fraud Defense, installa le chiavi che hai creato nella tua applicazione mobile utilizzando l'SDK Fraud Defense.
- Esegui l'integrazione con il tuo backend: dal server di backend, crea valutazioni per verificare il token inviato da Fraud Defense e valutare il rischio. Interpreta i punteggi di valutazione e il rischio associato e definisci come gestire gli utenti, ad esempio consenti all'utente di accedere solo quando il punteggio è elevato, il che indica un rischio basso.
Dopo aver configurato Fraud Defense, ti consigliamo di annotare le valutazioni ogni volta che hai ulteriori informazioni sulle interazioni utente. In questo modo, Fraud Defense può ottimizzare il modello specifico del tuo sito e migliorare il rilevamento dei rischi.
Puoi anche configurare una sicurezza aggiuntiva per proteggere gli account utente sulle tue applicazioni mobile.
Per le istruzioni, vedi Configurare Fraud Defense sulle applicazioni mobile.
Flusso di lavoro di Fraud Defense per WAF
La seguente illustrazione fornisce una panoramica generale dell'implementazione di Fraud Defense a livello WAF:
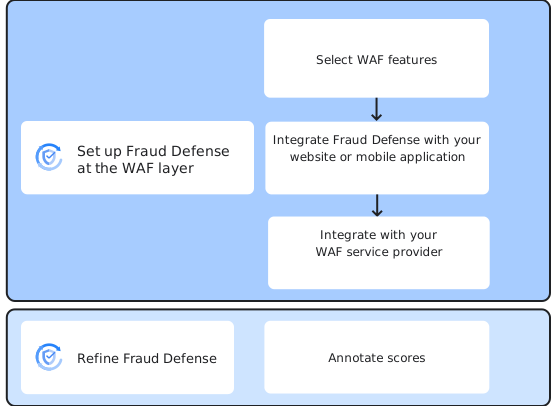
La configurazione di Fraud Defense a livello WAF prevede i seguenti passaggi:
- Seleziona le funzionalità WAF: comprendi le funzionalità WAF e scegli una o più funzionalità WAF adatte al tuo caso d'uso.
- Esegui l'integrazione con il tuo sito web o la tua applicazione mobile: crea chiavi reCAPTCHA per WAF. Per raccogliere informazioni sulle azioni utente e inviarle a Fraud Defense, installa le chiavi che hai creato nelle tue pagine web utilizzando l'API JavaScript reCAPTCHA o nelle applicazioni mobile utilizzando l'SDK Fraud Defense.
- Esegui l'integrazione con il tuo fornitore di servizi WAF: per consentire al tuo fornitore di servizi WAF di gestire le richieste utente in entrata, configura i criteri in base ai punteggi restituiti da Fraud Defense.
Dopo aver configurato Fraud Defense, ti consigliamo di annotare le valutazioni ogni volta che hai ulteriori informazioni sulle interazioni utente. In questo modo, Fraud Defense può ottimizzare il modello specifico del tuo sito e migliorare il rilevamento dei rischi.
Per le istruzioni, vedi Configurare Fraud Defense a livello WAF.
Flusso di lavoro rapido di reCAPTCHA per i server delle applicazioni
La seguente illustrazione fornisce una panoramica generale dell'implementazione di reCAPTCHA Express sui server delle applicazioni.
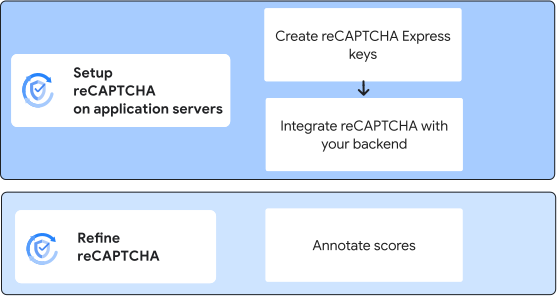
La configurazione di reCAPTCHA Express sui server delle applicazioni prevede i seguenti passaggi:
- Crea chiavi Express per il server delle applicazioni.
- Esegui l'integrazione con il tuo backend: dal server di backend, crea valutazioni per valutare il rischio. Interpreta i punteggi di valutazione e il rischio associato e definisci come gestire gli utenti, ad esempio consenti all'utente di accedere solo quando il punteggio è elevato, il che indica un rischio basso.
Dopo aver configurato Fraud Defense, ti consigliamo di annotare le valutazioni ogni volta che hai ulteriori informazioni sulle interazioni utente. In questo modo, Fraud Defense può ottimizzare il modello specifico del tuo sito e migliorare il rilevamento dei rischi.
Per le istruzioni, vedi Configurare reCAPTCHA Express sui server delle applicazioni.
Passaggi successivi
- Configurare Fraud Defense sui siti web
- Configurare Fraud Defense sulle applicazioni mobile
- Configurare Fraud Defense a livello WAF
- Configurare reCAPTCHA Express sui server delle applicazioni