


Este documento mostra o caminho de implementação do Fraud Defense para proteger seus sites, aplicativos para dispositivos móveis, APIs ou conteúdo veiculado por um firewall de aplicativos da Web (WAF).
Fluxo de trabalho do Fraud Defense para sites
A ilustração a seguir oferece uma visão geral da implementação do Fraud Defense em sites:
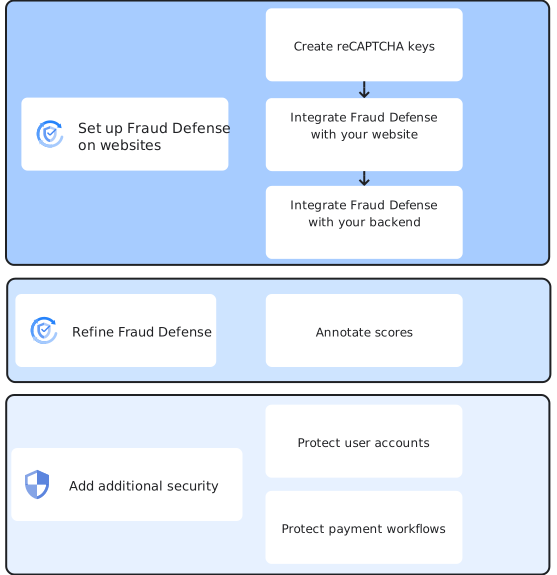
A configuração do Fraud Defense em sites envolve as seguintes etapas:
Crie chaves reCAPTCHA: escolha o tipo de chave reCAPTCHA mais adequado ao seu caso de uso e crie as chaves.
Integre o Fraud Defense ao seu site: para coletar informações sobre as ações do usuário e enviá-las ao Fraud Defense, instale as chaves criadas nas suas páginas da Web usando a API JavaScript do reCAPTCHA.
Integre a Defesa contra fraudes ao seu back-end: no servidor de back-end, crie avaliações para verificar o token enviado pela Defesa contra fraudes e avaliar o risco. Interprete as pontuações de avaliação e o risco associado e defina como lidar com os usuários. Por exemplo, permita que o usuário faça login apenas quando a pontuação for alta, o que indica baixo risco.
Depois de configurar o Fraud Defense, recomendamos que você anote as avaliações sempre que tiver mais informações sobre as interações do usuário. Isso ajuda o Fraud Defense a ajustar seu modelo específico do site e melhorar a detecção de riscos.
Você também pode configurar segurança adicional para proteger contas de usuário e fluxos de trabalho de pagamento nos seus sites.
Para instruções, consulte Configurar o Fraud Defense em sites.
Fluxo de trabalho do Fraud Defense para aplicativos para dispositivos móveis
A ilustração a seguir oferece uma visão geral da implementação do Fraud Defense em aplicativos para dispositivos móveis:
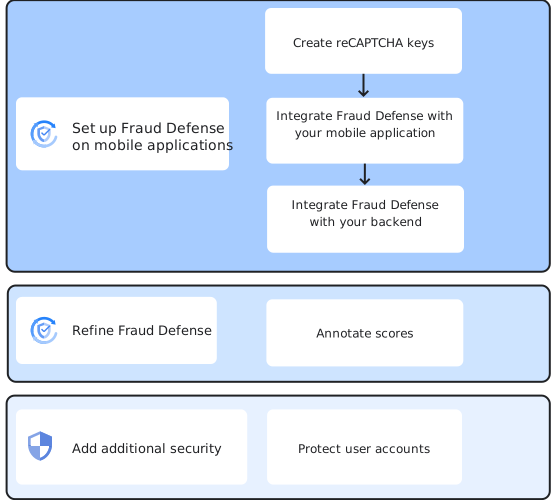
A configuração do Fraud Defense em aplicativos para dispositivos móveis envolve as seguintes etapas:
- Crie chaves reCAPTCHA: crie chaves baseadas em pontuação para seus aplicativos para dispositivos móveis.
- Integre ao seu aplicativo para dispositivos móveis: para coletar informações sobre as ações do usuário e enviá-las ao Fraud Defense, instale as chaves criadas no seu aplicativo para dispositivos móveis usando o SDK do Fraud Defense.
- Integre ao seu back-end: no servidor de back-end, crie testes para verificar o token enviado pelo Fraud Defense e avaliar o risco. Interprete as pontuações de avaliação e o risco associado e defina como lidar com os usuários. Por exemplo, permita que o usuário faça login apenas quando a pontuação for alta, o que indica baixo risco.
Depois de configurar o Fraud Defense, recomendamos que você anote as avaliações sempre que tiver mais informações sobre as interações do usuário. Isso ajuda o Fraud Defense a ajustar seu modelo específico do site e melhorar a detecção de riscos.
Você também pode configurar segurança adicional para proteger contas de usuário nos seus aplicativos para dispositivos móveis.
Para instruções, consulte Configurar a Defesa contra fraudes em aplicativos para dispositivos móveis.
Fluxo de trabalho do Fraud Defense para WAF
A ilustração a seguir oferece uma visão geral da implementação do Fraud Defense na camada WAF:
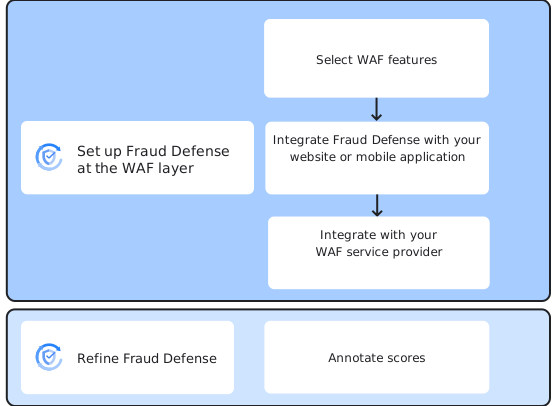
A configuração da Defesa contra fraudes na camada WAF envolve as seguintes etapas:
- Selecione os recursos do WAF: entenda os recursos do WAF e escolha um ou mais recursos que atendam ao seu caso de uso.
- Integre ao seu site ou aplicativo para dispositivos móveis: crie chaves reCAPTCHA para WAF. Para coletar informações sobre as ações do usuário e enviá-las ao Fraud Defense, instale as chaves criadas nas suas páginas da Web usando a API JavaScript do reCAPTCHA ou em aplicativos para dispositivos móveis usando o SDK do Fraud Defense.
- Integre ao seu provedor de serviços WAF: para permitir que o provedor de serviços WAF gerencie as solicitações de usuários recebidas, configure políticas com base nas pontuações retornadas pelo Fraud Defense.
Depois de configurar o Fraud Defense, recomendamos que você anote as avaliações sempre que tiver mais informações sobre as interações do usuário. Isso ajuda o Fraud Defense a ajustar seu modelo específico do site e melhorar a detecção de riscos.
Para instruções, consulte Configurar o Fraud Defense na camada WAF.
Fluxo de trabalho do reCAPTCHA Express para servidores de aplicativos
A ilustração a seguir oferece uma visão geral da implementação do reCAPTCHA Express em servidores de aplicativos.
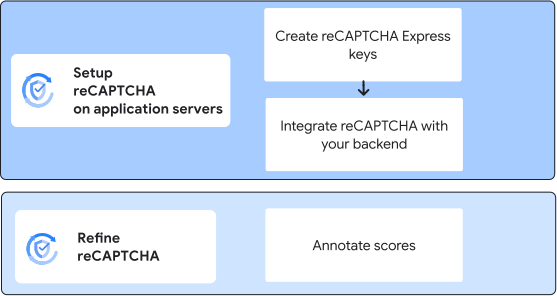
A configuração do reCAPTCHA Express em servidores de aplicativos envolve as seguintes etapas:
- Crie chaves Express para o servidor de aplicativos.
- Integre ao seu back-end: no servidor de back-end, crie avaliações para avaliar o risco. Interprete as pontuações de avaliação e o risco associado e defina como lidar com os usuários. Por exemplo, permita que o usuário faça login apenas quando a pontuação for alta, o que indica baixo risco.
Depois de configurar o Fraud Defense, recomendamos que você anote as avaliações sempre que tiver mais informações sobre as interações do usuário. Isso ajuda o Fraud Defense a ajustar seu modelo específico do site e melhorar a detecção de riscos.
Para instruções, consulte Configurar o reCAPTCHA Express em servidores de aplicativos.
A seguir
- Configurar o Fraud Defense em sites
- Configurar o Fraud Defense em aplicativos para dispositivos móveis
- Configurar o Fraud Defense na camada WAF
- Configurar o reCAPTCHA Express em servidores de aplicativos