


Dokumen ini menunjukkan jalur penerapan Fraud Defense untuk melindungi situs, aplikasi seluler, API, atau konten yang ditayangkan oleh firewall aplikasi web (WAF).
Alur kerja Fraud Defense untuk situs
Ilustrasi berikut memberikan ringkasan umum tentang penerapan Fraud Defense di situs:
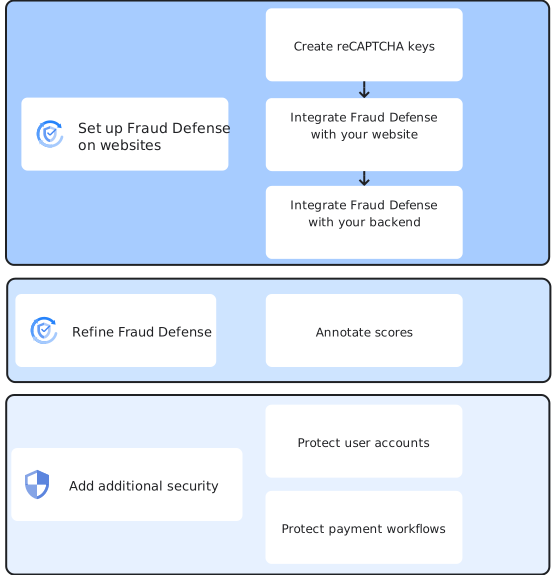
Penyiapan Fraud Defense di situs mencakup langkah-langkah berikut:
Buat kunci reCAPTCHA: Pilih jenis kunci reCAPTCHA yang paling sesuai dengan kasus penggunaan Anda, lalu buat kunci.
Integrasikan Fraud Defense dengan situs Anda: Untuk mengumpulkan informasi tentang tindakan pengguna dan mengirimkannya ke Fraud Defense, instal kunci yang Anda buat di halaman web menggunakan reCAPTCHA JavaScript API.
Integrasikan Fraud Defense dengan backend Anda: Dari server backend, buat penilaian untuk memverifikasi token yang dikirim oleh Fraud Defense dan menilai risikonya. Interpretasikan skor penilaian dan risiko terkait, lalu tentukan cara menangani pengguna—misalnya, izinkan pengguna untuk login hanya jika skornya tinggi, yang menunjukkan risiko rendah.
Setelah menyiapkan Fraud Defense, sebaiknya beri anotasi pada penilaian setiap kali Anda memiliki informasi lebih lanjut tentang interaksi pengguna. Hal ini membantu Fraud Defense menyesuaikan model khusus situs Anda dan meningkatkan deteksi risiko.
Anda juga dapat menyiapkan keamanan tambahan untuk melindungi akun pengguna dan alur kerja pembayaran di situs.
Untuk mengetahui petunjuknya, lihat Menyiapkan Fraud Defense di situs.
Alur kerja Fraud Defense untuk aplikasi seluler
Ilustrasi berikut memberikan ringkasan umum tentang penerapan Fraud Defense di aplikasi seluler:
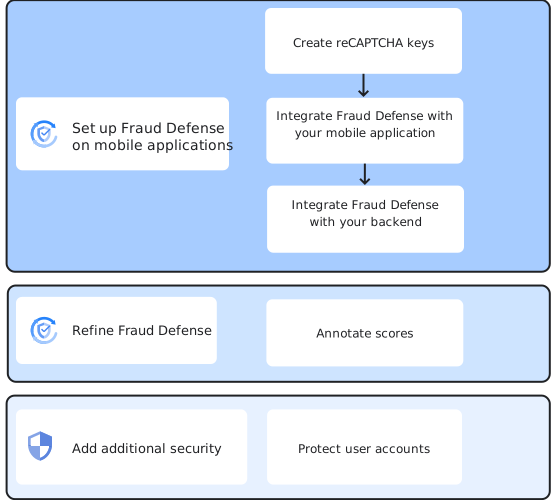
Penyiapan Fraud Defense di aplikasi seluler mencakup langkah-langkah berikut:
- Buat kunci reCAPTCHA: Buat kunci berbasis skor untuk aplikasi seluler Anda.
- Integrasikan dengan aplikasi seluler Anda: Untuk mengumpulkan informasi tentang tindakan pengguna dan mengirimkannya ke Fraud Defense, instal kunci yang Anda buat di aplikasi seluler menggunakan Fraud Defense SDK.
- Integrasikan dengan backend Anda: Dari server backend, buat penilaian untuk memverifikasi token yang dikirim oleh Fraud Defense dan menilai risikonya. Interpretasikan skor penilaian dan risiko terkait, lalu tentukan cara menangani pengguna—misalnya, izinkan pengguna untuk login hanya jika skornya tinggi, yang menunjukkan risiko rendah.
Setelah menyiapkan Fraud Defense, sebaiknya beri anotasi pada penilaian setiap kali Anda memiliki informasi lebih lanjut tentang interaksi pengguna. Hal ini membantu Fraud Defense menyesuaikan model khusus situs Anda dan meningkatkan deteksi risiko.
Anda juga dapat menyiapkan keamanan tambahan untuk melindungi akun pengguna di aplikasi seluler.
Untuk mengetahui petunjuknya, lihat Menyiapkan Fraud Defense di aplikasi seluler.
Alur kerja Fraud Defense untuk WAF
Ilustrasi berikut memberikan ringkasan umum tentang penerapan Fraud Defense di lapisan WAF:
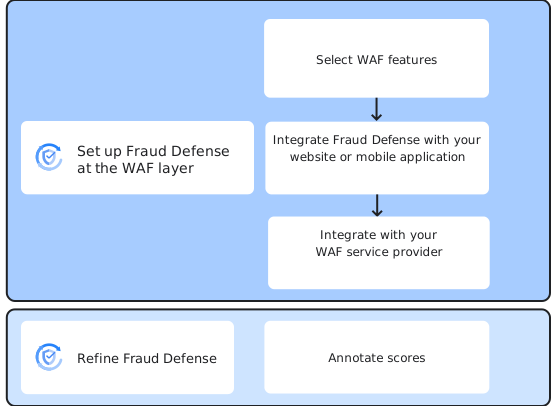
Penyiapan Fraud Defense di lapisan WAF mencakup langkah-langkah berikut:
- Pilih fitur WAF: Pahami fitur WAF dan pilih satu atau beberapa fitur WAF yang sesuai dengan kasus penggunaan Anda.
- Integrasikan dengan situs atau aplikasi seluler Anda: Buat kunci reCAPTCHA untuk WAF. Untuk mengumpulkan informasi tentang tindakan pengguna dan mengirimkannya ke Fraud Defense, instal kunci yang Anda buat di halaman web menggunakan reCAPTCHA JavaScript API atau di aplikasi seluler menggunakan Fraud Defense SDK.
- Integrasikan dengan penyedia layanan WAF Anda: Agar penyedia layanan WAF dapat mengelola permintaan pengguna yang masuk, konfigurasi kebijakan berdasarkan skor yang ditampilkan oleh Fraud Defense.
Setelah menyiapkan Fraud Defense, sebaiknya beri anotasi pada penilaian setiap kali Anda memiliki informasi lebih lanjut tentang interaksi pengguna. Hal ini membantu Fraud Defense menyesuaikan model khusus situs Anda dan meningkatkan deteksi risiko.
Untuk mengetahui petunjuknya, lihat Menyiapkan Fraud Defense di lapisan WAF.
Alur kerja ekspres reCAPTCHA untuk server aplikasi
Ilustrasi berikut memberikan ringkasan umum tentang penerapan ekspres reCAPTCHA di server aplikasi.
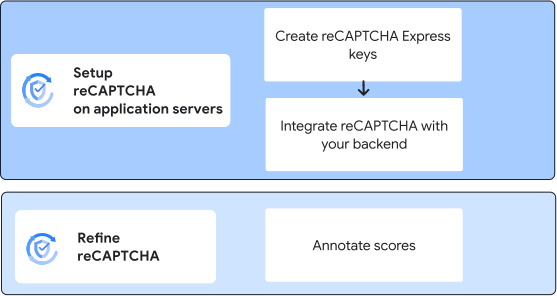
Penyiapan ekspres reCAPTCHA di server aplikasi mencakup langkah-langkah berikut:
- Buat kunci ekspres untuk server aplikasi Anda.
- Integrasikan dengan backend Anda: Dari server backend, buat penilaian untuk menilai risikonya. Interpretasikan skor penilaian dan risiko terkait, lalu tentukan cara menangani pengguna—misalnya, izinkan pengguna untuk login hanya jika skornya tinggi, yang menunjukkan risiko rendah.
Setelah menyiapkan Fraud Defense, sebaiknya beri anotasi pada penilaian setiap kali Anda memiliki informasi lebih lanjut tentang interaksi pengguna. Hal ini membantu Fraud Defense menyesuaikan model khusus situs Anda dan meningkatkan deteksi risiko.
Untuk mengetahui petunjuknya, lihat Menyiapkan ekspres reCAPTCHA di server aplikasi.
Langkah berikutnya
- Menyiapkan Fraud Defense di situs
- Menyiapkan Fraud Defense di aplikasi seluler
- Menyiapkan Fraud Defense di lapisan WAF
- Menyiapkan ekspres reCAPTCHA di server aplikasi