


このドキュメントでは、ウェブサイト、モバイル アプリケーション、API、またはウェブ アプリケーション ファイアウォール(WAF)によって提供されるコンテンツを保護するための Fraud Defense の実装パスについて説明します。
ウェブサイト向けの Fraud Defense ワークフロー
次の図では、ウェブサイトでの Fraud Defense の実装の概要を示します。
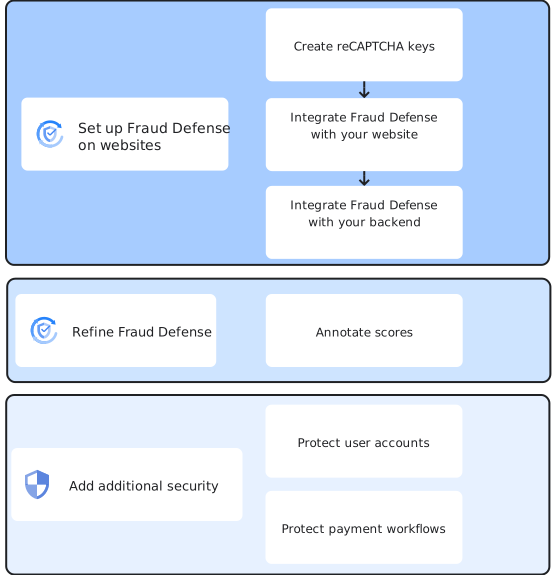
ウェブサイトで Fraud Defense を設定する手順は次のとおりです。
reCAPTCHA キーを作成する: ユースケースに最適な reCAPTCHA キータイプを選択し、キーを作成します。
Fraud Defense をウェブサイトと統合する: ユーザー アクションに関する情報を収集して Fraud Defense に送信するには、reCAPTCHA JavaScript API を使用して、作成したキーをウェブページにインストールします。
Fraud Defense をバックエンドと統合する: バックエンド サーバーから評価を作成し、Fraud Defense から送信されたトークンを検証して、リスクを評価します。評価スコアと関連するリスクを解釈し、ユーザーの処理方法を定義します。たとえば、スコアが高い(リスクが低いことを示す)場合にのみユーザーがログインできるようにします。
Fraud Defense を設定した後、ユーザー操作に関する詳細情報がある場合は、評価にアノテーションを付けることをおすすめします。これにより、Fraud Defense がサイト固有のモデルを調整し、リスク検出を改善できます。
また、ウェブサイトのユーザー アカウントと支払いワークフローを保護するために、追加のセキュリティを設定することもできます。
手順については、ウェブサイトで Fraud Defense を設定するをご覧ください。
モバイルアプリの Fraud Defense ワークフロー
次の図では、モバイル アプリケーションでの Fraud Defense の実装の概要を示します。
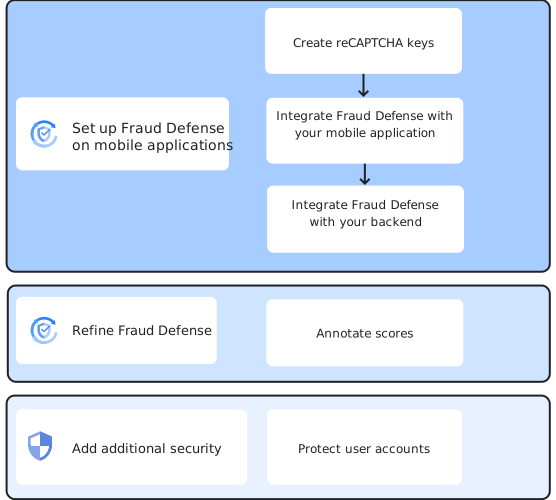
モバイルアプリで Fraud Defense を設定する手順は次のとおりです。
- reCAPTCHA キーの作成: モバイルアプリ用のスコアベースのキーを作成します。
- モバイルアプリとの統合: ユーザー アクションに関する情報を収集して Fraud Defense に送信するには、Fraud Defense SDK を使用して、作成したキーをモバイルアプリにインストールします。
- バックエンドと統合する: バックエンド サーバーから評価を作成し、Fraud Defense から送信されたトークンを検証して、リスクを評価します。評価スコアと関連するリスクを解釈し、ユーザーの処理方法を定義します。たとえば、スコアが高い(リスクが低いことを示す)場合にのみユーザーがログインできるようにします。
Fraud Defense を設定した後、ユーザー操作に関する詳細情報がある場合は、評価にアノテーションを付けることをおすすめします。これにより、Fraud Defense がサイト固有のモデルを調整し、リスク検出を改善できます。
また、モバイルアプリのユーザー アカウントを保護するために、追加のセキュリティを設定することもできます。
手順については、モバイル アプリケーションで Fraud Defense を設定するをご覧ください。
WAF 用の Fraud Defense ワークフロー
次の図では、WAF レイヤでの Fraud Defense の実装の概要を示します。
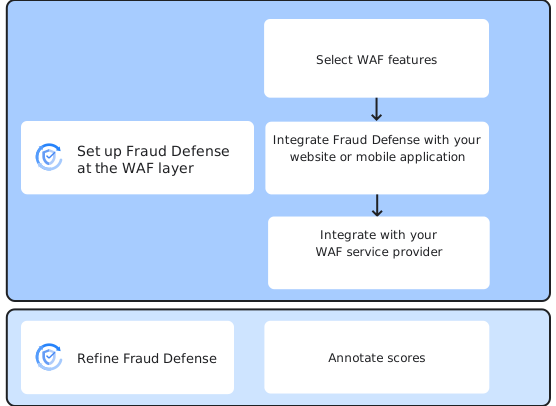
次の手順で、WAF レイヤで Fraud Defense を設定します。
- WAF 機能を選択する: WAF 機能を理解し、ユースケースに適した WAF 機能を 1 つ以上選択します。
- ウェブサイトまたはモバイルアプリと統合する: WAF 用の reCAPTCHA キーを作成します。ユーザー アクションに関する情報を収集して Fraud Defense に送信するには、reCAPTCHA JavaScript API を使用して作成したキーをウェブページにインストールするか、Fraud Defense SDK を使用してモバイルアプリにインストールします。
- WAF サービス提供者と統合する: WAF サービス提供者が受信ユーザー リクエストを管理できるように、Fraud Defense から返されたスコアに基づいてポリシーを構成します。
Fraud Defense を設定した後、ユーザー操作に関する詳細情報がある場合は、評価にアノテーションを付けることをおすすめします。これにより、Fraud Defense がサイト固有のモデルを調整し、リスク検出を改善できます。
手順については、WAF レイヤで Fraud Defense を設定するをご覧ください。
アプリケーション サーバー用の reCAPTCHA express ワークフロー
次の図では、アプリケーション サーバーでの reCAPTCHA express の実装の概要を示します。
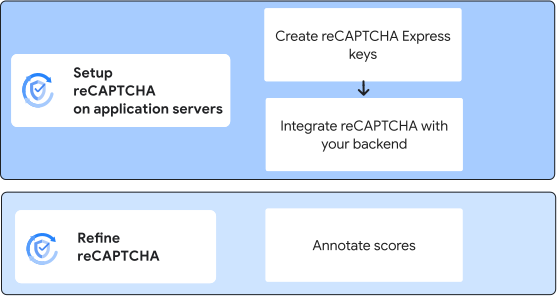
アプリケーション サーバーで reCAPTCHA express を設定する手順は次のとおりです。
- アプリケーション サーバーの express キーを作成します。
- バックエンドと統合する: バックエンド サーバーから評価を作成し、リスクを評価します。評価スコアと関連するリスクを解釈し、ユーザーの処理方法を定義します。たとえば、スコアが高い(リスクが低いことを示す)場合にのみユーザーがログインできるようにします。
Fraud Defense を設定した後、ユーザー操作に関する詳細情報がある場合は、評価にアノテーションを付けることをおすすめします。これにより、Fraud Defense がサイト固有のモデルを調整し、リスク検出を改善できます。
手順については、アプリケーション サーバーで reCAPTCHA express を設定するをご覧ください。
次のステップ
- ウェブサイトで Fraud Defense を設定する
- モバイルアプリで Fraud Defense を設定する
- WAF レイヤで Fraud Defense を設定する
- アプリケーション サーバーで reCAPTCHA express を設定する