


En este documento, se muestra la ruta de implementación de Fraud Defense para proteger tus sitios web, aplicaciones para dispositivos móviles, APIs o contenido que proporciona un firewall de aplicación web (WAF).
Flujo de trabajo de Fraud Defense para sitios web
En la siguiente ilustración, se proporciona una descripción general de alto nivel de la implementación de Fraud Defense en sitios web:
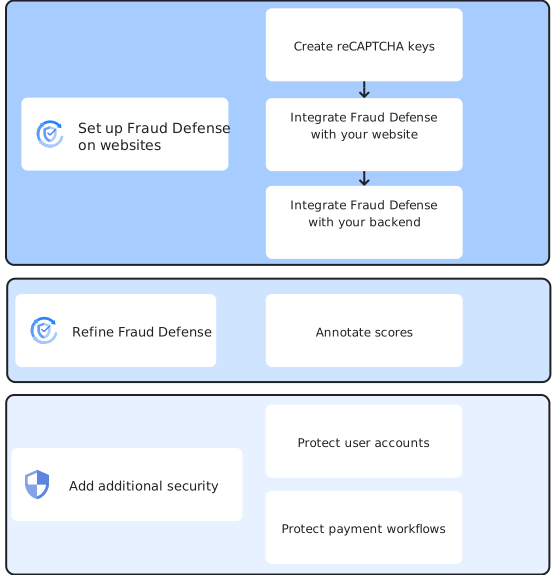
La configuración de Fraud Defense en sitios web implica los siguientes pasos:
Crea claves de reCAPTCHA: Elige el tipo de clave de reCAPTCHA que mejor se adapte a tu caso de uso y crea las claves.
Integra Fraud Defense en tu sitio web: Para recopilar información sobre las acciones del usuario y enviarla a Fraud Defense, instala las claves que creaste en tus páginas web con la API de reCAPTCHA de JavaScript.
Integra Fraud Defense en tu backend: Desde tu servidor de backend, crea evaluaciones para verificar el token que envía Fraud Defense y evaluar el riesgo. Interpreta las puntuaciones de evaluación y el riesgo asociado, y define cómo manejar a los usuarios. Por ejemplo, permite que el usuario acceda solo cuando la puntuación sea alta, lo que indica un riesgo bajo.
Después de configurar Fraud Defense, te recomendamos que anotes las evaluaciones cada vez que tengas más información sobre las interacciones del usuario. Esto ayuda a Fraud Defense a ajustar tu modelo específico del sitio y mejorar la detección de riesgos.
También puedes configurar seguridad adicional para proteger las cuentas de usuario y los flujos de trabajo de pago en tus sitios web.
Para obtener instrucciones, consulta Configura Fraud Defense en sitios web.
Flujo de trabajo de Fraud Defense para aplicaciones para dispositivos móviles
En la siguiente ilustración, se proporciona una descripción general de alto nivel de la implementación de Fraud Defense en aplicaciones para dispositivos móviles:
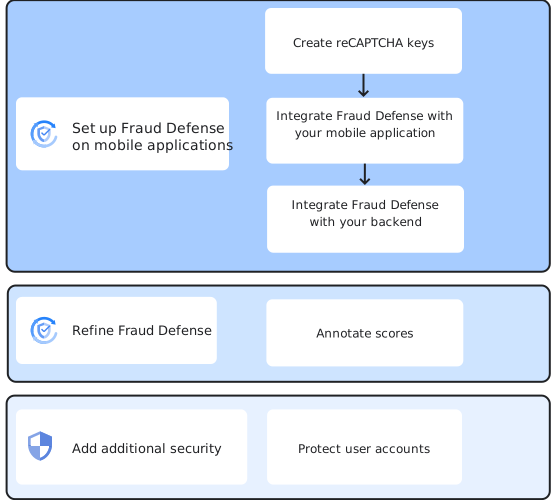
La configuración de Fraud Defense en aplicaciones para dispositivos móviles implica los siguientes pasos:
- Crea claves de reCAPTCHA: Crea claves basadas en la puntuación para tus aplicaciones para dispositivos móviles.
- Realiza la integración con tu aplicación para dispositivos móviles: Para recopilar información sobre las acciones del usuario y enviarla a Fraud Defense, instala las claves que creaste en tu aplicación para dispositivos móviles con el SDK de Fraud Defense.
- Realiza la integración con tu backend: Desde tu servidor de backend, crea evaluaciones para verificar el token que envía Fraud Defense y evaluar el riesgo. Interpreta las puntuaciones de evaluación y el riesgo asociado, y define cómo manejar a los usuarios. Por ejemplo, permite que el usuario acceda solo cuando la puntuación sea alta, lo que indica un riesgo bajo.
Después de configurar Fraud Defense, te recomendamos que anotes las evaluaciones cada vez que tengas más información sobre las interacciones del usuario. Esto ayuda a Fraud Defense a ajustar tu modelo específico del sitio y mejorar la detección de riesgos.
También puedes configurar seguridad adicional para proteger las cuentas de usuario en tus aplicaciones para dispositivos móviles.
Para obtener instrucciones, consulta Configura Fraud Defense en aplicaciones para dispositivos móviles.
Flujo de trabajo de Fraud Defense para WAF
En la siguiente ilustración, se proporciona una descripción general de alto nivel de la implementación de Fraud Defense en la capa de WAF:
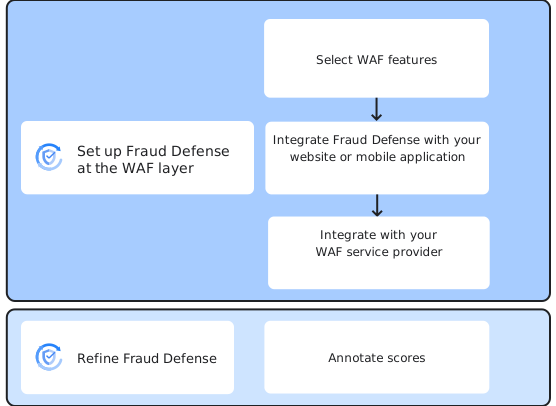
La configuración de Fraud Defense en la capa de WAF implica los siguientes pasos:
- Selecciona las funciones de WAF: Comprende las funciones de WAF y elige una o más que se adapten a tu caso de uso.
- Realiza la integración con tu sitio web o aplicación para dispositivos móviles: Crea claves de reCAPTCHA para WAF. Para recopilar información sobre las acciones del usuario y enviarla a Fraud Defense, instala las claves que creaste en tus páginas web con la API de reCAPTCHA de JavaScript o en aplicaciones para dispositivos móviles con el SDK de Fraud Defense.
- Realiza la integración con tu proveedor de servicios de WAF: Para permitir que tu proveedor de servicios de WAF administre las solicitudes de usuarios entrantes, configura políticas basadas en las puntuaciones que devuelve Fraud Defense.
Después de configurar Fraud Defense, te recomendamos que anotes las evaluaciones cada vez que tengas más información sobre las interacciones del usuario. Esto ayuda a Fraud Defense a ajustar tu modelo específico del sitio y mejorar la detección de riesgos.
Para obtener instrucciones, consulta Configura Fraud Defense en la capa de WAF.
Flujo de trabajo de reCAPTCHA Express para servidores de aplicaciones
En la siguiente ilustración, se proporciona una descripción general de alto nivel de la implementación de reCAPTCHA Express en servidores de aplicaciones.
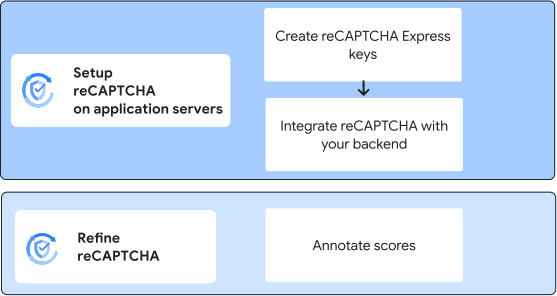
La configuración de reCAPTCHA Express en servidores de aplicaciones implica los siguientes pasos:
- Crea claves Express para tu servidor de aplicaciones.
- Realiza la integración con tu backend: Desde tu servidor de backend, crea evaluaciones para evaluar el riesgo. Interpreta las puntuaciones de evaluación y el riesgo asociado, y define cómo manejar a los usuarios. Por ejemplo, permite que el usuario acceda solo cuando la puntuación sea alta, lo que indica un riesgo bajo.
Después de configurar Fraud Defense, te recomendamos que anotes las evaluaciones cada vez que tengas más información sobre las interacciones del usuario. Esto ayuda a Fraud Defense a ajustar tu modelo específico del sitio y mejorar la detección de riesgos.
Para obtener instrucciones, consulta Configura reCAPTCHA Express en servidores de aplicaciones.
¿Qué sigue?
- Configura Fraud Defense en sitios web
- Configura Fraud Defense en aplicaciones para dispositivos móviles
- Configura Fraud Defense en la capa de WAF
- Configura reCAPTCHA Express en servidores de aplicaciones