


In diesem Dokument wird der Implementierungspfad von Fraud Defense beschrieben, mit dem Sie Ihre Websites, mobilen Anwendungen, APIs oder Inhalte schützen können, die von einer Web Application Firewall (WAF) bereitgestellt werden.
Fraud Defense-Workflow für Websites
Die folgende Abbildung bietet einen allgemeinen Überblick über die Implementierung von Fraud Defense auf Websites:
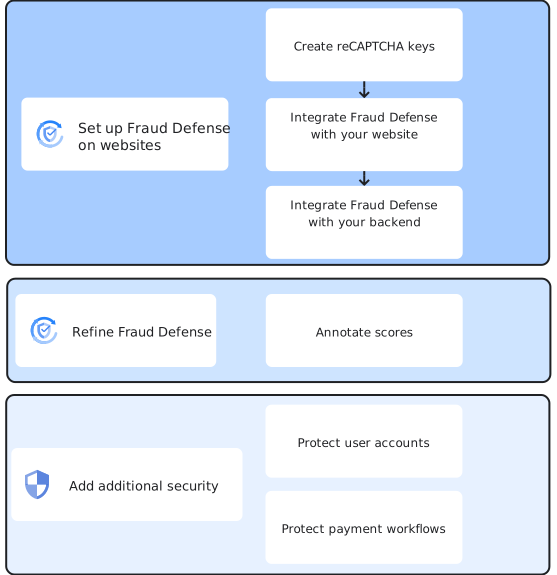
Die Einrichtung von Fraud Defense auf Websites umfasst die folgenden Schritte:
reCAPTCHA-Schlüssel erstellen: Wählen Sie den reCAPTCHA-Schlüsseltyp aus, der am besten zu Ihrem Anwendungsfall passt, und erstellen Sie die Schlüssel.
Fraud Defense in Ihre Website einbinden: Wenn Sie Informationen zu den Nutzeraktionen erfassen und an Fraud Defense senden möchten, installieren Sie die erstellten Schlüssel auf Ihren Webseiten. Verwenden Sie dazu die reCAPTCHA JavaScript API.
Fraud Defense in Ihr Backend einbinden: Erstellen Sie auf Ihrem Backend-Server Bewertungen, um das von Fraud Defense gesendete Token zu überprüfen und das Risiko zu bewerten. Interpretieren Sie die Bewertungsergebnisse und das zugehörige Risiko und legen Sie fest, wie Nutzer behandelt werden sollen. Sie können beispielsweise festlegen, dass sich Nutzer nur dann anmelden dürfen, wenn das Ergebnis hoch ist, was ein geringes Risiko bedeutet.
Nachdem Sie Fraud Defense eingerichtet haben, empfehlen wir Ihnen, die Bewertungen mit Anmerkungen zu versehen, wenn Sie weitere Informationen zu den Nutzerinteraktionen haben. So kann Fraud Defense Ihr websitespezifisches Modell optimieren und die Risikoerkennung verbessern.
Sie können auch zusätzliche Sicherheitsmaßnahmen einrichten, um Nutzerkonten und Zahlungsabläufe auf Ihren Websites zu schützen.
Eine Anleitung finden Sie unter Fraud Defense auf Websites einrichten.
Fraud Defense-Workflow für mobile Anwendungen
Die folgende Abbildung bietet einen allgemeinen Überblick über die Implementierung von Fraud Defense in mobilen Anwendungen:
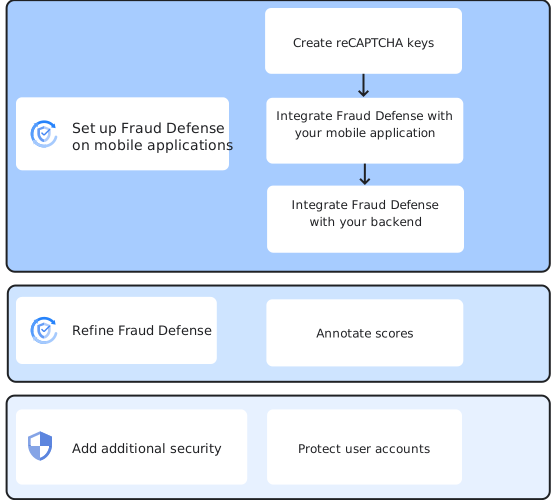
Die Einrichtung von Fraud Defense in mobilen Anwendungen umfasst die folgenden Schritte:
- reCAPTCHA-Schlüssel erstellen: Erstellen Sie punktzahlbasierte Schlüssel für Ihre mobilen Anwendungen.
- In Ihre mobile Anwendung einbinden: Wenn Sie Informationen zu den Nutzeraktionen erfassen und an Fraud Defense senden möchten, installieren Sie die erstellten Schlüssel in Ihrer mobilen Anwendung. Verwenden Sie dazu das Fraud Defense SDK.
- In Ihr Backend einbinden: Erstellen Sie auf Ihrem Backend-Server Bewertungen, um das von Fraud Defense gesendete Token zu überprüfen und das Risiko zu bewerten. Interpretieren Sie die Bewertungsergebnisse und das zugehörige Risiko und legen Sie fest, wie Nutzer behandelt werden sollen. Sie können beispielsweise festlegen, dass sich Nutzer nur dann anmelden dürfen, wenn das Ergebnis hoch ist, was ein geringes Risiko bedeutet.
Nachdem Sie Fraud Defense eingerichtet haben, empfehlen wir Ihnen, die Bewertungen mit Anmerkungen zu versehen, wenn Sie weitere Informationen zu den Nutzerinteraktionen haben. So kann Fraud Defense Ihr websitespezifisches Modell optimieren und die Risikoerkennung verbessern.
Sie können auch zusätzliche Sicherheitsmaßnahmen einrichten, um Nutzerkonten in Ihren mobilen Anwendungen zu schützen.
Eine Anleitung finden Sie unter Fraud Defense in mobilen Anwendungen einrichten.
Fraud Defense-Workflow für WAF
Die folgende Abbildung bietet einen allgemeinen Überblick über die Implementierung von Fraud Defense auf der WAF-Ebene:
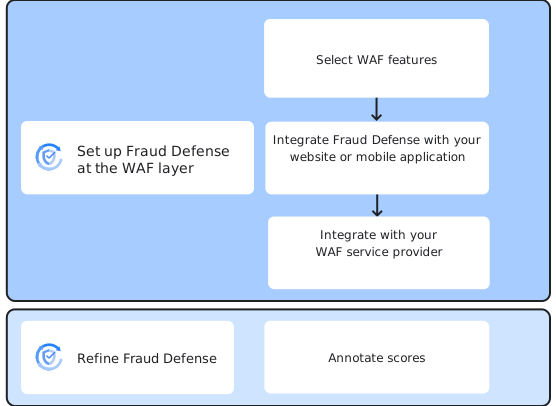
Die Einrichtung von Fraud Defense auf der WAF-Ebene umfasst die folgenden Schritte:
- WAF-Features auswählen: Machen Sie sich mit den WAF-Features vertraut und wählen Sie ein oder mehrere WAF-Features aus, die zu Ihrem Anwendungsfall passen.
- In Ihre Website oder mobile Anwendung einbinden: Erstellen Sie reCAPTCHA-Schlüssel für WAF. Wenn Sie Informationen zu den Nutzeraktionen erfassen und an Fraud Defense senden möchten, installieren Sie die erstellten Schlüssel auf Ihren Webseiten. Verwenden Sie dazu die reCAPTCHA JavaScript API. Für mobile Anwendungen verwenden Sie das Fraud Defense SDK.
- In Ihren WAF-Dienstanbieter einbinden: Damit Ihr WAF-Dienstanbieter die eingehenden Nutzeranfragen verwalten kann, konfigurieren Sie Richtlinien basierend auf den von Fraud Defense zurückgegebenen Ergebnissen.
Nachdem Sie Fraud Defense eingerichtet haben, empfehlen wir Ihnen, die Bewertungen mit Anmerkungen zu versehen, wenn Sie weitere Informationen zu den Nutzerinteraktionen haben. So kann Fraud Defense Ihr websitespezifisches Modell optimieren und die Risikoerkennung verbessern.
Eine Anleitung finden Sie unter Fraud Defense auf der WAF-Ebene einrichten.
reCAPTCHA Express-Workflow für Anwendungsserver
Die folgende Abbildung bietet einen allgemeinen Überblick über die Implementierung von reCAPTCHA Express auf Anwendungsservern.
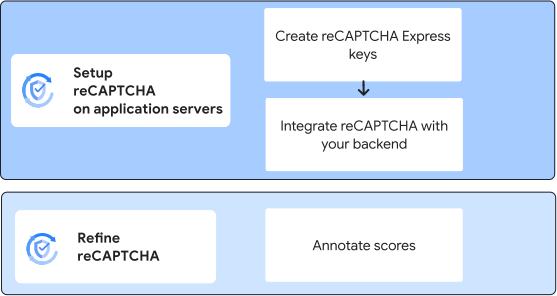
Die Einrichtung von reCAPTCHA Express auf Anwendungsservern umfasst die folgenden Schritte:
- Erstellen Sie Express-Schlüssel für Ihren Anwendungsserver.
- In Ihr Backend einbinden: Erstellen Sie auf Ihrem Backend-Server Bewertungen, um das Risiko zu bewerten. Interpretieren Sie die Bewertungsergebnisse und das zugehörige Risiko und legen Sie fest, wie Nutzer behandelt werden sollen. Sie können beispielsweise festlegen, dass sich Nutzer nur dann anmelden dürfen, wenn das Ergebnis hoch ist, was ein geringes Risiko bedeutet.
Nachdem Sie Fraud Defense eingerichtet haben, empfehlen wir Ihnen, die Bewertungen mit Anmerkungen zu versehen, wenn Sie weitere Informationen zu den Nutzerinteraktionen haben. So kann Fraud Defense Ihr websitespezifisches Modell optimieren und die Risikoerkennung verbessern.
Eine Anleitung finden Sie unter reCAPTCHA Express auf Anwendungsservern einrichten.
Nächste Schritte
- Fraud Defense auf Websites einrichten
- Fraud Defense in mobilen Anwendungen einrichten
- Fraud Defense auf der WAF-Ebene einrichten
- reCAPTCHA Express auf Anwendungsservern einrichten