


Auf dieser Seite wird beschrieben, wie Sie reCAPTCHA-Schlüssel erstellen, um Nutzerinteraktionen auf Ihren Webseiten zu überprüfen.
reCAPTCHA-Schlüssel geben an, wie reCAPTCHA für eine Website konfiguriert ist. Die Konfiguration umfasst wichtige Optionen, z. B. ob CAPTCHA-Aufgaben angezeigt werden sollen.
Hinweis
- Umgebung für Google Cloud Fraud Defense vorbereiten
- Sie benötigen Identity and Access Management-Rolle „reCAPTCHA Enterprise Admin“ (
roles/recaptchaenterprise.admin). - Wählen Sie den Schlüsseltyp aus, der am besten für Ihren Anwendungsfall geeignet ist.
reCAPTCHA-Schlüssel erstellen
Die Anzahl der reCAPTCHA-Schlüssel, die Sie für ein Google Cloud Projekt erstellen können, ist nicht begrenzt. Am besten erstellen Sie einen reCAPTCHA-Schlüssel pro Website.
Wir empfehlen, separate reCAPTCHA-Schlüssel für Staging- und Produktionsumgebungen zu erstellen. Andernfalls riskieren Sie, dass die reCAPTCHA-Risikoanalyse mit Daten aus Ihrer Testumgebung verunreinigt wird.
Am einfachsten erstellen Sie einen reCAPTCHA-Schlüssel über die reCAPTCHA Admin Console. Alternativ können Sie die Google Cloud Console, die reCAPTCHA Enterprise API oder die Google Cloud CLI verwenden.
Admin-Konsole
Rufen Sie die Google Cloud Fraud Defense Admin-Konsole auf.
- Geben Sie im Feld Label einen Namen ein, mit dem Sie Ihre Website identifizieren können.
- Wenn Sie einen punktebasierten Schlüssel erstellen möchten, wählen Sie Punktebasiert (v3) aus. Wenn Sie einen Schlüssel für das Kontrollkästchen erstellen möchten, wählen Sie Challenge (v2) aus.
- Wenn Sie eine Domain hinzufügen möchten, geben Sie den Domainnamen ein und klicken Sie auf .
Wenn Sie eine weitere Domain hinzufügen möchten, wiederholen Sie diesen Schritt. Sie können maximal 250 Domains hinzufügen.
- Wenn Sie die Google Cloud Console zum ersten Mal verwenden, lesen Sie die Nutzungsbedingungen und setzen Sie ein Häkchen in das Kästchen.
- Klicken Sie auf Senden.
Wenn Sie die Google Cloud Console zum ersten Mal verwenden, wird ein Google Cloud Projekt erstellt und die erforderlichen APIs werden aktiviert, damit Sie loslegen können. Wenn Sie bereits ein Google Cloud Projekt haben, sind die erforderlichen APIs für Ihr Projekt aktiviert.
Cloud Console
Rufen Sie in der Google Cloud Console die Seite Google Cloud Fraud Defense auf.
Prüfen Sie, ob der Name Ihres Projekts in der Ressourcenauswahl oben auf der Seite angezeigt wird.
Wenn Sie den Namen Ihres Projekts nicht sehen, klicken Sie auf die Ressourcenauswahl und wählen Sie Ihr Projekt aus.
- Wählen Sie den Tab Keys aus.
- Klicken Sie auf Schlüssel erstellen.
- Geben Sie im Feld Anzeigename einen Anzeigenamen für den Schlüssel ein.
- Wählen Sie als Anwendungstyp die Option Web aus.
Der Abschnitt Domainliste wird angezeigt.
-
Zum Schutz des reCAPTCHA-Schlüssels für Ihre Domain und Subdomains müssen Sie den Ein/Aus-Button Domainbestätigung deaktivieren deaktivieren.
Das Deaktivieren der Domainbestätigung ist ein Sicherheitsrisiko, da es keine Einschränkungen für die Website gibt. Jeder kann auf Ihren reCAPTCHA-Schlüssel zugreifen und ihn verwenden.
-
Geben Sie den Domainnamen für Ihre Website ein:
- Klicken Sie im Abschnitt Domainliste auf Domain hinzufügen.
- Geben Sie im Feld Domain den Namen Ihrer Domain ein.
Optional: Klicken Sie zum Hinzufügen einer zusätzlichen Domain auf Domain hinzufügen und geben Sie den Namen einer anderen Domain in das Feld Domain ein. Sie können bis zu 250 Domains hinzufügen.
Für Websites ist der reCAPTCHA-Schlüssel eindeutig für die von Ihnen angegebenen Domains und Subdomains. Sie können mehrere Domains angeben, wenn Sie Ihre Website von mehreren Domains bereitstellen. Wenn Sie eine Domain angeben (z. B.
examplepetstore.com), müssen Sie ihre Subdomains (z. B.subdomain.examplepetstore.com) nicht angeben. Es kann bis zu 30 Minuten dauern, bis Änderungen an der Domainliste wirksam werden.Wenn Sie einen Schlüssel für mehr als 250 Domains verwenden möchten, klicken Sie auf den Ein/Aus-Button Domainbestätigung deaktivieren. Google Cloud Fraud Defense ignoriert dann die Domainliste. Sie müssen die Domainbestätigung selbst durchführen, indem Sie das Feld
tokenProperties.hostnamein den von Ihnen erstellten Bewertungen prüfen.
- Führen Sie je nach Art des reCAPTCHA-Schlüssels, den Sie für Ihre Website erstellen möchten, die entsprechende Aktion aus:
- Wenn Sie möchten, dass der punktebasierte Schlüssel mit Accelerated Mobile Pages (AMP) über die Komponente
amp-recaptcha-inputfunktioniert, aktivieren Sie den Schalter Mit diesem Schlüssel zulassen, damit er mit AMP-Seiten funktioniert. Wenn Sie für Ihre Nicht-Produktionsumgebung eine Bewertung angeben möchten, die der Schlüssel zurückgeben soll, wenn Bewertungen dafür erstellt werden, gehen Sie so vor:
- Klicken Sie auf Nächster Schritt (optional).
- Klicken Sie im Schritt „Weitere Einstellungen“ auf den Schalter Erstellen Sie diesen Schlüssel nur zu Testzwecken?.
- Mit dem Schieberegler Punktzahl festlegen können Sie eine Punktzahl zwischen 0 und 1,0 angeben.
- Klicken Sie auf Schlüssel erstellen.
- Klicken Sie auf Nächster Schritt (optional).
- Aktivieren Sie im Schritt „Zusätzliche Einstellungen“ die Option Möchten Sie Aufgaben verwenden?. Ein/Aus-Button.
- Wählen Sie die entsprechende Option für die Bestätigungssicherheit aus.
Die Sicherheitsoption für die Identitätsbestätigung steuert die Wahrscheinlichkeit, mit der ein Nutzer zur Eingabe einer sekundären Identitätsbestätigung aufgefordert wird. Dabei werden Nutzer aufgefordert, Bilder basierend auf einer identifizierten Kategorie auszuwählen, z. B. die Bilder mit einem Motorrad oder Straßenspiegel.
Wenn Sie den bestmöglichen Betrugsschutz wünschen, wählen Sie Schwer aus.
Wenn Sie Einfach auswählen, wird die visuelle Aufgabe Nutzern seltener angezeigt.
-
Wenn Sie für Ihre Nicht-Produktionsumgebung eine Bewertung angeben möchten, die der Schlüssel zurückgeben soll, wenn Bewertungen dafür erstellt werden, gehen Sie so vor:
- Klicken Sie auf den Schalter Erstellen Sie diesen Schlüssel nur zu Testzwecken?.
- Mit dem Schieberegler Punktzahl festlegen können Sie eine Punktzahl zwischen 0 und 1,0 angeben.
- Wählen Sie die entsprechende Option für Challenge-Typ aus.
- Bei Auto wird die Challenge manchmal angezeigt.
- Bei Kein CAPTCHA wird keine Aufgabe angezeigt.
- Bei Unsolvable challenge werden die Bilder angezeigt, die Aufgabe wird aber nicht bestanden.
- Klicken Sie auf Schlüssel erstellen.
Der neu erstellte Schlüssel wird auf der Seite reCAPTCHA-Schlüssel aufgeführt.
- Klicken Sie auf Nächster Schritt (optional).
- Aktivieren Sie im Schritt „Zusätzliche Einstellungen“ die Option Möchten Sie Aufgaben verwenden?. Ein/Aus-Button.
- Wählen Sie die entsprechende Option für die Bestätigungssicherheit aus.
Mit der Option „Sicherheit der Aufgabe“ wird die Komplexität und Häufigkeit der CAPTCHA-Aufgaben festgelegt, die dem Nutzer angezeigt werden.
Wenn Sie den bestmöglichen Betrugsschutz wünschen, wählen Sie Schwer aus.
Wenn Sie Einfach auswählen, werden Nutzer seltener aufgefordert, weniger komplexe CAPTCHA-Aufgaben zu lösen.
-
Wenn Sie für Ihre Nicht-Produktionsumgebung eine Bewertung für den Schlüssel angeben möchten, die zurückgegeben werden soll, wenn Bewertungen dafür erstellt werden, gehen Sie so vor:
- Klicken Sie auf den Schalter Erstellen Sie diesen Schlüssel nur zu Testzwecken?.
- Mit dem Schieberegler Punktzahl festlegen können Sie eine Punktzahl zwischen 0 und 1,0 angeben.
- Wählen Sie den Grenzwert für die Bewertung aus, der für alle Aktionen gilt und bei dem CAPTCHA-Tests ausgelöst werden.
- Klicken Sie auf Schlüssel erstellen.
Auf Punktzahlen basierende reCAPTCHA-Schlüssel erstellen
Der neu erstellte Schlüssel wird auf der Seite reCAPTCHA-Schlüssel aufgeführt.
reCAPTCHA-Schlüssel für das Kontrollkästchen erstellen
reCAPTCHA-Schlüssel für richtlinienbasierte Aufgaben erstellen
Der neu erstellte Schlüssel wird auf der Seite reCAPTCHA-Schlüssel aufgeführt.
gcloud
Verwenden Sie zum Erstellen von reCAPTCHA-Schlüsseln den Befehl gcloud recaptcha keys create.
Ersetzen Sie folgende Werte, bevor sie einen der Befehlsdaten verwenden:
- INTEGRATION_TYPE: Art der Integration.
Geben Sie je nach Art der Schlüssel die folgenden Werte an:
scorefür auf Punktzahlen basierende Schlüssel.checkboxfür Kästchen-Schlüssel.policy-based-challengefür richtlinienbasierte Aufgabenschlüssel.
- DISPLAY_NAME: Name für den Schlüssel. In der Regel ein Websitename.
- DOMAIN_NAME: Domains oder Subdomains von Websites, die den Schlüssel verwenden dürfen.
Geben Sie mehrere Domains als durch Kommas getrennte Liste an.
Wenn Sie einen Schlüssel für mehr als 250 Domains verwenden möchten, geben Sie
--allow-all-domainsan, um die Domainbestätigung zu deaktivieren. Google Cloud Fraud Defense ignoriert dann die Domainliste. Sie müssen die Domainbestätigung selbst durchführen, indem Sie das FeldtokenProperties.hostnamein den von Ihnen erstellten Bewertungen prüfen.Das Deaktivieren der Domainbestätigung ist ein Sicherheitsrisiko, da es keine Einschränkungen für die Website gibt. Jeder kann auf Ihren reCAPTCHA-Schlüssel zugreifen und ihn verwenden.
- DEFAULT_SCORE_THRESHOLD: Bei richtlinienbasierten Schlüssel für Aufgaben wird damit der universelle Schwellenwert für Aufgaben für den Schlüssel definiert, wenn kein benutzerdefinierter Schwellenwert für die Punktzahl definiert ist.
- ACTION_SCORE_THRESHOLDS: Bei richtlinienbasierten Challenge-Schlüsseln wird hier die Aktion und der entsprechende Grenzwert zwischen 0,0 und 1,0 angegeben. Beispiel:
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'.
Führen Sie den Befehl gcloud recaptcha keys create aus:
Linux, macOS oder Cloud Shell
gcloud recaptcha keys create \
        --web \
        --display-name=DISPLAY_NAME  \
        --integration-type=INTEGRATION_TYPE \
        --domains=DOMAIN_NAME \
Windows (PowerShell)
gcloud recaptcha keys create `
        --web `
        --display-name=DISPLAY_NAME  `
        --integration-type=INTEGRATION_TYPE `
        --domains=DOMAIN_NAME `
Windows (cmd.exe)
gcloud recaptcha keys create ^
        --web ^
        --display-name=DISPLAY_NAME  ^
        --integration-type=INTEGRATION_TYPE ^
        --domains=DOMAIN_NAME ^
Die Antwort enthält den neu erstellten reCAPTCHA-Schlüssel.
REST
API-Referenzinformationen zu Schlüsseltypen und Integrationstypen finden Sie unter Schlüssel und Integrationstyp.Ersetzen Sie diese Werte in den folgenden Anfragedaten:
- INTEGRATION_TYPE: Art der Integration.
Geben Sie je nach Art der Schlüssel die folgenden Werte an:
SCOREfür auf Punktzahlen basierende Schlüssel.CHECKBOXfür Kästchen-Schlüssel.POLICY_BASED_CHALLENGEfür richtlinienbasierte Aufgabenschlüssel.
- DISPLAY_NAME: Name für den Schlüssel. In der Regel ein Websitename.
- DOMAIN_NAME: Domains oder Subdomains von Websites, die den Schlüssel verwenden dürfen.
Geben Sie mehrere Domains als durch Kommas getrennte Liste an.
Wenn Sie einen Schlüssel für mehr als 250 Domains verwenden möchten, geben Sie
--allow-all-domainsan, um die Domainbestätigung zu deaktivieren. Google Cloud Fraud Defense ignoriert dann die Domainliste. Sie müssen die Domainbestätigung selbst durchführen, indem Sie das FeldtokenProperties.hostnamein den von Ihnen erstellten Bewertungen prüfen.Das Deaktivieren der Domainbestätigung ist ein Sicherheitsrisiko, da es keine Einschränkungen für die Website gibt. Jeder kann auf Ihren reCAPTCHA-Schlüssel zugreifen und ihn verwenden.
- DEFAULT_SCORE_THRESHOLD: Bei richtlinienbasierten Schlüssel für Aufgaben wird damit der universelle Schwellenwert für Aufgaben für den Schlüssel definiert, wenn kein benutzerdefinierter Schwellenwert für die Punktzahl definiert ist.
- ACTION_SCORE_THRESHOLDS: Bei richtlinienbasierten Challenge-Schlüsseln wird hier die Aktion und der entsprechende Grenzwert zwischen 0,0 und 1,0 angegeben. Beispiel:
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'. - DEFAULT_SCORE_THRESHOLD: Bei richtlinienbasierten Schlüssel für Aufgaben wird damit der universelle Schwellenwert für Aufgaben für den Schlüssel definiert, wenn kein benutzerdefinierter Schwellenwert für die Punktzahl definiert ist. Diese Funktion befindet sich in der Vorschau.
- ACTION_SCORE_THRESHOLDS: Bei richtlinienbasierten Challenge-Schlüsseln wird hier die Aktion und der entsprechende Grenzwert zwischen 0,0 und 1,0 angegeben. Beispiel:
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'. Diese Funktion befindet sich in der Vorschau.
HTTP-Methode und URL:
POST https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys
JSON-Text der Anfrage:
{
  "displayName": "DISPLAY_NAME",
  "webSettings": {
    "allowedDomains": "DOMAINS",
    "integrationType": "INTEGRATION_TYPE"
  }
}
Wenn Sie die Anfrage senden möchten, wählen Sie eine der folgenden Optionen aus:
curl
Speichern Sie den Anfragetext in einer Datei mit dem Namen request.json und führen Sie den folgenden Befehl aus:
curl -X POST \
     -H "Authorization: Bearer $(gcloud auth print-access-token)" \
     -H "Content-Type: application/json; charset=utf-8" \
     -d @request.json \
     "https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys"
PowerShell
Speichern Sie den Anfragetext in einer Datei mit dem Namen request.json und führen Sie den folgenden Befehl aus:
$cred = gcloud auth print-access-token
$headers = @{ "Authorization" = "Bearer $cred" }

Invoke-WebRequest `
    -Method POST `
    -Headers $headers `
    -ContentType: "application/json; charset=utf-8" `
    -InFile request.json `
    -Uri "https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys" | Select-Object -Expand Content
Sie sollten eine JSON-Antwort ähnlich wie diese erhalten:
{
  "name": "projects/project-id/keys/6Ldqgs0UAAAAAIn4k7YxEB-LwEh5S9-Gv6IIWB8m",
  "displayName": "DISPLAY_NAME",
  "webSettings": {
    "allowAllDomains": false,
    "allowedDomains": [
      DOMAINS
    ],
    "allowAmpTraffic": false,
    "integrationType": "SCORE",
    "challengeSecurityPreference": "CHALLENGE_SECURITY_PREFERENCE_UNSPECIFIED"
  }
}
(Optional) Geheimen reCAPTCHA-Legacy-Schlüssel finden
Wenn Sie eine Integration in eine Drittanbieteranwendung vornehmen möchten, die nicht die reCAPTCHA Enterprise API verwendet, benötigen Sie den geheimen Legacy-Schlüssel.
Für jeden erstellten Websiteschlüssel wird in reCAPTCHA ein Legacy-Secret-Key (Legacy-Secret-Key) erstellt, den Sie mit Ihrer Drittanbieteranwendung verwenden können.
Wenn Sie den geheimen Schlüssel für einen klassischen reCAPTCHA-Schlüssel benötigen, migrieren Sie den Schlüssel zu reCAPTCHA auf Google Cloud und suchen Sie nach dem geheimen Legacy-Schlüssel.
So finden Sie den alten geheimen Schlüssel:
Rufen Sie in der Google Cloud Console die Seite Fraud Defense auf.
Wählen Sie den Tab Keys aus.
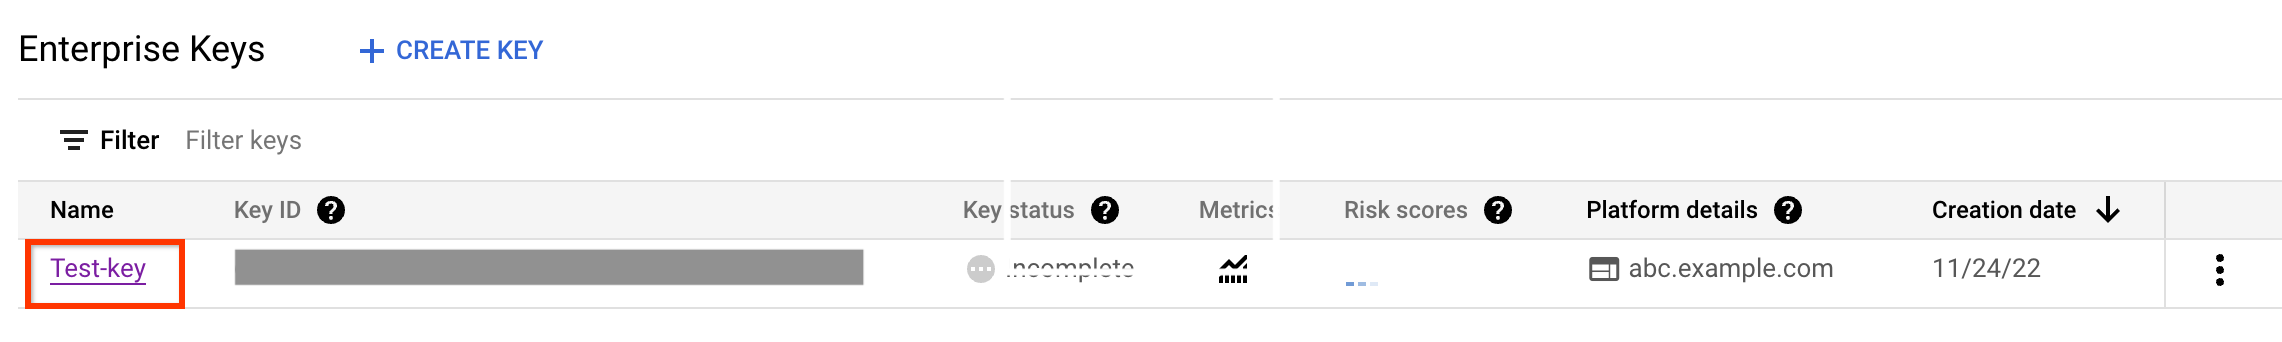
Suchen Sie im Bereich reCAPTCHA-Schlüssel nach dem reCAPTCHA-Schlüssel, den Sie erstellt haben, und klicken Sie darauf.
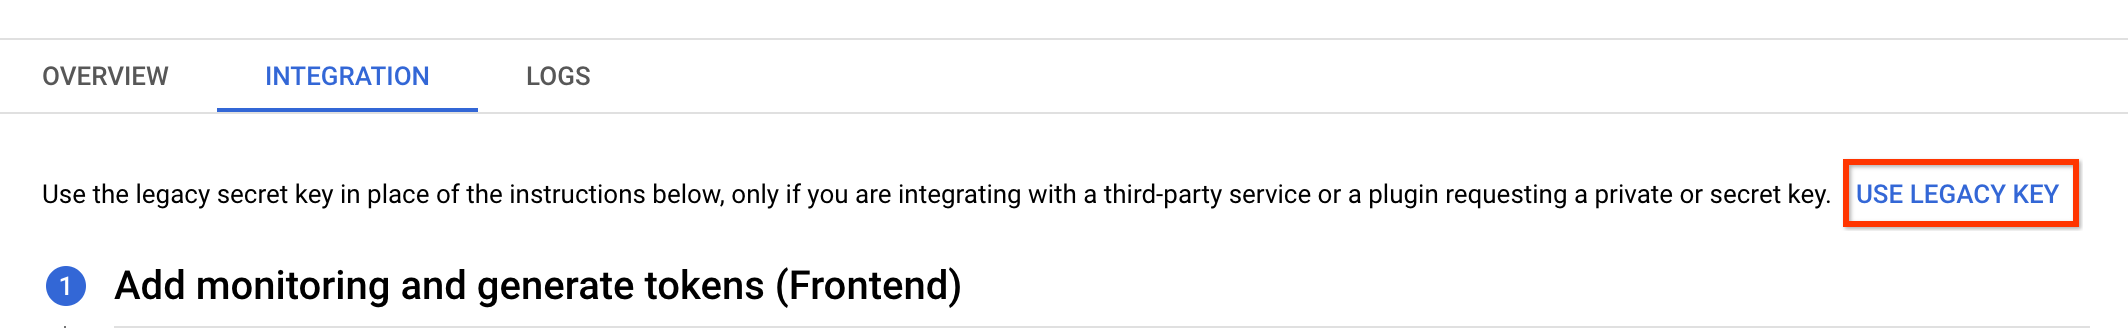
Klicken Sie auf der Seite Wichtige Details auf dem Tab Integration auf Legacy-Schlüssel verwenden. Ein Dialogfeld mit einer Anleitung zur Verwendung des geheimen Legacy-Schlüssels wird geöffnet.
Nächste Schritte
- Auf Punktzahlen basierende Schlüssel auf Ihren Webseiten installieren
- Kästchenschlüssel auf Ihren Webseiten installieren
- Richtlinienbasierte Abfrageschlüssel auf Ihren Webseiten installieren