


בדף הזה מוסבר איך ליצור מפתחות reCAPTCHA כדי לאמת אינטראקציות של משתמשים בדפי האינטרנט.
מפתחות reCAPTCHA מייצגים את האופן שבו reCAPTCHA מוגדר באתר. ההגדרה כוללת אפשרויות חשובות, כמו האם להציג אתגרים של CAPTCHA.
לפני שמתחילים
- הכנת הסביבה ל-Google Cloud Fraud Defense
- חשוב לוודא שהוקצה לכם התפקיד הבא בניהול זהויות והרשאות גישה (IAM): אדמין של reCAPTCHA Enterprise (
roles/recaptchaenterprise.admin). - בוחרים את סוג המפתח שהכי מתאים לתרחיש לדוגמה שלכם.
יצירה של מפתח reCAPTCHA
אין הגבלה על מספר מפתחות ה-reCAPTCHA שאפשר ליצור עבור Google Cloud פרויקט. מומלץ ליצור מפתח reCAPTCHA אחד לכל אתר.
מומלץ ליצור מפתחות reCAPTCHA נפרדים לסביבות Staging וייצור. אחרת, קיים סיכון לזיהום של ניתוח הסיכונים ב-reCAPTCHA בנתונים מסביבת הבדיקה.
הדרך הכי פשוטה ליצור מפתח reCAPTCHA היא דרך מסוף האדמין של reCAPTCHA. לחלופין, אפשר להשתמש במסוף Google Cloud , ב-reCAPTCHA Enterprise API או ב-Google Cloud CLI.
מסוף Admin
נכנסים למסוף Admin של Google Cloud Fraud Defense.
- בשדה תווית, מזינים שם שיעזור לכם לזהות את האתר.
- אם רוצים ליצור מפתח שמבוסס על ציון, בוחרים באפשרות על סמך ציון (גרסה 3). אם רוצים ליצור מפתח של תיבת סימון, בוחרים באפשרות אתגר (גרסה 2).
- כדי להוסיף דומיין, מזינים את שם הדומיין ולוחצים על .
כדי להוסיף עוד דומיין, חוזרים על השלב הזה. אפשר להוסיף עד 250 דומיינים.
- אם אתם משתמשים חדשים ב- Google Cloud Console, אתם צריכים לקרוא את התנאים וההגבלות ולסמן את תיבת הסימון.
- לוחצים על שליחה.
אם אתם משתמשים חדשים במסוף Google Cloud , ייווצר פרויקט ב- Google Cloud וממשקי ה-API הנדרשים יופעלו כדי שתוכלו להתחיל. אם כבר יש לכם Google Cloud פרויקט, ממשקי ה-API הנדרשים מופעלים בפרויקט כדי שתוכלו להתחיל.
מסוף Cloud
נכנסים לדף Google Cloud Fraud Defense במסוף Google Cloud .
מוודאים ששם הפרויקט מופיע בבורר המשאבים בחלק העליון של הדף.
אם שם הפרויקט לא מופיע, לוחצים על בורר המשאבים ובוחרים את הפרויקט.
- לוחצים על הכרטיסייה Keys.
- לוחצים על Create key.
- בשדה שם לתצוגה, מזינים שם לתצוגה של המפתח.
- ב-Application type בוחרים באפשרות Web.
מופיע הקטע רשימת הדומיינים.
-
כדי להגן על מפתח ה-reCAPTCHA של הדומיין ותת-הדומיינים, מוודאים שהמתג השבתת אימות הדומיין מושבת.
השבתת אימות הדומיין היא סיכון אבטחה כי אין הגבלות על האתר, ולכן כל אחד יכול לגשת למפתח reCAPTCHA ולהשתמש בו.
-
מזינים את שם הדומיין של האתר:
- בקטע רשימת הדומיינים, לוחצים על הוספת דומיין.
- בשדה דומיין, מזינים את שם הדומיין.
אופציונלי: כדי להוסיף עוד דומיין, לוחצים על הוספת דומיין ומזינים את השם של דומיין נוסף בשדה דומיין. אפשר להוסיף עד 250 דומיינים.
באתרים, מפתח reCAPTCHA הוא ייחודי לדומיינים ולתתי-דומיינים שאתם מציינים. אפשר לציין יותר מדומיין אחד אם האתר שלכם מוגש מכמה דומיינים. אם מציינים דומיין (לדוגמה,
examplepetstore.com), לא צריך לציין את תת-הדומיינים שלו (לדוגמה,subdomain.examplepetstore.com). יכול להיות שיחלפו עד 30 דקות עד שהשינויים ברשימת הדומיינים ייכנסו לתוקף.כדי להשתמש במפתח ביותר מ-250 דומיינים, לוחצים על המתג השבתת אימות הדומיין. מערכת Google Cloud Fraud Defense תתעלם מרשימת הדומיינים. עליכם לבצע בעצמכם אימות דומיין על ידי בדיקת השדה
tokenProperties.hostnameבהערכות שאתם יוצרים.
- בהתאם לסוג מפתח reCAPTCHA שרוצים ליצור לאתר, מבצעים את הפעולה המתאימה:
- אם רוצים לאפשר למפתח מבוסס-הניקוד לפעול עם דפי Accelerated Mobile Pages (AMP) באמצעות הרכיב
amp-recaptcha-input, צריך להפעיל את המתג Allow this key to work with AMP pages (אפשר להשתמש במפתח הזה בדפי AMP). אם אתם רוצים לציין ציון שהמפתח יחזיר כשייווצרו הערכות כלשהן בסביבה שאינה סביבת ייצור, אתם צריכים לבצע את הפעולות הבאות:
- לוחצים על השלב הבא (אופציונלי).
- בשלב 'הגדרות נוספות', לוחצים על המתג האם המפתח הזה נוצר למטרות בדיקה בלבד?.
- משתמשים בפס ההזזה הגדרת ציון כדי לציין ציון בין 0 ל-1.0.
- לוחצים על Create key.
- לוחצים על השלב הבא (אופציונלי).
- בשלב 'הגדרות נוספות', מפעילים את האפשרות האם תשתמשו באתגרים? החלפת מצב.
- בוחרים את האפשרות המתאימה של אתגר אבטחה.
אפשרות האבטחה 'אתגר' קובעת את הסבירות לכך שיוצג למשתמש אתגר משני שבו הוא יתבקש לבחור תמונות על סמך קטגוריה שזוהתה (לדוגמה, בחירת התמונות עם אופנוע או מדרגות).
אם רוצים להבטיח את ההגנה הטובה ביותר מפני הונאות, בוחרים באפשרות Hard.
אם בוחרים באפשרות קל, הסיכוי שהמשתמשים יתבקשו לפתור את האתגר החזותי נמוך יותר.
-
אם אתם רוצים לציין ציון שהמפתח יחזיר כשייווצרו הערכות כלשהן עבור הסביבה שלכם שאינה סביבת ייצור, אתם יכולים לעשות זאת כך:
- לוחצים על המתג האם המפתח הזה נוצר למטרות בדיקה בלבד?.
- משתמשים בפס ההזזה הגדרת ציון כדי לציין ציון בין 0 ל-1.0.
- בוחרים את האפשרות המתאימה ל-Challenge type (סוג האתגר).
- לפעמים מופיע אתגר אוטומטי.
- No CAPTCHA לא מציג אתגר.
- אתגר שלא ניתן לפתור מציג את התמונות אבל לא עובר את האתגר.
- לוחצים על Create key.
המפתח החדש שנוצר מופיע בדף מפתחות reCAPTCHA.
- לוחצים על השלב הבא (אופציונלי).
- בשלב 'הגדרות נוספות', מפעילים את האפשרות האם תשתמשו באתגרים? החלפת מצב.
- בוחרים את האפשרות המתאימה של אתגר אבטחה.
אפשרות האבטחה של האתגר מגדירה את המורכבות והתדירות של אתגרי ה-CAPTCHA שמוצגים למשתמש.
אם רוצים להבטיח את ההגנה הטובה ביותר מפני הונאות, בוחרים באפשרות Hard.
אם בוחרים באפשרות קלה, יש סיכוי נמוך יותר שהמשתמשים יתבקשו לפתור אתגרים של CAPTCHA, והאתגרים יהיו פשוטים יותר.
-
אם אתם רוצים לציין ציון למפתח בסביבה שאינה סביבת ייצור, כדי שהציון יוחזר כשנוצרות הערכות לגביו, אתם צריכים לבצע את הפעולות הבאות:
- לוחצים על המתג האם המפתח הזה נוצר למטרות בדיקה בלבד?.
- משתמשים בפס ההזזה הגדרת ציון כדי לציין ציון בין 0 ל-1.0.
- בוחרים את ערך הסף של הניקוד להפעלת אתגרי CAPTCHA, שרלוונטי לכל הפעולות.
- לוחצים על Create key.
יצירת מפתחות reCAPTCHA מבוססי-ניקוד
המפתח החדש שנוצר מופיע בדף מפתחות reCAPTCHA.
יצירת מפתחות reCAPTCHA של תיבת סימון
יצירת מפתחות reCAPTCHA של מבחנים מבוססי-מדיניות
המפתח החדש שנוצר מופיע בדף מפתחות reCAPTCHA.
gcloud
כדי ליצור מפתחות reCAPTCHA, משתמשים בפקודה gcloud recaptcha keys create.
לפני השימוש בנתוני הפקודה הבאים, צריך להחליף את הנתונים הבאים:
- INTEGRATION_TYPE: סוג השילוב.
בהתאם לסוג המפתחות, מציינים את הערכים הבאים:
scoreלמקשים מבוססי-ניקוד.-
checkboxלמפתחות של תיבות סימון. -
policy-based-challengepolicy-based challenge keys.
- DISPLAY_NAME: השם של המפתח. בדרך כלל שם האתר.
- DOMAIN_NAME: דומיינים או תת-דומיינים של אתרים שמורשים להשתמש במפתח.
מציינים כמה דומיינים ברשימה שמופרדת בפסיקים.
כדי להשתמש במפתח ביותר מ-250 דומיינים, צריך לציין
--allow-all-domainsכדי להשבית את אימות הדומיין. מערכת Google Cloud Fraud Defense תתעלם מרשימת הדומיינים. עליכם לבצע בעצמכם אימות דומיין על ידי בדיקת השדהtokenProperties.hostnameבהערכות שאתם יוצרים.השבתת אימות הדומיין היא סיכון אבטחה כי אין הגבלות על האתר, ולכן כל אחד יכול לגשת למפתח reCAPTCHA ולהשתמש בו.
- DEFAULT_SCORE_THRESHOLD: במקרה של מפתחות אתגר שמבוססים על מדיניות, הערך הזה מגדיר את סף האתגר האוניברסלי למפתח כשלא מוגדר סף מותאם אישית.
- ACTION_SCORE_THRESHOLDS: במקרה של מפתחות אתגר שמבוססים על מדיניות, כאן מציינים את הפעולה ואת ערך הסף התואם בין 0.0 ל-1.0. לדוגמה,
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'.
מריצים את הפקודה gcloud recaptcha keys create:
Linux, macOS או Cloud Shell
gcloud recaptcha keys create \
        --web \
        --display-name=DISPLAY_NAME  \
        --integration-type=INTEGRATION_TYPE \
        --domains=DOMAIN_NAME \
Windows (PowerShell)
gcloud recaptcha keys create `
        --web `
        --display-name=DISPLAY_NAME  `
        --integration-type=INTEGRATION_TYPE `
        --domains=DOMAIN_NAME `
Windows (cmd.exe)
gcloud recaptcha keys create ^
        --web ^
        --display-name=DISPLAY_NAME  ^
        --integration-type=INTEGRATION_TYPE ^
        --domains=DOMAIN_NAME ^
התשובה תכיל את מפתח reCAPTCHA החדש שנוצר.
REST
למידע על סוגי מפתחות וסוגי שילובים, אפשר לעיין במאמרי העזרה של ה-API בנושא מפתח וסוג שילוב.לפני שמשתמשים בנתוני הבקשה, צריך להחליף את הנתונים הבאים:
- INTEGRATION_TYPE: סוג השילוב.
בהתאם לסוג המפתחות, מציינים את הערכים הבאים:
SCOREלמקשים מבוססי-ניקוד.-
CHECKBOXלמפתחות של תיבות סימון. -
POLICY_BASED_CHALLENGEpolicy-based challenge keys.
- DISPLAY_NAME: השם של המפתח. בדרך כלל שם האתר.
- DOMAIN_NAME: דומיינים או תת-דומיינים של אתרים שמורשים להשתמש במפתח.
מציינים כמה דומיינים ברשימה שמופרדת בפסיקים.
כדי להשתמש במפתח ביותר מ-250 דומיינים, צריך לציין
--allow-all-domainsכדי להשבית את אימות הדומיין. מערכת Google Cloud Fraud Defense תתעלם מרשימת הדומיינים. עליכם לבצע בעצמכם אימות דומיין על ידי בדיקת השדהtokenProperties.hostnameבהערכות שאתם יוצרים.השבתת אימות הדומיין היא סיכון אבטחה כי אין הגבלות על האתר, ולכן כל אחד יכול לגשת למפתח reCAPTCHA ולהשתמש בו.
- DEFAULT_SCORE_THRESHOLD: במקרה של מפתחות אתגר שמבוססים על מדיניות, הערך הזה מגדיר את סף האתגר האוניברסלי למפתח כשלא מוגדר סף מותאם אישית.
- ACTION_SCORE_THRESHOLDS: במקרה של מפתחות אתגר שמבוססים על מדיניות, כאן מציינים את הפעולה ואת ערך הסף התואם בין 0.0 ל-1.0. לדוגמה,
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'. - DEFAULT_SCORE_THRESHOLD: במקרה של מפתחות אתגר שמבוססים על מדיניות, הערך הזה מגדיר את סף האתגר האוניברסלי למפתח כשלא מוגדר סף מותאם אישית. התכונה הזו נמצאת בתצוגה מקדימה.
- ACTION_SCORE_THRESHOLDS: במקרה של מפתחות אתגר שמבוססים על מדיניות, כאן מציינים את הפעולה ואת ערך הסף התואם בין 0.0 ל-1.0. לדוגמה,
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'. התכונה הזו נמצאת בתצוגה מקדימה.
ה-method של ה-HTTP וכתובת ה-URL:
POST https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys
גוף בקשת JSON:
{
  "displayName": "DISPLAY_NAME",
  "webSettings": {
    "allowedDomains": "DOMAINS",
    "integrationType": "INTEGRATION_TYPE"
  }
}
כדי לשלוח את הבקשה עליכם לבחור אחת מהאפשרויות הבאות:
curl
שומרים את גוף הבקשה בקובץ בשם request.json ומריצים את הפקודה הבאה:
curl -X POST \
     -H "Authorization: Bearer $(gcloud auth print-access-token)" \
     -H "Content-Type: application/json; charset=utf-8" \
     -d @request.json \
     "https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys"
PowerShell
שומרים את גוף הבקשה בקובץ בשם request.json ומריצים את הפקודה הבאה:
$cred = gcloud auth print-access-token
$headers = @{ "Authorization" = "Bearer $cred" }

Invoke-WebRequest `
    -Method POST `
    -Headers $headers `
    -ContentType: "application/json; charset=utf-8" `
    -InFile request.json `
    -Uri "https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys" | Select-Object -Expand Content
אתם אמורים לקבל תגובת JSON שדומה לזו:
{
  "name": "projects/project-id/keys/6Ldqgs0UAAAAAIn4k7YxEB-LwEh5S9-Gv6IIWB8m",
  "displayName": "DISPLAY_NAME",
  "webSettings": {
    "allowAllDomains": false,
    "allowedDomains": [
      DOMAINS
    ],
    "allowAmpTraffic": false,
    "integrationType": "SCORE",
    "challengeSecurityPreference": "CHALLENGE_SECURITY_PREFERENCE_UNSPECIFIED"
  }
}
(אופציונלי) איתור מפתח סודי של reCAPTCHA מדור קודם
אם רוצים לבצע שילוב עם אפליקציית צד שלישי שלא נעשה בה שימוש ב-reCAPTCHA Enterprise API, צריך את המפתח הסודי מדור קודם.
לכל מפתח אתר שיוצרים, reCAPTCHA יוצר מפתח סודי מדור קודם (מפתח סודי מדור קודם), שאפשר להשתמש בו עם אפליקציית צד שלישי.
אם אתם צריכים את המפתח הסודי של מפתח reCAPTCHA Classic, אתם צריכים להעביר את המפתח ל-reCAPTCHA Google Cloud ולמצוא את המפתח הסודי מדור קודם.
כדי למצוא את מפתח הסוד מהגרסה הקודמת:
נכנסים לדף Fraud Defense במסוף Google Cloud .
לוחצים על הכרטיסייה Keys.
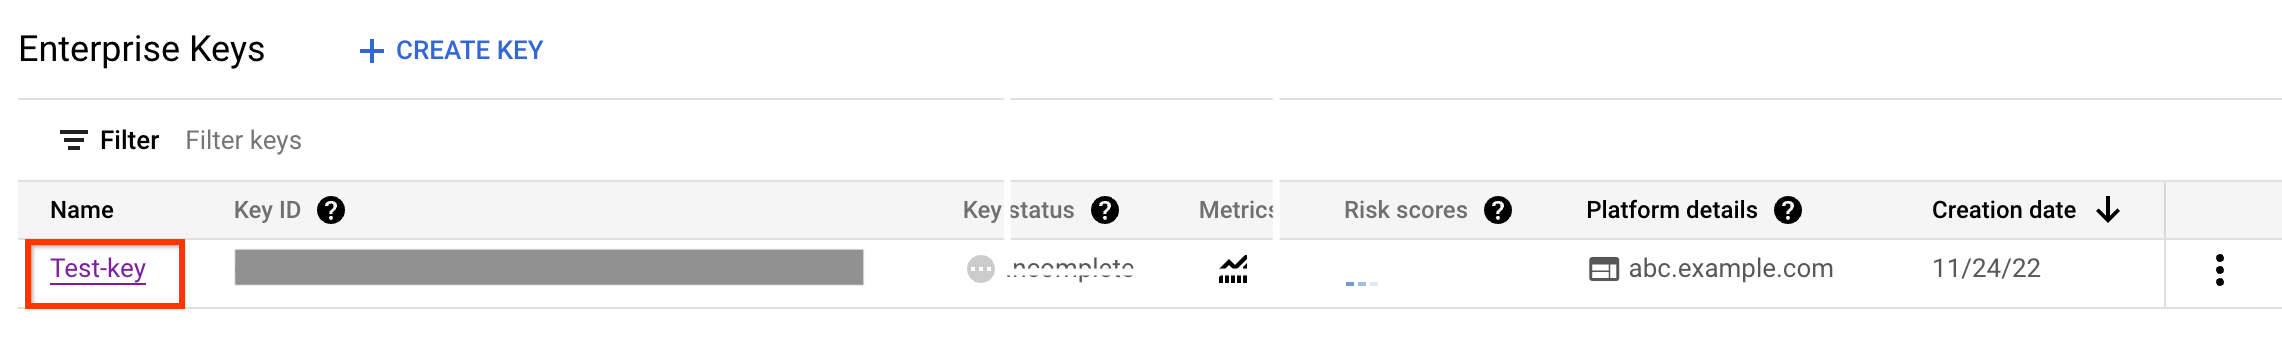
בקטע reCAPTCHA Keys (מפתחות reCAPTCHA), מוצאים את מפתח reCAPTCHA שיצרתם ולוחצים עליו.
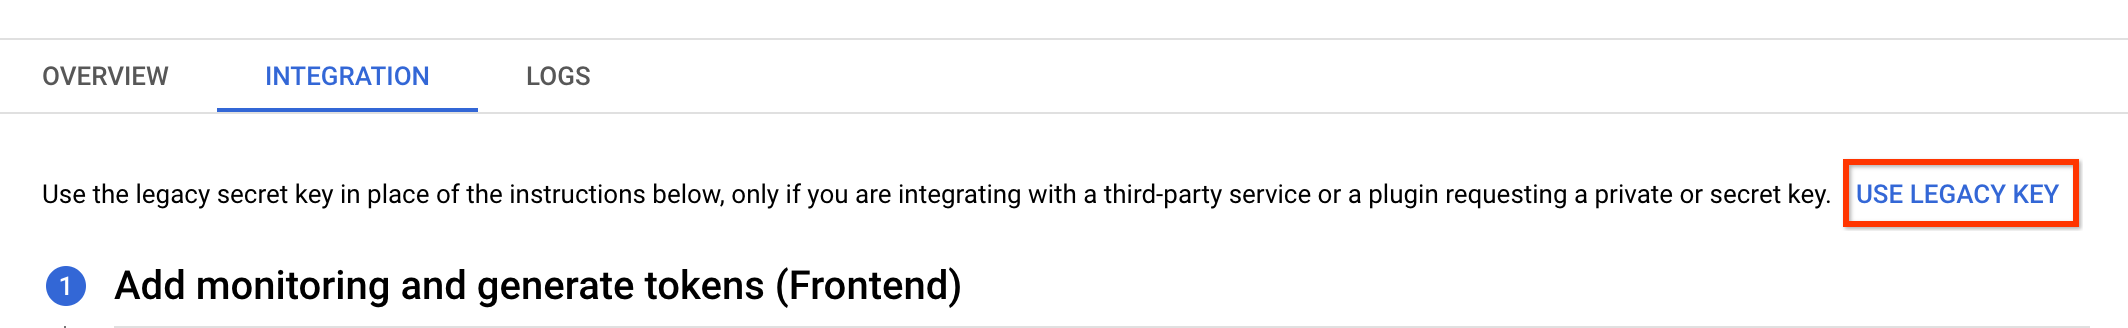
בדף Key Details (פרטי המפתח), בכרטיסייה Integration (שילוב), לוחצים על Use Legacy Key (שימוש במפתח מדור קודם). תיפתח תיבת דו-שיח עם הוראות לשימוש במפתח הסודי מדור קודם.
המאמרים הבאים
- מטמיעים מפתחות שמבוססים על ניקוד בדפי האינטרנט.
- הטמעה של מקשי תיבת סימון בדפי האינטרנט
- הטמעה של מפתחות אתגרים מבוססי-מדיניות בדפי האינטרנט